Материал: 4.2 Lab - Snort and Firewall Rules
Примечание. Хотя подробное изучение средства iptables выходит за рамки данного курса, базовая логика и структура правил iptables довольно просты и понятны.
Межсетевой экран iptables использует понятия цепочек и правил для фильтрации трафика.
Цепочка INPUT (ВХОДНАЯ) обрабатывает трафик, поступающий на межсетевой экран и адресованный самому устройству межсетевого экрана. Примерами этого трафика являются пакеты эхозапроса, поступающие от любого другого устройства в любой сети, и отправляемые какие-либо интерфейсы межсетевого экрана.
Трафик, созданный в самом устройстве межсетевого экрана и адресованный в другие места, обрабатывается в цепочке OUTPUT (ВЫХОДНАЯ). Примерами этого трафика являются ответы на эхозапросы, созданные самим устройством межсетевого экрана.
Трафик, созданный где-либо еще и проходящий через устройство межсетевого экрана, обрабатывается цепочкой FORWARD (ПЕРЕАДРЕСАЦИЯ). Примерами этого трафика являются пакеты, перенаправляемые межсетевым экраном.
Каждая цепочка может обладать собственным набором независимых правил, указывающих на то, каким образом будет происходить фильтрация трафика для данной цепочки. Цепочка может содержать практически любое количество правил, включая вариант полного отсутствия правил.
Правила создаются для проверки конкретных характеристик пакетов, что позволяет администраторам создавать фильтры для любых ситуаций. Если пакет не соответствуют данному правилу, то межсетевой экран переходит к следующему правилу и повторно выполняет проверку. При обнаружении совпадения межсетевой экран выполняет действие, определенное в правиле совпадения. Если были проверены все правила в цепочке и совпадение еще не было найдено, то межсетевой экран выполняет действие, указанное в политике цепочки, обычно разрешая пакету проходить или отклоняя его.
В виртуальной машине CyberOps Workstation запустите третье окно терминала R1.
mininet > xterm R1
В новом окне терминала R1 используйте команду iptables, чтобы вывести список используемых в настоящий момент цепочек и их правил.
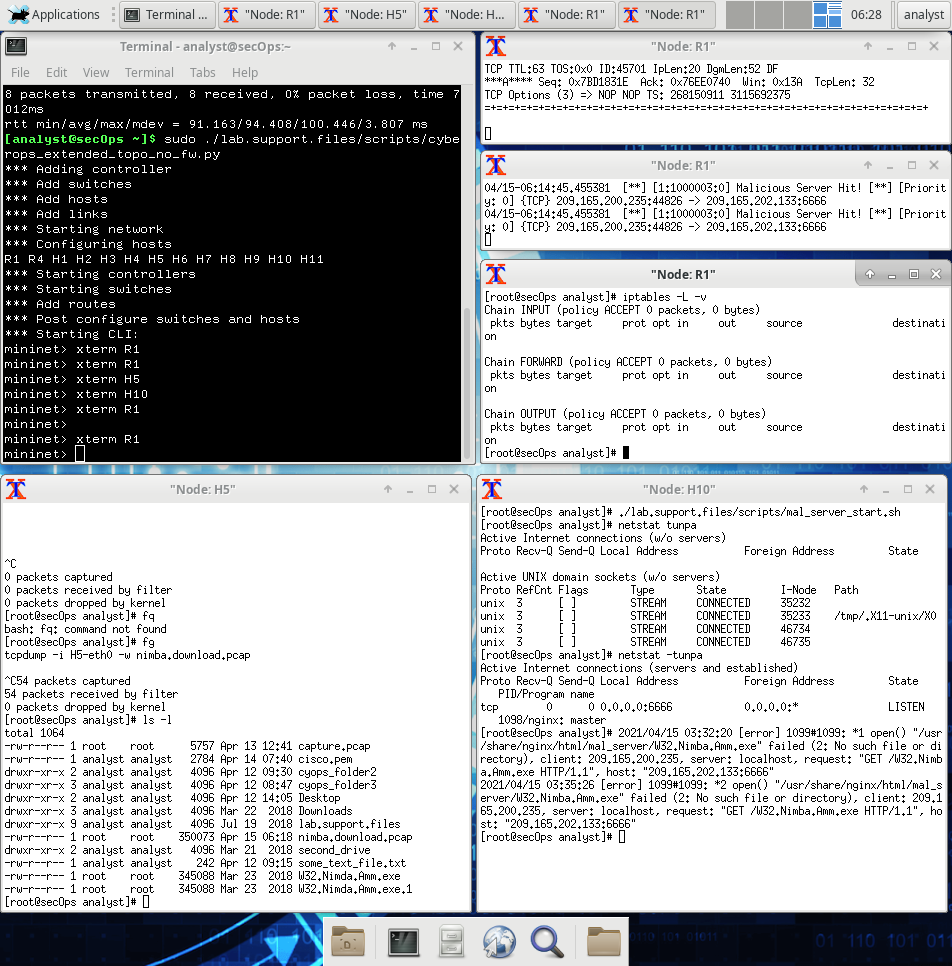
Какие цепочки используются в данный момент на R1?
INPUT, FORWARD и OUTPUT
Подключения к вредоносному серверу создают пакеты, которые должны проходить межсетевой экран iptables на R1. Пакеты, проходящие межсетевой экран, обрабатываются правилом FORWARD, поэтому это именно та цепочка, в которой должно присутствовать правило блокировки. Для того чтобы не допустить соединения компьютеров пользователей с вредоносным сервером, определенным на шаге 1, добавьте в цепочку FORWARD на R1 следующее правило:
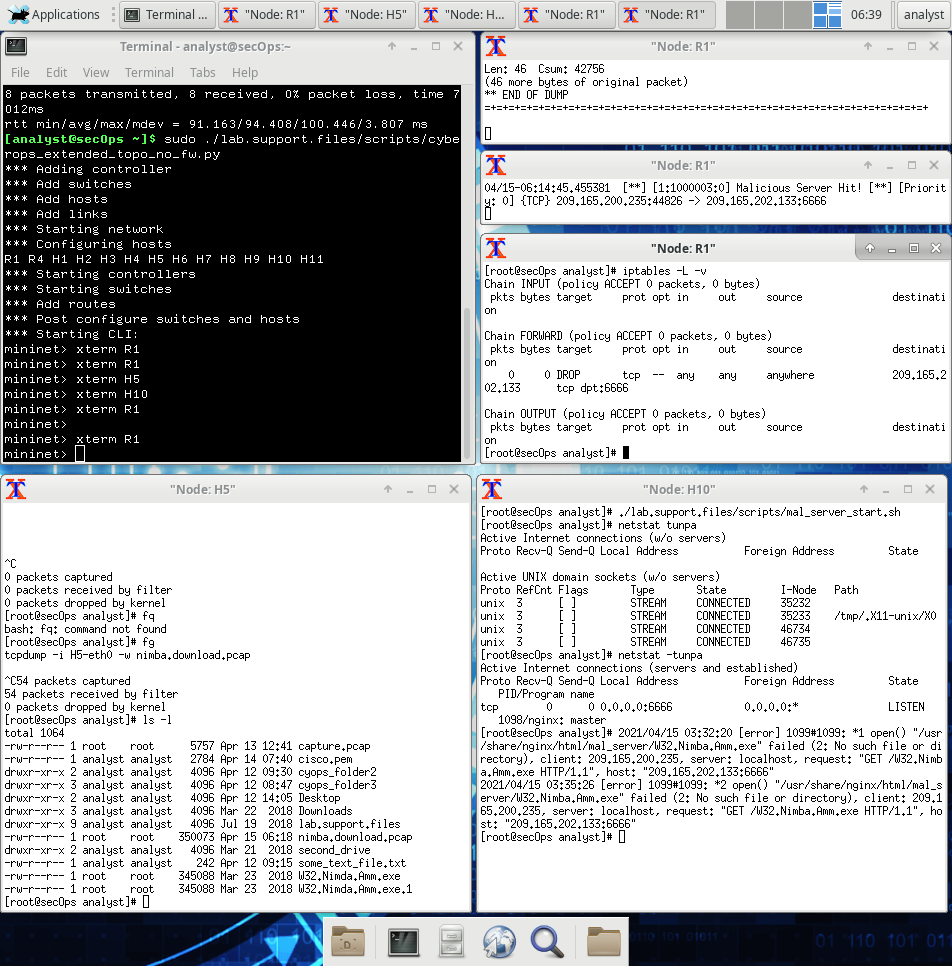
[root@secOps ~]# iptables -I FORWARD -p tcp -d 209.165.202.133 --dport 6666 -j DROP
[root@secOps ~]#
Где:
-I FORWARD: вставляет новое правило в цепочку FORWARD.
tcp -p: указывает протокол TCP.
-d 209.165.202.133: указывает адрес назначения пакетов.
--dport 6666: указывает порт назначения.
-j DROP: задает действие отбросить.
Повторно используйте команду iptables и убедитесь, что в цепочку FORWARD было добавлено данное правило. Для создания выходных данных ВМ CyberOps Workstation может потребоваться несколько секунд.
На H5 попробуйте еще раз загрузить данный файл:
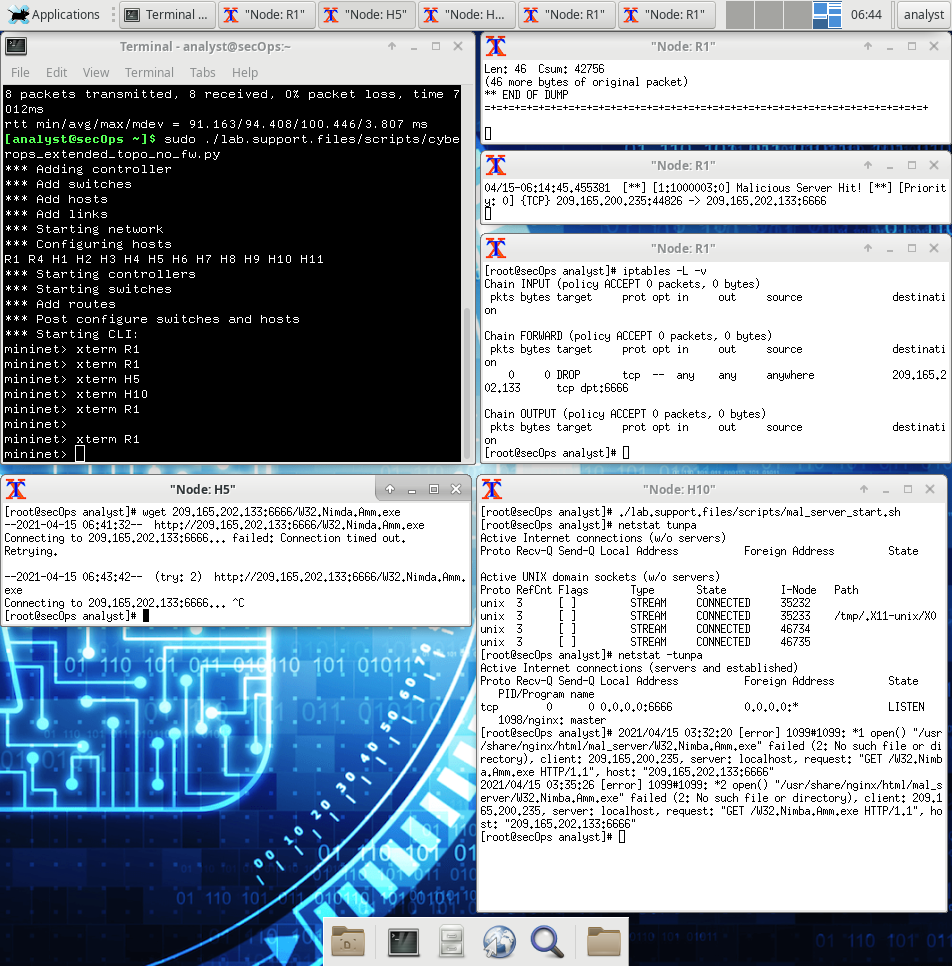
При необходимости введите Ctrl + C, чтобы отменить загрузку.
Загрузка была успешной в этот раз? Дайте пояснение.
Нет. Брандмауэр блокирует подключения к серверу, где размещены вредоносные программы
Каким может быть более агрессивным, но при этом допустимым подход к блокированию вредоносного сервера?
Полностью отключить доступ к этому серверу из внутренней сети
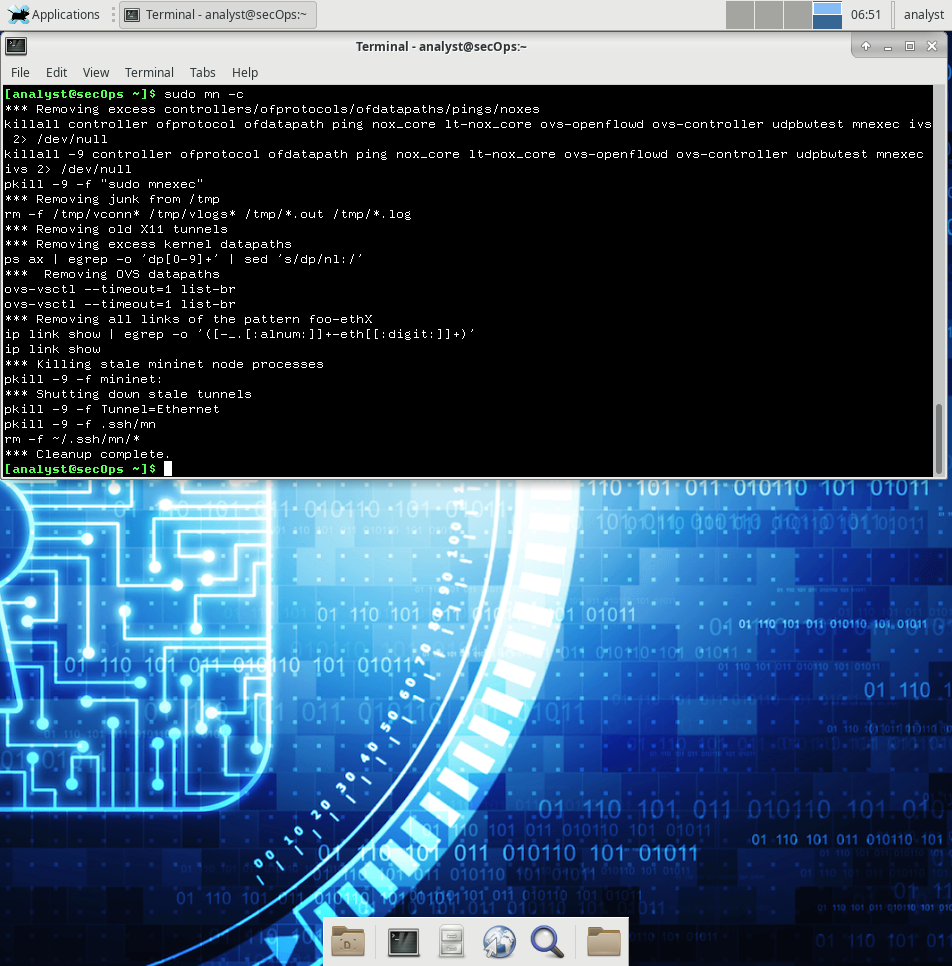
Завершение и очистка процесса Mininet
Перейдите к терминалу, используемому для запуска Mininet. Завершите работу Mininet, введя команду quit в главном окне терминала виртуальной машины CyberOps.
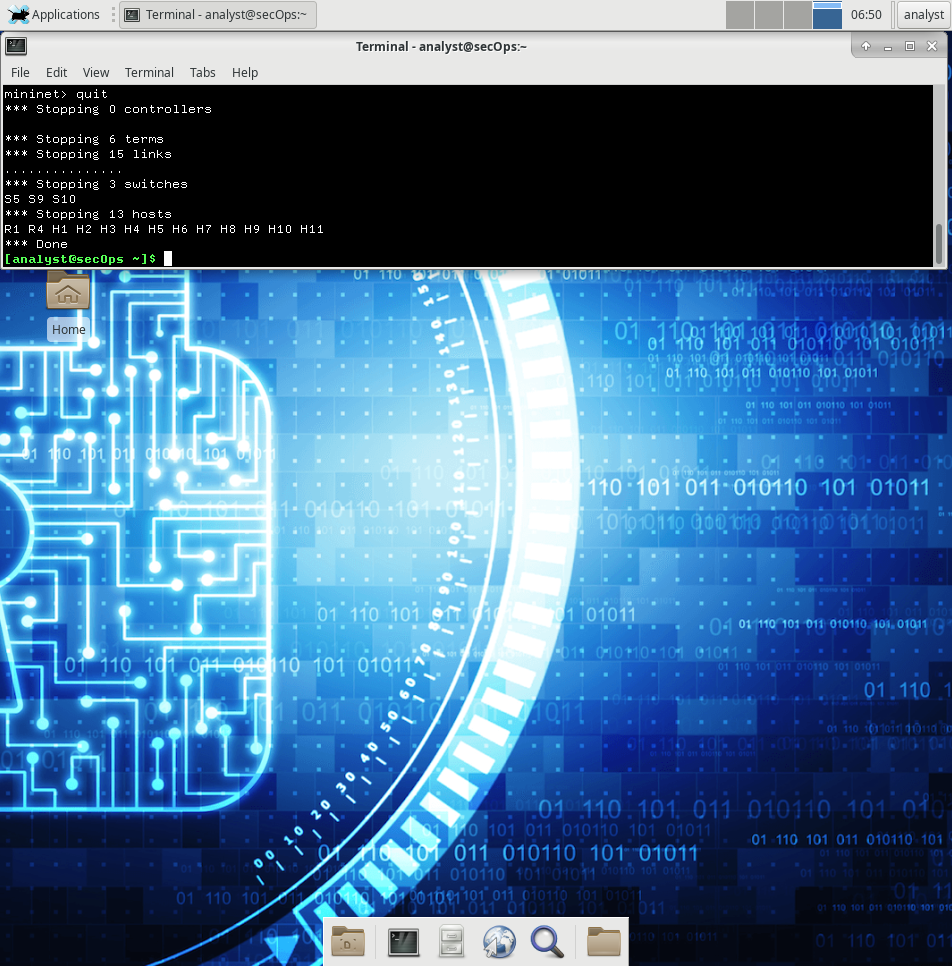
После выхода из Mininet очистите систему от процессов, запущенных Mininet. При появлении соответствующего запроса введите пароль cyberops.
Cisco и/или ее
дочерние компании. Все права защищены.
Конфиденциальная информация
корпорации Cisco Стр.