Дипломная работа: Автоматизация документооборота в АО "Нива"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
64
анализируется проект в целом на предмет уровня удовлетворенности заказчика.
Основные контрольные точки данного этапа таковы:
развернуты основные компоненты;
развернуто решение в целом;
развернутое решение стабилизировано;
решение развернуто и передано в эксплуатацию заказчику.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их описание
Рассмотрены риски, которые возникают на этапах жизненного цикла ИС.
Выявление рисков является начальной стадией процесса управления ими. Оно
должно быть осуществлено как можно раньше, и к нему необходимо постоянно
возвращаться на протяжении всего жизненного цикла проекта.
1. Создание общей картины приложения. В данной фазе может возникнут
риск создания концепции, которую будет сложно реализовать. Для того, чтобы
предотвратить этот риск необходимо понимать возможности и более подробно
проработать цели и задачи.
2. Планирование. На фазе планирования могут возникнуть риск неверно
сформированной архитектуры выбираемого решения. Неправильно или не совсем
корректно сформированная архитектура выбираемого решения. В фазе
планирования важно следить за каждым этапом и анализировать реалистичность
результатов.
3. Разработка. На фазе разработки возможны следующие риски:
Неправильная интерпретация технического задания и как следствие
неправильная программирование архитектуры и сдвиг сроков. Для того чтобы
предотвратить риск разработки необходимо четко написать техническое задание
для программиста.
Еще одним важным риском в данном проекте является разработка
определенного модуля с трудностями. Поэтому важно вовремя определить
проблемный модуль упростить его, заменить, либо убрать из проекта полностью.
65
4. Стабилизация. В фазе тестирования может возникнуть риск, когда
программный продукт будет протестирован не до конца. Поэтому необходимо
проводить повторное тестирование на следующей итерации разработки.
5. Развертывание. В фазе развертывания могут возникнуть следующие
Риски неправильного принятия решения о законченности части проекта.
Возникновение данных рисков ведет за собой проблему незаконченности
решения и возможность возникновения нестыковок с другими частями
разрабатываемой ИС.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Для защиты от внутренних угроз в системе используется разграничение
прав доступа изображенные в таблице 2.1.
Таблица 2.1
Разграничение прав доступа
Группы
пользователей
Авторизация
пользователя
Регистрация
документов
(учетная
запись)
Постановка
документа
на контроль
Отметка об
исполнении
Сотрудник
Чтение
Полный
Полный
Ограничен
Руководитель
подразделения
Чтение
Нет
Полный
Полный
Системный
администратор
Полный
Полный
Полный
Полный
Характеристика используемых средств от внешних угроз информационной
безопасности приведена в таблице 2.2.
66
Таблица 2.2
Средства от внешних угроз информационной безопасности
Способ
Описание
Разработка и соблюдение политик
безопасности
ограничение доступа пользователей к
информации;
анализ и статистика нарушений
информационной безопасности;
информационный мониторинг;
распределение ответственности по
обеспечению информационной
безопасности;
определение порядка работы с
информацией, являющейся
конфиденциальной.
Антивирусная защита
ESET Endpoint Antivirus 6
Физическая защита помещений
система контроля и управления доступом;
оборудование помещений решетками на
окнах;
ведение видеонаблюдения за помещение;
разграничение прав доступа в помещения.
На предприятии АО «Нива» защита от внешних угроз осуществляется
путем антивирусника ESET Endpoint Antivirus 6, поскольку у них не имеется
уникального одного метода, который смог бы обеспечить полную
информационную безопасность, то вся надежда ложится только на него.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
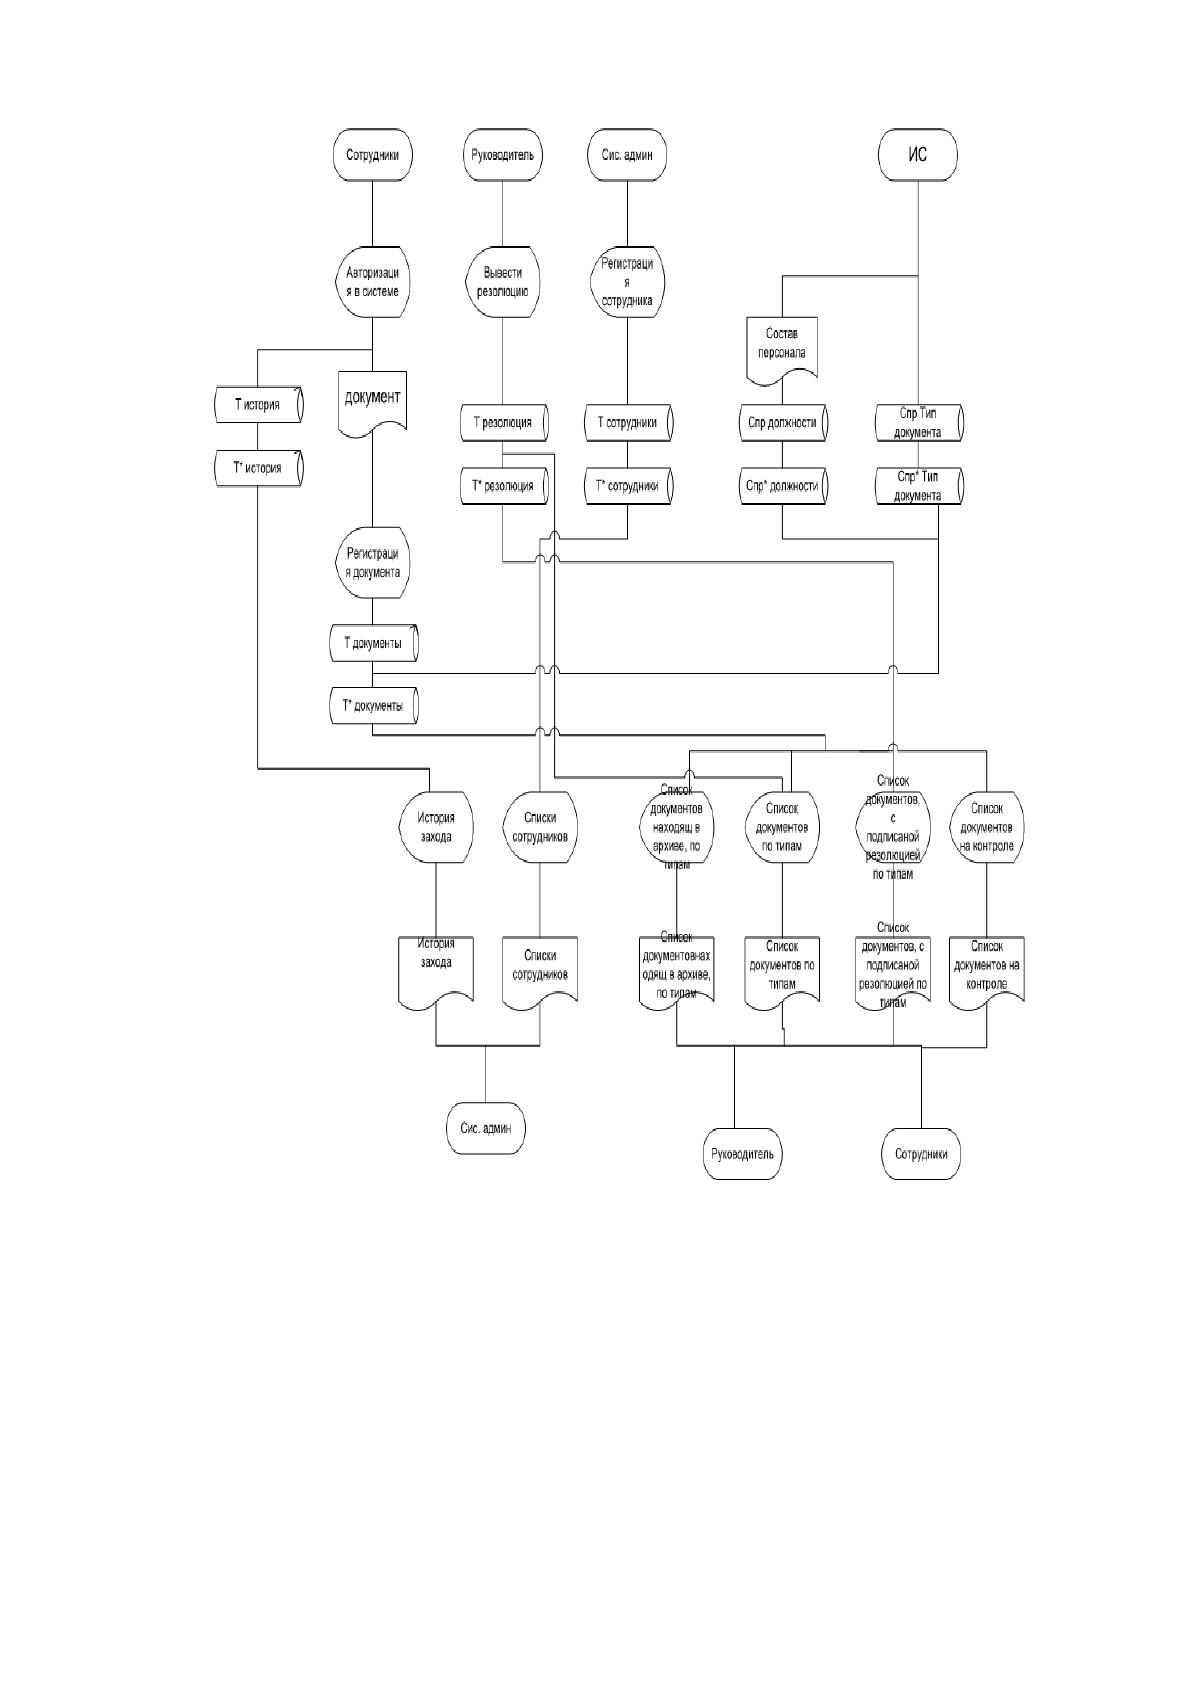
Информационная модель представляет собой схему, отражающую
преобразование информационных реквизитов от источников информации до её
67
получателей или, иными словами, процесс обработки информации в
информационной системе [16].
Опишем, как будет осуществляться работа информационной модели.
В первую очередь системный администратор должен зарегистрировать
сотрудника организации для этого он использует данные о сотруднике и
справочник «Должности». Системный администратор может читать,
редактировать и изменять данные для доступа каждого сотрудника в
информационной системе.
Сотрудники организации, которые имеют доступ авторизовываются в
систему, видит пришедшие документы, регистрирует их. Для этого он использует
Справочник «Типы документов», таким образом, он изменяет таблицу
«документы»
Руководители подразделений формируют Резолюцию (надпись на
документе при использовании таблицы «Резолюция».
Из базы ИС в рамках моделируемой задачи используются справочники
«Должности», «Типы документов» (Под справочником понимается обычная
таблица, которая содержит условно-постоянную информацию).
На выходе моделируемая ИС предоставляет:
Для системного администратора список сотрудников и историю
захождения в систему сотрудников.
Для сотрудников и руководителей предоставляется список документов
по типам, список документов с подписанной резолюцией, список документов
находящийся в архиве и список документов, находящихся на контроле.
Информационная модель представлена на рисунке 2.4.
68
Рис. 2.4 Информационная модель
2.2.2 Характеристика нормативно-справочной, входной и оперативной
информации
В системе используются справочники «Должности», «Тип документа»,
«Документ».
Источник: https://baza.diplomsite.ru/previewfile/1706