Дипломная работа: Автоматизация приема платежей в базе конфигурации "1C: Предприятия 8.3" на примере ООО «Текстиль Трейд»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
74
2.1.2 Ожидаемые риски на этапах жизненного цикла и их описание
Подход MSF предполагает некоторую минимизацию рисков, обоснованную
тем, что жизненный цикл проекта разбит на этапы, на каждом этапе за каждым
членом команды закреплены задачи и цели, которые необходимо достигнуть [4].
Однако несмотря на это, можно столкнуться с некоторыми рисками:
Таблица 2.5
Риски и локализация
Этап ЖЦ
Риск
Решение
Анализ
Неточный анализ сроков
проекта, его этапов и
бюджета
Увеличение числа
контрольных точек и
более точное
планирование этапов
проекта
Неэффективная
командная работа
вследствие неправильно
подобранного состава
команды проекта
Тщательный подбор не
только по
профессиональным
качествам но так же и с
учетом личностных
характеристик
кандидатов
Проектирование
Использование не самой
оптимальной
архитектуры
разрабатываемого
программного
обеспечения
Тщательное
продумывание и анализ
существующих паттернов
используемых при
разработке конкретного
типа информационных
систем
75
Этап ЖЦ
Риск
Решение
Разработка
Ошибки в понимании ТЗ
ведущие к
использованию неверной
архитектуры и
используемого
инструментария
Четкое, ясное и понятное
техническое задание
Отсутствие необходимых
навыков и опыта работу у
программиста на том ЯП
который будет
использоваться в проекте
В случае срыва сроков,
замена программиста
члена команды на
стороннего разработчика
Стабилизация
Риски незавершенного
тестирования ПО
Повторение тестирование
на следуем витке спирали
Внедрение
Риски несвоевременного
решения о завершенности
фрагмента проекта
Доработка на следующем
этапе
76
2.1.3 Организационно-правовые и программно-аппаратные
средства обеспечения информационной безопасности и защиты
информации
Для поставленных задач имеется несколько механизмов реализации ИБ.
Защита от внутренних угроз реализована при помощи разграничения доступа
к платформе «1С: Предприятие», физического и программного доступа к серверу
предприятия. Права для программных модулей и пользователей системы
представлены в таблице 2.5.
Таблица 2.5
Разграничение прав пользователей и программных модулей
Группа пользователей /
Программные модули
Тип защиты
Доступ к базам
HTTP-сервис
Логин/пароль
Бухгалтерия
Мобильное приложение
Сервисный ключ
Нет
Бухгалтер
Аппаратный ключ
Бухгалтерия, Торговля и
склад
Руководитель
Аппаратный ключ
Бухгалтерия, Торговля и
склад
Отделы продаж,
логистики
Логин/пароль
Торговля и склад
К механизмам защиты от внешних угроз можно отнести доступ к серверу
строго по RDP при использовании сертификата и протоколировании действий.
Помимо этого, предприятие использует другие всевозможные методы защиты как
сетевой экран, ограничение доступных ресурсов и пр., так как не существует
универсального защитного механизма от внешних угроз.
77
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
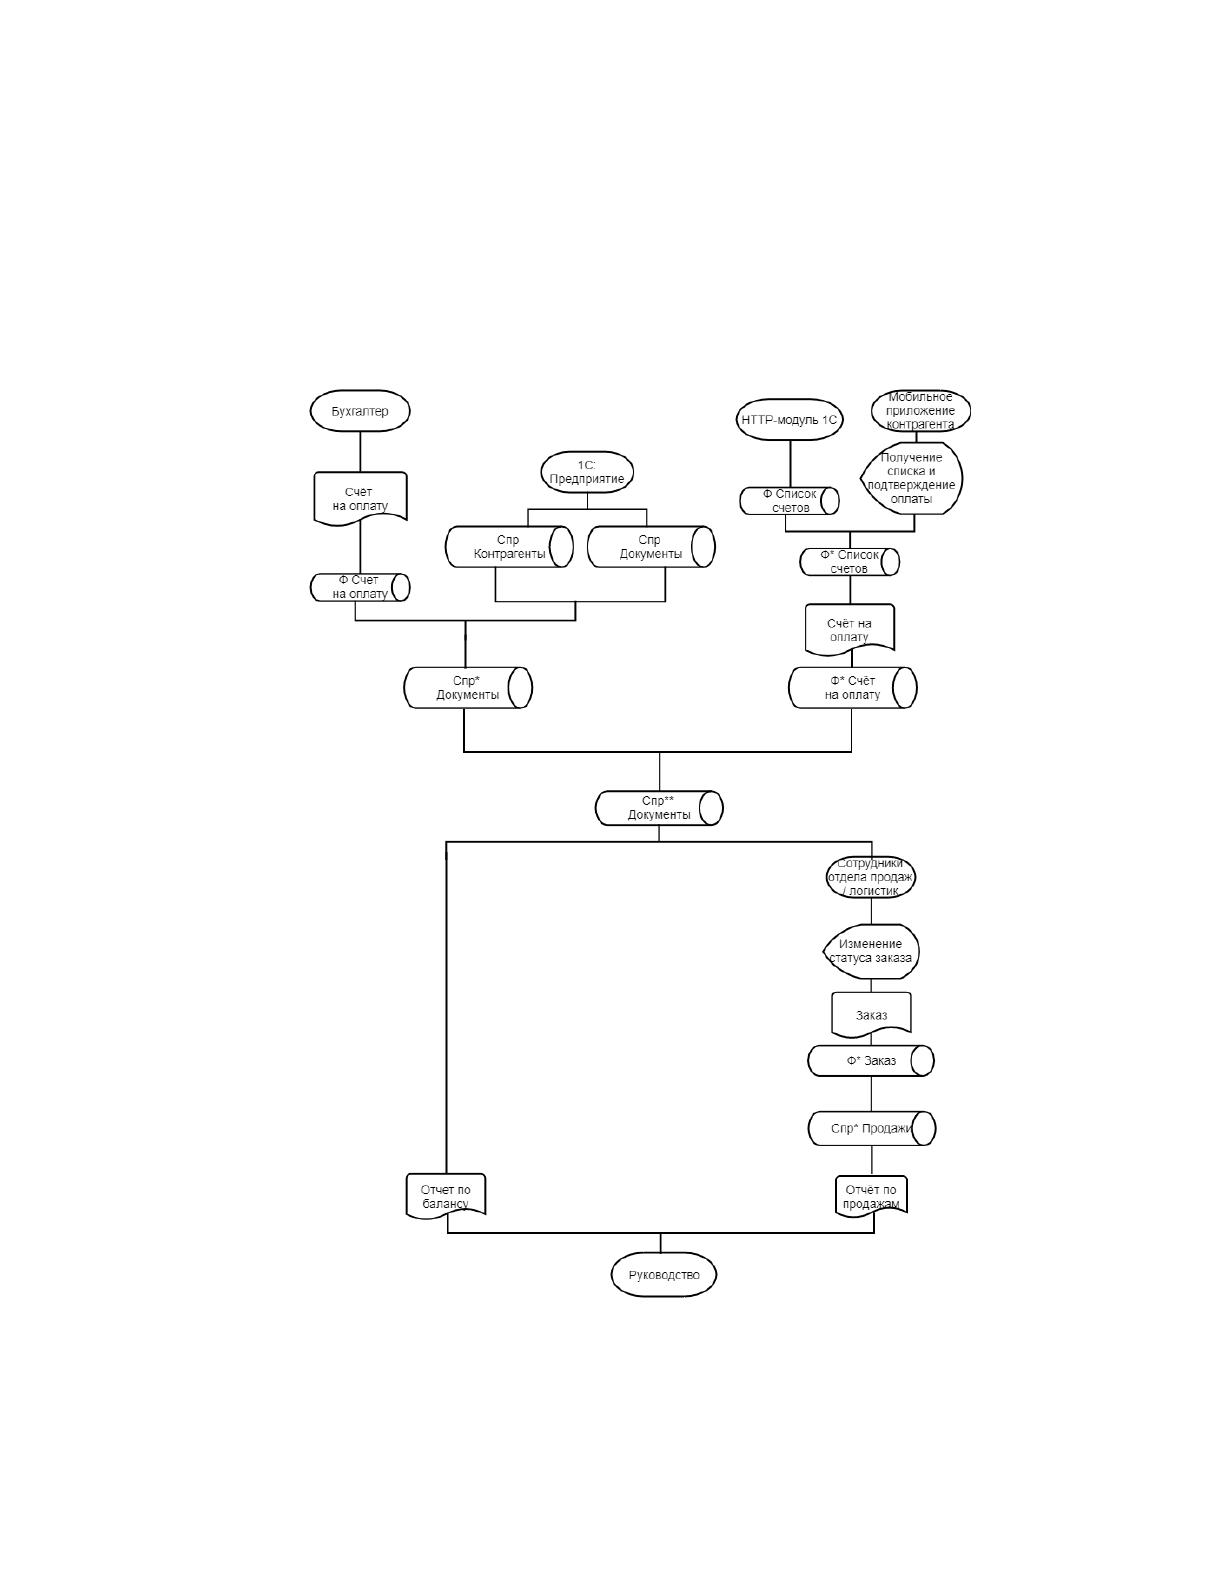
Схема информационной модели дипломной работы представлена на рисунке
2.6:
Рисунок 2.6 Информационная модель
78
В нашей информационной модели задействовано одновременно несколько
источников входных данных. Основной ИС является платформа 1С: Предприятие
8.3.
Бухгалтерия формирует документ на оплату – счёт, разработанное мобильное
приложение обращается к разработанному программному модулю «1С:
Предприятие».
При первичном запуске мобильного приложения, контрагент вводит
реквизиты, название и регистрационный код полученный от бухгалтерии. Затем
мобильное приложение обращается к программному модулю 1С посредством сети
Интернет и запрашивает список документов, выставленных для оплаты данной
организацией. После оплаты счёта, контрагент для проведения подтверждения
нажимает на кнопку, соответствующую номеру оплаченного счета и мобильное
приложение отправляет запрос на программный модуль, который проводит поиск по
справочнику документов и изменяет его статус на оплачено, помещая в поле
комментарий дату получения подтверждения.
Источник: https://baza.diplomsite.ru/previewfile/1991