Материал: chapter_9_windows
6
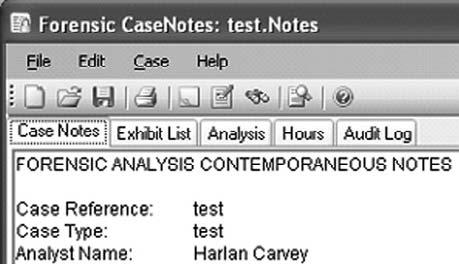
Илл. 9.1. Фрагмент графического интерфейса программы Forensic CaseNotes после выполненных мной настроек.
На илл. 9.1 показано несколько вкладок. Одну вкладку я создаю для информации об исследуемых объектах (“Exhibit List’). В ней хранятся записи обо всех имеющихся у меня носителях, а также примечания, касающиеся клонирования данных. Информация для этой вкладки берется из моих рабочих листов о клонировании данных. Также я создаю вкладку «Часы» (“Hours”). Я использую ее для учета времени, потраченного на работу, которая непосредственно относится к делу; эта информация включается в счет клиенту. Это чрезвычайно важно для консультантов. Возможно, самая важная вкладка – это «Анализ» (“Analysis”). Здесь я записываю информацию о фактической работе, которую выполняю ежедневно. Иногда я работаю над анализом сам, иногда – как руководитель
группы и также управляю работой других членов группы или работой другой организации из компании клиента. Когда вся информация доступна в одном месте, я могу увидеть, что уже сделано, и нужно ли сделать запрос на дополнительные рабочие часы.
Одно из преимуществ программы CaseNotes состоит в том, что вы можете добавлять изображения (снимки экрана, цифровые фотографии и т. д.) в текстовые поля под каждой вкладкой. При проведении анализа я часто копирую и вставляю в содержимое вкладок команды, используемые в различных инструментах командной строки, фрагменты выходных данных таких инструментов, а также какую-нибудь особенную информацию, например, схемы расположения выводов для адаптеров. Вся эта информация может быть использована в будущем, например, другим экспертом, или быть очень полезной при составлении отчета. Часто добавление фотографии или схемы в отчет может избавить вас от множества объяснений и недоразумений.
Что еще я указываю в своих записях? Все. Серьезно. Сюда относятся ссылки на информацию из Интернета, которую я использовал как часть своего анализа, например, ссылки на статьи из базы знаний Microsoft и даже на хакерские сайты, если они имеют отношение к экспертизе (и подтверждены дополнительными данными); снимки экрана, изображения всего, что относится к экспертизе, и т. д.; версии используемых инструментов, а также ссылки на отдельные инструменты или скрипты, созданные мной, чтобы облегчить управление имеющимися данными, и информация об этих инструментах и скриптах. В некоторых случаях, если используется несколько инструментов, я архивирую их в другом месте для последующего использования.
Следует отметить, что имели место случаи, когда эксперты не могли получить доступ к файлу CaseNotes после того, как защитили его паролем и закрыли его. Также имейте в виду, что программа CaseNotes сохраняет содержимое ваших записей в файле в собственном формате, то есть, если вы используете CaseNotes, не следует ожидать, что вы сможете открыть файл с записями в программе «Блокнот» и найти там доступную для чтения информацию.
7 |
|
|
Еще один доступный инструмент – диспетчер |
записей |
NoteCase |
(http://notecase.sourceforge.net). Я не пробовал использовать NoteCase или, собственно говоря, другие инструменты для ведения записей о деле. Однако если вы ищите что-то, что позволит вашим записям быть более доступными, то лучший способ для этого – задать формат или создать контрольный список в программе Microsoft Word. Большинство коммерческих организаций использует программу Microsoft Word; вы можете сохранить файлы в нескольких форматах, а различные платные (Adobe) и бесплатные (PDFCreator) инструменты позволят вам преобразовать эти файлы в формат PDF. Вкладки, которые я использовал в CaseNotes, можно легко переделать в виде колонтитулов в документе Microsoft Word Excel, и вы даже можете использовать таблицы или встроенные электронные таблицы Excel для учета рабочих часов.
Общая идея в том, что у вас есть несколько способов для документирования своей работы последовательным и доступным для проверки образом. Я не упомянул о еще одной очень хорошей причине вести записи. Что произойдет, если вас вызовут в суд давать показания о какой-либо вашей работе. Вы вспомните все подробности и нюансы экспертизы или расследования шестимесячной или годичной давности? В моей практике было несколько случаев, когда мне задавали вопрос (не в суде и не во время дачи письменных показаний под присягой) о работе, которую я выполнял некоторое время (четыре, шесть или девять месяцев) тому назад, и мне приходилось обращаться к своим записям, чтобы убедиться, что я понял, о какой экспертизе идет речь.
Инструменты
Проведение расследования инцидента или судебного анализа сопряжено с большим числом различных действий. В связи с этим вам нужен подходящий инструмент для соответствующей задачи – но какой из инструментов лучше всего подходит вам? Цель этого раздела – показать вам ряд инструментов, полезных для различных задач, чтобы вы могли начать свой путь по дороге открытий.
Инструменты, перечисленные в этой главе, находятся в открытом доступе, и большинство из них можно бесплатно использовать в рамках лицензионного соглашения. Некоторые инструменты представляют собой ознакомительные версии, и если вы захотите продолжать пользоваться ими, вам, возможно, придется приобрести их полные версии.
Создание образов данных
Клонирование данных – это то, чем в основном занимаются эксперты и специалисты по расследованию инцидентов, а создание образов из систем – это лишь часть этой работы.
dd
dd – это утилита, о которой думает большинство экспертов, когда дело касается создания образа данных. dd – собственная команда Linux/UNIX, которая (согласно справочным руководствам, например http://linuxreviews.org/man/dd) «преобразовывает или копирует файл» и очень часто считается стандартной утилитой для этой цели. Существует несколько версий этой утилиты, и некоторые из них обладают другими возможностями; однако все они по существу выполняют одну и ту же основную функцию – позволяют создавать образы накопителей или томов.
Одна из версий dd, разработанная Джорджем Гарнером-младшим (George M. Garner, Jr.), предназначена для работы в ОС Windows и является частью пакета Forensic Acquisition Utilities (http://gmgsystemsinc.com/fau). Этот пакет утилит позволяет создавать образы систем, передавать их по сети (если у вас нет доступного локального накопителя), использовать сжатие, а также вычислять и проверять хэш-значения, чтобы обеспечить целостность клонированных данных.
8
Инструменты и ловушки…
Применение dd для создания образа накопителя работающего компьютера
Большинство специалистов считает, что такие инструменты, как dd, предназначены только для клонирования данных накопителей, извлеченных из компьютеров – подключите накопитель к устройству блокирования записи и используйте dd для создания образа. Конечно, это предпочтительный метод, но иногда его невозможно осуществить. В одном из случаев из-за характера сетевой инфраструктуры клиента и воздействия, которое оказало бы разборка компьютера и отключение его от сети, чтобы клонировать данные накопителя, мы решили использовать стандартную команду dd (SUSE Linux 9), чтобы создать образ физического НЖМД работающего компьютера. Мы тщательно задокументировали причину и процесс для этого подхода, в том числе информацию о версиях используемых утилит (dd, split и т. д.) в наших записях о деле и в отчете.
dcfldd (http://dcfldd.sourceforge.net) – еще одна свободно доступная версия инструмента dd, которая также работает в ОС Windows. Утилита dcfldd была написана Ником Харбором (Nick Harbour). На странице веб-сайта Sourceforge, посвященной dcfldd, эта утилита описывается как «расширенная версия GNU dd» с такими дополнительными возможностями, как проверка создания образа или стирания данных, хэширование, отправка данных журнала в другие команды или в файл и т. д. Все эти функции чрезвычайно полезны не только для того, чтобы обеспечить целостность образа и позволить вам создать образ по сети (при клонировании данных работающего компьютера вы не захотите записывать файл-образ на фактический НЖМД, который вы клонируете), но и для того, чтобы удалить или стереть образ после завершения анализа.
Инструменты и ловушки…
Образы формата dd
Все чаще и чаще эксперты понимают, что необходима определенная стандартизация во всех аспектах их работы. Это также относится к созданию образов. В арсенале специалиста должно быть несколько способов для создания образов, например, с помощью аппаратных блокираторов записи (которые применяются для создания образа напрямую с накопителя на накопитель, а также для создания образа посредством программного обеспечения, и т. д.), и средств (инструменты и приемы) для клонирования данных работающего компьютера. Кроме того, группам по расследованию инцидентов следует предусматривать в своих стандартных процедурах типовой формат, в котором должны (если это возможно) создаваться образы.
Почему это так важно? До того как недавно были выпущены обновленные версии приложений судебного анализа, мне представилась возможность помочь в проведении экспертизы, во время которой образ одного накопителя был создан в формате dd, а образ другого накопителя из того же компьютера – в формате, характерном для одного приложения судебного анализа. В той ситуации я мог бы ограничиться использованием одного отдельного приложения для судебного анализа.
Использование унифицированного формата для создания образов также важно по ряду других причин. Во-первых, это повышает ваш уровень профессионализма в глазах ваших клиентов, а также коллег. Поверьте, когда я в первый раз начал изучать подробности экспертизы, в проведении которой я собирался помочь, и увидел два образа НЖМД из одного компьютера, созданных в разных форматах, моя первая мысль была: «У этих ребят вообще был план работы?».
Кроме того, даже не смейте думать, что вы будете единственными, кто увидит эти образы. В моей практике было несколько случаев, когда, после того как я завершил экспертизу и предоставил отчет, клиент просил передать ему образы, а не просто очистить
9
накопители и отправить их назад. Всегда будьте готовы вернуть образы клиенту или передать их кому-нибудь другому для анализа; наличие унифицированных форматов образов (а также документации) просто является признаком профессионализма.
Во-вторых, необходимость в унифицированном формате образа естественно ведет к документированию, которое решает вопросы, связанные не только с приемами, используемыми для создания образа, но и с обоснованием причин, по которым вам нужно было отойти от стандартных рабочих процедур. В целом это свидетельствует о более профессиональном и тщательном подходе к работе.
FTK Imager
Как FTK Imager, так и FTK Imager Lite, можно бесплатно загрузить с сайта
AccessData.com (www.accessdata.com). FTK Imager Lite – это «облегченная» версия инструмента FTK Imager, которую для использования можно распаковать и записать на компакт-диск или скопировать на флеш-накопитель. На веб-сайте AccessData.com есть статья с перечнем файлов, которые вам потребуются из архива FTK Imager, если вы захотите запускать этот инструмент с компакт-диска или флеш-накопителя.
Я считаю, что программа FTK Imager может быть чрезвычайно полезной в нескольких случаях. Когда мне нужно было провести экспертизу образов, созданных при помощи EnCase, а программа EnCase была недоступна (или я просто не хотел ее использовать), я открывал файлы формата .E0x в FTK Imager и либо извлекал отдельные файлы, либо создавал образ в формате dd. Кроме того, я использовал FTK Imager для проверки файловых систем созданных образов, в том числе образа ОС SUSE Linux 9 с файловой системой ReiserFS. Конечно, я также использовал программу FTK Imager для клонирования данных, либо запуская ее вместе с правильно подключенным устройством блокирования записи, либо запуская ее с компакт-диска и создавая образ накопителя из компьютера с ОС Windows на НЖМД, подключенный по USB (или сохраняя образ на других носителях/в других местах).
FTK Imager можно также использовать для открытия файлов .vmdk виртуальной машины VMware. В моей практике были случаи, когда системы, работающие в виртуальной среде VMware, были частью сетевой инфраструктуры или даже систем, данные которых нужно было клонировать и анализировать. Поэтому, возможно, самый легкий способ «клонировать» такие системы – просто копировать файлы .vmdk (и .vmem, при наличии таковых) из хостовой системы. В FTK Imager можно выбрать пункт «Добавить исследуемый объект» (“Add an Evidence Item”), чтобы просмотреть файловую систему и извлечь отдельные файлы, или выбрать пункт «Создать образ накопителя» (“Create Disk Image”), чтобы преобразовать файл .vmdk (или образ .E0x) в формат dd, SMART или.E0x. Эти функции очень полезны, когда коммерческие инструменты могут не распознавать формат .vmdk или могут быть сложнее, чем необходимо, для работы, которую вам нужно выполнить.
Если вы не хотите создавать собственные образы данных, или у вас нет для этого необходимых средств, существуют веб-сайты, откуда можно загрузить образы, предлагаемые для тестирования инструментов или как часть задачи. Это отличная возможность, предоставляемая некоторыми очень толковыми пользователями. В конце концов, разве может быть лучший способ сообщить о каком-нибудь направлении, методе или приеме анализа, чем описать его, а затем предложить пользователям некоторое средство, чтобы попробовать практический подход к обучению? Большинство образов публикуется вместе с определенными задачами или вопросами, которые должны помочь специалисту определить направление анализа. По своему опыту я хорошо знаю, что такие инструкции, как «найти все подозрительные или вредоносные действия» могут привести только к множеству оплачиваемых часов, которые нельзя вернуть. Публикуемые задачи являются не только отличным средством для оттачивания навыков анализа, но и замечательным примером того, какой должна быть экспертиза с самого начала.
10
Одним из первых найденных мной ресурсов со свободно доступными образами был проект CFReDS на сайте Национального института стандартов и технологий (NIST). Файлы-образы для задачи о взломе «Hacking Case» (www.cfreds.nist.gov/Hacking_Case.html) включали в себя не только образ формата dd,
разделенный на части, но и образы EnCase или EWF (формат Expert Witness; программа Expert Witness была предшественницей EnCase) для тех, кто хочет попрактиковаться с другими инструментами.
Еще один сайт, содержащий несколько образов данных и сценариев тестирования, – это Digital Forensics Tool Testing (http://dftt.sourceforge.net), основанный доктором Брайаном Кэрриэром (Brian Carrier). На сайте предоставляется несколько специальных образов для тестирования инструментов судебного анализа, но, как и в случае с другими сайтами, эти образы можно использовать в качестве основы для развития и совершенствования навыков анализа, а также для ознакомления с различными приложениями судебного анализа.
Ланс Мюллер (Lance Mueller) предлагает интересные практические задачи в своем блоге ForensicKB.com (www.forensickb.com/search?q=practical). Ланс любезно предоставляет практические сценарии вместе с небольшими образами (~400 Мб), созданными из ОС Windows XP, в сжатом формате .E0x/EWF. Если у вас нет лицензионной EnCase, не волнуйтесь: FTK Imager легко откроет эти образы и позволит вам экспортировать из них файлы или просто создать образ в формате dd из файла в EWF- формате. Некоторые комментарии к этим статьям в блоге Ланса Мюллера также дадут вам представление о том, что искали и что нашли другие эксперты.
Анализ образа
После того как вы создали образ, проверили хэш-значения образа и накопителя и задокументировали весь процесс, вам потребуются средства для открытия образа и выполнения основных функций анализа, являющихся необходимой частью вашей работы. В этой книге мы рассматривали несколько инструментов, предназначенных для этих целей, в том числе для открытия целого файла-образа, просмотра структуры файловой системы в целом, выполнения поиска и т. д. или просто для извлечения отдельных файлов (файлов кустов реестра, файлов журналов событий и т. д.) для анализа.
The SleuthKit
Набор инструментов The Sleuth Kit (TSK; www.sleuthkit.org) был разработан
доктором Брайаном Кэрриэром и предоставляет внутренние компоненты для средства Autopsy Forensic Browser. TSK – набор инструментов командной строки, позволяющих исследовать и анализировать файловые системы в файлах-образах. Инструменты TSK также доступны для операционных систем Windows; однако на момент написания этой книги средство Autopsy Forensic Browser не было адаптировано для собственного формата Windows (хотя все инструменты можно компилировать для Windows, используя подсистему Cygwin).
Инструменты TSK можно использовать в системах Windows почти так же, как в Linux, но с некоторыми оговорками. Во-первых, по словам доктора Брайана Кэрриэра, существует проблема с символами подстановки в командной строке, и вам придется указывать все части разделенного образа по порядку. Это означает, что если вы анализируете файл-образ, разделенный на несколько частей, вам нужно будет указать каждую из них, как показано ниже:
команда [параметры] образ1 образ2 образ3…