Контрольная работа: Инфокоммуникационные технологии
Инфокоммуникационные технологии
Федеральное агентство по образованию «Московский государственный университет экономики, статистики и информатики (МЭСИ)»
Нижегородский колледж экономики, статистики и информатики - филиал государственного образовательного учреждения высшего профессионального образования «Московского государственного университета экономики, статистики и информатики (МЭСИ)»
(Нижегородский
филиал МЭСИ)
Контрольная работа
по дисциплинам
Инфокоммуникационные технологии.
Пакеты протоколов TCPIP.
СУБД MySQL.
По
теме: «Инфокоммуникационные технологии»
Работу выполнила: студентка
группы 11 СП 43
Роженцова Екатерина Дмитриевна
Проверил: Денисов
В.М.
Нижний
Новгород 2013 год
1.Функции UDP и TCP. Их отличия
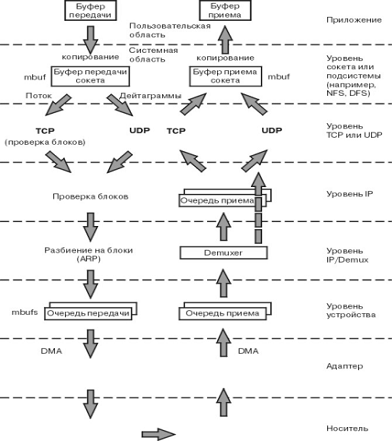
На рисунке показана передача данных от приложения в одной системе приложению в удаленной системе. В данной главе подробно описаны действия, выполняемые на каждом уровне.
Ниже приведено их краткое описание:
После того как приложение отправляет запрос на запись данных, данные копируются из рабочего сегмента приложения в буфер передачи сокета.
На уровне сокета или подсистемы вызывается служба UDP или TCP.
Операционная система поддерживает кластеры разного размера. Оптимальный размер выбирается, когда: копирует данные в буфер сокета и вычисляет контрольную сумму. копирует данные в буфер сокета.
Если размер данных превышает размер максимального блока передачи (MTU) локальной сети, то: разбивает данные на сегменты, размер которых не превышает размера MTU.
В случае UDP фрагментация данных выполняется на следующем уровне - уровне IP.
При необходимости IP разбивает данные на блоки таким образом, чтобы размер исходящих пакетов не превышал ограничения MTU.
Пакеты помещаются в очередь вывода устройства и передаются адаптером локальной сети системе-получателю.
Если очередь вывода устройства переполнена, пакет отбрасывается.
Поступающие пакеты помещаются в очередь приема драйвера устройства и передаются уровню IP через интерфейсный уровень.
Если уровень IP в принимающей системе определяет, что уровень IP в передающей системе разбил данные на фрагменты, он собирает фрагменты в исходный блок данных и передает его уровню TCP или UDP. при необходимости объединяет сегменты данных и помещает данные в буфер приема сокета. передает полученные данные в буфер приема сокета.
Если буфер приема сокета (udp_recvspace) переполнен, то пакет отбрасывается.
Когда приложение отправляет запрос на чтение,
необходимые данные копируются из буфера приема сокета, расположенного в
сегменте ядра, в буфер приложения.
.Фрагментация пакетов. Флаг DF
Протокол IP позволяет выполнять фрагментацию пакетов, поступающих на входные порты маршрутизаторов.
Следует различать фрагментацию сообщений в узле-отправителе и динамическую фрагментацию сообщений в транзитных узлах сети - маршрутизаторах. Практически во всех стеках протоколов есть протоколы, которые отвечают за фрагментацию сообщений прикладного уровня на такие части, которые укладываются в кадры канального уровня. В стеке TCP/IP эту задачу решает протокол TCP, который разбивает поток байтов, передаваемый ему с прикладного уровня на сообщения нужного размера (например, на 1460 байт для протокола Ethernet). Поэтому протокол IP в узле-отправителе не использует свои возможности по фрагментации пакетов.
При необходимости передать пакет в следующую сеть, для которой размер пакета является слишком большим, IP-фрагментация становится необходимой. В функции уровня IP входит разбиение слишком длинного для конкретного типа составляющей сети сообщения на более короткие пакеты с созданием соответствующих служебных полей, нужных для последующей сборки фрагментов в исходное сообщение.
В большинстве типов локальных и глобальных сетей значения MTU, то есть максимальный размер поля данных, в которое должен инкапсулировать свой пакет протокол IP, значительно отличается. Сети Ethernet имеют значение MTU, равное 1500 байт, сети FDDI - 4096 байт, а сети Х.25 чаще всего работают с MTU в 128 байт.
Флаг направления DF
Используется преимущественно вместе с командами обработки строк. Когда флаг DF равен единице, эти команды автодекрементируются, т. е. выполняют операции с адресами от старших к младшим.
Содержимое индексных регистров SI и/или DI, используемых в этих операциях, уменьшается на 1 или на 2 в зависимости от команд, работающих соответственно с байтами или словами.
Если флаг направления сброшен в 0, команды обработки строк автоинкрементируются, т. е. выполняют операции с адресами от младших адресов к старшим. При этом содержимое индексных регистров SI и/или DI, используемых в операциях, увеличивается на 1 или 2 соответственно при работе с байтами или словами. Флаг направления DF расположен в десятом разряде регистра флагов процессора.
В единичное состояние флаг устанавливается командой
STD (Set Direction - установить флаг направления), а в 0 сбрасывается командой
CLD (Clear Direction - сбросить флаг направления).
.Для чего контрольная сумма?
Контро́льная су́мма - некоторое значение, рассчитанное по набору данных путём применения определённого алгоритма и используемое для проверки целостности данных при их передаче или хранении. Также контрольные суммы могут использоваться для быстрого сравнения двух наборов данных на неэквивалентность: с большой вероятностью различные наборы данных будут иметь неравные контрольные суммы. Это может быть использовано, например, для детектирования компьютерных вирусов. Несмотря на своё название, контрольная сумма не обязательно вычисляется путем суммирования.
С точки зрения математики контрольная сумма является хеш-функцией, используемой для вычисления контрольного кода - небольшого количества бит внутри большого блока данных, например, сетевого пакета или блока компьютерного файла, применяемого для обнаружения ошибок при передаче или хранении информации. Значение контрольной суммы добавляется в конец блока данных непосредственно перед началом передачи или записи данных на какой-либо носитель информации. Впоследствии оно проверяется для подтверждения целостности данных.
Популярность использования контрольных сумм для
проверки целостности данных обусловлена тем, что подобная проверка просто
реализуема в двоичном цифровом оборудовании, легко анализируется и хорошо
подходит для обнаружения общих ошибок, вызванных наличием шума в каналах
передачи данных.
.Функции маршрутизаторов сети
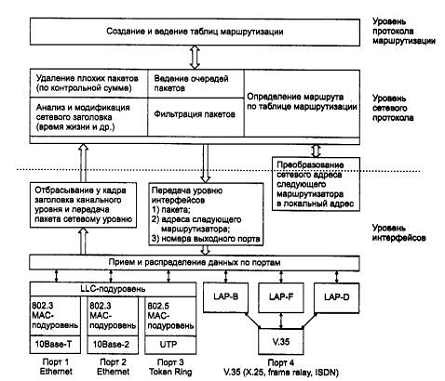
Основная функция маршрутизатора - чтение
заголовков пакетов сетевых протоколов, принимаемых и буферизуемых по каждому
порту (например, IPX, IP, AppleTalk или DECnet), и принятие решения о дальнейшем
маршруте следования пакета по его сетевому адресу, включающему, как правило,
номер сети и номер узла.Функции маршрутизатора могут быть разбиты на 3 группы в
соответствии с уровнями модели OSI.
. Коммуникаторы
и хабы
Коммуникатор - (КПК, англ. Personal Digital Assistant, PDA - «личный цифровой секретарь», а также Handheld Computer) - портативное вычислительное устройство, обладающее широкими функциональными возможностями. КПК часто называют наладонником (англ. palmtop) из-за небольших размеров. Изначально КПК предназначались для использования в качестве электронных органайзеров. С «классического» КПК невозможно совершать звонки, и КПК не является мобильным телефоном, поэтому к настоящему времени классические КПК практически полностью вытеснены коммуникаторами - КПК с модулем сотовой связи и смартфонами.
Хаб (англ. hub, буквально - ступица колеса, центр) - в общем смысле, узел какой-то сети.
В авиации (на англ. часто gateway - шлюз) - узловой аэропорт, достаточно крупный пересадочный и перегрузочный транспортный узел с необходимым набором сервисов, имеющий подходящее географическое положение.
На транспорте - пересадочный, перегрузочный узел.
На автомобилях повышенной проходимости - муфта свободного хода переднего, подключаемого, моста. Бывают ручные и автоматические.
В компьютерной технике и сетях - сетевой концентратор (например, USB-концентратор).
В файлообменной сети Direct Connect хабами называют серверы сети.
В Фидонет хабом называют магистральный узел, через который проводится передача почты.
В энергетике хаб - специализированное место для торговли электроэнергией.
Хабы (Hubs) - прозвище команды NHL Монреаль Канадиенс
Хаб (The Hub) - торговый город во вселенной игры
Fallout.
.Ethernet.SONET.SDH
(от англ. ether «эфир») - пакетная технология передачи данных преимущественно локальных компьютерных сетей.
Стандарты Ethernet определяют проводные
соединения и электрические сигналы на физическом уровне, формат кадров и
протоколы управления доступом к среде - на канальном уровне модели OSI.
Ethernet в основном описывается стандартами IEEE группы 802.3. Ethernet стал
самой распространённой технологией ЛВС в середине 1990-х годов, вытеснив такие
устаревшие технологии, как Arcnet и Token ring.- Синхронная цифровая иерархия
(Synchronous Digital Hierarchy, SONET) - это система передачи данных,
основанная на синхронизации по времени передающего и принимающего устройства.
Стандарты СЦИ определяют характеристики цифровых сигналов, включая структуру
фреймов (циклов), метод мультиплексирования, иерархию цифровых скоростей и
кодовые шаблоны интерфейсов и т. д.
. Скользящие окна TCP
Для обслуживания больших потоков информации TCP использует метод скользящего окна, что позволяет отправителю посылать очередной сегмент, не дожидаясь подтверждения о получении в пункте назначения предшествующего сегмента.
Протокол TCP формирует подтверждения не для
каждого конкретного успешно полученного пакета, а для всех данных, от начала
посылки до некоторого порядкового номера ACK SN (Acknowledge Sequence Number).
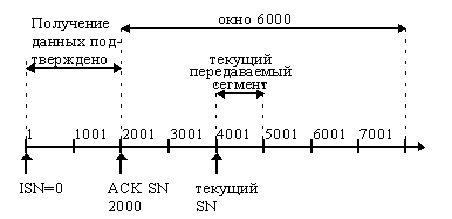
В качестве подтверждения успешного приема, например первых 2000 байт,
высылается ACK SN = 2000: это означает, что все данные в байтовом потоке под
номерами от ISN+1= 1 до данного SN (2000) успешно получены (рис. 3). Вместе с
посылкой отправителю ACK SN получатель объявляет также “размер окна”, например
- 6000. Это значит, что отправитель может посылать данные с порядковыми
номерами от текущего ACK SN+1 = 2001 до (ACK SN + размер окна) = 8000, не
дожидаясь подтверждения со стороны получателя. Допустим, в данный момент
отправитель посылает тысячебайтовый сегмент с порядковым номером данных SN=
4001. Если не будет получено новое подтверждение (новый ACK SN), отправитель
будет посылать данные, пока он остается в пределах объявленного окна, то есть
до номера 8001. После этого посылка данных будет прекращена до получения
очередного подтверждения и (возможно) нового размера окна. Однако размер окна
выбирается таким образом, чтобы подтверждения успевали приходить вовремя и
остановки передачи не происходило - для этого и предназначен метод скользящего
окна. Размер окна может динамически изменяться получателем. Например, для
временной остановки посылки данных достаточно объявить нулевое окно.
. «Время жизни» пакета в IP
Время жизни (TTL) - число маршрутизаторов, которые должен пройти этот пакет. При прохождении маршрутизатора это число уменьшатся на единицу. Если значения этого поля равно нулю то, пакет должен быть отброшен и отправителю пакета может быть послано сообщение Time Exceeded (ICMP код 11 тип 0).
Время жизни пакета - в сетях TCP/IP - период времени, задающий срок хранения или использования пакета. Время жизни пакета кодируется в специальном поле IP-заголовка и определяется количеством транзитных участков на маршруте от отправителя к получателю.
. Сравнение IPv4 и IPv6
Версия - для IPv4 значение поля должно быть равно 4.- (Internet Header Length) длина заголовка IP-пакета в 32-битных словах (dword). Именно это поле указывает на начало блока данных (англ. payload - полезный груз) в пакете. Минимальное корректное значение для этого поля равно 5.
Длина пакета - длина пакета в октетах, включая заголовок и данные. Минимальное корректное значение для этого поля равно 20, максимальное - 65 535. фрагментация маршрутизатор еthernet коммуникатор
Идентификатор - значение, назначаемое отправителем пакета и предназначенное для определения корректной последовательности фрагментов при сборке пакета. Для фрагментированного пакета все фрагменты имеют одинаковый идентификатор.
бита флагов. Первый бит должен быть всегда равен нулю, второй бит DF (don’t fragment) определяет возможность фрагментации пакета и третий бит MF (more fragments) показывает, не является ли этот пакет последним в цепочке пакетов.
Смещение фрагмента - значение, определяющее позицию фрагмента в потоке данных. Смещение задается количеством восьмибайтовых блоков, поэтому это значение требует умножения на 8 для перевода в байты.
Время жизни (TTL) - число маршрутизаторов, которые должен пройти этот пакет. При прохождении маршрутизатора это число уменьшатся на единицу. Если значения этого поля равно нулю то, пакет должен быть отброшен и отправителю пакета может быть послано сообщение Time Exceeded (ICMP код 11 тип 0).
Протокол - идентификатор интернет-протокола следующего уровня указывает, данные какого протокола содержит пакет, например, TCP или ICMP (см. IANA protocol numbers и RFC 1700). В IPv6 называется «Next Header».
Контрольная сумма заголовка - вычисляется в соответствии с RFC 1071
Версия 6 (IPv6)
Версия - для IPv6 значение поля должно быть равно 6.
Класс трафика - определяет приоритет трафика (QoS, класс обслуживания).
Метка потока - уникальное число, одинаковое для однородного потока пакетов.
Длина полезной нагрузки - длина данных в октетах (заголовок IP-пакета не учитывается).
Следующий заголовок - задаёт тип расширенного заголовка (англ. IPv6 extension), который идёт следующим. В последнем расширенном заголовке поле Next header задаёт тип транспортного протокола (TCP, UDP и т. д.) и определяет следующий инкапсулированный уровень.
Число переходов - максимальное число
маршрутизаторов, которые может пройти пакет. При прохождении маршрутизатора это
значение уменьшается на единицу и по достижении нуля пакет отбрасывается.
.Точки RING и Ethernet
Традиционные локальные сети Ethernet и Token Ring. и Token Ring - самые распространенные и наиболее апробированные стандарты, используемые для создания локальных связей в сетях. Хотя их пропускная способность - 10 и 16 Мб/с соответственно - во многих случаях уже недостаточна для некоторых современных приложений даже на клиентских компьютерах, тем не менее огромная инсталляционная базах этих стандартов оставит их еще на некоторое время в поле зрения сетевых интеграторов.
Стандарты Ethernet разработаны комитетом 802.3, а стандарты Token Ring -комитетом 802.5 института IEEE.
Поскольку информация о стандартах Ethernet и
Token Ring является широкодоступной, далее приводится обзор основных правил и
ограничений, действующих при создании базовых сегментов Ethernet и Token Ring.
Под базовыми в данном случае понимаются сегменты, которые строятся только с
помощью сетевых адаптеров, кабелей и концентраторов-повторителей.
.Ретрансляция пакетов в x.25
Сети Х.25 являются первой сетью с коммутацией пакетов и на сегодняшний день самыми распространенными сетями с коммутацией пакетов, используемыми для построения корпоративных сетей. Сетевой протокол X.25 предназначен для передачи данных между компьютерами по телефонным сетям. Сети Х.25 разработаны для линий низкого качества с высоким уровнем помех (для аналоговых телефонных линий) и обеспечивают передачу данных со скоростью до 64 Кбит/с. Х.25 хорошо работает на линиях связи низкого качества благодаря применению протоколов подтверждения установления соединений и коррекции ошибок на канальном и сетевом уровнях.