Реферат: Использование биометрических систем аутентификации в компьютерных системах
Использование биометрических систем аутентификации в компьютерных системах
Использование биометрических систем
аутентификации в компьютерных системах
Введение
аутентификация идентификация биометрический
Необходимость разграничения доступа к постоянно возрастающим объемам информации в современном мире остро ставит проблему проверки подлинности пользователя. Рост компьютерных сетей и интенсивность их использования также упрощает задачу злоумышленника по получению несанкционированного доступа к данным или определенным сервисам, предоставляемыми компьютерными системами.
Помимо обеспечения разграничения прав доступа к конфиденциальной информации современные автоматизированные комплексы решают ряд смежных задач. Двумя основными процедурами, выполняемыми подобными комплексами, являются идентификация и аутентификация субъекта доступа. В общем случае таким субъектом для компьютерной системы может являться не только человек, но и любой процесс, выполняемый удалено или локально.
Однако по данным анализа статистики экспертами в области компьютерной безопасности большинство случаев, связанных с утечкой информации связаны с факторами, к которым напрямую причастен человек. Причинами доступа третьих лиц к конфиденциальной информации на порядок чаще становилась работа инсайдеров и хакеров, нежели действия зловредного ПО. Таким образом, выводы экспертов подтверждают первостепенную значимость проблемы идентификации и аутентификации личности в области компьютерной безопасности.
В большинстве современных компьютерных систем проверка личности пользователя осуществляется с помощью ввода логина и пароля. В настоящее время существуют и другие методы, которые, хотя и не получили такого широкого распространения, потенциально являются намного более надежными. В частности, существует целый класс перспективных биометрических подходов.
1.
Современные подходы к идентификации и аутентификации
Процесс идентификации заключается в предъявлении пользователем идентификатора и сопоставления его с образцами идентификаторов всех пользователей в системе (сравнение 1:m). Наибольшее распространение чистая идентификация получила в областях, где непосредственный контакт человека с системой не предусмотрен, например, в системах распознавания лиц. В качестве проверки личности пользователя при доступе к ресурсам современных компьютерных систем не используется по причинам значительно меньшей надежности по сравнению с аутентификацией.
В процессе аутентификации пользователь также должен предъявить системе идентификатор, заявляя о том кто он, и подтвердить свою личность. Для этого в дополнение к идентификатору используется нечто, называемое не получившим широкого распространения термином аутентификатор. После нахождения в базе данных требуемой записи о пользователе с помощью идентификатора, система выполняет сравнение аутентификатора, хранящегося в ней с тем, который предъявил пользователь. При аутентификации последовательно выполняется сравнение 1:m идентификаторов и 1:1 аутентификаторов.
Таким образом, для того, чтобы система функционировала с требуемыми уровнями быстродействия и надежностями, необходимо правильно выбирать, что использовать в качестве идентификатора и аутентификатора.
Три основных подхода, с помощью которых возможно осуществить как идентификацию, так и аутентификацию, описаны ещё в 1994 году:
. С использованием собственности - пользователь предъявляет некоторый физический предмет (смарт-карту, usb-токен)
. С использованием знаний - пользователь вводит какую-либо секретную фразу, пароль или PIN-код.
. С использованием характеристик - пользователь предъявляет системе свои физиологические или поведенческие параметры.
Наиболее широкое распространение получил подход с использованием знаний в чистом виде. Связка: логин в качестве идентификатора и пароль в качестве аутентификатора. В качестве основной причины повсеместного распространения данного подхода можно, в первую очередь, выделить отсутствие необходимости в дополнительном аппаратном обеспечение для проведения процедуры аутентификации и отсутствие дополнительных материальных затрат и более высокий уровень удобства пользователя.
Несмотря на невысокую распространенность биометрических характеристик, неоспоримыми преимуществами их использования является то, что их, в отличие от собственности и знаний, невозможно намеренно передать другому, потерять или украсть. Данные свойства биометрических характеристик делаю их практически идеальными для использования в качестве аутентификатора, поскольку надежность системы аутентификации напрямую зависит от возможности его попадания в руки злоумышленника.
В это же время использование биометрических характеристик в качестве идентификатора сопряжено с некоторыми трудностями. Проблема заключается в том, что в отличии от знаний и собственности предъявляемый пользователем биометрический идентификатор никогда не будет с абсолютной точностью совпадать с идентификатором из базы данных. В процессе экстракции (извлечения) свойств из биометрического образца они подвергаются искажению и наложению шума. Это приводи т к тому, что при поиске соответствующего биометрического идентификатора в базе данных используется не простое сравнение цифрового представления информации, а более сложный алгоритм:
. К образцу, предъявляемому пользователем B1, и хранящемуся в базе данных В2 применяются функции экстракции - f(B1), f(B2)
. Вычисляется величина, выражающая степень сходства между образцами s(f(B1),f(B2))
. Получившаяся величина сравнивается с заранее заданным пороговым значением Т. В случае s>T процедура завершается успешно, а в случае s<T - неудачно.
Эффективность работы алгоритма применительно к выбранному биометрическому параметру обычно оценивают по двум критериям:
1. FAR(False Acceptance Rate) - коэффициент ложного доступа, процентный показатель случаев, при которых проверка личности оказалась ошибочно успешной.
2. FRR(False Rejection Rate) - коэффициент ложного отказа в доступе, процентный показатель случаев, при которых проверка личности ошибочно завершилась неудачей.
Для использования биометрического идентификатора в системе аутентификации необходимо применение биометрического параметра В, функций экстракции f и сравнения s, для которых требования к вычислительным ресурсам будут минимальными при достаточно низком уровне FRR. Это должно обеспечить быстрое и успешное определение личности пользователя. При этом требование по минимизации FAR не является критичным, поскольку надежность аутентификации практически полностью зависит от аутентификатора, а не от идентификатора. Для повышения удобства процедуры аутентификации также возможно использование нескольких различных типов идентификаторов для каждого пользователя. Внедрение гибридных систем аутентификации, в которых пользователь может использовать биометрические параметры по своему выбору, вместо традиционного ввода логина не влияет на безопасность и при этом позволяет совершить плавный переход к широкому использованию биометрии.
Если для идентификатора наиболее важным параметром является FRR, то при выборе подходящего аутентификатора критическую роль играет значение FAR. Помимо этого, рост применения биометрических аутентификаторов также возможен только при выполнение определенных требований, таких как:
. Стоимость оборудования для получения требуемой биометрической характеристики.
. Возможность подделки биометрического образца злоумышленниками
. Удобство, которое складывается из среднего времени, занимаемого процедурой, и перечнем действий, совершаемых в её процессе
. Отношение общества к использованию данной характеристики.
2.
Биометрические методы компьютерной безопасности
Все биометрические параметры можно разделить на две большие группы:
· Физические (статические) - физические характеристики человека, измеряемые в определенный момент времени.
· Поведенческие (динамические) - определенные действия, совершаемые человеком на протяжении промежутка времени.
Любая биометрическая система позволяет распознавать некий шаблон и
устанавливать аутентичность конкретных физиологических или поведенческих
характеристик пользователя. Логически биометрическую систему (рис. 1) можно
разделить на два модуля: регистрации и идентификации. Модуль регистрации
отвечает за то, чтобы система научилась идентифицировать конкретного человека.
На этапе регистрации биометрические датчики сканируют его необходимые
физиологические или поведенческие характеристики, создавая их цифровое
представление. Специальный модуль обрабатывает это представление с тем, чтобы
выделить характерные особенности и сгенерировать более компактное и
выразительное представление, называемое шаблоном. Для изображения лица такими
характерными особенностями могут быть размер и относительное расположение глаз,
носа и рта. Шаблон для каждого пользователя хранится в базе данных
биометрической системы.
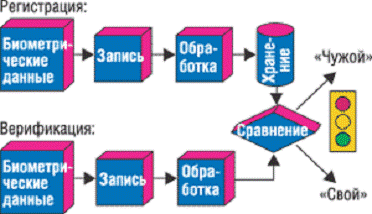
Рис.1 Блок-схема биометрической системы
Модуль идентификации отвечает за распознавание человека. На этапе
идентификации биометрический датчик регистрирует характеристики человека,
идентификация которого проводится, и преобразует эти характеристики в тот же
цифровой формат, в котором хранится шаблон. Полученный шаблон сравнивается с
хранимым, с тем, чтобы определить, соответствуют ли эти шаблоны друг другу. При
использовании в процессе аутентификации технологии идентификации отпечатков
пальцев имя пользователя вводится для регистрации, а отпечаток пальца заменяет
пароль. Эта технология использует имя пользователя в качестве указателя для
получения учетной записи пользователя и проверки соответствия "1:1"
между шаблоном считанного при регистрации отпечатка и сохраненным ранее
шаблоном для данного имени пользователя. В другом случае введенный при
регистрации шаблон отпечатка пальца сопоставляется со всем набором сохраненных
шаблонов.
2.1 Статические методы
2.1.1 Аутентификация по отпечатку пальцев
Использование отпечатков пальцев берет свое начало в конце XIX века и основывается на гипотезе
Уильяма Гершеля о том, что папиллярные линии на поверхности ладоней и пальцев
являются уникальными для каждого человека.
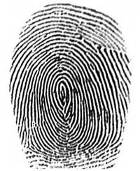
Рис.2 Папиллярные линии
Несмотря на то, что это предположение до сих пор не имеет достаточного научного обоснования, с начала XX века и по настоящее время данный биометрический признак получил широкое распространение в целях идентификации преступников. Кроме того, сейчас он также является наиболее часто используемым биометрическим признаком для предоставления доступа к компьютерным системам. Более 12% моделей современных ноутбуков имеют встроенные аппаратные и программные средства для получения и обработки отпечатков пальцев.
Преимущества доступа по отпечатку пальца - простота использования, удобство и надежность. Существуют два основополагающих алгоритма распознавания отпечатков пальцев: по отдельным деталям (характерным точкам) и по рельефу всей поверхности пальца. Соответственно в первом случае устройство регистрирует только некоторые участки, уникальные для конкретного отпечатка, и определяет их взаимное расположение. Во втором случае обрабатывается изображение всего отпечатка. В современных системах все чаще используется комбинация этих двух способов, что позволяет избежать недостатков обоих и повысить достоверность идентификации.
В настоящее время для получения отпечатков пальцев используются специальные сканеры:
. Оптические
. Полупроводниковые
. Ультразвуковые
Оптические сканеры основаны на использование оптических методов получения изображения. Существуют несколько способов реализации данного метода, но общий принцип заключается в том, что ПЗС-камера, выполненная в виде отдельного устройства или встроенная в клавиатуру, делает снимок отпечатка пальца. Затем с помощью специальных алгоритмов полученное изображение преобразуется в уникальный "шаблон" - карту микроточек этого отпечатка, которые определяются имеющимися в нем разрывами и пересечениями линий. Этот шаблон (а не сам отпечаток) затем шифруется и записывается в базу данных для аутентификации сетевых пользователей. В одном шаблоне хранится от нескольких десятков до сотен микроточек. При этом пользователи могут не беспокоиться о неприкосновенности своей частной жизни, поскольку сам отпечаток пальца не сохраняется и его нельзя воссоздать по микроточкам. Стоимость таких сканеров на рынке начинается с 15$. Процедура получения отпечатка занимает не более секунды и производится в одно касание. К минусам данных устройств можно отнести отсутствие защиты от муляжей и быстрое загрязнение сканера, резко понижающее его надежность.
В основе работы полупроводниковых сканеров лежит использование особых свойств полупроводников, измеряющихся в местах контакта гребней папиллярного узора с поверхностью сканера. Можно выделить следующие типы данных устройств:
· Емкостные
· Радиочастотные
· Пьезоэлектрические
· Термические
Емкостные и пьезоэлектрические сканеры имеют сопоставимые с оптическими сканерами стоимость и надежность. Радиочастотные и термические являются гораздо более устойчивыми к атакам с использованием муляжей, но имеют более высокую стоимость.
Ультразвуковые сканеры являются относительно новыми на рынке устройств получения отпечатков пальцев. Они используют ультразвуковые волны для облучения поверхности пальцев и определяют папиллярный узор по отраженному эху. Качество получаемых изображений в несколько раз выше, чем у оптических и полупроводниковых сканеров. Данный способ практически полностью защищен от муляжей и устойчив к загрязнению. Стоит отметить, что современные системы распознавания нельзя обмануть даже свежеотрубленными пальцами (микросхема измеряет физические параметры кожи). Существенным недостатком является высокая стоимость подобных устройств по сравнению с оптическими и полупроводниковыми сканерами.
Качество распознавания отпечатка и возможность его правильной обработки
алгоритмом сильно зависят от состояния поверхности пальца и его положения
относительно сканирующего элемента. Разные системы предъявляют различные
требования к этим двум параметрам. Характер требований, в частности, зависит от
применяемого алгоритма. Изготовить муляж не представляет особой технической
сложности для обмана широкораспространенных недорогих моделей сканеров. Второй
проблемой является то, что в случае компрометации сменить изображение отпечатка
пальца в отличии от пароля не представляется возможным. Кроме того реакция
современного общества на повсеместное использование отпечатков пальцев
определенно является негативной по причине применения данного признака в
криминалистике.
2.1.2
Аутентификация по ладони
С руки человека можно собрать до 90 информационных признаков. Однако не все они в настоящее время используются. Математическая модель идентификации по данному параметру требует малого объема информации - всего 9 байт, что позволяет хранить большой объем записей и, следовательно, быстро осуществлять поиск. В США устройства для считывания отпечатков ладоней в настоящее время установлены более чем на 8 000 объектах. Существуют два подхода при использовании изображения ладони:
· Первый, существует с 1976 года, основан исключительно на геометрических характеристиках кисти.
· Второй, современный, использует размеры самой ладони в трех измерениях, длину и ширину пальцев, очертания суставов, узоры кровеносных сосудов и т. п.
Наиболее популярное устройство, Handkey, сканирует как внутреннюю, так и боковую сторону ладони, используя для этого встроенную видеокамеру и алгоритмы сжатия. Устройства, которые могут сканировать и другие параметры руки, в настоящее время разрабатываются несколькими компаниями, в том числе BioMet Partners, Palmetrics и ВТG.