Материал: Лекція 3-4
Даної системи адрес дотримуються такі популярні мережі, як Ethernet, Fast Ethernet, Token-Ring, FDDI, 100VG-AnyLAN. Її недоліки - висока складність апаратури мережних адаптерів, а також більша частка службової інформації в пакеті, що передається (адреси джерела й приймача разом вимагають уже 96 бітів пакета або 12 байт).
У багатьох мережних адаптерах передбачений так званий циркулярний режим. У цьому режимі адаптер приймає всі пакети, що приходять до нього, незалежно від значення поля адреси приймача. Такий режим використовується, наприклад, для проведення діагностики мережі, виміру її продуктивності, контролю помилок передачі. При цьому один комп'ютер приймає й контролює всі пакети, що проходять по мережі, але сам нічого не передає. У даному режимі працюють мережні адаптери мостів і комутатори, які повинні обробляти перед ретрансляцією всі пакети, що приходять до них.
3 Методи керування обміном
Мережа завжди поєднує декілька абонентів, кожний з яких має право передавати свої пакети. Але, як ми вже відзначали, по одному кабелю одночасно передавати два (або більше) пакети не можна, інакше може виникнути конфлікт (колізія), що приведе до спотворення або втрати обох пакетів (або всіх пакетів, що беруть участь у конфлікті). Виходить, треба якимсь чином встановити черговість доступу до мережі (захоплення мережі) всіма абонентами, що бажають передавати. Це стосується, насамперед, мереж з топологіями шина й кільце. Точно так само при топології зірка необхідно встановити черговість передачі пакетів периферійними абонентами, інакше центральний абонент просто не зможе впоратися з їхньою обробкою.
У мережі обов'язково застосовується той або інший метод керування обміном (метод доступу, метод арбітражу), що дозволяє запобігти конфліктам між абонентами. Від ефективності роботи обраного методу керування обміном залежить дуже багато: швидкість обміну інформацією між комп'ютерами, навантажувальна здатність мережі (здатність працювати з різними інтенсивностями обміну), час реакції мережі на зовнішні події й т.д. Метод керування - це один з найважливіших параметрів мережі.
Тип методу керування обміном багато в чому визначається особливостями топології мережі. Але в той же час він не прив'язаний жорстко до топології, як нерідко прийнято вважати.
Методи керування обміном у локальних мережах діляться на дві групи:
-
Централізовані методи, у яких все керування обміном зосереджено в одному місці. Недоліки таких методів: нестійкість до відмов центра, мала гнучкість керування (центр звичайно не може оперативно реагувати на всі події в мережі). Перевага централізованих методів - відсутність конфліктів, тому що центр завжди надає право на передачу тільки одному абонентові, і йому не з ким конфліктувати.
-
Децентралізовані методи, у яких відсутній центр керування. Всіма питаннями керування, у тому числі запобіганням, виявленням і дозволом конфліктів, займаються всі абоненти мережі. Головні переваги децентралізованих методів: висока стійкість до відмов і більша гнучкість. Однак у цьому випадку можливі конфлікти, які треба дозволяти.
Існує й інше ділення методів керування обміном, що відносяться, головним чином, до децентралізованих методів:
-
Детерміновані методи визначають чіткі правила, по яких чергуються захоплюючі мережу абоненти. Абоненти мають певну систему пріоритетів, причому пріоритети ці різні для всіх абонентів. При цьому, як правило, конфлікти повністю виключені (або малоймовірні), але деякі абоненти можуть чекати своєї черги на передачу занадто довго. До детермінованих методів ставиться, наприклад, маркерний доступ (мережі Token-Ring, FDDI), при якому право передачі передається по естафеті від абонента до абонента.
-
Випадкові методи передбачають випадкове чергування передавальних абонентів. При цьому можливість конфліктів передбачається, але пропонуються способи їхнього вирішення. Випадкові методи значно гірше (у порівнянні з детермінованими) працюють при більших інформаційних потоках у мережі (при великому трафіку мережі) і не гарантують абонентові величину часу доступу. У той же час вони звичайно більше стійкі до відмов мережного встаткування й більш ефективно використають мережу при малій інтенсивності обміну. Приклад випадкового методу - CSMA/CD (мережа Ethernet).
Для трьох основних топологий характерні три найбільш типові методи керування обміном.
3.1 Керування обміном у мережі з топологією зірка
Для топології зірка найкраще підходить централізований метод керування. Це пов'язане з тим, що всі інформаційні потоки проходять через центр, і саме цьому центру логічно довірити керування обміном у мережі. Причому не так важливо, що перебуває в центрі зірки: комп'ютер (центральний абонент), або ж спеціальний концентратор, керуючий обміном, але сам не бере участь у ньому. У цьому випадку мова йде вже не про пасивну зірку, а про якусь проміжну ситуацію, коли центр не є повноцінним абонентом, але управляє обміном. Це, приміром, реалізовано в мережі 100VG-AnyLAN.
Найпростіший централізований метод полягає в наступному.
Периферійні абоненти, що бажають передати свій пакет (або, як ще говорять, що мають заявки на передачу), посилають центру свої запити (керуючі пакети або спеціальні сигнали). Центр же надає їм право передачі пакета в порядку черговості, наприклад, по їхньому фізичному розташуванню в зірці по годинній стрілці. Після закінчення передачі пакета якимсь абонентом право передавати одержить наступний один по одному (по годинній стрілці) абонент, що має заявку на передачу ( рис. 4.8). Наприклад, якщо передає другий абонент, те після нього має право на передачу третій. Якщо ж третьому абонентові не треба передавати, то право на передачу переходить до четвертого й т.д.
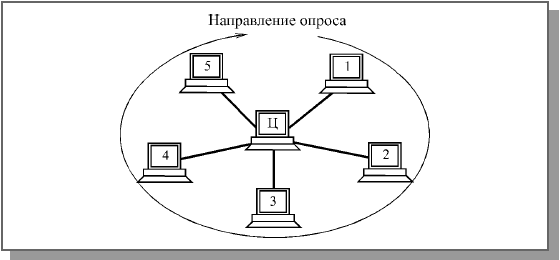
Рис. 4.8. Централізований метод керування обміном у мережі з топологією зірка
У цьому випадку говорять, що абоненти мають географічні пріоритети (по їхньому фізичному розташуванню). У кожен конкретний момент найвищим пріоритетом володіє наступний один по одному абонент, але в межах повного циклу опитування жоден з абонентів не має ніяких переваг перед іншими. Нікому не прийде чекати своєї черги занадто довго. Максимальна величина часу доступу для будь-якого абонента в цьому випадку буде дорівнює сумарному часу передачі пакетів всіх абонентів мережі крім даного. Для топології, показаної на рис. 4.8, вона складе чотири тривалості пакета. Ніяких зіткнень пакетів при цьому методі в принципі бути не може, тому що всі рішення про доступ приймаються в одному місці.
Розглянутий метод керування можна назвати методом з пасивним центром, тому що центр пасивно прослуховує всіх абонентів. Можливий й інший принцип реалізації централізованого керування (його можна назвати методом з активним центром).
У цьому випадку центр посилає запити про готовність передавати (керуючі пакети або спеціальні сигнали) по черзі всім периферійним абонентам. Той периферійний абонент, що хоче передавати (перший з опитаних) посилає відповідь (або ж відразу починає свою передачу). Надалі центр проводить сеанс обміну саме з ним. Після закінчення цього сеансу центральний абонент продовжує опитування периферійних абонентів по колу (як на рис. 4.8). Якщо бажає передавати центральний абонент, він передає позачергово.
Як і у першому, так і в другому випадку ніяких конфліктів бути не може (рішення приймає єдиний центр, якому ні з ким конфликтувати). Якщо всі абоненти активні, і заявки на передачу надходять інтенсивно, то всі вони будуть передавати строго по черзі. Але центр повинен бути винятково надійний, інакше буде паралізований весь обмін. Механізм керування не занадто гнучкий, тому що центр працює по жорстко заданому алгоритмі. До того ж швидкість керування невисока. Адже навіть у випадку, коли передає тільки один абонент, йому однаково доводиться чекати після кожного переданого пакета, поки центр опитає всіх інших абонентів.
Як правило, централізовані методи керування застосовуються в невеликих мережах (із числом абонентів не більш ніж кілька десятків). У випадку більших мереж навантаження по керуванню обміном на центр істотно зростає.
3.2 Керування обміном у мережі з топологією шина
При топології шина також можливо централізоване керування. При цьому один з абонентів ("центральний") посилає по шині всім іншим ("периферійним") запити (керуючі пакети), з'ясовуючи, хто з них хоче передати, потім дозволяє передачу одному з абонентів. Абонент, що одержав право на передачу, по тій же шині передає свій інформаційний пакет тому абонентові, якому хоче. А після закінчення передачі абонент, що передавав, усе по тій же шині повідомляє "центру", що він закінчив передачу (керуючим пакетом) , і "центр" знову починає опитування рис. 4.9).
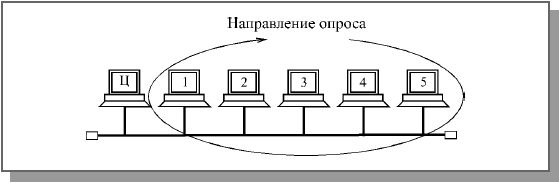
Рис. 4.9. Централізоване керування в мережі з топологією шина
Переваги й недоліки такого керування - ті ж самі, що й у випадку централізовано керованої зірки. Єдина відмінність полягає в тому, що центр тут не пересилає інформацію від одного абонента до іншого, як у топології активна зірка, а тільки управляє обміном.
Набагато частіше в шині використовується децентралізоване випадкове керування, тому що мережні адаптери всіх абонентів у цьому випадку однакові, і саме цей метод найбільше органічно підходить шині. При виборі децентралізованого керування всі абоненти мають рівні права доступу до мережі, тобто особливості топології збігаються з особливостями методу керування. Рішення про те, коли можна передавати свій пакет, приймається кожним абонентом на місці, виходячи тільки з аналізу стану мережі. У цьому випадку виникає конкуренція між абонентами за захоплення мережі, і, отже, можливі конфлікти між ними й спотворення переданої інформації через накладення пакетів.
Існує множина алгоритмів доступу або, як ще говорять, сценаріїв доступу, часом дуже складних. Їхній вибір залежить від швидкості передачі в мережі, довжини шини, завантаженості мережі (інтенсивності обміну або трафика мережі), використовуваного коду передачі.
Суть всіх випадкових методів керування обміном досить проста.
Якщо мережа вільна (тобто ніхто не передає своїх пакетів), то абонент, що бажає передавати, відразу починає свою передачу. Час доступу в цьому випадку дорівнює нулю.
Якщо ж у момент виникнення в абонента заявки на передачу мережа зайнята, то абонент, що бажає передавати, чекає звільнення мережі. У противному випадку спотворяться й пропадуть обидва пакети. Після звільнення мережі абонент, що бажає передавати, починає свою передачу.
Виникнення конфліктних ситуацій (зіткнень пакетів, колізій), у результаті яких передана інформація спотворюється, можливо у двох випадках.
-
При одночасному початку передачі двома або більше абонентами, коли мережа вільна ( рис. 4.10). Ця ситуація досить рідка, але все-таки цілком можлива.
-
При одночасному початку передачі двома або більше абонентами відразу після звільнення мережі ( рис. 4.11). Ця ситуація найбільш типова, тому що за час передачі пакета одним абонентом цілком може виникнути кілька нових заявок на передачу в інших абонентів.
Існуючі випадкові методи керування обміном (арбітражу) розрізняються тим, як вони запобігають можливим конфліктам або ж дозволяють уже виниклі. Жоден конфлікт не повинен порушувати обмін, всі абоненти повинні, зрештою, передати свої пакети.
У процесі розвитку локальних мереж було розроблено кілька різновидів випадкових методів керування обміном.
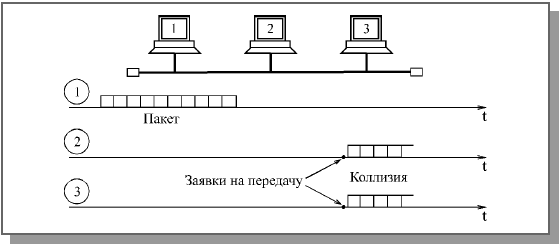
Рис. 4.10. Колізії у випадку початку передачі при вільній мережі
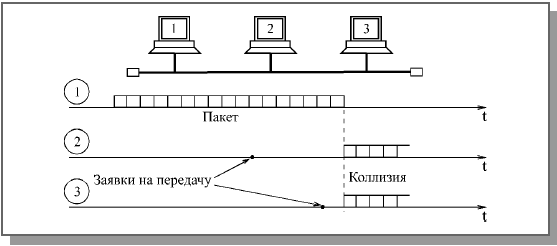
Рис. 4.11. Колізії у випадку початку передачі після звільнення мережі
Наприклад, був запропонований метод, при якому не всі передавальні абоненти розпізнають колізію, а тільки ті, які мають менші пріоритети. Абонент із максимальним пріоритетом із всіх, що почали передачу, закінчить передачу свого пакета без помилок. Інші, виявивши колізію, припинять свою передачу й будуть чекати звільнення мережі для нової спроби. Для контролю колізії кожен передавальний абонент робить побітове порівняння переданої їм у мережу інформації й даних, присутніх у мережі. Перемагає той абонент, заголовок пакета якого довше інших не спотворюється від колізії. Цей метод, називаний децентралізованим кодовим пріоритетним методом, відрізняється низькою швидкодією й складністю реалізації.
При іншому методі керування обміном кожен абонент починає свою передачу після звільнення мережі не відразу, а, витримавши свою, строго індивідуальну затримку, що запобігає колізії після звільнення мережі й тим самим зводить до мінімуму загальна кількість колізій. Максимальним пріоритетом у цьому випадку буде володіти абонент із мінімальною затримкою. Зіткнення пакетів можливі тільки тоді, коли два й більше абоненти захотіли передавати одночасно при вільній мережі. Цей метод, називаний децентралізованим тимчасовим пріоритетним методом, добре працює тільки в невеликих мережах, тому що кожному абонентові потрібно забезпечити свою індивідуальну затримку.
В обох випадках є система пріоритетів, все-таки дані методи ставляться до випадкових, тому що результат конкуренції неможливо пророчити. Випадкові пріоритетні методи ставлять абонентів у нерівні умови при великій інтенсивності обміну по мережі, тому що высокоприоритетные абоненти можуть надовго заблокувати мережа для низкоприоритетных абонентів.
Найчастіше система пріоритетів у методі керування обміном у шині відсутній повністю. Саме так працює найпоширеніший стандартний метод керування обміном CSMA/CD (Carrier Sense Multiple Access with Collision Detection -множинний доступ з контролем несучої й виявленням колізій), використовуваний у мережі Ethernet. Його головне достоїнство в тім, що всі абоненти повністю рівноправні, і жоден з них не може надовго заблокувати обмін іншому (як у випадку наявності пріоритетів). У цьому методі колізії не запобігають, а дозволяються.
Суть методу полягає в тому, що абонент починає передавати відразу, як тільки він з'ясує, що мережа вільна. Якщо виникають колізії, то вони виявляються всіма передавальними абонентами. Після чого всі абоненти припиняють свою передачу й відновляють спробу почати нову передачу пакета через часовий інтервал, тривалість якого вибирається випадковим образом. Тому повторні колізії малоймовірні. Докладніше метод CSMA/CD буде розглянутий у главі 7.
Ще один розповсюджений метод випадкового доступу - CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance - множинний доступ з контролем несучої й запобіганням колізій) що застосовується, наприклад, у мережі Apple LocalTalk. Абонент, що бажає передавати й виявив звільнення мережі, передає спочатку короткий керуючий пакет запиту на передачу. Потім він заданий час чекає відповідного короткого керуючого пакета підтвердження запиту від абонента-приймача. Якщо відповіді ні, передача відкладається. Якщо відповідь отримана, передається пакет. Колізії повністю не усуваються, але в основному зіштовхуються керуючі пакети. Зіткнення інформаційних пакетів виявляються на більше високих рівнях протоколу.
Подібні методи будуть добре працювати тільки при не занадто великій інтенсивності обміну по мережі. Уважається, що прийнятна якість зв'язку забезпечується при навантаженні не вище 30-40% (тобто коли мережа зайнята передачею інформації приблизно на 30-40% усього часу). При більшому навантаженні повторні зіткнення частішають настільки, що наступає так званий колапс або крах мережі, що представляє собою різке падіння її продуктивності.
Недолік всіх випадкових методів полягає ще й у тому, що вони не гарантують величину часу доступу до мережі, що залежить не тільки від вибору затримки між спробами передачі, але й від загальної завантаженості мережі. Тому, наприклад, у мережах, що виконує задачі керування встаткуванням (на виробництві, у наукових лабораторіях), де потрібна швидка реакція на зовнішні події, мережі з випадковими методами керування використаються досить рідко.
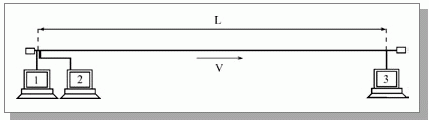
При будь-якому випадковому методі керування обміном, що використає детектирование колізії (зокрема, при CSMA/CD), виникає питання про те, який повинна бути мінімальна тривалість пакета, щоб колізію виявили всі що почали передавати абоненти. Адже сигнал по будь-якому фізичному середовищу поширюється не миттєво, і при більших розмірах мережі (діаметрі мережі) затримка поширення може становити десятки й сотні мікросекунд. Крім того, інформацію про одночасно, що відбуваються подіях, різні абоненти одержують не в один час. Для того щоб розрахувати мінімальну тривалість пакета, варто звернутися до рис. 4.12.