Отчет по практике: Локальная вычислительная сеть ДОУ Детский сад №93
Локальная вычислительная сеть ДОУ Детский сад №93
СОДЕРЖАНИЕ
Введение
Глава 1. Описание места практики
.1 Описание предметной области
1.2 Преимущества использования ЛВС
.3 Определение функций пользователей
Глава 2. Конфигурация ЛВС
.1 Анализ существующей инфраструктуры
.2 Конфигурация сервера
.3 Конфигурация рабочих станций
2.4 Описание сетевого оборудования и каналов связи
.5 Методы и средства защиты информации в компьютерных системах
Заключение
Список литературы
ВВЕДЕНИЕ
Компьютерная сеть (вычислительная сеть, сеть передачи данных) - Система связи компьютеров или вычислительного оборудования (серверы, маршрутизаторы и другое оборудование), предназначенная для обмена информацией между компьютерами в сети без использования промежуточных носителей информации.
Создание компьютерных сетей вызвано практической потребностью пользователей удаленных друг от друга компьютеров использовать одну и ту же информацию. Сети предоставляют пользователям возможность не только быстрого обмена информацией, но и совместной работы на принтерах и других периферийных устройствах
Основные технологии для построения сетей:
. Сети, построенные на витой паре - соединение происходит с помощью коммутаторов и кабеля UTP/FTP. Таким образом, происходит объединение определенного количества компьютеров в единую сеть в пределах нескольких расположенных рядом зданий, но действует ограничение на размер - не более одного километра.
. Оптические сети - используются в том случае, когда необходимый размер сети превышает один километр, либо если на предприятии очень интенсивный обмен данными, это обеспечивается очень высокой скоростью передачи данных по оптическому волокну.
. Беспроводные сети (Wi-Fi) - бывают такие случаи, когда монтировать кабельную систему либо не представляется возможным, либо сотрудники используют для работы портативные устройства. Для таких случаев и применяют сеть на базе роутера, обеспечивающего одновременное подключение нескольких устройств. Однако накладываются несколько ограничений - малый размер сети и довольно невысокая, на данный момент, скорость передачи.
. Виртуальная частная сеть (УРу) - это современная и проработанная технология, позволяющая выполнять безопасное удаленное соединение для сотрудников предприятия, например, работающих на дому. В этой сети используется специальное программное обеспечение, которое шифрует передаваемую информацию, обеспечивая неплохую защиту. Для работы в этой сети устройство должно быть подключено к интернету.
Изучение способов подключения компьютеров в
единую сеть не стоит на месте, а развивается, разрабатываются новые методы,
устройства и стандарты для более быстрого и удобного обмена информацией. В
разных организациях повсеместно модернизируются старые кабельные системы и
прокладываются новые сети, для большего удобства сотрудников и более
качественной их работы.
Глава 1. Описание места практики
.1 Описание предметной области
Муниципальное бюджетное дошкольное образовательное учреждение Детский сад №93 функционирует в помещении, отвечающем санитарно-гигиеническим, требованиям и правилам пожарной безопасности, а также психолого-педагогическим требованиям к благоустройству дошкольного образовательного учреждения, определённым Министерством образования Российской Федерации.
Цель муниципального бюджетного дошкольного образовательного учреждения: создание условий для сохранения и укрепления здоровья дошкольников.
Основные задачи муниципального бюджетного дошкольного образовательного учреждения:
. Формировать познавательные способности детей, уделяя внимание развитию содержательности и связанности речи, логики мышления и экологическим знаниям дошкольников.
. Продолжить работу по снижению уровня тревожности, формированию уверенности и адекватной самооценки детей дошкольного возраста в процессе игровой деятельности.
. Систематизировать работу по социально-нравственному развитию детей, формированию у детей старшего дошкольного возраста позитивных навыков общения со сверстниками, речевому и гостевому этикету.
. Совершенствовать формы работы по развитию личности ребенка во взаимодействии детского сада и семьи.
Работа детского сада помимо обучения детей связана с накоплением информации о детях, родителях, сотрудниках детского сада.
Информационная система детского сада позволит
сэкономить массу времени по внесению данных, их обработке, составлению отчетов.
Хранение информации в файлах компьютера дешевле, чем на бумаге. Базы данных
позволяют хранить, структурировать информацию и извлекать оптимальным для
пользователя образом. Использование компьютера позволяет сберечь значительные
средства и время для получения необходимой информации различными работниками
дошкольного учреждения, а также упрощает доступ и ведение, поскольку
основывается на комплексной обработке данных.
1.2 Преимущества использования
ЛВС
Объединение персональных компьютеров в виде локальной вычислительной сети дает ряд преимуществ:
. Разделение ресурсов, которое позволяет экономно использовать оборудование (принтеры, сканеры) со всех присоединенных рабочих станций;
2. Разделение данных, которое предоставляет возможность доступа и управления базами данных и элементами файловой системы с периферийных рабочих мест, нуждающихся в информации. При этом обеспечивается возможность администрирования доступа пользователей соответственно уровню их компетенции;
. Разделение программного обеспечения, которое предоставляет возможность одновременного использования централизованных, ранее установленных программных средств;
. Разделение ресурсов процессора, при котором возможно использование вычислительных мощностей для обработки данных другими системами, входящими в сеть.
. Выполнение разнообразных функций по передаче данных, включая пересылку файлов, поддержку терминалов, электронную почту, обмен с внешними запоминающими устройствами, обработку сообщений, доступ к файлам и базам данных.
. Обеспечение непосредственной взаимосвязи между подключенными устройствами без промежуточного накопления и хранения информации.
. Простота монтажа, модификации и расширения сети, подключение новых устройств и отключение прежних без нарушения работы сети, информирование всех устройств сети об изменении ее состава.
Требования к взаимодействию устройств в сети
. Возможность для каждого устройства связываться и взаимодействовать с другим устройством.
2. Обеспечение равноправного доступа к физической среде для всех коллективно использующих ее устройств.
. Возможность адресации пакетов одному устройству, группе устройств, всем подключенным устройствам.
. Обеспечение возможности некоторым пользователям назначать и менять свой адрес в сети (без нарушения целостности сети).
. Пропускная способность сети не должна существенно снижаться при достижении полной загрузки и даже перегрузки сети во избежание ее блокировки.
. Отказ или отключение питания подключенного устройства должны вызывать только переходную ошибку.
. Средства обнаружения ошибок должны выявлять все пакеты, содержащие до четырех искажений битов. Если же достоверность передачи достаточно высока, сеть не должна сама исправлять обнаруженные ошибки.
. ЛВС должна обнаруживать и индицировать все случаи совпадения сетевых адресов у двух абонентов.
. Простота подключения к другому телекоммуникационному оборудованию.
10. Простота интерфейсов между ЛВС и абонентами.
11. Защита обмена данными по сети от
несанкционированного или случайного доступа.
ЛВС с выделенным сервером
В сетях с выделенным сервером ресурсы сервера (серверов), чаще всего дисковая память, доступны всем пользователям. Сервер обычно используется только администратором сети и не предназначен для решения прикладных задач. Сервер должен быть высоконадежным, поскольку выход его из строя приведет к остановке работы всей сети.
Компоненты компьютерных сетей
Адаптер (network adapter) - устройство, соединяющее компьютер (терминал) с сегментом сети. Сетевые адаптеры, как правило, принадлежат к одному из двух типов - с обнаружением коллизий или с передачей маркера. Адаптеры имеют достаточный набор аппаратных средств для определения возможности передачи пакета в физическую среду или приема адресованного к нему сообщения. Оба типа адаптеров при поддержке программных средств производят семь основных операций при приеме или передаче сообщений.
Маршрутизатор (router) - многофункциональное устройство, предназначенное для ограничения широковещательного трафика посредством разбиения сети на сегменты, обеспечения защиты информации, управления и организации резервных путей между областями широковещания.
Коммутатор - это устройство узкого назначения,
который эффективно сегментирует сеть, уменьшает области столкновений и
увеличивает пропускную способность каждой оконечной станции. Работает с
протоколами второго уровня модели OSI. Прозрачность по отношению к протоколам
позволяет устанавливать коммутаторы в многопротокольных сетях. Коммутация не
ограничивает широковещательного трафика.
1.3 Определение функций
пользователей
Функции пользователей представлены в таблице №1
Таблица 1
Определение функций пользователей
|
Наименование должности |
Перечень функций |
|
Заведующий |
Обработка текстов, Пользование базой данных; Передача данных по сети; Доступ к глобальной сети Internet; Использование электронной почты; |
|
Системный администратор |
|
|
Бухгалтер |
Обработка текстов; Передача данных по сети; Доступ к глобальной сети Internet; Использование электронной почты; Работа с сайтом; Использование приложения 1С; Пользование базой данных; |
|
Воспитатель |
Использование электронной почты; Обработка текстов; Передача данных по сети; Пользование базой данных; |
Глава 2. Конфигурация ЛВС
.1 Анализ существующей
инфраструктуры
Ниже будет показан план детского сада (рис. 1)
Локальная вычислительная сеть обозначена красным
цветом. Все провода для удобства спрятаны под напольный плинтус.
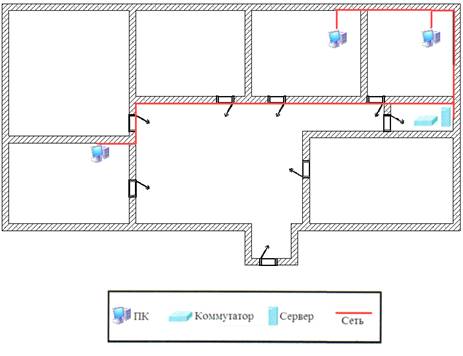
Рис. 1 - План здания и расположения оборудования
2.2 Конфигурация сервера
В муниципальном бюджетном дошкольном образовательном учреждении детском саду №93 локальная вычислительная сеть не слишком большая, поэтому используется достаточно простой и дешевый сервер.
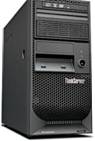
Сервер Lenovo
TS140 1xi3-4330 1x4Gb 1x280W DRW RAID 0/1/10/51Y No OS (70A4000URU)
(70A4000URU)
 <#"892075.files/image003.jpg">
Рис. 2.2 - Сервер вид изнутри
 <#"892075.files/image005.jpg">
Рис. 3 - Классификация методов защиты информации в компьютерных системах
Методы и средства организационно-правовой защиты информации
К методам и средствам организационной защиты информации относятся организационно-технические и организационно-правовые мероприятия, проводимые в процессе создания и эксплуатации КС для обеспечения защиты информации. Эти мероприятия должны проводиться при строительстве или ремонте помещений, в которых будут размещаться компьютеры; проектировании системы, монтаже и наладке ее технических и программных средств; испытаниях и проверке работоспособности компьютерной системы. Основой проведения организационных мероприятий является использование и подготовка законодательных и нормативных документов в области информационной безопасности, которые на правовом уровне должны регулировать доступ к информации со стороны потребителей.
Методы и средства инженерно-технической защиты информации
Многообразие классификационных характеристик позволяет рассматривать инженерно-технические средства по объектам воздействия, характеру мероприятий, способам реализации, масштабу охвата, классу средств злоумышленников, которым оказывается противодействие со стороны службы безопасности.
По функциональному назначению средства инженерно-технической защиты делятся на следующие группы:
. Физические средства, включающие различные средства и сооружения, препятствующие физическому проникновению (или доступу) злоумышленников на объекты защиты и к материальным носителям конфиденциальной информации (рис. 16) и осуществляющие защиту персонала, материальных средств, финансов и информации от противоправных воздействий;
. Аппаратные средства - приборы, устройства, приспособления и другие технические решения, используемые в интересах защиты информации. В практике деятельности предприятия находит широкое применение самая различная аппаратура, начиная с телефонного аппарата до совершенных автоматизированных систем, обеспечивающих производственную деятельность. Основная задача аппаратных средств - обеспечение стойкой защиты информации от разглашения, утечки и несанкционированного доступа через технические средства обеспечения производственной деятельности;
. Программные средства, охватывающие специальные программы, программные комплексы и системы защиты информации в информационных системах различного назначения и средствах обработки (сбор, накопление, хранение, обработка и передача) данных;
. Криптографические средства - это специальные математические и алгоритмические средства защиты информации, передаваемой по системам и сетям связи, хранимой и обрабатываемой на ЭВМ с использованием разнообразных методов шифрования.
Защита информации от несанкционированного доступа
Для защиты от чужого вторжения обязательно предусматриваются определенные меры безопасности. Основные функции, которые должны осуществляться программными средствами, это:
) Идентификация субъектов и объектов;
) Разграничение (иногда и полная изоляция) доступа к вычислительным ресурсам и информации;
) Контроль и регистрация действий с информацией и программами.
Наиболее распространенным методом идентификации является парольная идентификация. Однако практика показывает, что парольная защита данных является слабым звеном, так как пароль можно подслушать или подсмотреть, перехватить или просто разгадать.
Защита от копирования
Средства защиты от копирования предотвращают использование ворованных копий программного обеспечения и являются в настоящее время единственно надежным средством - как защищающим авторское право программистов-разработчиков, так и стимулирующих развитие рынка. Под средствами защиты от копирования понимаются средства, обеспечивающие выполнение программой своих функций только при опознании некоторого уникального некопируемого элемента. Таким элементом (называемым ключевым) может быть дискета, определенная часть компьютера или специальное устройство, подключаемое к персональному компьютеру. Защита от копирования реализуется выполнением ряда функций, являющихся общими для всех систем защиты: