Материал: Методические указания к практическим занятиям по дисциплине «Программно-аппаратные средства обеспечения ИБ». Толстых Н.Н
дены в табл. 1); TCON – время организации соединения в данной сети; NWR и NSE – число попыток соединения в текущем сеансе и количество сеансов при решении задачи программного подавления (организации информационного воздействия); TIW – время передачи программного пакета информационного воздействия (привязки к узлу); TPCT – время передачи одиночного пакета; TRCT – суммарное время вхождения в синхронизм (от момента начала обмена аппаратными преамбулами до момента перехода в режим информационного обмена); (…) – функция Хэвисайда.
|
0.952 |
|
|
|
|
|
|
|
|
|
|
0.8 |
|
|
|
|
|
|
|
Bit-Rate |
|
|
|
|
|
|
|
|
|
Koefficient |
Kn(Sn) |
0.6 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
0.4 |
|
|
|
|
|
|
|
|
0.239 |
0.2 |
0 |
10 |
20 |
30 |
40 |
50 |
60 |
|
|
|
|||||||
|
|
|
1 |
|
|
Sn |
|
|
60 |
|
|
|
|
|
|
Signal/Noise, dB |
|
|
|
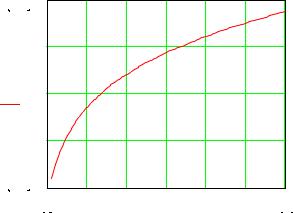
Рис. 2. Зависимость коэффициента KN от текущего отношения сигнал/шум в линии связи
9
Таблица 2 Значения коэффициентов для расчета доступности
информационной области
|
|
|
Коэффициенты |
|
|
|
Тип радиосети |
|
|
|
|
|
KS |
TCON, с |
TRCT, с |
VMS, Kбит/c |
|
|
|
||||
|
|
|
|
|
|
1. |
Demos Amsterdam |
2.761 |
46,4 |
10,6 |
128 |
|
|
|
|
|
|
2. |
FREEnet NASK |
1.945 |
32,5 |
4,5 |
64 |
|
|
|
|
|
|
3. |
Internet Sat |
6.163 |
38,6 |
7,6 |
2048 |
|
|
|
|
|
|
4. |
Internet Tel |
5.651 |
22,7 |
1,8 |
1024 |
|
|
|
|
|
|
5. |
Relcom EUnet |
4.852 |
18,6 |
3,8 |
512 |
|
|
|
|
|
|
6. |
Sprint |
3.814 |
22,2 |
2,5 |
256 |
|
|
|
|
|
|
7. |
RSSI NASA |
2.245 |
86,0 |
12,2 |
64 |
|
|
|
|
|
|
8. |
RunNet Funet |
2.355 |
16,3 |
5,6 |
256 |
9. |
RunNet Renater |
2.872 |
18,2 |
6,1 |
128 |
|
|
|
|
|
|
Вероятность обнаружения и идентификации информационного воздействия произвольным абонентом PDS на уровне «3», то есть абонентом, на которого предпринимается попытка его произвести, целесообразно разделить на обнаружение на сигнальном и информационном подуровнях. Вероятность успешной маскировки на сигнальном подуровне определяется только возможностями радиотехнической аппаратуры, техническими характеристиками модемных устройств и пропускной способностью канала. Примерно, эту величину можно оценить выражением
PMLD 1 – exp{-(NPR DM SML / NSPR DL} , |
(3) |
10
– число протоколов, поддерживаемых модемным устройством; NSPR – общее количество протоколов, используемых при цифровом обмене (на начало 2005 г. эта величина составляла, примерно, 535 с учетом модификаций); DM – динамический диапазон изменения сигнала, обеспечиваемый модемным устройством; DL – динамический диапазон канала передачи; SML – коэффициент, определяемый максимально возможной скоростью передачи по групповому каналу MMCG, скоростью передачи модемного устройства MMCМ, текущим отношением сигнал/шум в канале BSNR и равный
SML = (MMCG – MMCМ) / MMCG BSNR . (4)
На информационном подуровне уровня «3» вероятность обнаружения, идентификации и нейтрализации потенциально опасного фрагмента пакета можно оценить как
PDS NS NHS / 744 NOS , |
(5) |
где NS – количество признаков, которые используются при обнаружении и распознавании пакета информационного воздействия; NHS – количество узлов в зоне доступности (с которыми согласована политика безопасности); NOS – количество узлов фрагмента радиосети, где расположен конкретный тип подавляемой информационной системы.
Вероятность передачи сигнала или сообщения с фрагментом потенциально опасного кода с уровня «3» на более низкие уровни, в частности, на уровень «2» полностью определяется эффективностью маскировки этого фрагмента в принимаемом или обрабатываемом потоке. Причем на этом информационном уровне вероятность маскировки точно определяется только для конкретной задачи, когда известны характеристики информационных систем, через которые осуществляется доступ к защищенным областям, в частности, систем защиты, уровень подготовки системных (или сетевых) администраторов, количество обращений к областям доступа, частота
11
повторения имитируемой задачи другими пользователями и другими аналогичными факторами. В общем случае величину этой вероятности можно оценить через время наблюдения (без входа в защищенную область) за подавляемой информационной системой как
PMSD 1 – exp{-(TVIS NS / TRCS} , |
(6) |
где TVIS – время наблюдения за процессами подавляемой информационной системой; NS – количество станций или программных продуктов на уровне «2», ведущих наблюдение за изменением свойств операционной среды; TRCS – период реконфигурации элемента (или системы) подавляемой информационной системы.
Для скрытия факта входа (или попыток) при нелегальном входе в защищенное информационное пространство процессорного элемента уровня «0» (например, ЭВМ инфокоммуникационной системы), необходимо обеспечить полное согласование модуля информационного воздействия по формату и протоколу обмена с процессорными устройствами. В этом случае, если известны «запрещенные» комбинации кода или соответствующие последовательности команд, то вероятность перехода с любого уровня на уровень «0» будет примерно равна 1,0. В противном случае величина этой вероятности приближенно может быть оценена как
PPS erf{(|IP – IB|)NLNV/[NSNP(IP + IB)]} , (7)
где IP и IB – номера конечного и начального уровней перехода (колец защиты ядра процессорного устройства) при передаче команды или данных, NS и NL – общее число и число известных комбинаций команд управления процессорного устройства, соответственно, NV и NP – располагаемое (текущее) число попыток подбора кода команды и число использованных, соответственно.
12
Необходимо отметить, что вероятность (5) с точки зрения прикладного аспекта определяется и существенно зависят также от используемой операционной платформы. Однако наличие трех или четырех колец безопасности на уровне процессорного ядра и вспомогательные средства операционной платформы пока работают в рамках принятого протокола и не могут распознавать или блокировать последовательности разрешенных команд, приводящих к нарушению нормального режима работа системы. Поэтому вполне справедливо полагать, что вероятность успешного решения задачи безопасного нелегального входа в защищенные области на уровне ядра, определяемая выражением (5), может быть скорректирована путем ее умножения на отношение времени работы оператора к числу сделанных им в процессе работы ошибок, умноженному на среднее время появления одной ошибки.
1.4. Вероятность реализации элементом сети целевых функций
Вусловиях информационного конфликта элементы сети
впроцессе функционирования образуют связанное единым протоколом обмена множество, в котором в качестве отдельного элемента протокола взаимодействия можно рассматривать подсистему безопасности и защиты информации. При этом функции разграничения доступа при малом числе абонентов, практически, всегда строятся на основе индивидуальных характеристик, которые подтверждаются в процессе аутентификации абонентов. В отличие от малоабонентских сетей, применение такого принципа, гарантирующего сохранение заданного уровня информационной безопасности, в глобальных сетях с достаточно большим числом абонентов, при сохранении приведенной выше политики безопасности возможно только для отдельных фрагментов.
Использование указанной политики безопасности на уровне всей сети приводит к неоправданно высоким накладным информационным затратам, которые растут пропорцио-
13