Материал: ОИБ2
Министерство науки и высшего образования Российской Федерации
Федеральное государственное бюджетное образовательное учреждение высшего образования
«ТОМСКИЙ ГОСУДАРСТВЕННЫЙ УНИВЕРСИТЕТ СИСТЕМ УПРАВЛЕНИЯ И РАДИОЭЛЕКТРОНИКИ» (ТУСУР) Кафедра комплексной информационной безопасности электронно-вычислительных систем (КИБЭВС)
МОДЕЛИРОВАНИЕ УГРОЗ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ
Отчет по практической работе №2 по дисциплине «Основы информационной безопасности»
Студент гр. 7
_______
...04.2021
Принял кафедры КИБЭВС
_______
«__» ______ 2021
Томск 2021
2
1 Введение
Цель работы: получить навыки комплексного моделирования угроз, учитывающего угрозы, направленные на информационную систему и обрабатываемую ей информацию.
3
2 Ход работы
2.1.Построение схем IDEF0
2.1.1Построение “Черного ящика” Онлайн-заказ еды.
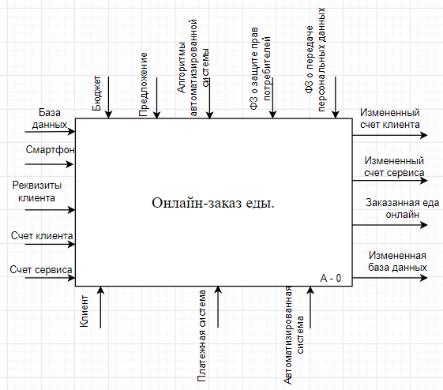
Черный ящик(контекстная диаграмма) - Самая верхняя диаграмма, на которой объект моделирования представлен единственным блоком с граничными стрелками. Эта диаграмма называется A-0 (А минус нуль). Стрелки на этой диаграмме отображают связи объекта моделирования с окружающей средой. Диаграмма A-0 устанавливает область моделирования и ее границу.
Рисунок 1 - “Черный ящик”
4
2.1.2 Декомпозиция
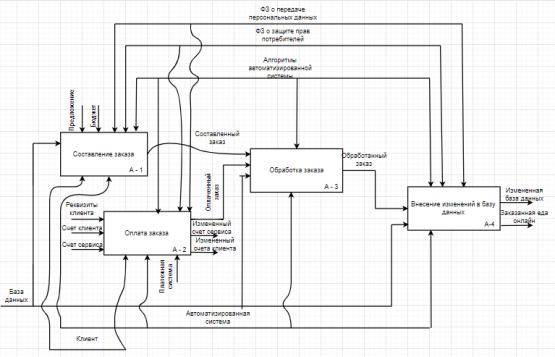
Нотация IDEF0 поддерживает последовательную декомпозицию процесса до требуемого уровня детализации.
Дочерняя диаграмма, создаваемая при декомпозиции, охватывает ту же область, что и родительский процесс, но описывает ее более подробно.
Рисунок 2 - Декомпозиция
5
2.2Перечень угроз и методы защиты
2.2.1Угрозы “Входа”
Объект |
Угроза |
Нарушение |
Организационные |
Технические |
|
|
в ходе |
методы защиты |
меры защиты |
|
|
реализации |
|
|
|
|
угрозы |
|
|
|
|
|
|
|
База данных |
Утечка |
конфиденци |
Введение |
Шифрование |
|
конфиденциальной |
альность |
ответственности |
данных |
|
информации |
|
за разглашение |
|
|
|
|
|
|
|
Несанкционирован |
целостность |
введение уровней |
Настройки СУБД |
|
ное |
|
доступа |
|
|
удаление/изменение |
|
|
|
|
|
|
|
|
Реквизиты |
Несанкционирован |
конфиденци |
Введение |
Ограничить круг |
клиента |
ный слив |
альность |
ответственности |
лиц, которые |
|
реквизитов 3-им |
|
за разглашение |
могут видеть |
|
лицам |
|
|
реквизиты |
|
|
|
|
|
|
Ошибка при вводе |
целостность |
Информировать о |
Система |
|
реквизитов |
|
форме |
проверки |
|
|
|
предоставления |
введенных |
|
|
|
данных, просить |
данных |
|
|
|
перепроверять |
|
|
|
|
введенные |
|
|
|
|
данные |
|
|
|
|
|
|
Счета |
Несанкционирован |
конфиденци |
Введение |
Ограничить круг |
клиента |
ная передача |
альность |
ответственности |
лиц, которые |
и ресторана |
сведений о счете |
|
за |
могут видеть эту |
|
3-им лицам |
|
несанкционирова |
информацию |
|
|
|
нную передачу |
|
|
|
|
|
|
|
Несанкционирован |
целостность |
Создание “лога” |
Блокировать |
|
ное изменение |
|
операций со |
возможность |
|
информации о |
|
счетом |
несанкционирова |
|
счете |
|
|
нного изменения |
|
|
|
|
информации |
|
|
|
|
|
Таблица 1 - Угрозы и методы защиты Входа