Курсовая работа (т): ООП в Python
.9 Использование RPKI третьими лицами (relying party)
Одной из задач создания RPKI является предоставление третьим лицам возможности независимой проверки достоверности сертификатов и вторичных объектов системы (например, ROA). Единственным условием является доверие третьих лиц корневому УЦС. Третьими лицами являются пользователи системы RPKI, задачей которых является проверка достоверности данных относительно АИР, их статуса и подлинности связи ресурсов с заявленным владельцем прав на использование.
При работе с данными RPKI, которые в общем случае являются вторичными объектами, третьему лицу в первую очередь необходимо установить соответствие данных вторичного объекта с данными СР (точнее, АИР, указанными в расширении СР). Так в случае с ROA, после проверки подлинности подписи, пользователь должен удостовериться, что ресурсы, описанные сертификатом ROA, содержат все IP префиксы, указанные в ROA.
Следующим шагом является создание т.н. «цепи доверия». Происходит
это следующим образом. Как и в стандартном PKI каждый СР содержит ссылку на СР
УЦС, выдавшего данный сертификат. Таким образом, можно убедиться, что
сертификат действительно подписан УЦС и данные сертификата не были
модифицированы. Поднявшись на ступеньку выше, таким же образом можно проверить
подлинность сертификата УЦС, УЦС более высокого уровня, и т.д. вплоть до
корневого УЦС, который является доверенным центром для третьих лиц. Если все
проверки цепочки прошли без ошибок, можно с уверенностью сказать, что исходный
сертификат является достоверным и немодифицированным. Этот процесс представлен
на рис.3.
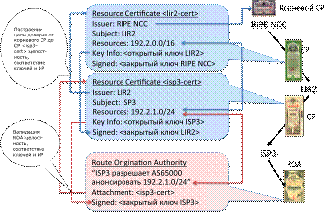
Рис. 3.9.1 Построение цепи доверия для проверки подлинности вторичных объектов и СР
2.10 Реализация системы Сертификации Региональными Интернет Регистратурами
РИР начали заниматься вопросами сертификации АИР с 2006 года. Пионером в этом отношении являлся APNIC, который предложил основные принципы построения системы RPKI. В 2007 году к работе активно подключился ARIN и совместная группа RESCERT, в состав которой также входили специалисты других РИР, разработала основные компоненты системы.NCC начал работу над сертификацией почти одновременно с APNIC. В отличие от APNIC первоначально основная деятельность была направлена на выработку общей позиции относительно целей сертификации АИР, а также на вовлечение сообщества в процесс выработки требований к системе RPKI. В ноябре 2006 была создана рабочая группа.
Одновременно началась разработка программного обеспечения. Первоначально основной фокус был направлен на разработку пользовательских интерфейсов, в отличие от других РИР, работавших над внутренними компонентами. Целью RIPE NCC являлось облегчить понимание системы и практическая демонстрация ее работы сообществу и рабочей группе.
На сегодняшний день RIPE NCC предоставляет функциональный прототип сертификационного портала, через который Локальные Регистратуры имеют возможность запросить сертификаты АИР, полученных от RIPE NCC, генерировать и аннулировать ROA, а также осуществлять трансфер АИР между собой. По окончании разработки инфраструктуры, отвечающей требованиям безопасности RPKI, планирующейся в течение 2009, пользователям будет предоставлен полностью функционирующий портал.
3. АККРЕДИТОВАННЫЙ ЦЕНТР СЕРТИФИКАЦИИ КЛЮЧЕЙ
.1 В мире
, Inc. (стилизованное название: VERISIGN) - американская компания из города Рестон, Вирджиния, поддерживающая разнообразные сетевые инфраструктуры, включая два из тринадцати существующих корневых серверов DNS, авторитетный реестр доменов верхнего уровня .com, .net, общие домены верхнего уровня .name и домены верхнего уровня с кодом страны .cc и .tv, а также серверные системы для доменов .jobs и .edu. Verisign также предлагает услуги по обеспечению безопасности, включая управляемую службу DNS, противодействие распределённым атакам типа «отказ в обслуживании» (DDoS) и уведомление о кибер-угрозах.
Thawte Consulting - центр сертификации для сертификатов X.509. Компания была основана в 1995 году Марком Шаттлвортом в Южной Африке и является вторым по величине публичным центром сертификации в Интернете. В 1999 году компания VeriSign приобрела Thawte в ходе купли-продажи акций у Шаттловорта за 575 млн долларов. Как VeriSign, так и Thawte сертифицировали первые браузеры Netscape и таким образом стали «прародителями» всех браузеров. Перед сделкой с компанией VeriSign они обе имели по 50% доли рынка.
Принятие Законов Украины «Об электронных документах и электронном документообороте» и «Об электронной цифровой подписи» создало в нашей стране все условия для внедрения в государственных, негосударственных и коммерческих организациях, юридических и физических лиц электронного документооборота, признанного государством легитимным.
3.2 В Украине
АЦСК «Украина» был создан с целью технического обеспечения эффективного перехода на электронный документооборот с наложением электронной цифровой подписи и оказывает полный спектр услуг по организации защищенного юридически значимого электронного документооборота. АЦСК «Украина» создает, выдает и удостоверяет цифровые сертификаты юридических и физических лиц для осуществления электронного документооборота в рамках коммерческих и государственных информационных систем.
Автоматизированная система Центра "Украина" предназначена для обработки данных, полученных от клиентов, формирования сертификатов открытых ключей для клиентов, ведения базы данных ООО "ЦСК "Украина", сохранения, распространения, блокирования, восстановления и аннулирования сертификатов, формирования списков отозванных сертификатов, генерации меток времени.
Деятельность Центра полностью отвечает требованиям Законов Украины и Постановлений Кабинета Министров Украины, регламентирующим ведение электронного документооборота и использование электронной цифровой подписи.
Центр "Украина" аккредитован Центральным удостоверяющим органом для обслуживания в Украине усиленных сертификатов и имеет все необходимые для деятельности лицензии и свидетельства.
Технологическая база Центра построена на основе сертифицированного средства криптографической защиты информации и позволяет обслуживать сертификаты в соответствии с украинскими криптографическими стандартами и техническими спецификациями.
Компания «ИВК» является национальным провайдером услуг электронной цифровой подписи и защиты информации.Наша компания начала свою деятельность в 2005 году. С момента своего основания мы успели зарекомендовать себя как ответственный и надежный бизнес-партнер, приняли успешное участие в реализации проектов государственного значения по переходу на безбумажные механизмы подачи отчетности.
Аккредитованный центр сертификации ключей основан на современной аппаратно-программной платформе. Это обеспечивает нашим клиентам широкий спектр возможностей при работе с электронной цифровой подписью, в частности:
· автоматическое формирование метки времени
· обработка запросов на формирование и отмену сертификатов в режиме реального времени
· оn-line доступ к сертификатам и их статусам
· возможность самостоятельного блокирования сертификата клиентом
Надежность работы и конфиденциальность информации гарантируются использованием современной технологической базы в нашем АЦСК, реализацией аппаратного метода генерации и защиты личных ключей Центра и пользователей.
Обслуживание клиентов компании выполняется через разветвленную сеть региональных представительств, которая насчитывает свыше 30 филиалов. Это позволяет нам своевременно и качественно обслуживать клиентов по всей территории Украины.
Любое фундаментальное техническое или технологическое новшество, предоставляя возможности для решения одних социальных проблем и открывая широкие перспективы для развития личности и общества, всегда вызывает обострение старых или порождает новые, ранее неизвестные проблемы, становится источником новых потенциальных опасностей.
Без должного внимания к вопросам обеспечения безопасности последствия перехода общества к новым технологиям могут быть катастрофическими для него и его граждан. Именно так обстоит дело в области атомных, химических и других экологически опасных технологий, в сфере транспорта. Аналогично обстоит дело и с информатизацией общества
Бурное развитие средств вычислительной техники открыло перед человечеством небывалые возможности по автоматизации умственного труда и привело к созданию большого числа разного рода автоматизированных информационных и управляющих систем, к возникновению принципиально новых, так называемых, информационных технологий.Неправомерное искажение или фальсификация, уничтожение или разглашение определенной части информации, равно как и дезорганизация процессов ее обработки и передачи в информационно-управляюших системах наносят серьезный материальный и моральный урон многим субъектам (государству, юридическим и физическим лицам), участвующим в процессах автоматизированного информационного взаимодействия.
Жизненно важные интересы этих субъектов, как правило, заключаются в том, чтобы определенная часть информации, касающаяся их экономических, политических и других сторон деятельности, конфиденциальная коммерческая и персональная информация, была бы постоянно легко доступна и в то же время надежно защищена от неправомерного ее использования: нежелательного разглашения, фальсификации, незаконного тиражирования, блокирования или уничтожения.
Имеются веские основания полагать, что применяемые в настоящее время большинством организаций меры не обеспечивают необходимого уровня безопасности субъектов, участвующих в процессе информационного взаимодействия, и не способны в необходимой степени противостоять разного рода воздействиям с целью доступа к критичной информации и дезорганизации работы автоматизированных систем.
К сожалению, как и любое другое достижение человеческого гения, компьютер, решая одни технические, экономические и социальные проблемы, одновременно порождает и другие, порою не менее сложные. Если в должной мере не позаботиться о нейтрализации сопутствующих прогрессу негативных факторов, то эффект от внедрения новейших достижений науки и техники может оказаться в целом отрицательным.
СПИСОК ЛИТЕРАТУРЫ
1)Брэгг Роберта Безопасность сети на основе Microsoft Windows Server 2003.
)Интернет-университет информационных технологий - ИНТУИТ.ру, БИНОМ. Лаборатория знаний, 2007 г., 368 стр.
)https://ru.wikibooks.org/wiki _PKI
)https://www.e-notary.ru/articles/ppview/id/22
)http://www.bankdbo.ru/etoken