Курсовая работа (т): Проблемы защиты информации в деятельности органов государственной власти
Отношения по поводу информации в целом и
конфиденциальной информации в частности, регулируются правом. При этом
информация как таковая и конфиденциальная информация являются предметом
регулирования различных отраслей права и нормативных правовых актов РФ,
важнейшее место среди которых занимает Конституция РФ. Россия также - субъект
международных правоотношений по поводу информации.
2. Информационная безопасность и защита
конфиденциальной информации
.1 Угрозы и меры по предупреждению утечки
конфиденциальной информации
Деятельность современных организаций требует хранения и использования все больших объемов информации, чему способствует снижение стоимости вычислительной мощности, пропускной способности сетей и систем хранения.
Вместе с этим растут риски (угрозы) утечки информации, давление со стороны регулирующих органов и ожидания заинтересованных лиц в отношении защищенности информации.
Под угрозой или опасностью утечки информации понимается единичное или комплексное, реальное или потенциальное, активное или пассивное проявление неблагоприятных возможностей внешних или внутренних источников угрозы создавать критические ситуации, события, оказывать дестабилизирующее воздействие на защищаемые и охраняемые информационные ресурсы, в том числе и финансовые, включая документы и базы данных.
Разглашение конфиденциальной информации может привести к убыткам, повлечь за собой предусмотренную законодательством ответственность, а также повредить репутации за счет публикаций в СМИ и широкой общественной огласки. Угроза - совокупность условий и факторов, создающих потенциальную или реально существующую опасность нарушения конфиденциальности, доступности и (или) целостности информации.
Согласно статистике применительно к этим угрозам, можно привести следующие данные (по результатам исследований, проведённых в России компанией InfoWath), представленные на рис. 1.
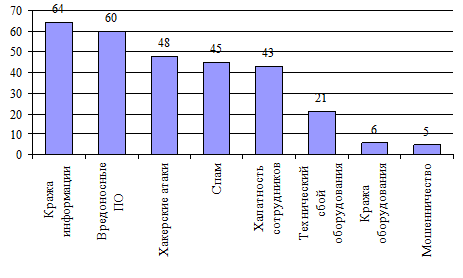
Рисунок 1 - Угрозы информационной
безопасности в России
Как видно, из приведенных данных, наиболее распространены кража информации и вредоносное ПО.
Среди внутренних угроз безопасности информации выделяют нарушение конфиденциальности информации, искажение, утрата информации, сбои в работе оборудования и информационных систем, кража оборудования. И опять же, опираясь на статистику, наибольшее распространение имеют нарушения конфиденциальности и искажение.
Риск утечки информации складывается из ценности этой информации для организации и вероятности утечки.
Термин "утечка конфиденциальной информации", вероятно, не самый благозвучный, однако он более емко, чем другие термины, отражает суть явления. Он давно уже закрепился в научной литературе, нормативных документах.
Ценность информации, при угрозе её утечки, определяется на основании таких критериев, как:
последствия для бизнеса, включая существенный ущерб для репутации и потерю конкурентных преимуществ;
стоимость необходимых ресурсов и требуемого времени для воссоздания информации;
юридические последствия, ответственность и иски, штрафы и санкции, отзыв лицензий;
ликвидность информации - количество лиц, заинтересованных в получении информации, и внешние ограничения для ее распространения и использования;
актуальность информации, влияние времени на ее ценность.
Основными источниками конфиденциальной информации являются:
персонал предприятия, допущенный к конфиденциальной информации;
носители конфиденциальной информации (документы, изделия);
технические средства, предназначенные для хранения и обработки информации;
средства коммуникации, используемые в целях передачи информации;
передаваемые по каналам связи сообщения, содержащие конфиденциальную информацию.
Способы обмена конфиденциальной информацией (например, между сотрудниками предприятия) могут носить как непосредственный (личный) характер, так и характер передачи формируемых на основе информации сообщений посредством технических средств и средств коммуникаций (различных средств и систем связи).
Из существующих способов обмена конфиденциальной информацией необходимо выделить организационные каналы передачи и обмена информацией:
конфиденциальное делопроизводство (защищенный документооборот);
совместные работы, выполняемые предприятием по направлениям его производственной и иной деятельности;
совещания (конференции), в ходе которых обсуждаются вопросы конфиденциального характера;
рекламная и издательская (публикаторская) деятельность;
различные мероприятия в области сотрудничества с иностранными государствами (их представителями и организациями), связанные с обменом информацией;
научные исследования, деятельность диссертационных и иных советов учреждений и организаций;
передача сведений о деятельности предприятия и данных о его сотрудниках в территориальные инспекторские и надзорные органы.
Организационные каналы передачи и обмена конфиденциальной информацией в ходе их функционирования могут быть подвергнуты негативному воздействию со стороны злоумышленников, направленному на получение этой информации.
Данное воздействие, в свою очередь, может привести к возникновению каналов утечки конфиденциальной информации и потребовать от руководства предприятия, руководителей структурных подразделений и персонала принятия мер по защите конфиденциальной информации, направленных на недопущение ее утечки и несанкционированного распространения (утраты носителей конфиденциальной информации).
Организационные каналы утечки конфиденциальной информации, возникающие в процессе деятельности предприятия, подразделяются следующим образом:
по источникам угроз защищаемой информации (внешние и внутренние);
по видам конфиденциальной информации или тайн (государственная, коммерческая, служебная или иная тайна; персональные данные сотрудников предприятия);
по источникам конфиденциальной информации (персонал, носители информации, технические средства хранения и обработки информации, средства коммуникации, передаваемые или принимаемые сообщения и т.п.);
по способам или средствам доступа к защищаемой информации (применение технических средств, непосредственная и целенаправленная работа с персоналом предприятия, осуществление непосредственного доступа к информации, получение доступа к защищаемой информации агентурным путем);
по характеру взаимодействия с партнерами (каналы утечки, возникающие в отсутствие взаимодействия, при осуществлении взаимодействия, в условиях конкурентной борьбы);
по продолжительности или времени действия (каналы утечки постоянного, кратковременного, а также периодического или эпизодического действия);
по направлениям деятельности предприятия (каналы утечки, возникающие в обычных условиях или при повседневной деятельности предприятия, при выполнении совместных работ, осуществлении международного сотрудничества, проведении совещаний, выезде персонала за границу, в ходе рекламной и публикаторской или издательской деятельности, при проведении научных исследований или командировании сотрудников предприятия);
по причинам возникновения каналов утечки информации (действия злоумышленников, ошибки персонала, разглашение конфиденциальной информации, случайные обстоятельства);
по каналам коммуникации, используемым для передачи, приема или обработки конфиденциальной информации (каналы утечки, возникающие при хранении, приеме-передаче, обработке или преобразовании информации, а также в канале связи, по которому передается информация);
по месту возникновения каналов утечки информации (каналы утечки, возникающие за пределами территории предприятия или на территории предприятия - в служебных помещениях, на объектах информатизации, объектах связи и в других местах);
по используемым способам и методам защиты информации (каналы утечки, возникающие при нарушении установленных требований по порядку отнесения информации к категории конфиденциальной, обращения с носителями информации, ограничения круга допускаемых к информации лиц, непосредственного доступа к информации персонала предприятия или командированных лиц, а также по причине нарушения требований пропускного или внутриобъектового режимов).
Рассмотрим более подробно угрозы защищаемой информации. Под угрозой защищаемой информации будем понимать некоторую ситуацию (или потенциально существующую возможность ее осуществления), которая может привести к нарушению установленного статуса информации.
В общем смысле понятие угрозы является комплексным и включает в себя несколько составляющих: источники угроз, виды угроз и способы их реализации.
В качестве источников угроз защищаемой информации могут выступать люди, средства обработки, передачи и хранения информации, другие технические средства и системы, не связанные непосредственно с обработкой защищаемой информации, стихийные бедствия и природные явления.
Наиболее опасным источником угроз является человек. Он может производить широкий спектр различных негативных воздействий на информацию как преднамеренных, так и непреднамеренных (случайных). В том числе, наиболее распространенной причиной реализации угроз информационной безопасности российских работодателей является безответственность их персонала. Она проявляется в нарушении сотрудниками действующих на предприятии требований по обеспечению информационной безопасности, что приводит к утечке конфиденциальных сведений в самых различных формах.
Западные специалисты считают, что для обеспечения информационной безопасности и сохранности конфиденциальной информации, необходим правильный подбор, расстановка и воспитание персонала.
Принципы и правила управления персоналом с учетом требований информационной безопасности определены в международном стандарте ISO/IEC 17 799:2000 и сводятся к необходимости выполнения определенных требований безопасности, повышения осведомленности сотрудников и применения мер пресечения к нарушителям.
Для предотвращения угрозы утечки конфиденциальной информации, рекомендуется при приеме на работу проводить анкетирование, с помощью которого можно сделать выводы об уровне интеллекта, получить общее представление о кандидате как разносторонней личности, определить морально-психологический уровень, выявить возможные преступные наклонности и т.д.
В случае успешного прохождения кандидатом проверки и признания его соответствующим должности осуществляется заключение (подписание) двух документов:
а) трудового договора (контракта). Контракт обязательно должен содержать пункт об обязанности работника не разглашать конфиденциальную информацию и соблюдать меры безопасности;
б) договора (обязательства) о неразглашении конфиденциальной информации, представляющего собой правовой документ, в котором кандидат на вакантную должность дает обещание не разглашать те сведения, которые ему будут известны в период его работы на предприятии, а также об ответственности за их разглашение или несоблюдение правил безопасности (расторжение контракта и судебное разбирательство).
Непосредственная деятельность вновь принятого работника в целях проверки его соответствия занимаемой должности и соблюдения правил работы с конфиденциальной информацией должна начинаться с испытательного срока, в конце которого принимается окончательное решение о приеме кандидата на постоянную работу.
Оформление допуска для работы с конфиденциальной информацией, которое также составляет основу планирования управления персоналом, производится на основании разграничения доступа к конфиденциальным документам.
Разграничение доступа основывается на однозначном расчленении информации по тематическим группам и пользователям, которым эта информация необходима для работы.
Разрешительная система допуска к конфиденциальным документам решает следующие задачи:
ограничение и регламентация состава сотрудников, функциональные обязанности которых требуют знания тайны компании (фирмы/организации), и работы с ценными документами;
строгое избирательное и обоснованное распределение документов и информации между сотрудниками;
обеспечение сотрудника всем необходимым для выполнения своих служебных функций;
исключение возможности для посторонних лиц несанкционированного ознакомления с конфиденциальной информацией в процессе работы сотрудника с документами, делами и базами данных;
рациональное размещение рабочих мест и коллективный контроль над работой сотрудников.
Возникающая практическая реализация каждым сотрудником предоставленного ему допуском права на ознакомление и работу с определенным составом документов и сведений называется доступом.
Разрешение на допуск и доступ к конфиденциальной информации всегда дается полномочным руководителем только в письменном виде. Таким образом, руководители несут персональную ответственность за правильность выдаваемых ими разрешений на допуск, а также доступ к конфиденциальным сведениям.
Воздействие со стороны всех остальных источников угроз всегда носит случайный характер.
Средства обработки, передачи и хранения информации могут представлять для нее угрозу в случае выхода их из строя или появления сбоев в работе. Кроме того, при обработке информации с помощью ЭВМ необходимо организовать защиту от возникающих в процессе Работы побочных электромагнитных излучений и наводок.
Технические средства и системы, непосредственно не связанные с обработкой защищаемой информации (электроснабжение, водоснабжение, отопление и пр.) также могут оказывать негативное воздействие на информацию, влияя на средства ее обработки. Так, при отключении электроэнергии временно отключаются и системы обработки информации, что может привести, например, к потере не сохраненных данных в памяти компьютера.
Стихийные бедствия и природные явления могут создавать аварийные ситуации, при которых средства вычислительной техники выходят из строя или временно находятся в нерабочем состоянии.
Информация, обрабатываемая с помощью средств вычислительной техники, может подвергаться следующим видам угроз:
уничтожение информации и (или) ее носителя;
несанкционированное получение и (или) распространение конфиденциальной информации;
модификация информации, т. е. внесение в нее изменений;
создание ложных сообщений;
блокирование доступа к информации или ресурсам системы, том числе отказ в обслуживании;
несанкционированное или ошибочное использование информационных ресурсов системы;
Уничтожение информации и (или) ее носителя может нанести значительный ущерб собственнику (владельцу) данной информации, так как у него не будет достаточных сведения для принятия необходимых решений. Кроме того, если и существует возможность восстановления утраченной информации, то это потребует значительных затрат, А зачастую полное восстановление уничтоженных данных вообще невозможно, например, в случае уничтожения электронного архива организации за много лет работы или обширного банка данных.