Дипломная (вкр): Создание защищенного приложения для ведения учета продаж и закупок, ориентированного на малый бизнес
а) аутентификация;
б) шифрование.использует асимметричную криптографию для аутентификации ключей обмена, симметричный шифр для сохранения конфиденциальности, коды аутентификации сообщений для целостности сообщений.
Протокол SSL предоставляет «безопасный канал», который имеет три основных свойства [24]:
) канал является частным. Шифрование используется для всех сообщений после простого диалога, который служит для определения секретного ключа;
) канал аутентифицирован. Серверная сторона диалога всегда аутентифицируется, а клиентская делает это опционально;
) канал надежен. Транспортировка сообщений включает в себя проверку целостности.
Работу протокол SSL можно разделить на два уровня.
Первый уровень представляет слой протокола подтверждения подключения (HandshakeProtocolLayer). Он состоит из трех подпротоколов: протокол подтверждения подключения (HandshakeProtocol), протокол изменения параметров шифра (ChangeCipherSpecProtocol) и предупредительный протокол (Alertprotocol).
Второй уровень представляет слой протокола записи. На рисунке 5
схематично изображены уровни слоев SSL.
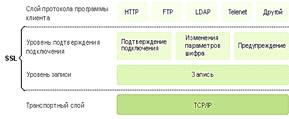
Рисунок 5 -уровни слоев SSL
Уровень подтверждения подключения состоит из трех подпротоколов:
а) подтверждение подключения. Этот подпротокол используется для согласования данных сессии между клиентом и сервером. В данные сессии входят:
) идентификационный номер сессии; 2) сертификаты обеих сторон; 3) параметры алгоритма шифрования, который будет использован; 4) алгоритм сжатия информации, который будет использоваться; 5) «общий секрет», применён для создания ключей;
) открытый ключ;
б) изменения параметров шифрования. Этот подпротокол используется для изменения данных ключа (keyingmaterial), который используется для шифрования данных между клиентом и сервером. Данные ключа - это информация, которая используется для создания ключей шифрования. Подпротокол изменения параметров шифрования состоит из одного единственного сообщения. В этом сообщении сервер говорит, что отправитель хочет изменить набор ключей. Дальше, ключ вычисляется из информации, которой обменялись стороны на уровне подпротокола подтверждения подключения;
в) предупреждение. Предупредительное сообщение показывает сторонам изменение статуса или о возможной ошибке. Существует множество предупредительных сообщений, которые извещают стороны, как при нормальном функционировании, так и при возникновении ошибок. Как правило, предупреждение отсылаются тогда, когда подключение закрыто и получено неправильное сообщение, сообщение невозможно расшифровать или пользователь отменяет операцию.
Подпротокол подтверждения подключения обеспечивает реализацию многих функций безопасности. Он производит цепочку обмена данными, что в свою очередь начинает проверку подлинности сторон и согласовывает шифрование, алгоритмы хэширования и сжатия.
Установление подлинности участников. Для определения подлинности участников обмена данных, протокол подтверждения подключения использует сертификат стандарта Х.509. Это помогает подтвердить подлинность второй стороны, которая владеет сертификатом и секретным ключом.
Сертификат - это цифровой способ идентификации, который выпускает центр сертификации. В сертификате содержится идентификационная информация, период действия, публичный ключ, серийный номер, и цифровые подписи эмитента.
Сертификационный центр - это третья сторона, которой по умолчанию доверяют обе стороны. При попытке установить подключение в режиме SSL сессии, сертификационный центр проверяет инициатора (обычно в этой роли выступает пользователь, компьютер клиента), а затем выдает ему сертификат. Если необходимо, сертификационный центр обновляет или конфискует сертификаты. Проверка подлинности проходит по схеме:
) клиенту предоставлен сертификат сервера; компьютер клиента пытается сопоставить эмитента сертификата сервера со списком доверительных сертификационных центров;
) если эмитент сертификата - доверительный сертификационный центр, то клиент связывается и этим центром и проверяет, является ли сертификат настоящим, а не подделанным;
) после проверки сертификата у сертификационного центра, клиент принимает сертификат как свидетельство подлинности сервера.
Шифрование данных. Существует два основных способа шифрования данных: симметричный ключ (еще называется «общий секретный ключ») и ассиметричный ключ (второе название «открытый ключ» или «схема открытый-секретный ключ»). Протокол SSL использует как симметричные, так и ассиметричные ключи для шифрования данных [21].
SSL-ключ- это зашифрованные данные, которые используются для определения схемы шифрования данных во время сессии. Чем длиннее ключ, тем труднее его взломать. Как правило, алгоритмы ассиметричных ключей более стойкие, их практически невозможно взломать.
Симметричный ключ. При шифровании симметричным ключом используется один и тот же ключ для шифрования данных. Если две стороны хотят обмениваться зашифрованными сообщениями в безопасном режиме, то обе стороны должны иметь одинаковые симметричные ключи.
Шифрование симметричным ключом обычно используется для шифрования большого объема данных, так как это процесс проходит быстрее, чем при ассиметричном шифровании. Обычно используются алгоритмы DES, 3DES, RC2, и AES.
Ассиметричный ключ. Шифрование с применением ассиметричного (открытого) ключа использует пару ключей, которые оба были получены, пройдя целый комплекс математических вычислений. Один из ключей используется в качестве открытого, как правило, сертификационный центр публикует открытый ключ в самом сертификате владельца. Секретный ключ держится в тайне и никогда никому не открывается.
Эти ключи работают в паре: один ключ используется для запуска противоположных функций второго ключа. Так, если открытый ключ используется чтоб шифровать данные, то расшифровать их можно только секретным ключом. Если данные шифруются секретным ключом, то открытый ключ должен это расшифровывать. Такая взаимосвязь позволяет, используя схему шифрования открытым ключом, делать две важные вещи.
Во-первых, любой пользователь может получить открытый ключ по назначению и использовать его для шифрования данных, расшифровать которые может только пользователь, у которого есть секретный ключ.
Во-вторых, если заголовок шифрует данные, используя свой секретный ключ, каждый может расшифровать данные, используя соответствующий открытый ключ.
Именно это является основой для цифровых подписей. Самый распространенный алгоритм, который используется при шифровании с ассиметричными ключами - RSA (назван в честь разработчиков Rivest, Shamir, Adleman).
Протокол SSL использует шифрование с открытым ключом для того, чтоб подтвердить клиенту подлинность сервера, и наоборот. Шифрование открытым ключом также используется для определения ключа сессии. Ключ сессии используется симметричными алгоритмами для шифровки большого объема данных.
Это объединяет ассиметричное шифрование (для проверки подлинности) и быстрое симметричное шифрование объемных данных(что не требует больших вычислительных ресурсов и больших затрат времени).
Хэширование. Во время подтверждения подключения согласовывается также и хэш-алгоритм. Хэш-функция - это односторонняя математическая функция, которая принимает на входе сообщение произвольной длины и вычисляет из него строку фиксированной длины. Хэш-значение играет роль идентификационной отметки, «отпечаток сообщения». Как и отпечатки пальцев уникальны для каждого человека, хэш-значения тоже уникальны. Кроме того, как отпечатки пальцев значительно меньше, чем сам человек, так и хэш-значение намного меньше оригинального сообщения.
Хэширование используется для обеспечения целостности передачи данных. Самыми популярными хэш-алгоритмами являются MD5 и SHA-1. MD5 создает 128 битноехэш-значение, а SHA-1 создает 160 битное хэш-значение. Есть также новые, более устойчивые алгоритмы хэширования: Whirlpool, Haval, Tiger [25].
Результатом работы хэш-алгоритма выступает значение, которое используется для проверки целостности переданных данных. Это значение создается с использованием либо MAC либо HMAC.
MACиспользует отображающую функцию и предоставляет данные в виде значений фиксированного размера, а затем хэширует само сообщение. MAC гарантирует, что данные не были изменены во время передачи. Разница между MAC и цифровой подписью состоит в том, что цифровая подпись это также способ подтверждения подлинности. Протокол SSL использует MAC.похож на MAC, но при этом используется хэш-алгоритм вместе с общим секретным ключом. Общий секретный ключ прикрепляется к данным, которые хэшируются.
Это позволяет сделать хэширование более безопасным, так как обе стороны должны иметь одинаковые секретные ключи для подтверждения подлинности данных. HMAC используется только протоколом TLC.
Уровень записи. Протокол на уровне слоя записи получает зашифрованные данные от программы-клиента и передает его на транспортный слой. Протокол записи берет данные, разбивает на блоки размером, который подходит криптографическому алгоритму, использует MAC (или HMAC) и потом шифрует (расшифровывает) данные. При этом используется информация, которая была согласованна во время протокола подтверждения данных. В некоторых случая на этом уровне проходит сжатие (распаковка) данных.
Использование протоколаSSL
встроено в Mysql и необходимо только выполнить ряд
действий для его активации. В частности, необходимо скачать библиотеку OpenSSL и сгенерировать файлы ключей и
сертификатов, а далее прописать в терминале Mysql.
.4 Защита от Sql-инъекций
Внедрение SQL-кода - один из распространённых способов взлома сайтов <https://ru.wikipedia.org/wiki/%D0%92%D0%B5%D0%B1-%D1%81%D0%B0%D0%B9%D1%82> и программ <https://ru.wikipedia.org/wiki/%D0%9A%D0%BE%D0%BC%D0%BF%D1%8C%D1%8E%D1%82%D0%B5%D1%80%D0%BD%D0%B0%D1%8F_%D0%BF%D1%80%D0%BE%D0%B3%D1%80%D0%B0%D0%BC%D0%BC%D0%B0>, работающих с базами данных <https://ru.wikipedia.org/wiki/%D0%91%D0%B0%D0%B7%D0%B0_%D0%B4%D0%B0%D0%BD%D0%BD%D1%8B%D1%85>, основанный на внедрении в запрос <https://ru.wikipedia.org/w/index.php?title=%D0%97%D0%B0%D0%BF%D1%80%D0%BE%D1%81&action=edit&redlink=1> произвольного SQL <https://ru.wikipedia.org/wiki/SQL>-кода.
Внедрение SQL, в зависимости от типа используемой СУБД <https://ru.wikipedia.org/wiki/%D0%A0%D0%B5%D0%BB%D1%8F%D1%86%D0%B8%D0%BE%D0%BD%D0%BD%D0%B0%D1%8F_%D0%A1%D0%A3%D0%91%D0%94> и условий внедрения, может дать возможность атакующему выполнить произвольный запрос <https://ru.wikipedia.org/w/index.php?title=%D0%97%D0%B0%D0%BF%D1%80%D0%BE%D1%81&action=edit&redlink=1> к базе данных <https://ru.wikipedia.org/wiki/%D0%91%D0%B0%D0%B7%D0%B0_%D0%B4%D0%B0%D0%BD%D0%BD%D1%8B%D1%85>(например, прочитать содержимое любых таблиц <https://ru.wikipedia.org/wiki/%D0%9E%D1%82%D0%BD%D0%BE%D1%88%D0%B5%D0%BD%D0%B8%D0%B5_(%D1%80%D0%B5%D0%BB%D1%8F%D1%86%D0%B8%D0%BE%D0%BD%D0%BD%D0%B0%D1%8F_%D0%BC%D0%BE%D0%B4%D0%B5%D0%BB%D1%8C)>, удалить, изменить или добавить данные <https://ru.wikipedia.org/wiki/%D0%94%D0%B0%D0%BD%D0%BD%D1%8B%D0%B5>), получить возможность чтения и (или) записи локальных файлов и выполнения произвольных команд на атакуемом сервере [18,19].
Атака типа внедрения SQL может быть возможна из-за некорректной обработки входных данных, используемых в SQL-запросах.
С целью предотвращения данных атак в приложении создан класс, обеспечивающий
обработку вводимых данных при авторизации (рисунок 6).
|
Защита от SQL-инъекций |
|
mydb: QSqlDatabase qry: QSqlQuery |
|
make_qry(Qstring,Qstring,Qstring) |
Рисунок 6 - Диаграмма класса защиты от SQL-инъекций
В частности, вместо подстановки переменных в SQL-запрос используются плэйсхолдеры, то есть данные
попадают в запрос не напрямую, а через некоего представителя, подстановочное
выражение [20]. Данная подстановка осуществляется в функции «make_qry(Qstring,Qstring,Qstring)», которая возвращает роль пользователя. Переменные «mydb»и «qry» используются для установки соединения с базой данных
и осуществления запроса к базе данных.
2.5 Хэширование паролей
С точки зрения безопасности хранение паролей в явном виде в базе данных не допустимо. Один из способов защиты паролей - это их хэширование.
При аутентификации пользователя вычисляется хэш введенного пароля и полученное значение сравнивается с тем, что хранится в базе данных [12].
При написании программного кода мы будем использовать хэш-функциюMD5.Представим алгоритм данной функции [13]:
) на вход алгоритма поступает входной поток данных, хеш которого необходимо найти. Длина сообщения может быть любой (в том числе нулевой). В конец потока дописывают единичный байт 0х80, а затем дописывают нулевые биты, до тех пор, пока длина сообщения не будет сравнима с 448 по модулю 512;
) в конец сообщения дописывают 64-битное представление длины данных
(количество бит в сообщении) до выравнивания. Сначала записывают младшие 4
байта, затем старшие. Если длина превосходит  , то дописывают только младшие биты
(эквивалентно взятию по модулю. После этого длина сообщения станет кратной 512.
Вычисления будут основываться на представлении этого потока данных в виде
массива слов по 512 бит;
) для вычислений инициализируются 4 переменных размером по 32 бита и
задаются начальные значения шестнадцатеричными числами (рисунок 6).
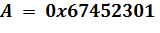
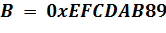
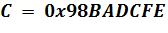
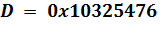 Рисунок7 - Инициализация переменных
В этих переменных будут храниться результаты промежуточных вычислений.
Происходитопределение4 вспомогательных логических функций, которые
преобразуют входные 32-битные слова, в 32-битные выходные (рисунок 7).
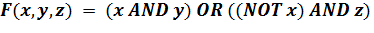
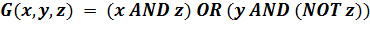
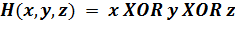
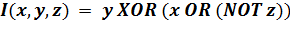 Рисунок8 - Вспомогательные логические функции
Также на этом шаге реализуется так называемый «белый шум» - усиление
алгоритма, состоящее из 64 элементного массива, содержащего псевдослучайные
числа, зависимые от синуса числа i:
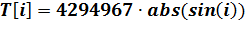 (2)
Каждый 512-битный блок проходит 4 этапа вычислений по 16 раундов (рисунок
8). Для этого блок представляется в виде массива  из 16 слов по 32 бита. Все раунды
однотипны и имеют вид:[abcd k s i], определяемый как
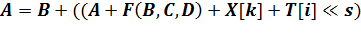 ,(3)
где  ,
 ,
 ,
 - регистры;
F(B,C,D)- одна из логических функций; X [k]-k-й элемент 16-битного блока; T [i]-i-й элемент таблицы «белого шума»;
 s-операция
циклического сдвига на s
позиций влево.
Число s задается отдельно для каждого раунда.
Этапы вычисления представлены на рисунке 8.
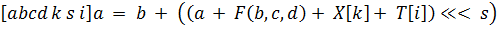
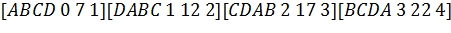
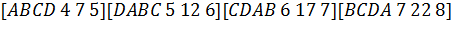
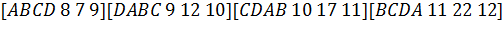
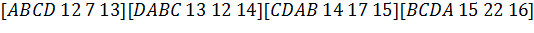
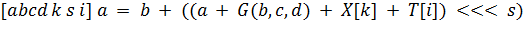
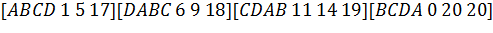
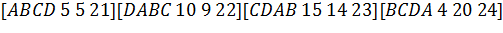
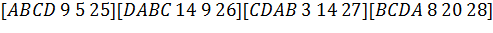
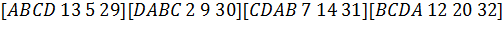
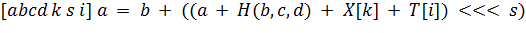
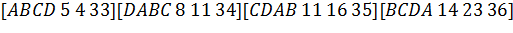

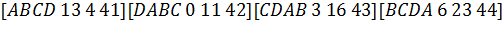
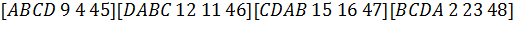
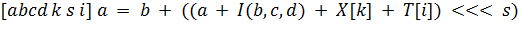
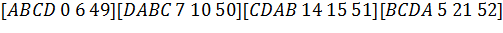
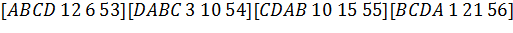
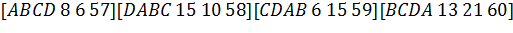
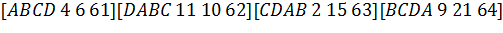 Рисунок9 - Четыре основных этапов вычисления алгоритма