Курсовая работа (т): Технічний захист інформації
розробити модель загроз інформації;
згідно з моделлю загроз перекривати технічні канали витоку мовної інформації під час нарад та під час розмов між співробітниками цієї компанії;
захистити ЕОМ
згідно з моделлю загроз перекривати технічні канали витоку інформації з ЕОМ;
.Висновки:
подання на затвердження актів з категорування складає 1 місяць;
захищаєма мовна інформація не відповідає НД;
захищаєма інформація в ЕОМ не відповідає НД.
Додатки:
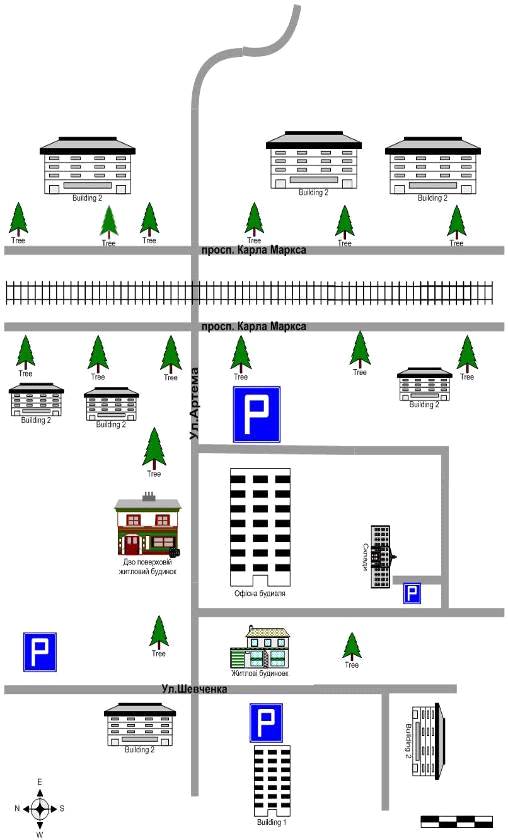
Ситуаційний план (додаток А)
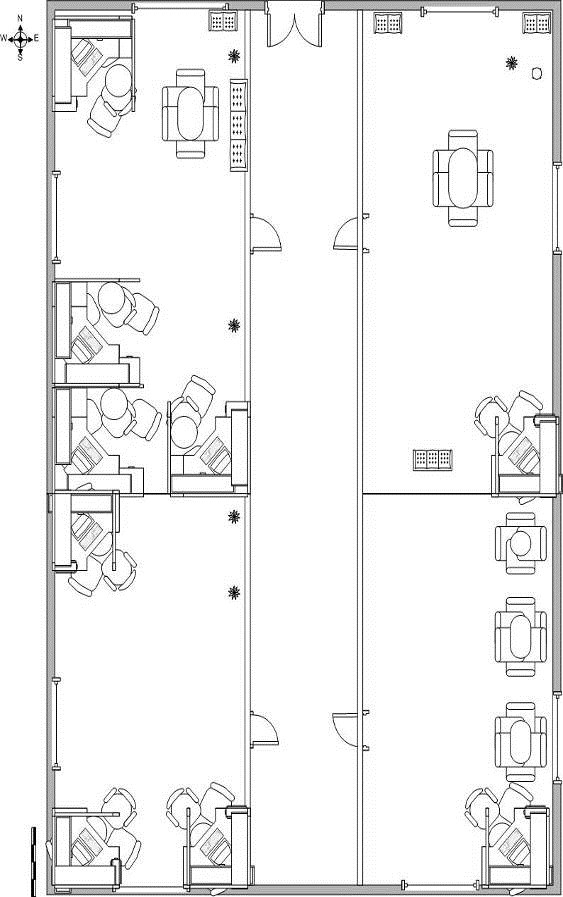
Генеральний план (додаток Б)
У наявності всі НД ТЗІ
Голова комісії :
_________ Омон Т.В.
Члени комісії: _________ Фролов В.В.
_________ Миршавка Д.В.
6. Побудова
моделі порушника ООО «Віпіком»
Порушник - це особа, яка помилково, внаслідок необізнаності, цілеспрямовано, за злим умислом або без нього, використовуючи різні можливості, методи та засоби здійснила спробу виконати операції, які призвели або можуть призвести до порушення властивостей інформації, що визначені політикою безпеки.
Модель порушника відображає його практичні та потенційні можливості, апріорні знання, час та місце дії тощо.
Відносно АС порушники можуть бути внутрішніми (з числа персоналу або користувачів системи) або зовнішніми (сторонніми особами). Визначення категорії порушників, прийнятих в моделі, приведено у таблиці 2. В таблицях 3-7 наведені специфікації моделі порушника за мотивами здійснення порушень, за рівнем кваліфікації та обізнаності щодо АС, за показником можливостей використання засобів та методів подолання системи захисту, за часом дії, за містом дії. У графі “Рівень загроз” зазначених таблиць наведені у вигляді відносного ранжування оцінки можливих збитків, які може заподіяти порушник за умови наявності відповідних характеристик. Рівень збитків характеризується наступними категоріями:
1
- незначні, 2 - значимі, але, здебільшого, припустимі, 3 - середні, 4 - дуже
значні.
Специфікація моделі порушника за
ознакою:
Позначення
1 Мотив порушення
Рівень загрози
М1
Безвідповідальність
1
М2
Самоствердження
2
М3
Корисливий інтерес
3
М4
Професійний обов’язок
4
2 Основні кваліфікаційні ознаки порушника
К1
Знає функціональні особливості системи,
основні закономірності формування масивів даних та потоків запитів до них,
має навички щодо користування штатними засобами системи
1
К2
Володіє високим рівнем знань та практичними
навичками роботи з технічними засобами системи та їх обслуговування
2
К3
Володіє високим рівнем знань у галузі
програмування та обчислювальної техніки, проектування та експлуатації
автоматизованих інформаційних систем
2
К4
Знає структуру, функції й механізми дії
засобів захисту, їх недоліки
3
К5
Знає недоліки та “вади” механізмів захисту,
які вбудовані у системне програмне забезпечення та його не документовані
можливості
3
К6
Є розробником програмних та
програмно-апаратних засобів захисту або системного програмного забезпечення
4
Характеристика можливостей порушника
З1
Використовує лише агентурні методи одержання
відомостей
1
З2
Використовує пасивні засоби (технічні засоби
переймання без модифікації компонентів системи)
2
З3
Використовує лише штатні засоби та недоліки
системи захисту для її подолання (несанкціоновані дії з використанням
дозволених засобів), а також компактні магнітні носії інформації, які можуть
бути приховано пронесено крізь охорону
3
З4
Застосовує методи та засоби дистанційного (з
використанням штатних каналів та протоколів зв’язку) упровадження програмних
закладок та спеціальних резидентних програм збору, пересилання або блокування
даних, дезорганізації систем обробки інформації.
3
З5
Застосовує методи та засоби активного впливу
(модифікація та підключення додаткових технічних засобів, підключення до
каналів передачі даних).
4
3 Характеристика можливостей порушника
Ч1
До впровадження АС або її окремих компонентів
1
Ч2
Під час бездіяльності компонентів системи (у
неробочій час, під час планових перерв у роботі, перерв для обслуговування і
ремонту і т.д.)
2
Ч3
Під час функціонування АС (або компонентів
системи)
3
Ч4
Як у процесі функціонування АС, так і під час
призупинки компонентів системи
4
4 Характеристика місця дії порушника
Д1
Без доступу на контрольовану територію
організації
1
Д2
З контрольованої території без доступу у
будинки та споруди
1
Д3
Усередині приміщень, але без доступу до
технічних засобів АС
2
Д4
З робочих місць користувачів (операторів) АС
2
Д5
З доступом у зони даних (баз даних, архівів й
т.ін.)
3
Д6
З доступом у зону керування засобами
забезпечення безпеки АС
4
Модель порушника
Для побудови даної моделі
використаємо усі можливі категорії, ознаки та характеристики порушників для
більш точного їх аналізу, причому рівень загрози кожної з них вказується в
дужках і оцінюється за 4-бальною шкалою.
Визначення категорії
Мотив порушення
Рівень кваліфікації та обізнаності щодо АС .
Можливості використання засобів та методів
подолання системи захисту.
Специфікація моделі порушника за часом дії
Специфікація моделі порушника за місцем дії
Сумарний рівень загрози
Внутрішні по відношенню до АС
Технічний персонал, який обслуговує будови та
приміщення в яких розташовані компоненти АС (1)
М1-3 (3)
К1-5 (3)
З1-5 (4)
Ч2 (2)
Д3 (2)
15
Персонал, який обслуговує технічні засоби (2)
М1-3 (3)
К1-5 (3)
З1-5 (4)
Ч1-4 (4)
Д4 (2)
18
Працівники АС (2)
М1-3 (3)
К1-5 (3)
З1-5 (4)
Ч2-4 (4)
Д4-5 (3)
19
Співробітники підрозділів (підприємств)
розробки та супроводження програмного забезпечення (3) К1-6 (4)
З1-4 (3)
Ч1-4 (4)
Д1-6 (4)
21
Адміністратори ЛОМ (3)
М1-3 (3)
К1-6 (4)
З1-4 (3)
Ч-4 (4)
Д3-5 (3)
20
Співробітники служби захисту інформації (4)
М1-3 (3)
К1-6 (4)
З1-5 (4)
Ч-4 (4)
Д4-6 (4)
23
Керівники різних рівнів посадової ієрархії (4)
М1-3 (3)
К1-6 (4)
З1-5 (4)
Ч-4 (4)
Д4-6 (4)
23
Зовнішні по відношенню до АС
Будь-які особи, що знаходяться за межами
контрольованої зони.(1)
М2-4 (4)
К1-5 (3)
З1-4 (3)
Ч-4 (4)
Д1 (1)
16
Відвідувачі (запрошені з деякого приводу) (2)
М2-4 (4)
К1-5 (3)
З1-4 (3)
Ч-3 (3)
Д2-3 (2)
17
Представники організацій, що взаємодіють з
питань технічного забезпечення (енергопостачання, водопостачання,
теплопостачання і таке інше)(2)
М1-3 (3)
К1-5 (3)
З1-4 (3)
Ч-2 (2)
Д2-3 (2)
15
Хакери (3)
М2-4 (4)
К1-5 (3)
З4 (3)
Ч-4 (4)
Д1 (1)
18
Співробітники закордонних спецслужб або особи,
які діють за їх завданням (4)
М4 (4)
К1-5 (3)
З1-5 (4)
Ч1-4 (4)
Д1-3 (2)
21
Як видно з даної моделі можливих
комбінацій порушників щодо АС є дуже багато, крім того, можлива змова
порушників і виникнення змішаної моделі, прогнозування якої є більш складнішим,
тому зупинимося лише на найнебезпечніших. Виділимо кілька можливих типів
порушників, на які повинна бути орієнтована система захисту, що проектується. З
внутрішніх по відношенню до АС порушників найбільшу загрозу, як не дивно,
несуть співробітники служби захисту інформації та. Саме ці особи мають
найбільший рівень доступу до елементів АС, і відповідно до інформації, що в ній
знаходиться. Тому однією з основних вимог в побудові системи захисту в
майбутньому є обмеження цих повноважень і затвердження відповідальності за їх
порушення в офіційній документації.
7. Побудова
моделі загроз ОІД ООО «Віпіком»
Модель загроз інформаційної безпеки
компанії
Таблиця 7.1 Природничі загрози
Загроза
Джерело загрози
Реалізація
Заходи, що вживаються в організації заходи захисту
ц
д
к
ступінь
Землетрус
Природа
Природничий землетрус
Резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках
х
х
х
низька
Повінь
Природа
Природна повінь
Резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках
х
х
х
низька
Ураган
Природа
Природний ураган
Резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках
х
х
х
низька
Таблиця 7.2 Техногенні загрози
Загроза
Джерело загрози
Реалізація
Заходи, що вживаються в організації заходи захисту
ц
д
к
ступінь
Відключення / перебої в електропостачанні
Збої в роботі електростанції
Відключення електроживлення; короткочасне
включення і виключення електроживлення
Наявність ДБЖ
х
низька
Таблиця 7.3 Внутрішні ненавмисні
Загроза
Джерело загрози
Реалізація
Заходи, що вживаються в організації заходи
захисту
ц
д
к
ступінь
Ненавмисний запуск шкідливих програм
Зловмисник
Запуск співробітником шкідливого ПЗ
Наявність антивірусного ПЗ
х
х
низька
Модифікація, видалення або блокування
інформації в результаті ненавмисних дій
Зловмисник
Ненавмисні дії співробітників
Резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках
х
х
х
середня
Апаратний або програмний збій внаслідок
ненавмисних дій
Зловмисник
Ненавмисні дії співробітників
Резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках
х
низька
Ненавмисне розголошення інформації обмеженого
доступу в результаті розмови з персоналом компанії
Зловмисник
Ведення розмов співробітниками організації в
присутності сторонніх осіб
Інструктаж співробітників
х
середня
Ненавмисна втрата або псування документованої
інформації
Зловмисник
Недбале ставлення персоналу до своїх
обов'язків
Наявність відповідальності в трудовому
договорі; зберігання важливих документованої інформації в сейфах
х
х
х
середня
Некоректне знищення паперових носіїв
інформації
Зловмисник
Недбале ставлення персоналу до своїх
обов'язків; незнання про можливої втрати інформації
Інструктаж співробітників
х
х
середня
Таблиця 7.4 Внутрішні навмисні
Загроза
Джерело загрози
Реалізація
Заходи, що вживаються в організації заходи
захисту
ц
д
к
ступінь
Розкрадання або копіювання інформації на
паперовому або електронному носії
Зловмисник
Зловмисні дії персоналу при роботі з
електронними або паперовими документами
Наявність відповідальності в трудовому
договорі; зберігання важливих документованої інформації в сейфах
х
висока
Несанкціонований доступ до серверів, ЛОМ,
робочим станціям
Зловмисник
Зловмисні дії персоналу
Антивірусне ПЗ; парольний захист
х
середня
Прослуховування телефонних ліній
Зловмисник
Зловмисні дії персоналу
Наявність ключів від серверної тільки у
директора
х
висока
Змову зі зловмисником і допомогу йому
Зловмисник
Зловмисні дії персоналу
Наявність відповідальності в трудовому
договорі
х
висока
Використання програмних і апаратних закладок
для розкрадання інформації
Зловмисник
Зловмисні дії персоналу
Захисні заходи не передбачені
х
висока
Фото та відеозйомка документів
Зловмисник
Зловмисні дії персоналу
Зберігання важливих документів у сейфах
х
низька
Таблиця 7.5 Зовнішні загрози
Загроза
Джерело загрози
Реалізація
Заходи, що вживаються в організації заходи
захисту
ц
д
к
ступінь
Фізичне розкрадання або руйнування засобів
обчислювальної техніки
Зловмисник
Проникнення в організацію; порушення штатного
режиму функціонування ЗОТ
Сигналізація; резервування необхідно важливої інформації
на flash-носіях, CD / DVD-дисках зберігання важливих документів у сейфах;
х
х
х
низька
Несанкціонований доступ до серверів, ЛОМ,
робочим станціям
Зловмисник
Атака на сервери організації, комутаційне
обладнанні і робочі станції
Антивірусне ПЗ; резервне копіювання; внутрішні
механізми захисту ОС.
х
середня
Отримання інформації по акустичному і
віброакустичному каналу витоку інформації
Зловмисник
Підслуховування; Використання спрямованих
мікрофонів; пристрої звукозапису; стетоскопи;
Подвійні склопакети на вікнах; віброакустичним
каналом заходи відсутні
х
висока
Отримання інформації за допомогою тих. коштів
оптичної та оптико-електронної розвідки
Зловмисник
Використання біноклів, підзорних труб; лазерні
мікрофони
Жалюзі на вікнах; проти оптико-електронних
засобів розвідки захисні заходи відсутні
середня
Отримання інформації через підключення до
ліній зв'язку
Зловмисник
Підключення спец.аппаратури або закладок до
ліній зв'язку
Шифрування трафіку всередині мережі. Телефонна
лінія не захищена.
х
висока
Отримання інформації за допомогою
високочастотного нав'язування
Зловмисник
Використання спец.аппаратури
Використання цифрової АТС
х
висока
Підкуп, змову з персоналом (агентурні методи)
Зловмисник
Змова, підкуп співробітника організації
Наявність відповідальності в трудовому
договорі
х
середня
Згідно цієї моделі найбільшу
небезпеку просочування інформації представляють акустичний, радіоелектронний(заставні
пристрої), і функціональний канал з використанням програмно-апаратних заставних
пристроїв усередині ПЕОМ. Саме цим каналам необхідно приділити підвищену увагу
при проектуванні системи захисту в приміщеннях: кабінет директора, відділ
залучення нових абонентив, відділ кадрів,кабінет бухгалтера.
8. Аналіз
існуючої системи захисту інформації ООО «Віпіком»
Аналіз інформаційної безпеки об'єкта
захисту показав, що в компанії циркулює великий обсяг інформації, що має
високий ступінь важливості.
У положеннях про підрозділи та
посадових інструкціях керівників і працівників жодної відповідальності за
знищення, перекручення або втрату інформації не передбачено, згадки про
інформаційну безпеку відсутні. Ніяких інструкцій і правил, що регламентують
інформаційну безпеку, не передбачено.
Серед встановлених організаційних
заходів з використанням технічних засобів особливо виділені наступні:
на вході організований
контрольно-пропускний пункт для запобігання безконтрольного переміщення по
будівлі;
конфіденційні документи зберігаються
в сейфах;
Додаткових заходів по відношенню
забезпечення інформаційної безпеки IT-фахівцями, які працюють в компанії не
виявлено.
Приміщення ООО «Віпіком» розташовано
в одному корпусі на території колишнього механічного цеху Дніпропетровського
радіозаводу.
.Будинок обладнаний сучасними
засобами пожежної безпеки.
.Всі точки входу / виходу і в'їзду /
виїзду контролюються за допомогою контрольно-пропускних пунктів, оснащених
постами охорони, турнікетами, системами оповіщення та відеомоніторингу.
.Територія обгороджена парканом і
охороняється силами.
.Всі приміщення обладнані
взломостойкимі сейфами в міру необхідності.
.Налагоджена чітка система пожежної
та аварійної безпеки.
З вищезазначеної інформації
виходить, що в даний момент в компанії відсутня комплексна система захисту
інформації. Заходи, що вживаються для захисту інформації, є недостатніми.
Інформація на підприємстві недостатньо захищена від загроз втрати, спотворення
і знищення.
Висновки
У рамках цього курсового проекту
було проведено моделювання об'єкту захисту і загроз безпеки інформації.
Виявлені найбільш небезпечні і реальні шляхи організації несанкціонованого
просочування інформації по технічних каналах.
Аналіз об'єкту захисту виявив
найбільш вірогідні технічні канали просочування інформації, це зокрема
радіоелектронний, прямій оптичний і акустичний. Також, в якості додаткової
інформації приведені описи і технічні характеристики систем протидії
несанкціонованому зніманню інформації по цих каналах.
Перелік
посилань
1.
Хорев А.А. Техническая защита информации: учеб. пособие для студентов вузов. В
3 т. Т. 1. Технические каналы утечки информации. - М.: НПЦ «Аналитика», 2008. -
436 с.:
.
Хорошко В.А., Чекатков А.А. Методы и средства защиты информации 2011
К.:
Юниор, 2003. - 504с.
.
НД ТЗІ 2.5-005-99 «Класифікація автоматизованих систем і стандартні
функціональні профілі захищеності оброблюваної інформації від несанкціонованого
доступу».
.
ДСТУ 3396.0-96 «Захист інформації. Технічний захист інформації. Основні
положення».
.
ДСТУ 3396.1-96 «Захист інформації. Технічний захист інформації. Порядок
проведення робіт».
.
Положення про контроль за функціонуванням системи технічного захисту інформації
.
НД ТЗІ 1.4-001-2000 Типове положення про службу захисту інформації в
автоматизованій системі.
.
КСЗІ_3.7-003-05 «Порядок проведення робіт із створення комплексної системи
захисту інформації в інформаційно-телекомунікаційній системі».