Материал: Анализ и управление рисками беспроводных сетей. Щербаков В.Б., Ермаков С.А
Атаки на криптографические протоколы
Пассивные сетевые атаки – статистический метод вычисления ключа. Секретный ключ шифрования WEP может быть вычислен с использованием определенных кадров, пассивно собранных в беспроводной сети. Причиной уязвимости послужила реализация в WEP метода планирования ключей алгоритма потокового шифрования RC4. Некоторые векторы инициализации (так называемые “слабые” векторы) дают возможность установить побайтовый состав секретного ключа, применяя статистический анализ. Для загруженной беспроводной сети возможность определения секретного ключа длиной 40 и 128 битов после анализа всего лишь четырех миллионов кадров эквивалентна приблизительно четырем часам работы, после чего ключ шифрования станет известен пассивному наблюдателю. Подобная уязвимость делает шифрование с использованием WEP неэффективным, лишая его криптографической стойкости. Использование динамических секретных ключей шифрования WEP решает проблему лишь частично, для полного устранения уязвимости требуется способ усиления самого ключа [33, 54, 57].
Активные сетевые атаки – индуктивное вычисление ключа. Индуктивное вычисление секретного ключа шифрования WEP представляет собой процесс воздействия на беспроводную сеть для получения определённой информации и относится к классу активных сетевых атак. При потоковом шифровании выполняется двоичное сложение по модулю два исходного сообщения с ключевой последовательностью с целью получения шифрованного сообщения. Этот факт лёг в основу данной атаки.
Высокая эффективность атаки индуктивного вычисления ключа, предпринимаемой сторонним наблюдателем в беспроводной сети IEEE 802.11 объясняется отсутствием действенных средств контроля целостности сообщений. Принимающая сторона не в состоянии распознать факт модификации содержимого кадра в процессе передачи по общедоступному радиоканалу. Таким образом, в отсутствии механизмов контроля целостности сообщений беспроводные сети подвержены активным атакам с манипуляцией битами, и повторным использованием вектора инициализации [8, 60].
Повторное использование вектора инициализации. Повторное использование вектора инициализации представляет собой сетевую атаку в беспроводной сети, существующую в нескольких разновидностях, одна из которых описана ниже и проиллюстрирована на рисунке 1.1:
– злоумышленник многократно отправляется абоненту беспроводной сети по проводной сети сообщение известного содержания;
– злоумышленник пассивно прослушивает радиоканал связи абонента с точкой радиодоступа и собирает кадры, предположительно содержащие шифрованное сообщение;
– злоумышленник вычисляет ключевую последовательность, применяя операцию «исключающее или» к предполагаемому шифрованному и известному нешифрованному сообщениям;
– злоумышленник вычисляет ключевую последовательность для пары вектора инициализации и секретного ключа, породившей ключевую последовательность, вычисленную на предыдущем шаге.
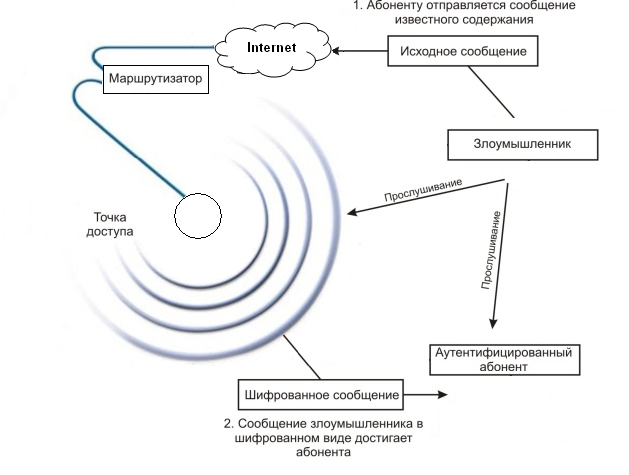
Рисунок 1.1 – Повторное использование вектора инициализации
После того, как ключевая последовательность вычислена для кадров некоторой длины, она может быть получена любого размера, как описано ниже (рисунок 1.2):
– злоумышленник создает кадр на один байт длинее, чем длина уже известной ключевой последовательности. Пакеты ICMP «echo request» идеальны для этих целей, ибо точка радиодоступа вынуждена на них отвечать;
– злоумышленник увеличивает длину ключевой последовательности на один байт;
– значение дополнительного байта выбирается случайным образом из 256 возможных;
– если предполагаемое значение дополнительного байта ключевой последовательности верно, то будет получен ожидаемый ответ от точки радиодоступа, в данном примере это ICMP «echo reply»;
– процесс повторяется до тех пор, пока не будет подобрана ключевая последовательность требуемой длины.
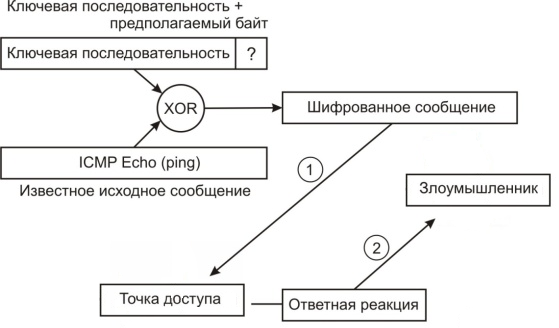
Рисунок 1.2 – Получение ключевой последовательности
Манипуляция битами. Манипуляция битами преследует ту же цель, что и повторное использование вектора инициализации, и опирается на уязвимость вектора контроля целостности кадра ICV. Пользовательские данные могут различаться от кадра к кадру, в то же самое время многие служебные поля и их положение внутри кадра остаются неизменными. Злоумышленник манипулирует битами пользовательских данных внутри L2-кадра с целью искажения L3-пакета. Процесс манипуляции описан ниже (рисунок 1.3):
– злоумышленник пассивно наблюдает кадры беспроводной сети с помощью средств анализа трафика протокола 802.11;
– злоумышленник захватывает кадр и произвольно изменяет биты в поле данных протокола 3-го уровня;
– злоумышленник модифицирует значение вектора контроля целостности кадра ICV;
– злоумышленник передаёт модифицированный кадр в беспроводную сеть;
– принимающая сторона (абонент либо точка радиодоступа) вычисляет значение вектора контроля целостности кадра ICV для полученного модифицированного кадра;
– принимающая сторона сравнивает вычисленное значение вектора ICV с имеющимся в полученном модифицированном кадре;
– значения векторов совпадают, кадр считается неискажённым и не отбрасывается;
– принимающая сторона деинкапсулирует содержимое кадра и обрабатывает пакет сетевого уровня;
– поскольку манипуляция битами происходила на канальном уровне, контрольная сумма пакета сетевого уровня оказывается неверной;
– стек протокола сетевого уровня на принимающей стороне генерирует предсказуемое сообщение об ошибке;
– злоумышленник наблюдает за беспроводной сети в ожидании зашифрованного кадра с сообщением об ошибке;
– злоумышленник захватывает кадр, содержащий зашифрованное сообщение об ошибке и вычисляет ключевую последовательность, как это было описано ранее для атаки с повторным использованием вектора инициализации.
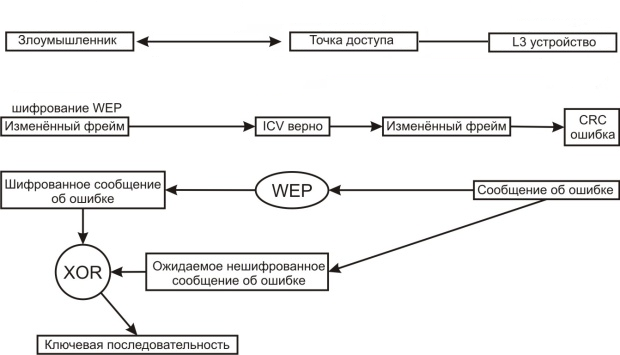
Рисунок 1.3 – Атака с манипуляцией битами
Вектор ICV находится в шифрованной части кадра. С помощью следующей процедуры злоумышленник манипулирует битами шифрованного вектора ICV и таким образом обеспечивает корректность самого вектора для нового, модифицированного кадра (рисунок 1.4):
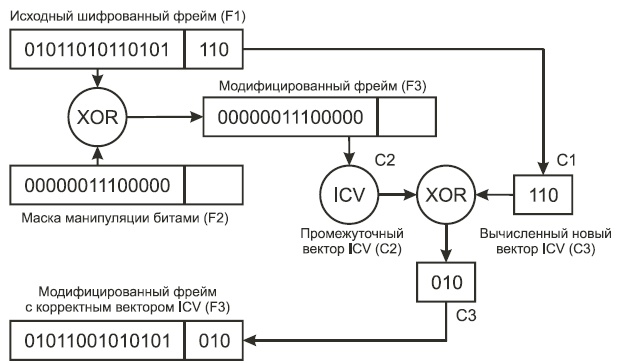
Рисунок 1.4 – Модифицирование ICV за счет побитовой обработки
Атаки на используемое программное обеспечение
Драйверы беспроводных устройств разрабатываются без надлежащего внимания к безопасности, и новые функции добавляются в спешке ради конкуренции, поэтому код часто изобилует ошибками и небезопасен. Один из инструментов, позволяющих использовать уязвимость драйверов беспроводных адаптеров, во многих средах драйверов способен вызывать переполнение карт беспроводной сети кадрами 802.11. Если пакеты вызывают сбой работы драйвера, нарушитель получает возможность выполнить неавторизованный код [43].
Атаку можно осуществить, находясь в зоне действия сети общего пользования и ожидая, пока там окажется нужная машина. Даже если она на подключена к беспроводной сети, ее можно атаковать в течение сеанса низкоуровневого прослушивания, который выполняет большинство сетевых карт в поисках сети, к которой можно подключиться.
Атаки, обусловленные человеческим фактором
Некоторые беспроводные локальные сети, использующие для обеспечения информационной безопасности программное обеспечение, основанное на WPA, могут быть взломаны [54]. Угрозе подвержены сети, владельцы которых используют короткие пароли или пароли, состоящие из распространенных фраз. Большинство программных реализаций WPA с целью упростить вход в сеть, строят криптографический ключ для шифрования на основе введенной пользователем фразы и сетевого имени машины, которое является общедоступным. Затем информация, зашифрованная этим ключом, свободно передается по сети. Потенциальному мошеннику достаточно перехватить несколько зашифрованных пакетов, и произвести их анализ с помощью метода словарной атаки – в ходе нее из специального словаря, содержащего огромные количества разнообразных словосочетаний, по очереди, либо в другом, осмысленном порядке выбираются фразы, которые компьютер автоматически преобразовывает в пароль и пробует на зашифрованных пакетах. Вскрыв пароль, злоумышленник может подключиться к сети вместо взломанного им пользователя, а также может свободно просматривать передаваемую этим пользователем информацию.
Таким образом, результатом рассмотренных выше атак может быть перехват конфиденциальной или целостности информации, циркулирующей в сети; несанкционированный доступ к данным пользователей беспроводной сети; или нарушение доступности ресурсов сети. Получив доступ, пусть и с минимальными полномочиями, злоумышленник может оставить в локальной сети вирус, который, при слабой защите сетевой среды, способен проникнуть к учетным записям пользователей с более высокими полномочиями. Получив такие данные, вирус способен отослать их на указанный ящик электронной почты. После этого сеть может подвергнуться заражению вирусами второго эшелона – если целью является не кража данных или нарушение работы сети, то компьютеры, особенно с прямым и постоянным Интернет-соединением, могут использоваться для проведения DoS-атак на сторонние сети.
Постановка задач исследования
Учитывая особенности беспроводных сетей стандарта IEEE 802.11, выбрать наиболее подходящую методику для анализа рисков информационной безопасности.
Разработать методику оценки субъективной вероятности реализации угроз информационной безопасности беспроводных сетей стандарта IEEE 802.11 и ущерба от их реализации.
Получить численные оценки уровня риска для всего спектра рассматриваемых угроз безопасности беспроводных сетей стандарта IEEE 802.11
Ранжировать угрозы по степени опасности.
Рассмотреть существующие методики и концепции управления рисками.
Проанализировать комплекс контрмер, направленных на минимизацию рисков информационной безопасности беспроводных сетей стандарта IEEE 802.11.
По итогам исследования выбрать оптимальную систему средств защиты.
Анализ рисков информационной безопасности беспроводных сетей стандарта ieee 802.11
Общая методика оценки рисков информационной безопасности
Особенности оценки рисков информационной безопасности беспроводных сетей стандарта ieee 802.11
Оценка рисков является элементом анализа, при котором риски ранжируются, и делается вывод о допустимом их уровне, первоочередных мероприятиях по повышению защиты, выбираются средства, обеспечивающие оптимальный режим ИБ.
Анализ рисков предоставляет необходимую информацию системе управления рисками, в которой определяются контрмеры в зависимости от опасности. При выработке предложений по противодействию угрозам, в первую очередь, ставится задача обеспечения максимальной безопасности штатными средствами сети с привлечением при необходимости дополнительных средств [61].
Целью анализа является оценка величин отдельных рисков, угрожающих безопасности сети, определение наиболее значимых из них и формулировка приоритетов в реализации системы защиты.
Риск определяется исходя из двух факторов: вероятность реализации угрозы и ущерб, нанесенный владельцу информации от реализации угроз [62, 63]:
R = Pр.у * U, (2.1)
где R – риск;
Pр.у – вероятность реализации угрозы;
U – ущерб от реализации деструктивного действия.
В общем случае «*» является оператором. В табличных методах оценки рисков этот оператор заменяется операцией умножения, но необходимо иметь в виду, что операция умножения обладает свойством коммутативности, т.е. в некоторых случаях, различные комбинации вероятностей реализации угрозы и ущерба будут соответствовать одинаковым значениям рисков информационной безопасности, что является неприемлемым для задачи ранжирования.
Так, например, при оценке некоторого риска вероятность угрозы может играть большую роль, в связи с тем, что часто повторяющиеся атаки данного типа могут привести к потере доверия партнеров или к санкциям контролирующих органов, тогда как ущерб от единичных атак может быть не очень значительным. Напротив, для другой угрозы при таком же ущербе от единичной атаки эффект усиления негативного последствия атак может отсутствовать [63].
Операция нечеткого вывода, являющаяся основой теории нечеткой логики, не обладает свойством коммутативности [65], в отличие от операции умножения. Таким образом, использование аппарата нечетких множеств и теории нечеткой логики является более целесообразным для анализа и последующего ранжирования рисков информационной безопасности беспроводных сетей стандарта IEEE 802.11.
Для измерения рисков не существует единой шкалы. Риски можно оценивать по объективным либо субъективным критериям [66, 67].
Под объективной (иногда называемой физической) вероятностью понимается относительная частота появления какого-либо события в общем объеме наблюдений или отношение числа благоприятных исходов к общему их количеству. Объективная вероятность возникает при анализе результатов большого числа наблюдений, имевших место в прошлом, а также как следствия из моделей, описывающих некоторые процессы.
Под субъективной вероятностью понимается мера уверенности некоторого человека или группы людей в том, что данное событие в действительности будет иметь место. Как мера уверенности человека в возможности наступления события субъективная вероятность может быть формально представлена различными способами: вероятностным распределением на множестве событий, бинарным отношением на множестве событий, не полностью заданным вероятностным распределением или бинарным отношением и другими способами. Наиболее часто субъективная вероятность представляет собой вероятностную меру, полученную экспертным путем.
В настоящее время в Российской Федерации для сетей стандарта IEEE 802.11 не принято отдельной методики анализа и управления рисками информационной безопасности. Специфика таких сетей отражается в используемых подходах к анализу рисков. Особенностью ИБ сети, построенной на базе стандарта IEEE 802.11, является то, что в результате атак, выполняемых через ее уязвимости, ущерб наносится как ресурсам самой беспроводной сети, так и активам организации в целом.
При этом многие активы не имеют четкого денежного выражения, например, потеря репутации. Это затрудняет, а в большинстве случаев делает невозможным более или менее точную количественную оценку ущерба. Тот факт, что статистические данные о вероятностях реализации угроз и ущербах от них в беспроводных сетях стандарта IEEE 802.11 в настоящее время отсутствуют, свидетельствует о невозможности получения объективной вероятности этих параметров.
Таким образом, единственной возможностью оценить вероятность реализации угроз и ущерб от них является получение субъективной вероятности по уровневым значениям этих показателей путем опроса экспертов. Это является еще одним основанием для использования аппарата нечетких множеств и нечеткой логики, которые позволят заменить приближенные табличные методы грубой оценки рисков современным математическим методом, адекватным рассматриваемой задаче [18, 65].
Процесс получения субъективной вероятности принято разделять на три этапа [66, 67]:
– подготовительный этап;
– получение оценок;
– этап анализа полученных оценок.
Первый этап. Во время этого этапа формируется объект исследования - множество событий, проводится предварительный анализ свойств этого множества (устанавливается зависимость или независимость событий, дискретность или непрерывность случайной величины, порождающей данное множество событий). На основе такого анализа выбирается один из подходящих методов получения субъективной вероятности. На этом же этапе производится подготовка эксперта или группы экспертов, ознакомление их с методом и проверка понимания поставленной задачи экспертами.
Второй этап состоит в применении метода, выбранного на первом этапе. Результатом этого этапа является набор чисел, который отражает субъективный взгляд эксперта или группы экспертов на вероятность того или иного события, однако далеко не всегда может считаться окончательно полученным распределением, поскольку может быть противоречивым.
Третий этап состоит в исследовании результатов опроса. Если вероятности, полученные от экспертов, не согласуются с аксиомами вероятности, то на это обращается внимание экспертов и производится уточнение ответов с целью их соответствия аксиомам. Для некоторых методов получения субъективной вероятности третий этап не проводится, поскольку сам метод состоит в выборе вероятного распределения, подчиняющегося аксиомам вероятности, которое в том или другом смысле наиболее близко к оценкам экспертов. Особую важность третий этап приобретает при агрегировании оценок, полученных от группы экспертов.
Таким образом, для анализа и последующего ранжирования рисков, а также принятия решения о первоочередных мероприятиях по защите, необходимо оценить субъективные вероятности реализации угроз информационной безопасности и нанесения ущерба от их реализации.
При этом надо иметь в виду, что один и тот же ущерб может достигаться разными путями, т. е. исходить от нарушителей разного типа с использованием различных уязвимостей и разных путей достижения цели. Поэтому при оценке рисков каждая из угроз должна рассматриваться во всех аспектах ее осуществления.