Материал: Анализ и управление рисками беспроводных сетей. Щербаков В.Б., Ермаков С.А
Методика оценки вероятности реализации угроз информационной безопасности беспроводных сетей стандарта ieee 802.11
Для оценки вероятности реализации угроз информационной безопасности беспроводных сетей стандарта IEEE 802.11 предлагается следующая методика.
Так как угроза как явление характеризуется объектом, источником и проявлением, то оценку вероятности реализации конкретной угрозы, предлагается осуществлять с помощью вспомогательных показателей:
Pоп.н – показатель опасности нарушителя;
Pисп.у – показатель использования уязвимости;
Pдестр – вероятность выполнения деструктивного действия.
Тогда вероятность реализации угрозы информационной безопасности беспроводной сети стандарта IEEE 802.11 Pр.у определяется по формуле:
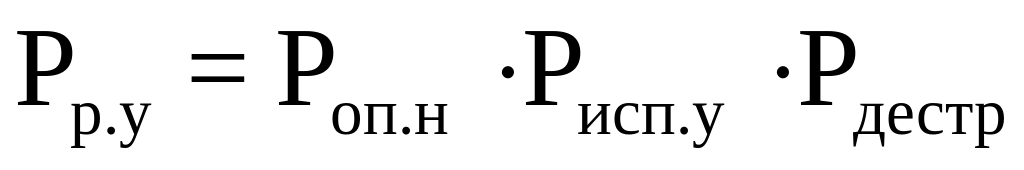 (2.2)
Рассмотрим подробнее каждый показатель составляющий вероятность реализации угрозы.
1 Показатель опасности нарушителя
Показатель характеризует вероятность наличия конкретного нарушителя для данной беспроводной сети, сопоставленную с его потенциалом, т.е.
Pоп.н = Pнал.н П, (2.3)
где Pнал.н – оценка наличия каждого нарушителя;
П – потенциал нарушителя.
Показатель Pнал.н определяется путем опроса экспертов по специально составленному опросному листу (приложение А).
Для выполнения экспертной оценки должна быть сформирована группа экспертов из числа наиболее квалифицированных специалистов, обладающих необходимой информацией. Группа должна насчитывать не менее четырех и не более 10 специалистов. При меньшем составе группы снижается точность оценки по причине недостаточной статистики, а при большей – из-за возможной неоднородности группы и сложности интерпретации результатов.
Результаты экспертного опроса обрабатываются следующим образом. Сначала по каждому классу нарушителей суммируются коэффициенты ответов, и рассчитывается частный показатель оценки наличия каждого нарушителя:
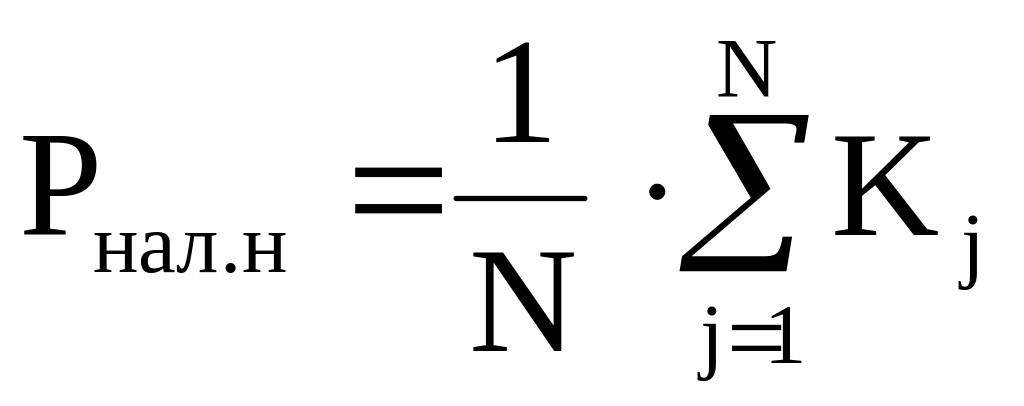 ,
(2.4)
где N – общее количество вопросов по каждому нарушителю;
K – коэффициент ответа на вопрос.
Далее по ответам всех экспертов результаты оценки по каждому виду нарушителя усредняются, и результирующая оценка выводится в виде среднего значения.
Потенциал нападения нарушителя П, определяется согласно рекомендациям нормативно-методического документа «Общая методология оценки безопасности информационных технологий» исходя из следующих факторов [68]:
– квалификация нарушителя (таблица 2.1);
– оборудование (таблица 2.2);
– знания о сети (таблица 2.3).
Таблица 2.1 – Квалификация нарушителя
Метка |
Балл |
Описание |
Непрофессионал |
0 |
Характеризуется слабой осведомленностью и отсутствием специфической компетентности |
Профессионалы |
0,4 |
Характеризуются хорошей осведомленностью в вопросах, касающихся режима безопасности продукта или системы данного типа |
Эксперты |
0,9 |
Характеризуются хорошими знаниями основных алгоритмов, протоколов, аппаратных средств, структуры и т.п., реализованными в рассматриваемом типе продукта или системы |
Таблица 2.2 – Оборудование
Метка |
Балл |
Описание |
Отсутствие оборудования |
0 |
Оборудование отсутствует |
Стандартное оборудование |
0,4 |
Оборудование для идентификации уязвимости, либо для нападения, которое легко доступно нарушителю |
Специализированное оборудование |
0,7 |
Оборудование, которое не является общедоступным, но может быть приобретено нарушителем без значительных усилий. Собственноручно разработанные более сложные сценарии и программы нападения |
Заказное оборудование |
1 |
Оборудование, требующее специальной разработки, например, очень сложное программное обеспечение, либо оборудование, распространение которого контролируется и, возможно, даже ограничено, либо очень дорогое оборудование |
Таблица 2.3 – Знания о сети
Метка |
Балл |
Описание |
Отсутствие информации о сети |
0 |
Знание только о назначении сети |
Общедоступная информация о сети |
0,4 |
Общедоступная информация, знания, полученные из руководства пользователя и.т.д.
|
Чувствительная информация о сети |
0,9 |
Конфиденциальная информация, сведения о внутреннем содержании и топологии сети |
Таким образом, потенциал нападения нарушителя рассчитывается по следующей формуле :
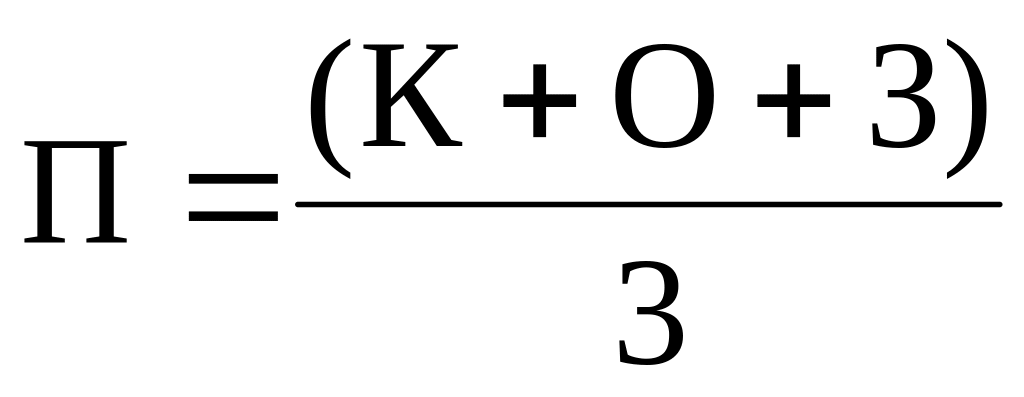 (2.5)
Результаты расчета приведены в таблице 2.4
Таблица 2.4 – Потенциала нападения нарушителей
Тип злоумышленника |
Квалификация (K) |
Оборудование (О) |
Знание о сети (З) |
Потенциал нападения (П) |
Администратор сети, сотрудник службы безопасности |
0,9 |
0,7 |
0,9 |
0,83 |
Прикладные и системные программисты |
0,9 |
0,7 |
0,4 |
0,67 |
Непосредственные пользователи и операторы беспроводной сети |
0,4 |
0,4 |
0,4 |
0,4 |
Любопытствующий |
0 |
0,4 |
0,4 |
0,27 |
Охотник за бесплатным трафиком сети Интернет |
0,4 |
0,4 |
0,4 |
0,4 |
Группа взломщиков |
0,9 |
0,7 |
0,9 |
0,83 |
Конкуренты |
0,9 |
1 |
0,9 |
0,93 |
Враждебно настроенные бывшие служащие |
0,4 |
0,7 |
0,4 |
0,5 |
2 Показатель использования уязвимости
Показатель характеризует возможности использования конкретной уязвимости беспроводной сети. Определяется он по результатам опроса экспертов по специально составленному опросному листу (приложение Б)
3 Вероятность выполнения деструктивного действия
Показатель характеризует вероятность выполнения деструктивного действия, при реализации каждой угрозы. Для оценки значения этого параметра строится шкала оценок (экспертных суждений), относительно вероятности выполнения деструктивного действия, соответствующих количественной оценке (таблица 2.5).
Для расчета по этой шкале необходимо экспертно оценить вероятность выполнения деструктивного действия при реализации каждой угрозы (приложение В).
Таблица 2.5 – Шкала оценки вероятности реализации угрозы с выполнением деструктивного действия
Шкала суждений |
Количественная оценка |
Шкала суждений |
Количественная оценка |
Невозможно |
0 |
Может быть |
0,6 |
Маловероятно |
0,2 |
Вполне возможно |
0,8 |
Вероятно |
0,4 |
Уверен, что есть |
1 |
Применяя предложенную методику, мы получим субъективную вероятность реализации некоторой угрозы информационной безопасности беспроводным сетям стандарта IEEE 802.11 конкретным нарушителем, через определенную уязвимость. Для получения непосредственно численных значений необходимо составить следующую вспомогательную матрицу (таблица 2.6).
Таблица 2.6 – Вспомогательная матрица для оценки вероятности реализации угрозы
Угроза |
1 |
2 |
3 |
… |
M |
Pдестр |
y1 |
y2 |
y3 |
|
yM |
Вид нарушителя |
1 |
2 |
3 |
… |
N |
Pоп.н |
x1 |
x2 |
x3 |
|
xN |
Уязвимость |
1 |
2 |
3 |
… |
K |
Pисп.у |
z1 |
z2 |
z3 |
|
zK |
Таким образом, вероятность реализации угрозы два нарушителем один, используя уязвимость три будет равна:
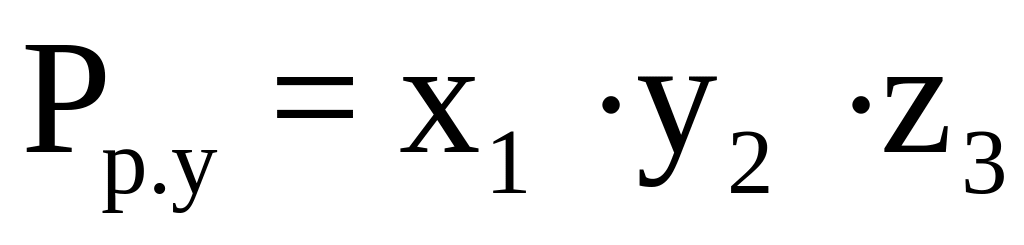
(2.6)
Оценка ущерба при нарушении безопасности беспроводных сетей стандарта ieee 802.11
Так как в настоящее время отсутствует необходимая для проведения анализа рисков ИБ статистика ущерба от реализации угроз беспроводным сетям стандарта IEEE 802.11, оценить его возможно только на основании экспертного опроса.
Каждый эксперт представляет собственную оценку ущерба, а затем определяется результирующая оценка по мажоритарному принципу (наибольшему совпадению мнений экспертов).
Ущерб всегда связан с определенной угрозой, поэтому при оценке ущерба от угроз безопасности необходимо рассматривать пару угроза-ущерб, устанавливающую соответствие между угрозами в беспроводных сетях стандарта IEEE 802.11 и материальным ущербом [71].
При оценке ущерба, причиняемого в результате осуществления той или иной угрозы, необходимо учитывать как непосредственный ущерб, так и долговременный, возникающий в случае неоднократного осуществления угрозы.
В соответствии с определением риск, характеризуется возможным ущербом, выраженном в качественном или количественном выражении, а также возможностью возникновения реализации угроз ИБ, при которых наноситься ущерб.
Под ущербом от реализации угроз безопасности информации понимаются негативные последствия от воздействия на информацию, носители информации, аппаратные средства с нарушением ее конфиденциальности, целостности или доступности защищаемой информации.
Для оценки возможного ущерба в соответствии с методом CRAMM используются следующие критерии [72]:
ущерб репутации организации;
финансовые потери от разглашения информации;
финансовые потери, связанные с восстановлением ресурсов;
потери, связанные с невозможностью выполнения обязательств.
Определим шкалу финансовых потерь от реализации угроз безопасности. Так как оценка ущерба проводится на основании мнений экспертов и владельца информационных ресурсов и информации, сопоставим количественную и качественную шкалу с единой количественной шкалой. Максимальный ущерб от реализации угроз ИБ определяет владелец информации. В данной работе предлагается использовать максимальный ущерб организации в размере 105 рублей в год. В соответствии с [73] шкала оценки ущерба принимает вид.
При уровневой оценке ущерб, который может быть причинен активам беспроводной сети нарушениями ИБ, предлагается отнести к одному из шести уровней: незаметный, незначительный, средний, существенный, большой, недопустимый (таблица 2.7).
Возможна градация ущерба и по большему количеству уровней, но это предъявляет повышенные требования к экспертной оценке и практически не влияет на принятие решений по результатам анализа рисков.
Таблица 2.7 – Шкала оценки ущерба от реализации угроз ИБ
Шкала финансовых потерь, рублей |
Ущерб |
Количественная оценка |
Описание |
0 |
Незначительный |
0 |
Ущербом можно пренебречь |
2104 |
Малый |
0,2 |
Ущерб легко устраним, затраты на ликвидацию последствий реализации угрозы невелики |