Дипломная работа: Автоматизация и обеспечение информационной безопасности учета рабочего времени сотрудников компании ООО "ВОХ"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
67
Этап
Риск
Мероприятия
Недостаточно опыта у
персонала заказчика,
который будет
эксплуатировать систему
Предоставить заказчику
услуги собственного
специалиста для
первоначального
сопровождения системы и
постепенного обучения
персонала заказчика.
Внедрение
- увеличение нагрузки на
персонал;
- несогласованность
действий персонала
исполнителя и сотрудников
предметных областей;
- трудности с обучением
персонала заказчика из-за
нежелания работать сновой
системой;
- отсутствие поддержки
внедрения ИС со стороны
отдельных
ключевыхучастников
проекта;
- неучастие руководителей
высшего звена в проекте.
- проведение обучения
персонала заказчика работы с
системой;
- составление плана
внедрения ИС;
- доведение до персонала
заказчика смысла внедрения
автоматизированной
системы;
- активное вовлечение
высшего руководства в
проект, активное
взаимодействие с ним в ходе
проекта и своевременное
принятие решений,
необходимых для нормальной
реализации проекта.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Комплекс мер по защите информации в разрабатываемой системе включает
в себя следующие аспекты:
защита информации непосредственно в информационной системе от
внутренних угроз;
защита информации от внешних угроз.
Для защиты от внутренних угроз в системе используется политика
разделения прав доступа. Характеристика политики приведена в таблице 12.
Таблица 11
Разграничение прав пользователей
Группы
пользователей
Модуль
«Авторизация»
Модуль «Учет»
Модуль
«Ввод»
Модуль
«Отчеты»
Сотрудник
Чтение
Нет
Нет
Ограничен
68
Администратор
системы
Полный
Полный
Полный
Полный
Защита от внешних угроз осуществляется путем применения следующих
способов:
использованием программно-аппаратных комплексов защиты от
несанкционированного доступа;
разработкой и соблюдение политик безопасности;
использованием антивирусных средств;
физической защитой помещений с наиболее ценной информацией.
В качестве основного средства защиты от проникновений используется
СКУД «Elsys».
СКУД Elsys предназначена для автоматического контроля пропускного
режима и управления исполнительными устройствами (автоматическими
воротами, шлагбаумами, лифтами, турникетами, замками и т. п.) в соответствии с
заданными полномочиями и расписаниями.
Аппаратной основой системы являются контроллеры Elsys-MB,
выпускаемые в различных по характеристикам вариантах исполнения Pro, Pro4,
Standard, Light и SM. Наличие этих вариантов, а также модулей расширения
памяти различной емкости к ним, позволяет при проектировании оптимизировать
технико-экономические характеристики систем различного масштаба.
Контроллеры Elsys-MB объединяются в сеть по двухпроводному
интерфейсу RS-485 (до 63 контроллеров в одной линии связи). Линии связи RS-
485 подключаются к серверу оборудования СКУД через преобразователи
интерфейсов RS-232/RS-485 или USB/232-485 (до 15 линий на один ПК), либо по
компьютерной сети предприятия через коммуникационные сетевые контроллеры
(КСК) Elsys-MB-Net (до 256 КСК на один ПК). Кроме того, в системе может быть
несколько серверов оборудования, объединенных компьютерной сетью, что
обеспечивает практически неограниченные возможности масштабирования
системы.
Также в компании разработана политика безопасности, включающая себя
следующие частные документы:
1. Правила парольной защиты;
69
2. Правила защиты от вирусов и злонамеренного программного
обеспечения;
3. Требования по контролю за физического доступом;
4. Инструкция по безопасному уничтожению информации или
оборудования;
5. Правила осуществления удаленного доступа;
6. Требования резервного сохранения информации;
7. Требование мониторинга доступа и использования систем и ведения
лог файлов;
8. Требования при обращении с носителями данных;
9. Требования при регистрации пользователей;
10. Требования по проверке прав пользователей;
11. Требования по контролю доступа в операционную систему;
12. Требование к процедуре входа в систему (log on);
13. Правила использования системных утилит;
14. Правила удаленной работы мобильных пользователей;
15. Требование распределения ответственности при обеспечении
безопасности;
16. Правила безопасности при выборе персонала;
17. Требования контроля оперативных изменений;
18. Требования к применению криптографических средств управления;
19. Требования по контролю доступа к исходным текстам программ и
библиотек;
20. Требования контроля вносимых изменений;
21. Ограничения на изменения прикладного ПО.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
70
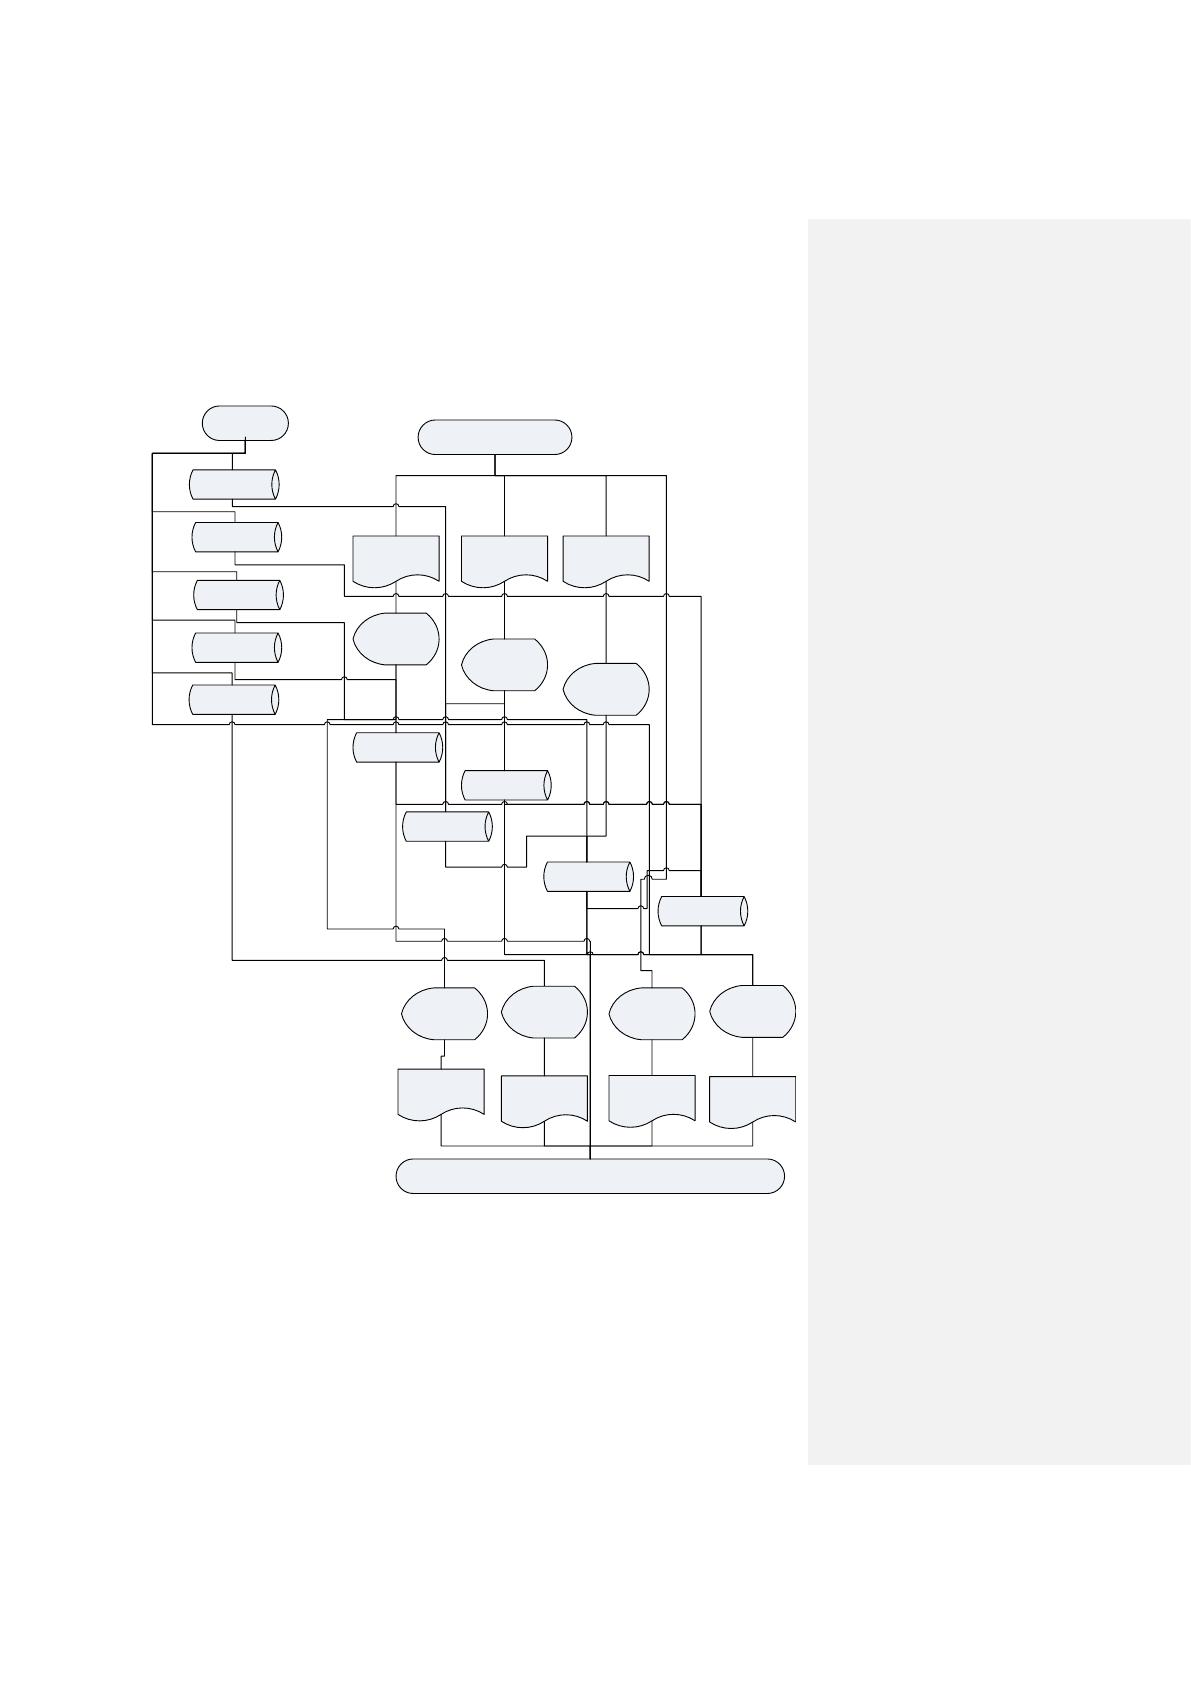
Информационная модель представляет собой схему движения входных,
промежуточных и результативных потоков и функций предметной области.
Рисунок информационной модели приведен на рисунке 9.
ИС
Т Работники
Т Отсутствие*
Спр Категории
Т Работники
Спр Должности
Т
Рабочее_время*
Т Отсутствие
Спр Должности*
Пользователь
Учет
сотрудников
Сведения о
сотрудниках
Учет категорий
Сведения о
категориях
Учет рабочего
времени
Сведения о
рабочем времени
Т Рабочее_время
Список
пользователей
Список
пользователей
Табель учета
рабочего
времени
Табель учета
рабочего времени
График
отпусков
График отпусков
Пользователь
Спр Категории*
Отчет по
контролю
рабочего
времени
Отчет по контролю
рабочего времени
Рисунок 9 Информационная модель системы учета рабочего времени
Информационная модель включает в себя три области – область 1, в
которой происходит заполнение справочников, область 2, в которой показана, как
осуществляется учет проведения операций, и область 3, где указано, каким
образом осуществляется получение отчетных документов.
71
На модели приведены следующие входные документы:
Сведения о пользователях системы;
Сведения о типах пропусков;
Сведения о поступающих заявках.
В системе предусмотрены следующие справочники:
Статусы;
Пользователи;
Тип пропуска;
Заявки;
Промежуточная информация сохраняется в таблице Пропуска.
К результатным документам относятся следующие документы:
Список пользователей;
Список поступивших заявок;
Список обработанных заявок;
Список выданных пропусков;
Отчет по заявкам по типам пропусков.
Отчет по заявкам за период.
Отчет по заявкам по сотруднику, который их обрабатывал.
Заполнение справочников происходит при первом запуске системы, далее
они только редактируются. При использовании основных справочников
происходит учет операций, в ходе которого записывается информация в таблицу
Пропуска.
Отчетные документы формируется в виде экранных форм на основании
выбора форм сортировки и могут быть выведены на печать.
2.2.2 Характеристика нормативно-справочной, входной и
оперативной информации
Входной информацией для разрабатываемой информационной системы
являются данные сотрудников, сведения о рабочем времени. Эти данные
поступают как в цифровом, так и в печатном виде.
В систему вносятся следующие данные о пользователях:
Источник: https://baza.diplomsite.ru/previewfile/1818