Дипломная работа: Автоматизация процесса приема и идентификации поступившей продукции в АО "Кодекс"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
64
II Проектная часть
2.1. Разработка проекта автоматизации
2.1.1. Этапы жизненного цикла проекта автоматизации
Жизненный цикл информационных систем (ИС) в стандартах
представляет собой набор этапов, частных работ и операций в
последовательности их выполнения и взаимосвязях, регламентирующих ведение
работ от подготовки технического задания до завершения испытаний ряда
версий и окончания эксплуатации ИС.
Существует целый ряд методологий, описывающих жизненный цикл ПО:
ГОСТ 34.601-99 – стандарт на стадии и этапы создания АИС,
соответствующие каскадной модели жизненного цикла ПО. В стандарте
приводится описание содержания работ на каждом этапе.
ISO/IEC 12207:1995 «Information Technology - Software Life Cycle
Processes» – стандарт на процессы и организацию жизненного цикла заказного
ПО. Он определяет структуру жизненного цикла, содержащую процессы,
действия и задачи, которые должны быть выполнены во время создания ПО.
Каждый процесс разделен на набор действий, каждое действие - на набор задач.
Каждый процесс, действие или задача инициируется и выполняется другим
процессом по мере необходимости, причем не существует заранее определенных
последовательностей выполнения.
Методология MSF (Microsoft Solution Framework) – технологический
материал по реализации итеративной модели разработки, аналогично RUP,
включает 4 фазы: анализ, проектирование, разработку, стабилизацию;
предполагает использование объектно-ориентированного моделирования.
Extreme Programming (XP) - экстремальное программирование. Основой
методологии является работа в команде, эффективные коммуникации между
заказчиком и исполнителем в течение всего проекта; разработка АИС ведется с
использованием последовательно дорабатываемых прототипов.
65
Стандарт ГОСТ 34.601-99 не вполне подходит для проведения разработок
в настоящее время: многие процессы отражены недостаточно, а некоторые
положения устарели.
В методологии Oracle, RUP, MSF, XP не приводится структура и описание
технической документации по проекту.
Поэтому выбираем для проектирования ИС стандарт ISO/IEC 12207:1995.
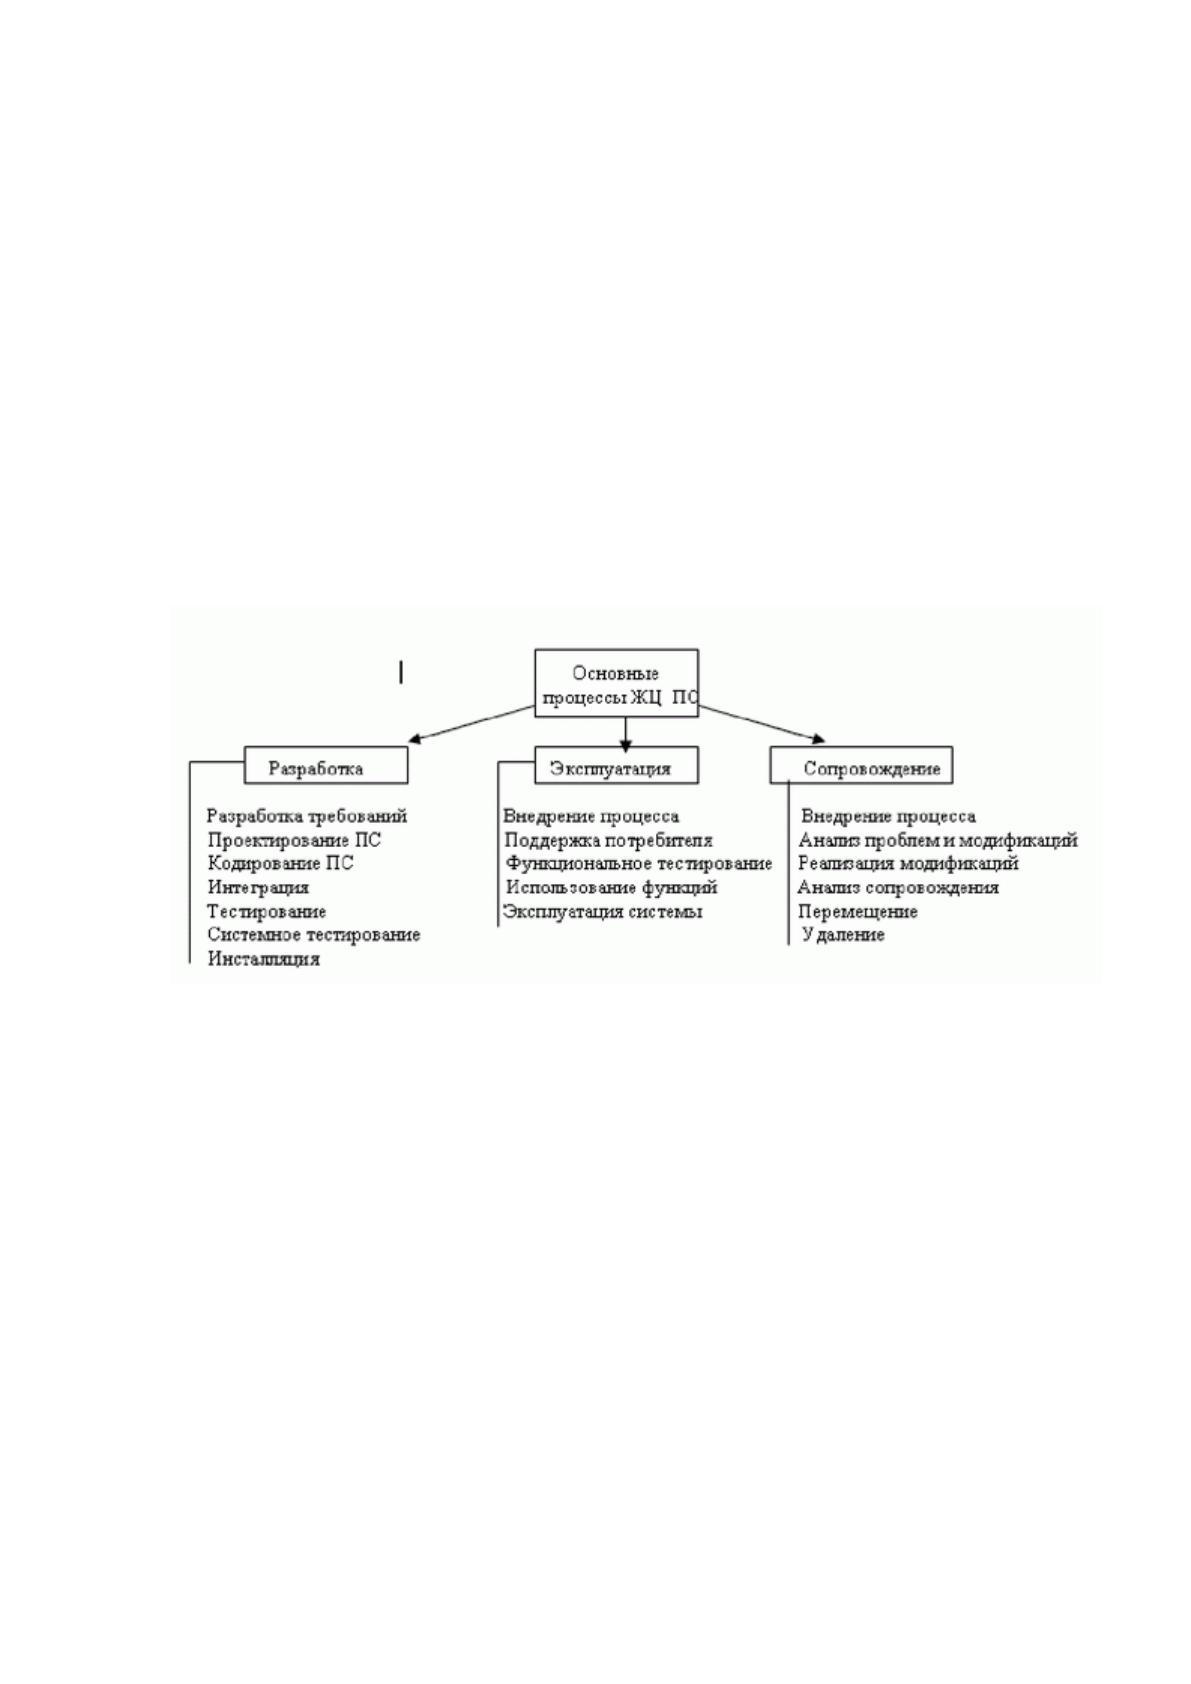
Стандарт ISO/IEC 12207 задает полный набор процессов (более 40),
охватывающий все возможные виды работ и задач, связанных с построением
программного средства, начиная с анализа предметной области и заканчивая
изготовлением конечного продукта. Данный стандарт содержит основные и
вспомогательные процессы (рисунок 13).
Рисунок 13. Основные процессы жизненного цикла ПО 13правильности
продукта и соответствия его заданным требованиям.
Для рассматриваемой ИС выделяются следующие базовые процессы
жизненного цикла [1]:
1. Разработка
Планирование и анализ требований (предпроектная стадия);
Проектирование;
Реализация;
Тестирование
Внедрение;
2. Эксплуатация
Поддержка пользователей;
66
Техническое обслуживание компонентов системы;
3. Сопровождение
Сбор рекламаций
Исправление ошибок и недоработок
Модернизация
2.1.2. Ожидаемые риски на этапах жизненного цикла и их описание
Риски сопровождают весь жизненный цикл ИС. Возможными влияниями
на данную ИС являются: увеличение длительности проекта, увеличение
стоимости проекта и т.д. [12]
Существует риск не корректно или не точно описать требования к ИС.
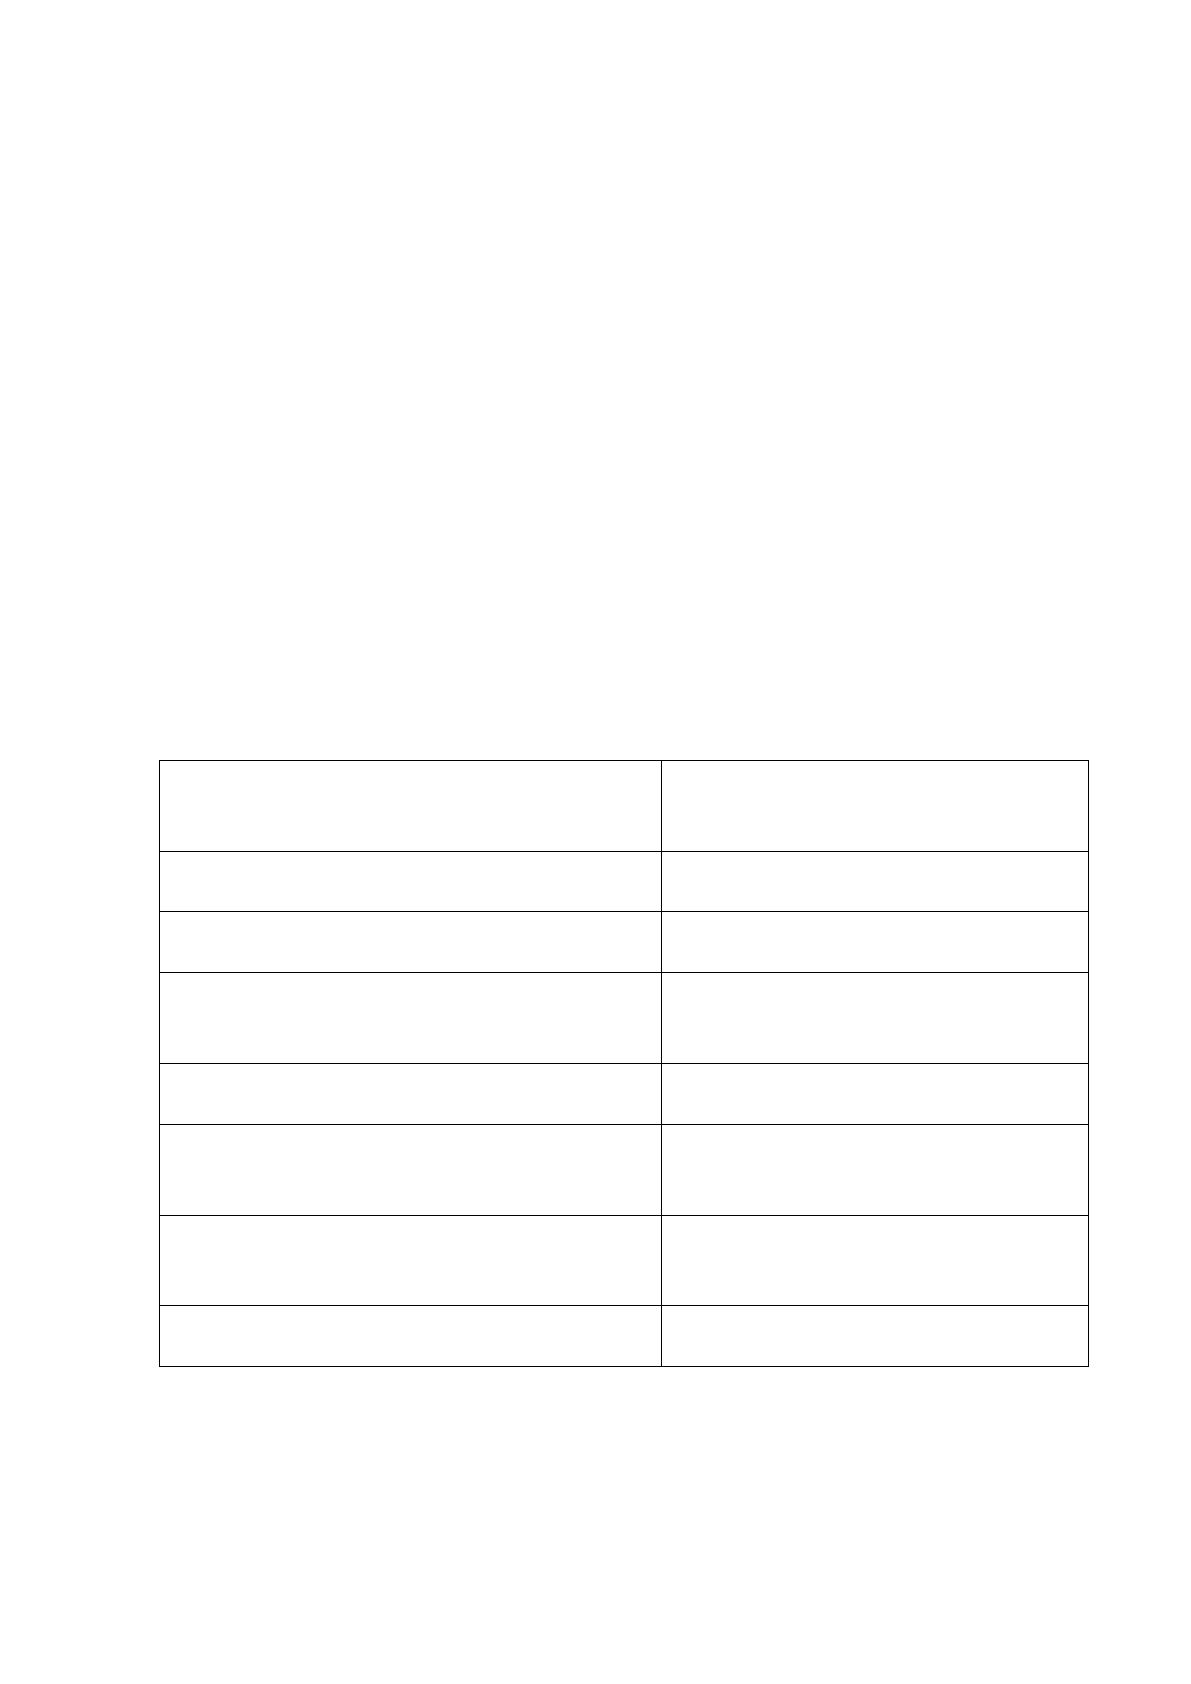
Классификация дефектов приведена в таблице 13.
Таблица 13
Характеристики дефектов программного продукта
Этапы возникновения дефектов и ошибок
Типы первичных дефектов и
ошибок программного средства и
документации
Разработка требований к ПО
Дефекты исходных требований
заказчика
Планирование работ
Дефекты, обусловленные реальной
сложностью проекта
Проектирование архитектуры системы
Ошибки планирования и
системного проектирования
программного средства
Детальное проектирование ПО
Системные и алгоритмические
дефекты и ошибки проекта
Кодирование ПО
Программные дефекты и ошибки
компонентов и документов
программного средства
Тестирование ПО
Программные и алгоритмические
ошибки программного средства и
документации
Разработка документации
Дефекты и ошибки обобщающих
документов
Для снижения рисков, связанных с дефектами системы, необходимо
проводить тщательное тестирование на контрольных примерах, приближенных к
действительности. Для снижения рисков, связанных с ошибочными действиями
67
пользователей, необходимо предусмотреть защиту от применения ошибочных
действий по удалению и порче данных.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Под информационной безопасностью (ИБ) АИС понимается состояние
защищенности информационной среды АИС, обеспечивающее её формирование,
использование и развитие, которое не приводит к искажению, разрушению или
несанкционированному использованию информационных ресурсов, включая
хранимую, обрабатываемую и передаваемую информацию, а также
программные средства [2, с.147].
Рассмотрим возможности внешних нарушителей, целью любого внешнего
нарушителя является получение конфиденциальной информации, а как
следствие получение конкурентного преимущества по средствам использования
информации полученной незаконными способами, либо получение денежного
вознаграждения за данную конфиденциальную информацию. Объекты,
представляющие интерес нарушителю в конечном итоге - файлы и базы данных
конфиденциальной информацией, физические носители информации, в том
числе черновики и отходы делопроизводства, а также сотрудники, обладающие
доступом к информации, являющейся конфиденциальной.
Типовые шаги внешнего нарушителя:
Разведка и сбор основных данных об организации и ее работниках из
открытых источников информации;
Разведка и сбор данных о внешнем периметре сети организации с
использованием технических средств;
Подбор вектора атаки на основе полученной информации, в основном
это передача вредоносного программного обеспечения во внутреннею сеть
организации;
Вторжение и захват одного из узлов сети организации;
Распространение вредоносного ПО внутри организации, повышение
привилегий в сети;
Подавление работоспособности защитных средств;
68
Поиск нужной злоумышленнику конфиденциальной информации в
сети организации;
Извлечение необходимой информации;
Скрытие следов и минимизация влияния, путем удаления всех
активных компонентов вредоносного ПО, с возможностью его дальнейшего
восстановления. Из данных типовых шагов внешнего нарушителя, при атаке на
организацию с использованием технических средств нарушитель сможет
выполнить только первые два шага, т.е. сбор данных из открытых источников и
сканирование внешнего периметра сети организации. В рамках проведения
эмуляции действий внешнего нарушителя, был рассмотрен перечень
программных средств, позволяющих производить внешнее сканирование сети
организации на предмет поиска уязвимостей:
Nmap – сканер для изучения внешних узлов сети организации, на предмет
наиболее важных и «самописных» приложений организации для дальнейшего
исследования и проверки по базе известных CVE-уязвимостей;
Проверка узлов по базе CVE-уязвимостей в ручном режиме и с
использованием специализированного ПО организации;
Metasploit – программное обеспечение для анализа полученных
уязвимостей;
John The Ripper. – программное обеспечение для восстановления паролей
из хешей;
the harvester – программное обеспечение для сбора информации о
сотрудниках компании;
Nikto и DirBuster – программное обеспечение для анализа корректности
конфигурации веб-сервисов;
Sqlmap – программное обеспечение для проверки возможности внедрения
sql-инъекций.
Часть данного программного обеспечения была использована совместно с
работниками службы безопасности АО «Кодекс». Не удалось найти уязвимости
пригодные для эксплуатации. Соответственно можно сделать вывод что меры и
средства защиты информации делают угрозы данного типа не актуальными.
Источник: https://baza.diplomsite.ru/previewfile/2110