Дипломная работа: Автоматизация продаж билетов в ООО «АЭСиТ»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
22
процессов бывают разные, но целью абсолютно всех бизнес-процессов является
производство продуктов [3].
В ООО «АЭСиТ» можно выделить следующие основные бизнес-
процессы:
1) Закупка номенклатуры
Прием проездных билетов
Прием оборудования
Прием документации
Прием заявок на закупку
Отправка товара на хранение
Отслеживание состояния рынка
2) Продажи:
Продажи билетов
Изучение потребностей клиентов
Отслеживание состояние рынка
Оформления отчета
Исследование потребностей клиента
3) Хранение номенклатуры
Прием номенклатуры
Прием документации на товар
Оформление отчетов
Составление и отправка заявок на закупку
Хранение оборудования
Хранение билетов
Внедрение новой системы управления бизнес-процессом, а также
интеграция и оптимизация всех основных бизнес-процессов, реализуемых
предприятием, является главной целью организации.
23
1.2.2. Определение места проектируемой задачи в комплексе задач и ее
описание
Наиболее широко используемая методология описания бизнес-
процессов - стандарт IDEF0. IDEF0 - методология функционального
моделирования и графическая нотация, предназначенная для формализации и
описания бизнес-процессов. Модели в нотации IDEF0 предназначены для
высокоуровневого описания бизнеса компании в функциональном аспекте.
Описание потоков работ. Стандарт IDEF3 предназначен для описания рабочих
процессов и близок к алгоритмическим методам построения блок-схем.[9]
В данном дипломном проекте рассматриваем автоматизацию одной из
сфер деятельности компании ООО «АЭСиТ». Из всего комплекса задач по
автоматизации работы отдела информационных технологий, мною будет
рассмотрена задача по приему и продажи билетов.
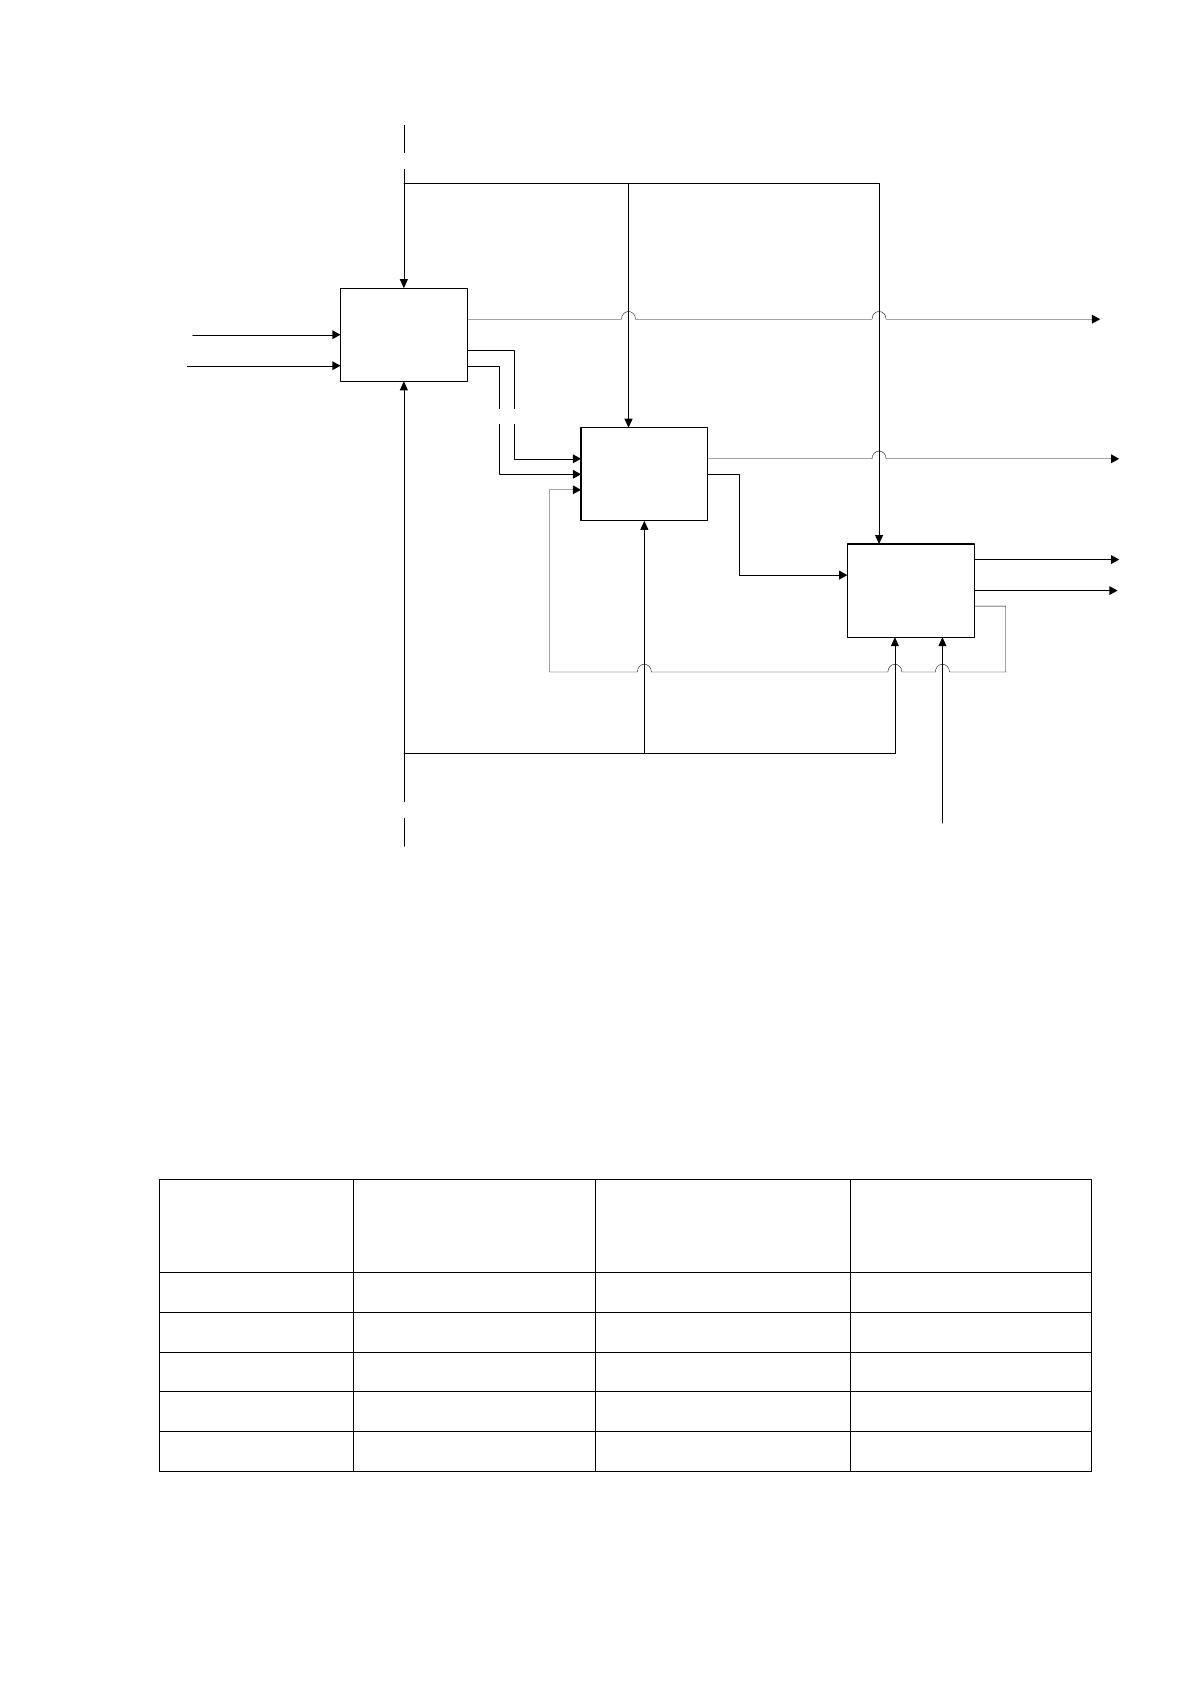
На рисунке 4 показана диаграмма бизнес-процесса продаж
железнодорожных билетов. В настоящие время он работает следующим
образом: заказчик делает заказ по телефону, через веб-сайт, покупает на кассе
или при встрече с менеджером по продажам, формирует заказ. Заказы идут
через обработку информации подразделением управления, для чего
используются формы и регламенты формирования отчета, а также сотрудники
управления, специально уполномоченных для решения подобных вопросов. В
данном конкретном случае на выходе получаются документы отчета по
заказам, которые всенепременно отправляются в отдел учета, где помимо
документа отчета по заказам используется информация о товарах, имеющихся в
данный момент в наличии.
24
A1
Прием
проездных
билетов
A2
Хранение
проездных
билетов
A3
Продажа билетов
Билеты
Сопровиждающие документы
Сотрудники
Клиент
Заявка на пополнение
Законодательные акты
Билеты
Документация
Оплата за доставку
Отчет запасов
Билеты
Билет клиенту
Отчет о продажах
Рисунок 4. Диаграмма бизнес-процессов продаж билетов
1.2.3. Анализ информационных потоков проектируемой задачи
Проанализируем информационные потоки предприятия. В таблице 7
приведена оценка потоков информации в количественной форме.
Таблица 7
Оценка потоков информации
Документ
Количество
документов за
год
Трудовые
затраты за один
документ, мин
Трудовые
затраты за год,
час
Накладные
2470
20
823,3
Отчеты
400
15
100
Журналы
80
30
40
Акты
350
20
117
Итого
1180
75
1080,3
25
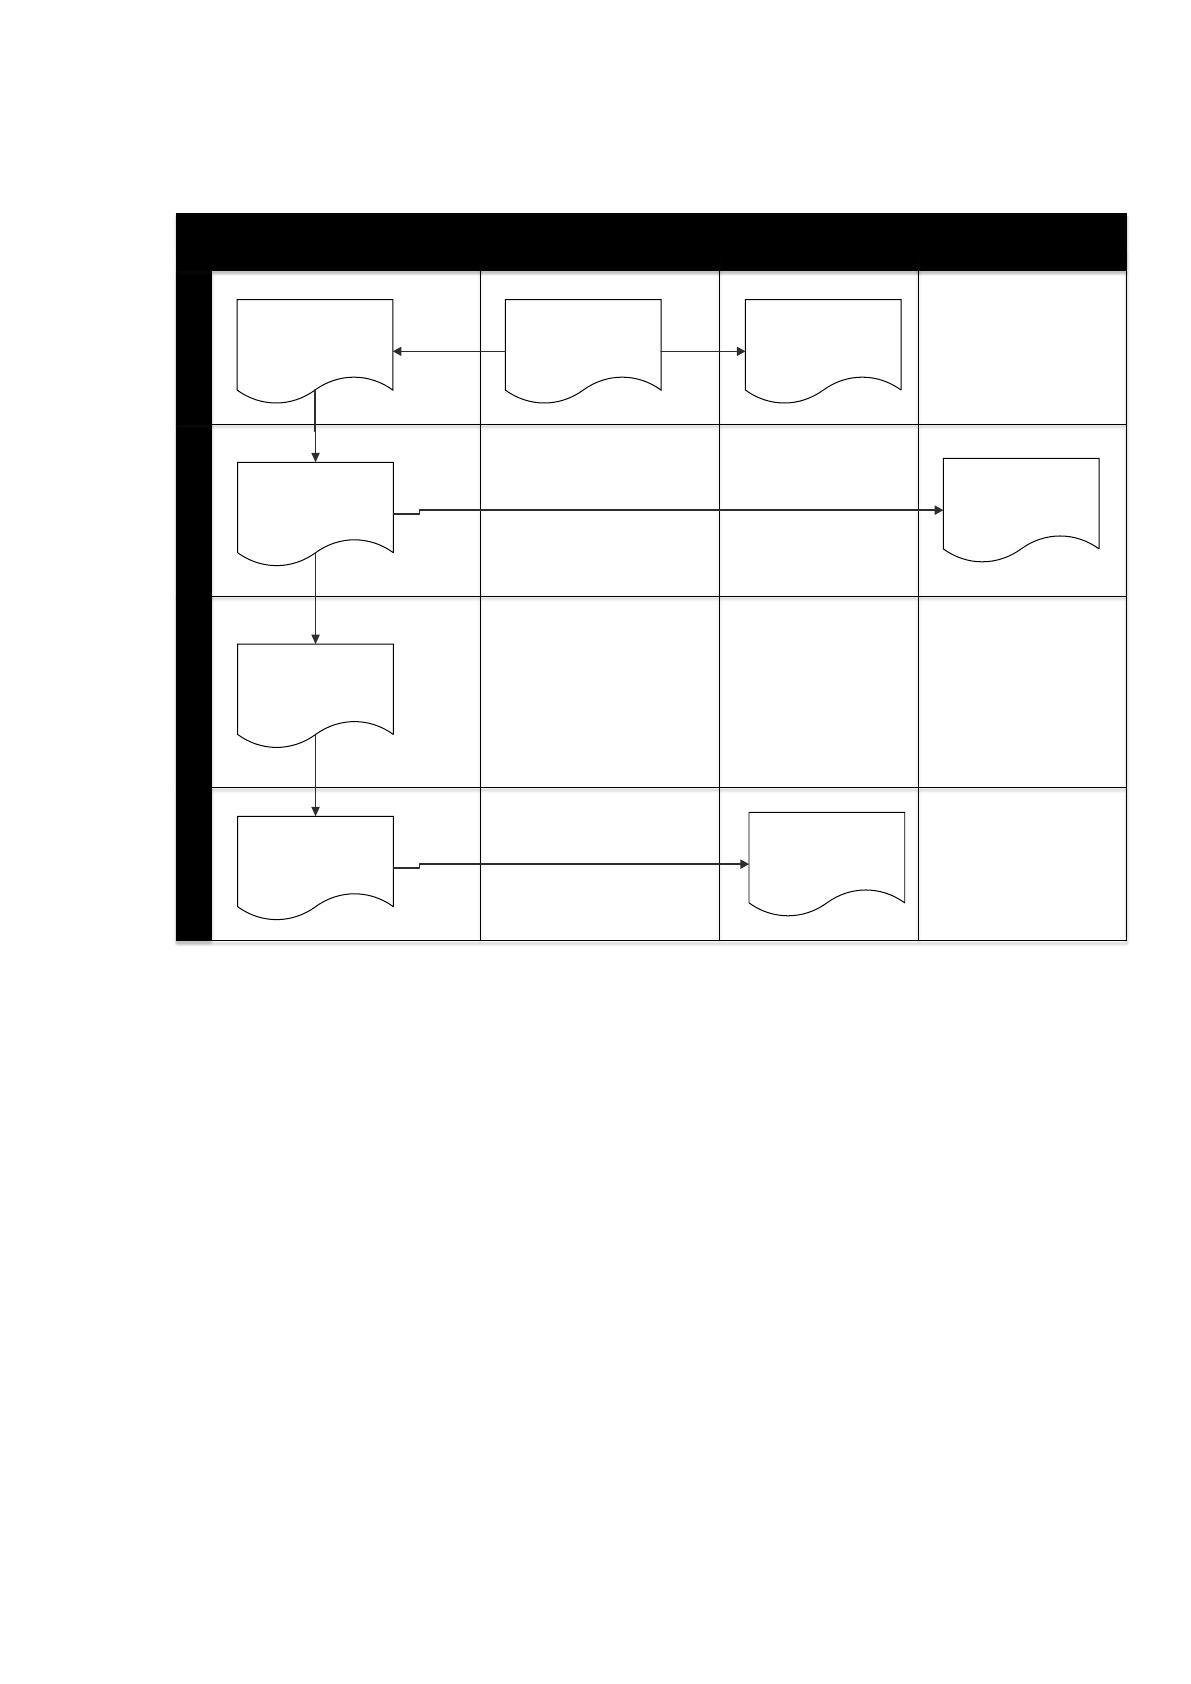
На рисунке 5 предоставлена схема документооборота внутри
предприятия ООО «АЭСиТ» на хранение билетов и оборудования.
Название
Приход Доставка
Отметка в журнал учетаПодготовка отчета
БухгалтерияМенеджерСклад Поставщик
Журнал приемки
Товарно-
транспортная
Накладная
Приходная
наклодная
Приходная
наклодная
Отчет о доставке
Учет оборудование
и билетов
Отчет о доставке
Товарно-
транспортная
Накладная
Рисунок 5. Схема документооборота ООО «АЭСиТ»
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации
В компании ООО «АЭСиТ» организована информационная
безопасность и защита информации. Она осуществляется при помощи системы
паролей для доступа к ресурсам информационной системы разного уровня, а
также составленному регламенту.
Каждый сотрудник ознакамливается с регламентом информационной
безопасности, где строго указаны его права и обязанности. Все сотрудники
обязаны придерживаться регламента информационной безопасности. В случае
26
нарушения правил информационной безопасности, нарушителю применяется
одна из санкций:
1) Выговор
2) Штраф
3) Увольнение
Политика безопасности является обязательной составляющей
определенных стандартов (местных или международных). Необходимо
соответствие конкретным требованиям, которые обычно выдвигают внешние
аудиторы, изучающие деятельность организации. Отсутствие политики
безопасности порождает отрицательные отклики, а подобные оценки негативно
влияют на такие показатели, как рейтинг, уровень надежности, инвестиционная
привлекательность и т. д.[11].
На входе в операционную систему и рабочего места специалиста
должны должен быть установлен пароль. Ввод этого пароля открывает
пользователю доступ к ресурсам данного компьютера и к документам,
хранящимся на нем. При этом политика безопасности должна быть настроена
таким образом, чтобы пользователь не был полным «хозяином» на своем
рабочем месте и не мог, например, установить вредоносное программное
обеспечение или программы по копированию информации.
Создание регламента и установка паролей недостаточно для
эффективной защиты системы. Для создания эффективной системы
информационной безопасности должны быть разработаны:
концепция информационной безопасности (определяет в целом политику,
ее принципы и цели);
стандарты (правила и принципы защиты информации по каждому
конкретному направлению);
процедура (описание конкретных действий для защиты информации при
работе с ней: персональных данных, порядка доступа к информационным
носителям, системам и ресурсам);
Источник: https://baza.diplomsite.ru/previewfile/480