Дипломная работа: Автоматизация продаж билетов в ООО «АЭСиТ»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
47
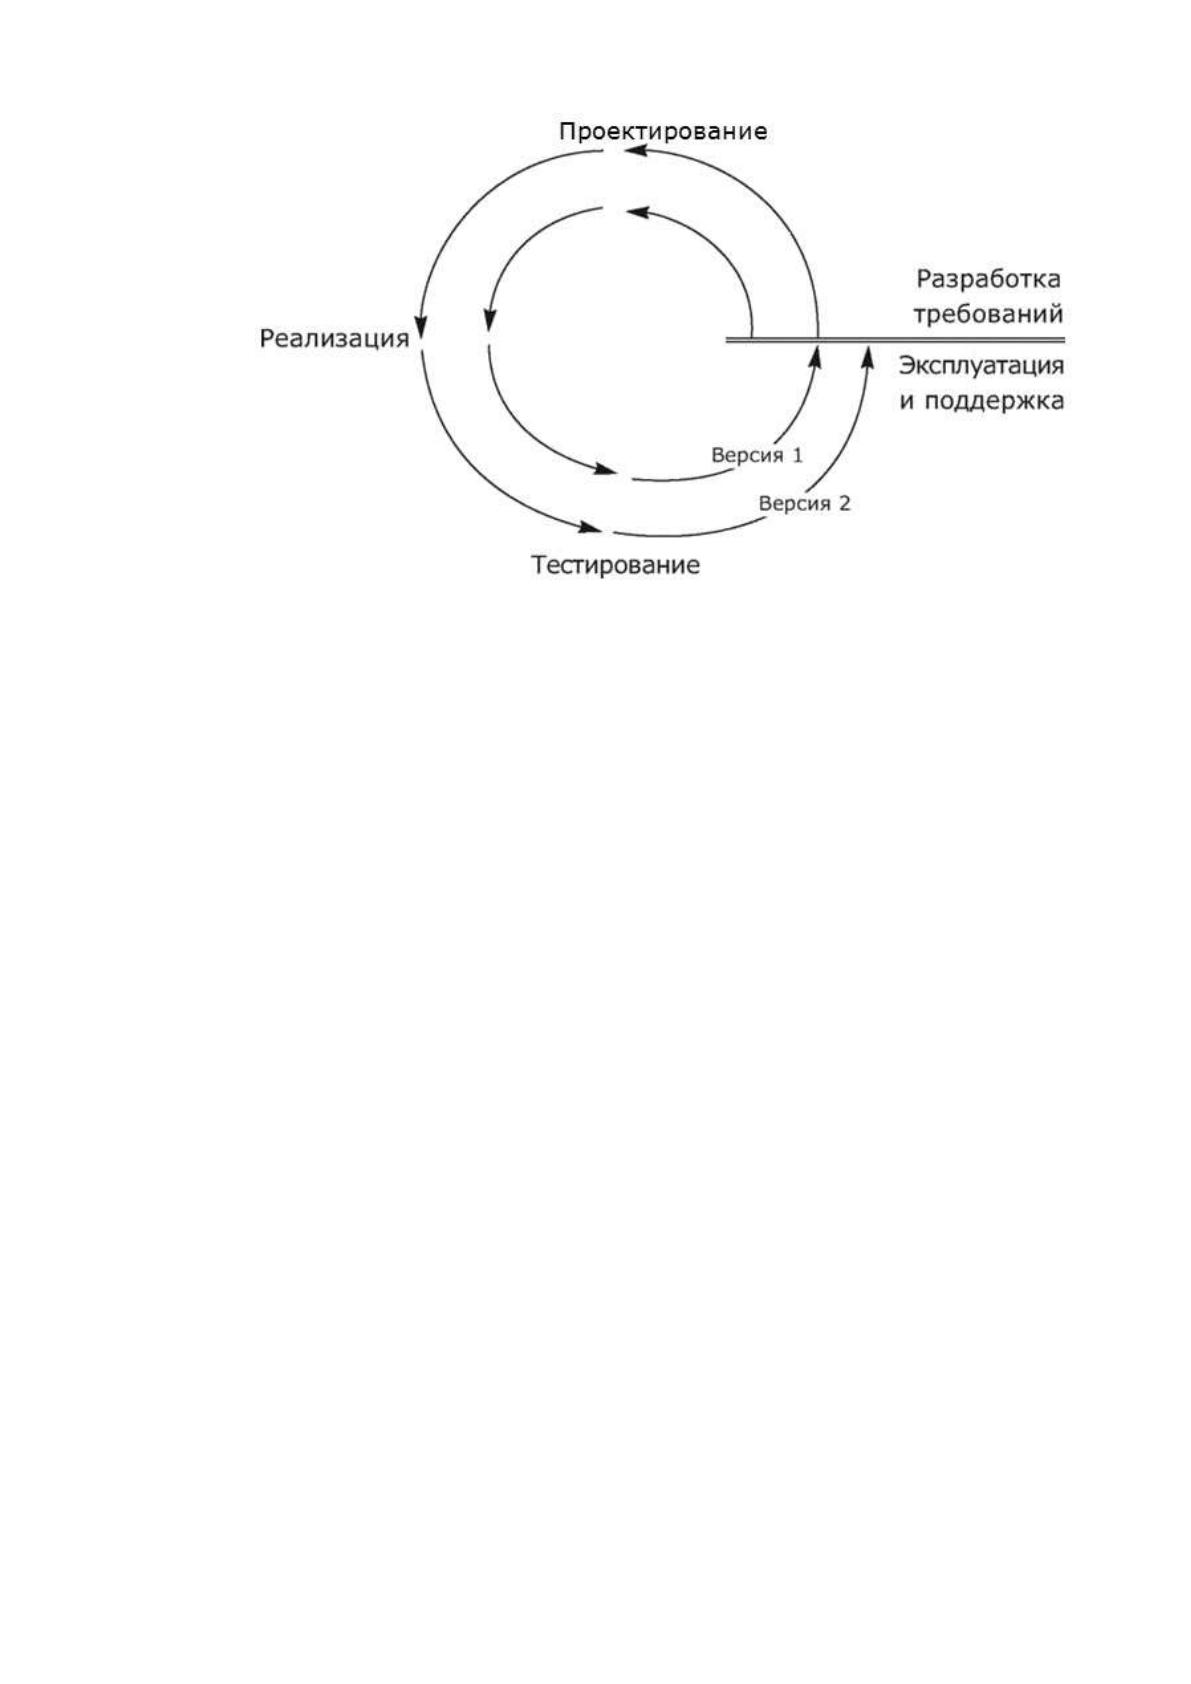
Рисунок 8. Спиральная модель ЖЦ
Спиральная модель во время проектирования имеют высокую
стоимость, а также имеет необходимость в обработке дополнительной
документации за счет большого количества промежуточных циклов.
В нашем проекте будет использоваться поэтапная модель жизненного
цикла, так как в случае возникновение ошибок на какой-либо стадии можно
вернуться на предыдущий шар.
2.1.2. Ожидаемые риски на этапах жизненного цикла и их описание
В любом проекте по созданию информационной системы для компании
присутствуют риски при внедрении новой ИС. Риски могут образоваться в
зависимости от на сколько ясно была определена суть проекта. Риски могут
быть известными, то есть такими, которые могут быть определены, оценены и
для которых возможно планирование. Известные риски — это те риски,
которые не было возможно ожидать или спрогнозировать.
Как правило, риски присуще в любых проектах такие, например, как
несоблюдения сроков реализации проекта, увеличение ее стоимость и прочие.
Неготовность предприятия к реализации подобных проектов являются
основной причина возникновения этих рисков. Не учет хотя бы известных
48
рисков при внедрения могу привести к еще большим последствиям такими как,
сбои информационной системы.
На каждой стадии разработки были выявлены следующие риски:
На стадии анализа:
o Плохо рассчитаны сроки выполнения работ
Детальный анализ снизит этот риск.
o Не корректное описание требования
Снижение риска можно избежать перепроверкой технического
задания.
o Состав сотрудников с низкой квалификации
Грамотный подбор специалистов снизит этот риск.
На стадии планирование:
o Не корректно сформулирована архитектура
Данный риск зависит от компетенции сотрудника
На стадии реализация:
o Неправильная интерпретация технического задания
Для снижение этого риска служит более четкое описание задания
На стадии тестирования:
o Не полная проверка функционального блока
Тщательная проверка устранит данный риск.
o Отсутствие должной квалификации у программиста
Грамотный подбор специалистов снизит этот риск.
На стадии внедрения:
o Не совместимость с существующей системой.
Данный риск невозможно избежать, однако возможно снижения
данного риска поможет доработка путем возвращения на
предыдущую стадии разработки.
49
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
На предприятии ООО «АЭСиТ» ведётся защита информационной
безопасности системы «ТПБ», так от внешних, так от внутренних угроз.
Внутренние угрозы — это те угрозы, которые могут быть совершены со
стороны сотрудников компании, умышлено (мошенничество, кража, искажение
или уничтожение конфиденциальной информации, промышленный шпионаж и
т.п.) так и неумышленные (изменение или уничтожение информации из-за
низкой квалификации сотрудников или невнимательности). Также угрозами
могут быть сбои программных или аппаратных средств обработки и хранения
информации [6], [11].
Для защиты от внутренних угроз введена политика распределения прав
пользователей. Это совокупность правил, регламентирующих порядок и
условия доступа субъекта к объектам информационной системы установленных
правовыми документами или собственником, владельцем информации. На
таблице 8 показан массив распределенных прав.
Таблица 8
Политика распределения прав пользователей
Группа
пользовате-
лей
Подсистема
«Продажи
»
Подсистема
«Учет
номенклату-
ры»
Подсистема
«Бухгалтерия»
Доступ
в
Интер-
нет
ИТ-специалист
Полный
Полный
Полный
Да
Менеджеры
Полный
Чтение
Чтение/Запись
Да
Заведующий
складом
Нет
Полный
Нет
Нет
Бухгалтера
Чтение
Нет
Полный
Нет
Внешние угрозы — это те угрозы, которые совершены из внешней
среды. Такие, как например, атаки из сети Интернет, направленные на
искажение, уничтожение, кражу информации или приводящие к отказу в
обслуживании информационных систем предприятия. Такие атаки также могут
50
быть распространением вредоносного кода, которые могут быть шпионскими
программами.
Наиболее опасными угрозами информационной безопасности являются:
Халатность сотрудников;
Утечка данных;
Хакеры;
Кража оборудования;
Аппаратные и программные сбои.
Большинство инцидентов информационной безопасности связано с
воздействием внутренних угроз – утечки и кражи информации, утечки
коммерческой тайны и персональных данных клиентов организации, ущерб
информационной системе связан, как правило, с действиями сотрудников этой
организации. В классификации внутренних угроз в первую очередь можно
выделить две большие группы – совершаемые из корыстных или других
злонамеренных соображений, и совершаемые без злого умысла, по
неосторожности или технической некомпетентности.
На практике используют следующие группы методологии защиты
информации, в том числе:
управление, или оказание воздействия на элементы защищаемой
системы;
преобразование данных, обычно – криптографическими способами;
разработка нормативно-правовых актов и набора мер, направленных на
то, чтобы побудить пользователей, взаимодействующих с базами данных,
к должному поведению;
создание таких условий, при которых пользователь будет вынужден
соблюдать правила обращения с данными;
использование программно-аппаратных средств защиты.
51
Каждый метод защиты информации реализуется с помощью различных
категорий средств. Такие средства являются организационными и
техническими.
Разработка комплекса средств защиты информационной системы
должна входить в обязательства служб безопасности. Чаще всего специалисты
по безопасности разрабатывают внутреннюю документацию, проводят
инструктаж и периодические проверки персонала, разграничивают зоны
ответственности, внедряют программные продукты, а также составляют планы
восстановления системы.
За программно-аппаратные средства защиты отвечает специалист по
обеспечению безопасности в компании, а также можно пользоваться услугами
другой компании (аутсорсинг). Удаленный сотрудник сможет провести аудит
ИТ-инфраструктуры компании и дать рекомендации по ее защите от внешних и
внутренних угроз. Также аутсорсинг в информационной безопасности
предполагает использование специальных программ для защиты
корпоративной информации.
Для защиты информации используют комплексную системы защиты
информации (КСЗИ) Efros Config Inspector.
Создание комплексной системы защиты информации (КСЗИ) отражает
системный подход к обеспечению информационной безопасности компании,
предотвращению хищений и утечек информации ограниченного доступа, а
также оптимизирует работу ИТ-системы предприятия, снижает капитальные и
операционные затраты компании.
Принципы создания комплексной системы защиты безопасности:
соответствие мер защиты КСЗИ реальным угрозам ИБ;
соответствие требованиям законодательства, ведомственных
нормативных документов в сфере обеспечения ИБ;
интеграция с существующими процессами управления и
средствами обеспечения ИБ;
Источник: https://baza.diplomsite.ru/previewfile/480