Дипломная работа: Автоматизация учёта пациентов городской поликлиники «Медси»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
47
– все самые разные ИС поликлиники используют для своей работы
также разные инструменты при доступе к требуемой информации, что базируются
на такой же платформе;
– появляются новые типы и форматы моделей структуризации,
принципы для хранения данных в поликлинике.
Хранилища объемных данных в поликлинике включают 2 компоненты, а
именно:
– базы данных;
– системы управления базами данных.
Обеспечение уровня безопасности данных невозможно реализовать без
обеспечения управления ими.
Стоит отметить, что все уязвимости и вопросы по поддержке безопасности
разделяются на 2 основные категории, такие как:
– зависящие;
– не зависящие от них.
Все уязвимости, которые по своей сущности не могут зависеть от данных,
являются также типичными для всех других видов ПО, которые применяются в
поликлинике «Медси».
Причиной угрозы может также являться несвоевременное или же
полностью некорректное обновление ПО, а также выявление многих
неиспользуемых в БД функций, недостаточная квалификация разработчиков и
пользователей, которые работают непосредственно с БД поликлиники.
Большинство таких аспектов, что относятся также к безопасности данных
«Медси» является зависящими в некотором роде от всей хранимой информации.
В то же время рассмотренные уязвимости являются также в некоторой степени и
зависимыми от данных, что используются.
Приведем пример, основной перечень СУБД поддерживает использование
запросов для данных с описанием их на языке для организации запросов и
манипуляции данными, который содержит самые разные наборы доступных для
пользователей встроенных функций или же любые функции для ЯП высокого
уровня.
48
Разные модели данных определяют все особенности языка, который будет
использоваться в БД, а также и наличие в нем самых разных типов уязвимостей.
Причем такие рассмотренные уязвимости, можно выполнять разными
методами в зависимости от их синтаксиса.
Рассмотрим далее основные требования, которые выдвигаются для
безопасности БД.
При этом на основе такого разделения всех уязвимостей можно выделять и
другие независящие или же зависящие от хранимых данных меры для
обеспечения требуемого уровня безопасности.
Не зависящими называются такие требования к непосредственно
безопасной работе:
1. Функционирование ПО только в специальной доверенной зоне.
Под доверенной зоной часто понимают инфраструктуру некоторой
организации, другие ее защитные инструменты и механизмы, что обусловлены
разными политиками безопасности. В указанном случае речь идет также и о
работе СУБД, когда при некоторых правилах для безопасности используются
разные подсистемы организаций.
Организация физического уровня поддержки безопасности для
любых файлов и данных, которые применяются в поликлинике
«Медси».
Требования физической безопасности файлов, что вовсе не отличаются от
самых основных условий, применимых к другим файлам или же пользователям.
Организация безопасной, актуальной настройки ПО для
поликлиники «Медси».
Рассмотренные основные требования включают главные задачи по
обеспечению безопасности:
– отключение неиспользуемых функций;
– своевременная установка обновлений ПО;
– применение политики парольного доступа и т.п.
Рассмотрим требования, что зависят от данных:
Безопасность пользовательских программ в поликлинике «Медси».
49
В указанную категорию можно отнести самые разные задачи для
реализации разного рода безопасных пользовательских интерфейсов,
инструментов для организации доступа к базе данным.
Безопасная организация обращения к данным, которые
применяются в поликлинике «Медси».
Вопросы по организации всех данных, а также и управления ими являются
самыми ключевыми в системах для обеспечения уровня хранения информации. В
указанную область входят самые разные задачи по реализации информации с
обеспечением целостности, специфичные для современных СУБД трудности в
сфере безопасности.
Основные аспекты для создания безопасных БД для поликлиники
«Медси».
Для реализации решения всех обозначенных проблем по обеспечению
безопасности в СУБД нужно перейти с метода закрытия для отдельных
уязвимостей к некоторому комплексному подходу для разрешения проблемы
безопасности БД.
Классификации таких уязвимостей, угроз позволяет упорядочивать их при
последующем анализе и реализации выполнения мероприятий по защите данных.
Это даст хорошую возможность специалистам устанавливать зависимость для
самых разных уязвимостей, причины их возникновения и методы устранения.
1.3. Анализ существующих разработок и выбор стратегии автоматизации
«КАК ДОЛЖНО БЫТЬ»
1.3.1. Анализ существующих разработок для автоматизации задачи
Прикладное программное обеспечение «1С:Медицина.Поликлиника» дает
возможность создать единое информационное пространство медицинской
организации с непосредственным разделением доступа к информации по
ролевому принципу.
Также имеется возможность выполнять учет сразу по нескольким
медицинским учреждениям в одной базе.
Программа имеет возможность вести несколько медицинских карточек для
одного пациента:
50
– стоматологическую карту;
– амбулаторную карту и т.п.
Для каждого работника указывается, именно к какому типу карт он может
использовать доступ. В программе есть гибкие механизмы квотирования, что
позволяют устанавливать разные ограничения на объем оказываемой
медицинской помощи. Весь учет деятельности медицинского персонала будет
вестись по медицинским услугам.
Также предварительную запись пациентов будет осуществлять
регистратура и врачи при реализации назначений повторных приемов,
исследований, консультаций, манипуляций.
Для осуществления планирования врачебному персоналу и кабинетам
могут создаваться нормы загрузки, графики работы, перечень выполняемых
услуг.
Кроме этого, оперативное планирование деятельности врачебных
кабинетов осуществляется по информации предварительной записи пациентов
поликлиники.
Интерфейс ПО показан на рисунке 1.14.
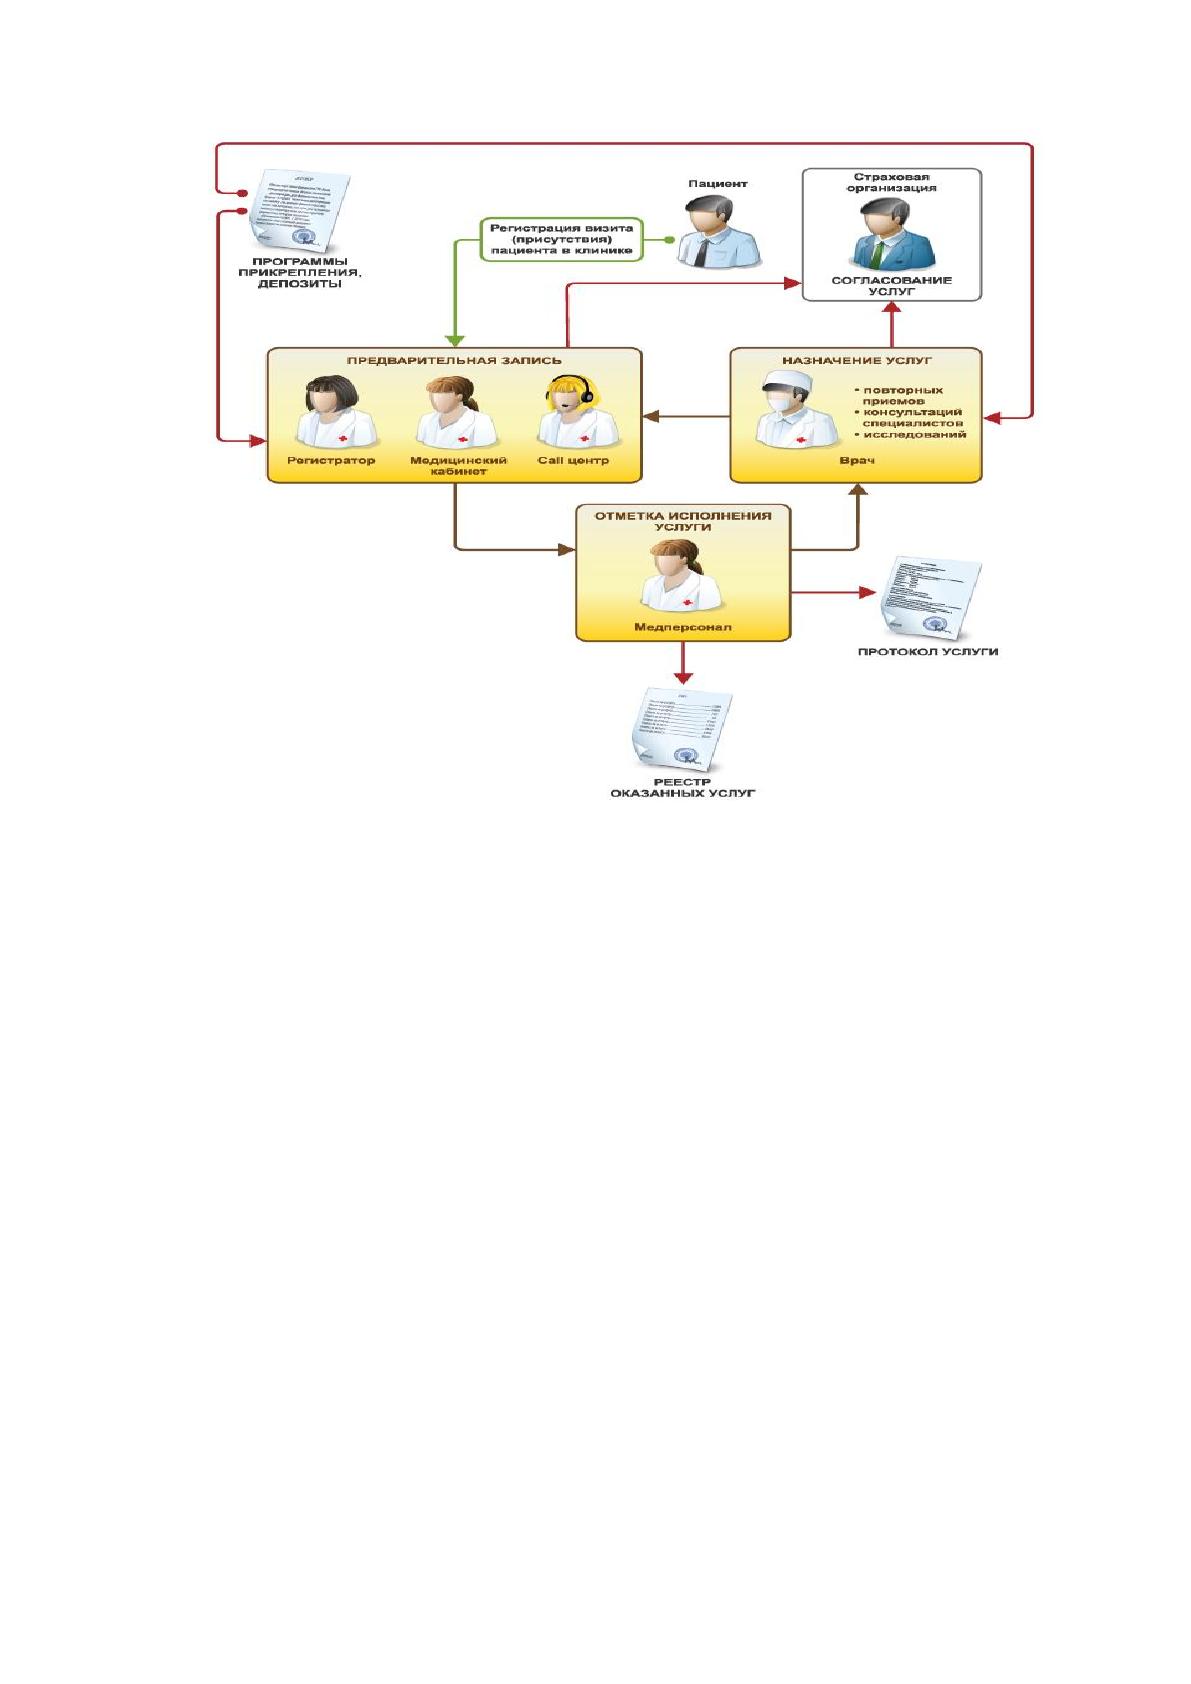
51
Рис.1.14. Принцип работы с программой
В зависимости от применяемой конфигурации разработанного ПО список
возможностей для учета может меняться. К тому же, в ПО есть такие
положительные стороны:
– легкое внедрение системы;
– применимость в деятельности врачебной организации любого
профиля;
– учет большой численности пациентов;
– формирование архива данных (журнал) для осмотров каждого
пациента;
– регистрация и предварительная запись пациентов. Возможность
выполнения онлайн-записи к врачам;
– возможность индивидуальной и массовой рассылки информации с
помощью мессенджера Viber. Можно автоматически направить голосовые
сообщения;
Источник: https://baza.diplomsite.ru/previewfile/2478