Дипломная работа: Автоматизация управления активами при помощи кластерного анализа паттернов поведения игроков рынка в ПАО «ФК Открытие»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
35
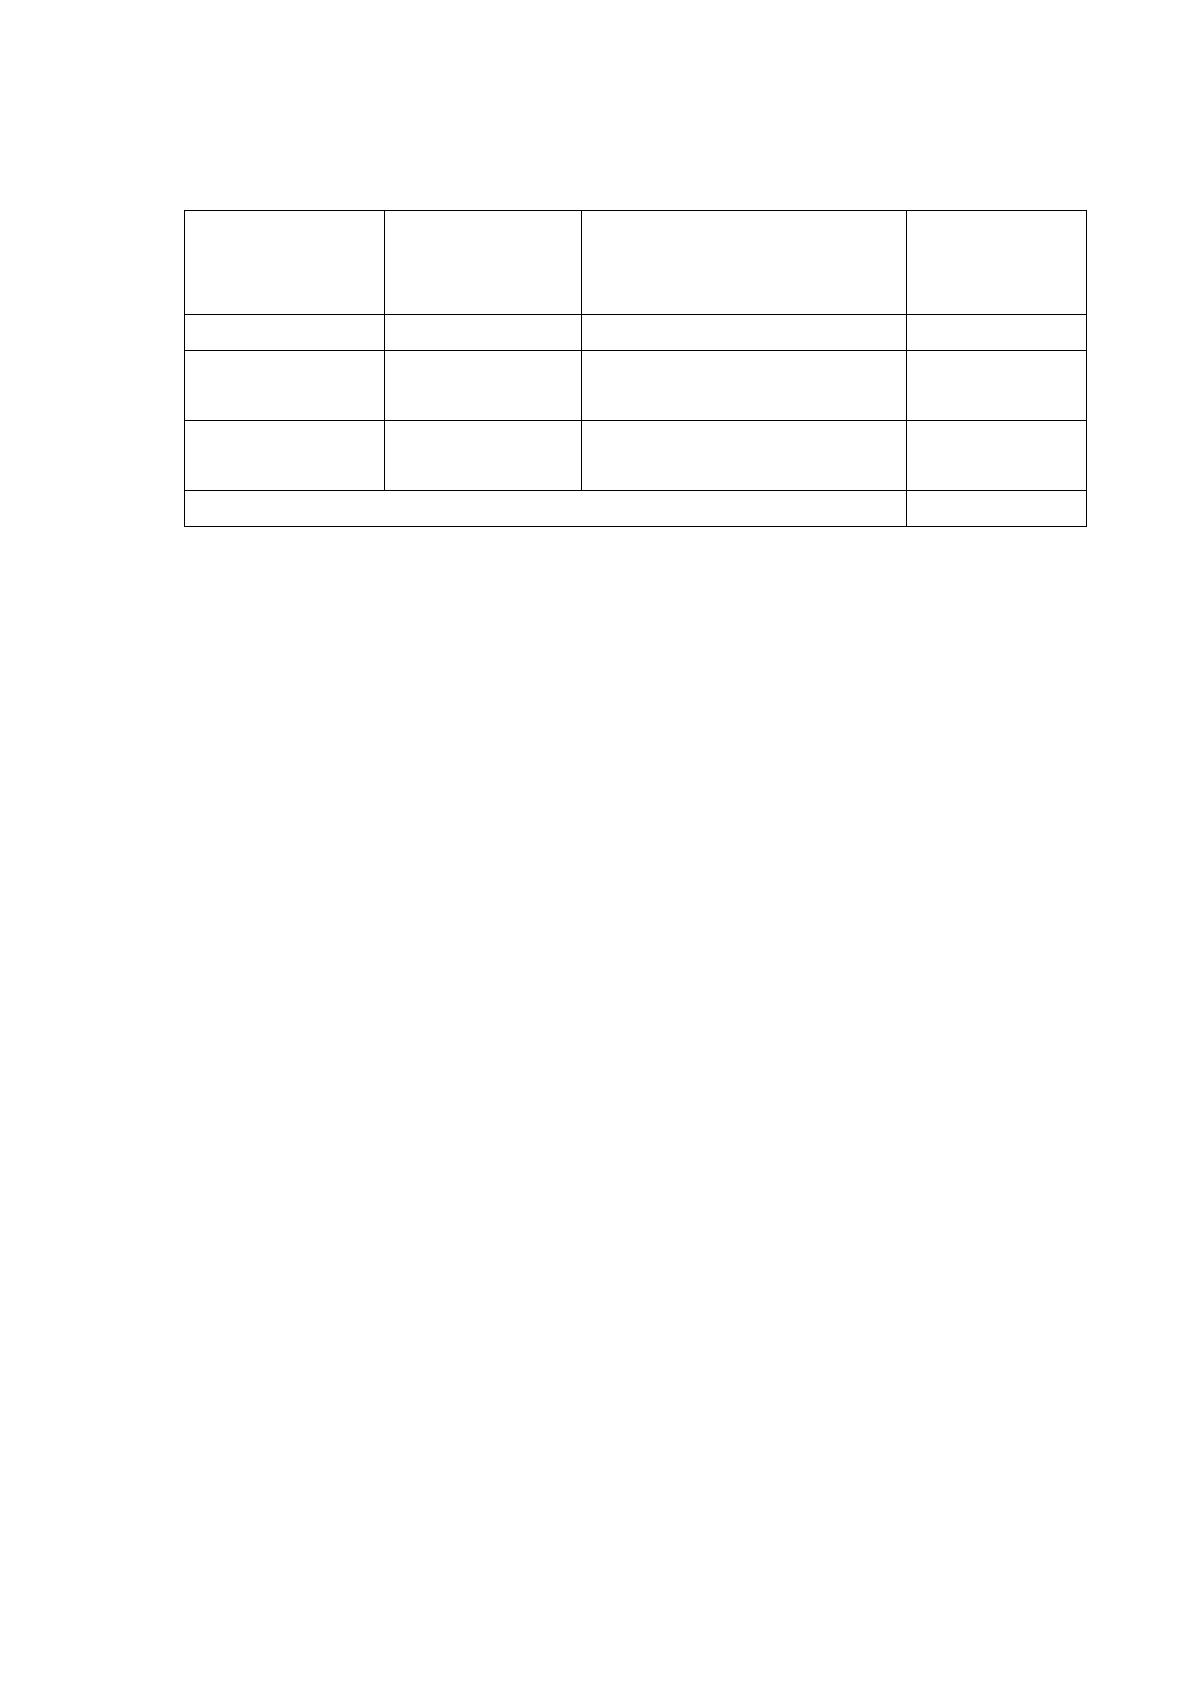
Таблица 5. Характеристики описанных процессов
Действие
Среднее количество
за рабочий день
Время, необходимое для
выполнении одного действия,
минут
Общее время,
минут
Регистрация заявки
10
15
150
Поиск необходимой
информации
5
30
150
Анализ информации
за период
0,5
60
30
ИТОГО, минут:
330
Таким образом, ежедневно, в среднем, 330 минут или 5 часов 30 минут,
сотрудник занят занесением необходимых сведений в книги учета, а также,
при необходимости анализом и поиском нужных сведений. Учитывая, что
продолжительность рабочего дня составляет 8 часов, делаем вывод, что на
выполнение остальных обязанностей (то есть непосредственную работу по
решению проблем клиента и выработке необходимых мероприятии) остается
менее 40 % рабочего времени, что крайне неэффективно.
Для данного способа также характерны следующие недостатки:
Невысокая скорость и точность выполнения расчетов.
Неэффективное использование рабочего времени.
Слабый контроль работы сотрудника.
Бюрократия – увеличивающийся «поток» бумажной работы.
Усталость служащих - усиление негативного воздействия
человеческого фактора.
В результате проводимой автоматизации предполагается постоянно
иметь точнейшие сведения о количестве заявок, их видах, сократить время на
подготовку аналитических отчетов и передачу документов за счет их
электронной формы.
36
Очевидно, что для автоматизации необходимо использовать такие
средства, как персональные компьютеры, принтеры, а также специальное
программное обеспечение и, возможно, локальную вычислительную сеть.
Проведем расчет ожидаемого эффекта от внедрения средств
автоматизации.
В случае использования вычислительной техники данный процесс
водится к просмотру заявки, оформленной на сайте компании и уже
занесенной в базу данных по мере их поступления, поиск информации будет
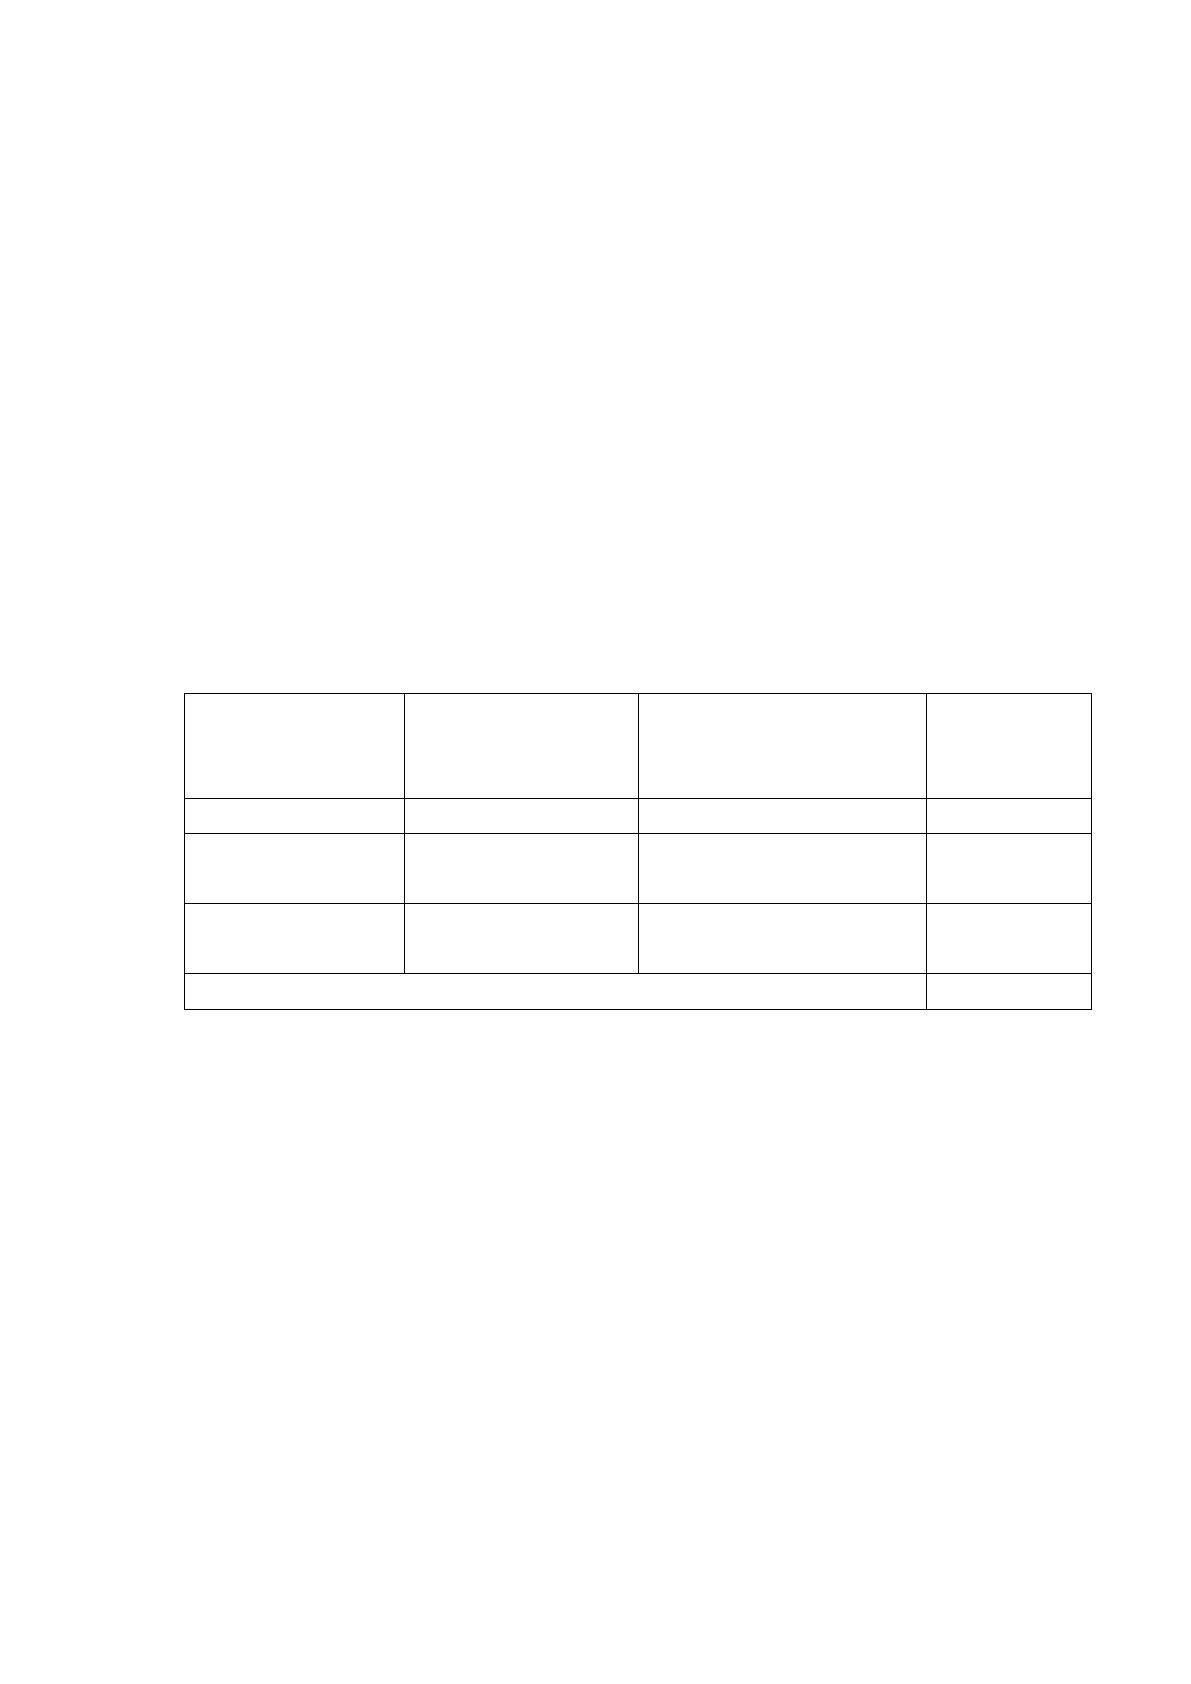
производится при задании необходимых параметров. В таблице 6 произведен
расчет эффекта внедрения.
Таблица 6. Расчет эффекта внедрения
Действие
Среднее количество
за рабочий день
Время, необходимое для
выполнения одного действия,
минут
Общее время,
минут
Просмотр заявки
10
1
10
Поиск необходимой
информации
5
2
10
Анализ информации за
период
0,5
5
2,5
ИТОГО, минут:
12.5
Таким образом, ожидаемая экономия рабочего времени составляет
около 5 часов ежедневно, что позволяет увеличить эффективность работы
сотрудников ПАО Банк «ФК Открытие». Кроме того, другими
преимуществами автоматизации рассматриваемого бизнес-процесса будут:
централизованное хранение данных
исключение потери данных
структуризация данных
более оперативная обработка данных
выдача результатов в удобной форме на принтер и экран
легкое изменение данных
37
система авторизации
сокращение времени оформления документов
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации
В настоящее время организации для ведения своей деятельности все больше
используют информационные системы. Они затрагивают практически все
бизнес-процессы предприятия и являются основой для взаимодействия и
оперативного управления. Отказ от бумажных носителей, а также переход к
электронным системам учета и распределения ведет за собой новый риск
потери возможности использования активов, которые являются для
организации основным средством получения прибыли. Принятые
нормативные документы в виде международных стандартов и Гостов для
обеспечения менеджмента информационной защиты активов помогают
организациям уменьшить риски, с которыми они сталкиваются при
использовании таких систем. Следует учитывать, что риск никогда не
устраняется полностью.
В общем случае под риском понимают способность конкретной угрозы
использовать уязвимости одного или нескольких видов активов для
нанесения ущерба информации. Угроза или группа возникающих угроз могут
использовать одну или группу уязвимостей.
Уязвимость же трактуется как слабость актива или нескольких видов
активов, которые могут быть использованы одной или более угрозами.
Рассмотренные понятия в рамках государственного стандарта подразумевают
с одной стороны слабо защищенные активы предприятия так и с другой
стороны возможность намеренного действия направленного на повреждение
актива организации при наличии уязвимостей. Уязвимость сама по себе не
причиняет ущерб данным пока это не будет условием для воздействия на
актив. Так же есть активы, которые имеют приоритеты по отношению к
другим.
38
В Информационной безопасности осуществляется проверка по
следующим требованиям На уровне управления используется следующий
перечень методов обеспечения ИБиЗИ::
доступ к изменению параметров в системах, в том числе по
прослеживаемой
существует процесс мониторинга систем ИТ безопасности
удаленный процесс работы с ИТ всегда находится под контролем
существует управление системами back-up
серверные защищены от проникновения, входы снабжены
системой видеонаблюдения
существует источник резервного питания на случай отключения
электричества
ограничен доступ к изменению параметров по прослеживаемой
системе и для изменения статуса продукта
доступ к ИТ защищен паролем и логином
разработана система предупреждения неавторизованного входа в
ИТ системы
разработана система информирования в случае нарушения ИТ
безопасности
На аппаратном уровне используются маршрутизаторы Cisco с
настроенным на них программным обеспечением, а также межсетевые
экраны Cisco ASA 5585-X с FirePOWER SSP-10. Для ограничения доступа к
особо важным зонам или АРМ используются бесконтактные считыватели
(смарт-карты), устройства механической блокировки. Для контроля объектов
и конкретных зон используется система видеонаблюдения. Для минимизации
потерь и вероятности порчи оборудования от перебоев в энергосети
используются источники бесперебойного питания, для особо важных
объектов может использоваться несколько ИБП. Также имеет место быть
использование дублирующих сетевых узлов. Ниже представлен перечень
39
программного обеспечения, используемого в маршрутизаторах Cisco в
рамках предприятия:
1. Cisco IOS Firewall – межсетевой экран для отражения
комплексных атак и угроз;
2. Cisco IOS Zone-Based Firewall – зонированный межсетевой экран;
3. Cisco IOS Intrusion Prevention System – встроенное средство для
глубокого анализа сетевого трафика, помогающее эффективно
предотвращать сетевые атаки, позволяет развертывать дополнительную
защиту сети на уровне периметра сети;
4. Cisco IOS Content Filtering – средство фильтрации контента,
отслеживает и регулирует все действия в интернете, в частности блокируют
или ограничивают доступ к определенным web-сайтам, обеспечивает защиту
от сайтов, с которых распространяется вредоносное программное
обеспечение, рекламные программы или фишинг-атаки, помогает
предприятию более эффективно управлять сетевыми ресурсами;
5. Cisco IOS Flexible Packet Matching – средство гибкого анализа
пакетов с возможностью указания критериев классификации трафика,
проверяет пакеты для выявления признаков атаки и предпринимает
соответствующие действия в отношении классифицированного трафика, в
частности регистрация в журнале, отбрасывание или сообщение протокола
ICMP о недоступности;
6. Group Encrypted Transport VPN – шифрование трафика без
осуществления туннелирования (вместо этого индивидуальная групповая
адресация) с возможностью дешифрации для «доверенной группы»,
позволяет организациям опираться на существующую маршрутную
информацию;
7. Dynamic Multiport VPN – шифрование трафика с
туннелированием и возможностью использовать публичные каналы связи,
позволяет организовать масштабируемую полносвязную сеть VPN «по
Источник: https://baza.diplomsite.ru/previewfile/366