Материал: Информатика. учебное пособие. Кисурин А.А., Беспаленко В.Д
RAID уровня 1 — зеркализация или дублирование дисков
RAID уровня 1 позволяет операционной системе сохранять данные на двух отдельных жестких дисках. Этот уровень обычно ассоциируется с зеркализацией дисков (disk mirroring) и дублированием дисков (disk duplexing). Зеркализация дисков использует два жестких диска и один контроллер для обоих. Если один из дисков выходит из строя, другой жесткий диск доступен с полным набором всех данных. Дублирование дисков использует два жестких диска, каждый из которых имеет свой собственный контроллер. Эта техника также обеспечивает избыточность для контроллеров жестких дисков. Как и в случае зеркализации дисков, если один из дисков выходит из строя, другой по-прежнему будет доступен. Однако при дублировании дисков, если выходит из строя контроллер диска или сам диск, данные по-прежнему доступны. Недостатком RAID уровня 1 является малая степень использования дисков. В случае двух дисков в наборе степень использования равна 50%. Если в системе с активным RAID уровня 1 имеются два диска по 1 Гбайт, доступен для использования будет только 1 Гбайт.
Windows NT Server поддерживает как зеркализацию дисков, так и дублирование дисков.
RAID уровня 2 — чередование дисков с кодом коррекции ошибок
Реализации RAID уровня 2 записывают данные минимум на три диска, привязанных к одному контроллеру, а для отслеживания данных используется ECC (Error Correction Code — Код коррекции ошибок). Группа дисков называется набором дисков с чередованием (stripe set), а процесс — чередованием данных (data striping). В то время как данные записываются на набор дисков с чередованием, код коррекции ошибок записывается на отдельный диск. Поскольку код коррекции ошибок использует больше пространства, чем код контроля четности, и обеспечивает минимальное увеличение использования дисковой емкости, этот уровень используется редко.
RAID уровня 3 — диск с кодом коррекции ошибок, хранимым как контроль четности
RAID уровня 3 имеет сходство с RAID уровня 2, за исключением того, что код коррекции ошибок заменен схемой контроля четности. Вместо вычисления кода коррекции ошибок система проверяет данные путем добавления к данным математической формулы, в которой количество единиц в данных должно быть всегда одинаковым. Эта система проверки данных известна как проверка четности. Она позволяет системе гарантировать правильность данных и занимает меньше дискового пространства, чем код коррекции ошибок. Только один диск используется для хранения данных четности; если этот диск выходит из строя, данные могут оказаться потерянными, если не была сделана резервная копия.
RAID уровня 4 — чередование дисков с крупными блоками
RAID уровня 4 определяет метод записи целых блоков данных на каждый диск вместо того, чтобы чередовать блоки данных по всем дискам набора. Чередование RAID уровня 4 использует информацию четности, чтобы гарантировать, что данные записаны правильно. Информация четности записана на одном диске. В результате каждый раз, когда данные записываются на набор дисков с чередованием, четность должна быть вычислена и записана на диск четности. Эта система хорошо работает с большими блоками данных, но она неэффективна, поскольку информация четности должна быть записана в то время, когда записываются данные. Windows NT не поддерживает RAID уровней 2,3 и 4, но они могут поддерживаться как аппаратные реализации RAID.
RAID уровня 5 — чередование дисков с контролем четности
Этот уровень RAID записывает данные и информацию четности на все диски в наборе дисков с чередованием, гарантируя, что информация четности, связанная с этими данными, находится не на том же диске, что и сами данные. Если выходит из строя отдельный диск, информация четности (вместе с данными, по-прежнему имеющимися на других дисках) может динамически заменить потерянные данные. Однако если одновременно выйдут из строя сразу два диска, чередование с контролем четности не сможет восстановить данные. Единственным решением в такой ситуации является восстановление с ленты. RAID уровня 5 поддерживается Windows NT и является более эффективной техникой, чем RAID уровней 2, 3 и 4.
Кабель Ethernet
Рис. 6.1. Структура протокольных модулей в узле сети TCP/IP
Терминология
Введем ряд базовых терминов, которые мы будем использовать в дальнейшем.
Драйвер - это программа, непосредственно взаимодействующая с сетевым адаптером. Модуль - это программа, взаимодействующая с драйвером, сетевыми прикладными программами или другими модулями. Драйвер сетевого адаптера и, возможно, другие модули, специфичные для физической сети передачи данных, предоставляют сетевой интерфейс для протокольных модулей семейства TCP/IP.
Название блока данных, передаваемого по сети, зависит от того, на каком уровне стека протоколов он находится. Блок данных, с которым имеет дело сетевой интерфейс, называется кадром; если блок данных находится между сетевым интерфейсом и модулем IP, то он называется IP-пакетом; если он - между модулем IP и модулем UDP, то - UDP-датаграммой; если между модулем IP и модулем TCP, то - TCP-сегментом (или транспортным сообщением); наконец, если блок данных находится на уровне сетевых прикладных процессов, то он называется прикладным сообщением.
Эти определения, конечно, несовершенны и неполны. К тому же они меняются от публикации к публикации. Более подробные определения можно найти в RFC-1122, раздел 1.3.3.
Потоки данных
Рассмотрим потоки данных, проходящие через стек протоколов, изображенный на рис.6.1. В случае использования протокола TCP (Transmission Control Protocol - протокол управления передачей), данные передаются между прикладным процессом и модулем TCP. Типичным прикладным процессом, использующим протокол TCP, является модуль FTP (File Transfer Protocol протокол передачи файлов). Стек протоколов в этом случае будет FTP/TCP/IP/ENET. При использовании протокола UDP (User Datagram Protocol - протокол пользовательских датаграмм), данные передаются между прикладным процессом и модулем UDP. Например, SNMP (Simple Network Management Protocol - простой протокол управления сетью) пользуется транспортными услугами UDP. Его стек протоколов выглядит так: SNMP/UDP/IP/ENET.
Модули TCP, UDP и драйвер Ethernet являются мультиплексорами n x 1. Действуя как мультиплексоры, они переключают несколько входов на один выход. Они также являются демультиплексорами 1 x n. Как демультиплексоры, они переключают один вход на один из многих выходов в соответствии с полем типа в заголовке протокольного блока данных (рис.6.2).
Когда Ethernet-кадр попадает в драйвер сетевого интерфейса Ethernet, он может быть направлен либо в модуль ARP (Address Resolution Protocol адресный протокол), либо в модуль IP (Internet Protocol - межсетевой протокол). На то, куда должен быть направлен Ethernet-кадр, указывает значение поля типа в заголовке кадра.
Если IP-пакет попадает в модуль IP, то содержащиеся в нем данные могут быть переданы либо модулю TCP, либо UDP, что определяется полем "протокол" в заголовке IP-пакета.
Если UDP-датаграмма попадает в модуль UDP, то на основании значения поля "порт" в заголовке датаграммы определяется прикладная программа, которой должно быть передано прикладное сообщение. Если TCP-сообщение попадает в модуль TCP, то выбор прикладной программы, которой должно быть передано сообщение, осуществляется на основе значения поля "порт" в заголовке TCP-сообщения.
Мультиплексирование данных в обратную сторону осуществляется довольно просто, так как из каждого модуля существует только один путь вниз. Каждый протокольный модуль добавляет к пакету свой заголовок, на основании которого машина, принявшая пакет, выполняет демультиплексирование.
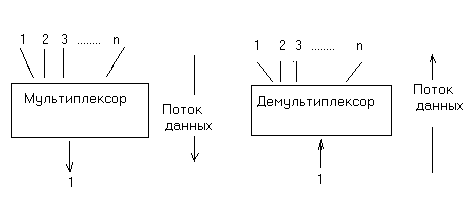
Рис.6.2. Мультиплексор n x 1 и демультиплексор 1 x n.
Данные от прикладного процесса проходят через модули TCP или UDP, после чего попадают в модуль IP и оттуда - на уровень сетевого интерфейса.
Хотя технология internet поддерживает много различных сред передачи данных, здесь мы будем предполагать использование Ethernet, так как именно эта среда чаще всего служит физической основой для IP-сети. Машина на рис.6.1 имеет одну точку соединения с Ethernet. Шестибайтный Ethernet-адрес является уникальным для каждого сетевого адаптера и распознается драйвером.
Обеспечение запасных секторов
Обеспечение запасных секторов (sector sparing) представляет собой технологию защиты от сбоев, при которой оборудование или операционная система проверяют целостность дисков до выполнения операций записи. Если во время операции записи обнаруживается плохой сектор, он помечается неиспользуемым, а данные записываются в хороший сектор. Эта технология работает только на дисках SCSI, за исключением случаев, когда файловая система поддерживает обеспечение запасных секторов (как делает файловая система Windows NT - NTFS).
Контрольные вопросы
В чем особенность сетевых имен категорий: учетные записи, ресурсы, компьютеры?
Какие вы знаете компьютерные имена?
Каковы требования к сетевой защите?
Назовите модели безопасности, их достоинства и недостатки.
Какие существуют соглашения по безопасности?
6. Протокол tcp/ip Модуль ip создает единую логическую сеть
Архитектура протоколов TCP/IP предназначена для объединенной сети, состоящей из соединенных друг с другом шлюзами отдельных разнородных пакетных подсетей, к которым подключаются разнородные машины. Каждая из подсетей работает в соответствии со своими специфическими требованиями и имеет свою природу средств связи. Однако предполагается, что каждая подсеть может принять пакет информации (данные с соответствующим сетевым заголовком) и доставить его по указанному адресу в этой конкретной подсети. Не требуется, чтобы подсеть гарантировала обязательную доставку пакетов и имела надежный сквозной протокол. Таким образом, две машины, подключенные к одной подсети могут обмениваться пакетами.
Когда необходимо передать пакет между машинами, подключенными к разным подсетям, то машина-отправитель посылает пакет в соответствующий шлюз (шлюз подключен к подсети также как обычный узел). Оттуда пакет направляется по определенному маршруту через систему шлюзов и подсетей, пока не достигнет шлюза, подключенного к той же подсети, что и машина-получатель; там пакет направляется к получателю. Объединенная сеть обеспечивает датаграммный сервис.
Проблема доставки пакетов в такой системе решается путем реализации во всех узлах и шлюзах межсетевого протокола IP. Межсетевой уровень является по существу базовым элементом во всей архитектуре протоколов, обеспечивая возможность стандартизации протоколов верхних уровней.
Структура связей протокольных модулей
Логическая структура сетевого программного обеспечения, реализующего протоколы семейства TCP/IP в каждом узле сети Internet, изображена на рисунке. Прямоугольники обозначают обработку данных, а линии, соединяющие прямоугольники, - пути передачи данных. Горизонтальная линия внизу рисунка обозначает кабель сети Ethernet, которая используется в качестве примера физической среды; "o" - это трансивер. Знак "*" - обозначает IP-адрес, а "@" - адрес узла в сети Ethernet (Ethernet-адрес). Понимание этой логической структуры является основой для понимания всей технологии internet. В дальнейшем мы будем часто ссылаться на эту схему.
Поскольку информация четности должна быть записана при каждой операции записи, некоторое дисковое пространство занято информацией четности. Это означает, что используемое дисковое пространство равно общему размеру всех дисков в системе, за исключением информации четности, объем которой может быть определен как единица, деленная на количество физических дисков в системе и умноженная на объем диска в системе. Например, если система использует четыре диска по 3 Гбайт, общее пространство набора дисков должно быть: 3+3+3+3= 12 Гбайт. Информация четности должна занимать 25% от общего объема набора дисков (единица, деленная на общее количество физических дисков, равное 4), то есть 3 Гбайт. Общий объем, доступный для данных в этом сценарии, равен 9 Гбайт (12 Гбайт минус 3 Гбайт).
Другой пример: если система использует шесть дисков по 2 Гбайт каждый, общее пространство в наборе должно быть: 2+2+2+2+ +2+2=12 Гбайт (так же, как в предыдущем примере). Информация четности должна использовать одну шестую часть набора дисков (единица, деленная на шесть), что равно 2 Гбайт- Общее пространство, доступное для данных, должно быть равным 10 Гбайт (или 12 Гбайт минус 2 Гбайт).
Поскольку диски в наборе дисков с чередованием и контролем четности должны быть одинакового размера, простой способ вычисления общего пространства, доступного для хранения данных, заключается в том, чтобы сложить доступное пространство на всех дисках и отнять доступное пространство на единственном диске. По мере того как возрастает число дисков в наборе, для хранения данных становится больше доступного пространства, так как для информации четности требуется меньше пространства.
Машина имеет также четырехбайтный IP-адрес. Этот адрес обозначает точку доступа к сети на интерфейсе модуля IP с драйвером. IP-адрес должен быть уникальным в пределах всей сети Internet.
Работающая машина всегда знает свой IP-адрес и Ethernet-адрес.