Материал: Информатика. учебное пособие. Кисурин А.А., Беспаленко В.Д
Протокол smtp
Протокол SMTP (Simple Mail Transfer Protocol - простой протокол передачи почты) поддерживает передачу сообщений (электронной почты) между произвольными узлами сети internet. Имея механизмы промежуточного хранения почты и механизмы повышения надежности доставки, протокол SMTP допускает использование различных транспортных служб. Он может работать даже в сетях, не использующих протоколы семейства TCP/IP. Протокол SMTP обеспечивает как группирование сообщений в адрес одного получателя, так и размножение нескольких копий сообщения для передачи в разные адреса. Над модулем SMTP располагается почтовая служба конкретных вычислительных систем.
r-команды
Существует целая серия «r-команд» (от remote - удаленный), которые впервые появились в ОС UNIX. Они являются аналогами обычных команд UNIX, но предназначены для работы с удаленными машинами. Например, команда rcp является аналогом команды cp и предназначена для копирования файлов между машинами. Для передачи файла на узел delta достаточно ввести
rcp file.c delta:
Для выполнения команды «cc file.c» на машине delta можно использовать команду rsh:
rsh delta cc file.c
Для организации входа в удаленную систему предназначена команда rlogin:
rlogin delta
Команды r-серии используются главным образом в системах, работающих под управлением ОС UNIX. Существуют также реализации для MS-DOS. Команды избавляют пользователя от необходимости набирать пароли при входе в удаленную систему и существенно облегчают работу.
NFS
Сетевая файловая система NFS (Network File System) впервые была разработана компанией Sun Microsystems Inc. NFS использует транспортные услуги UDP и позволяет монтировать в единое целое файловые системы нескольких машин с ОС UNIX. Бездисковые рабочие станции получают доступ к дискам файл-сервера так, как будто это их локальные диски.
NFS значительно увеличивает нагрузку на сеть. Если в сети используются медленные линии связи, то от NFS мало толку. Однако, если пропускная способность сети позволяет NFS нормально работать, то пользователи получают большие преимущества. Поскольку сервер и клиент NFS реализуются в ядре ОС, все обычные несетевые программы получают возможность работать с удаленными файлами, расположенными на подмонтированных NFS-дисках, точно также как с локальными файлами.
Протокол snmp
Протокол SNMP (Simple Network Management Protocol - простой протокол управления сетью) работает на базе UDP и предназначен для использования сетевыми управляющими станциями. Он позволяет управляющим станциям собирать информацию о положении дел в сети internet. Протокол определяет формат данных, их обработка и интерпретация остаются на усмотрение управляющих станций или менеджера сети.
X-Window
Система X-Window использует протокол X-Window, который работает на базе TCP, для многооконного отображения графики и текста на растровых дисплеях рабочих станций. X-Window - это гораздо больше, чем просто утилита для рисования окон; это целая философия человеко-машинного взаимодействия.
Взаимозависимость протоколов семейства tcp/ip
Ниже на рисунке представлена схема взаимосвязей между протоколами семейства TCP/IP.
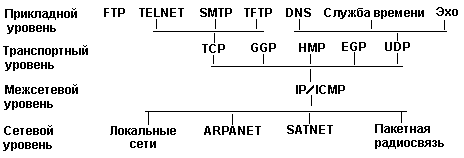
Рис. 6.13. Структура взаимосвязей протоколов семейства TCP/IP
Контрольные вопросы
Для чего предназначена архитектура протоколов TCP/IP?
Каковы правила маршрутизации в модуле IP?
Как назначаются номера сетей и подсетей?
Как модуль IP узнает, какой именно сетевой интерфейс нужно использовать для отправления IP-пакета?
Заключение
В представленном учебном пособии рассматриваются вопросы функционального описания взаимодействия между пользователем и Internet протоколом, взаимодействия протоколов IP и TCP, средства представления данных в Интернет, сетевые имена и безопасность. Изучение теоретического материала позволит студентам закрепить практические навыки, полученные при выполнении лабораторного практикума.
Библиографический список открывает возможности для проработки отдельных тем в более широком аспекте. Наличие контрольных вопросов в каждой главе, закрепляет изучаемый материал.
Библиографический список
1. Аладьев В.З. Основы информатики. – М.: Информ. – изд. Дом «Фимень», 1998. – 495 с.
2. Степанов А.Н. Вводный курс информатики. – Самара.: - Изд-во Самар. ун-т., 1998. – 479 с.
3. Информатика: Учеб. для студ. экон. спец. / Н.В. Манахова, Л.А. Матвеева, В.Я. Бройдо и др.; под ред. Н.В. Манаховой, - 3-е изд., перераб. – М.: Финансы и статистика, 1999. – 765 с.
4.Рудометов Е.А. Электронные средства коммерческой разведки и защиты информации / Е.А. Рудометов, В.Е. Рудометов. – Спб.; М.: Полигон: АСТ, 2000. – 218 с.
5. Козырев А.А. Информационные технологии в экономике и управлении: Учебник / А.А. Козырев, Спб.: Изд-во Михайлова, 2000. – 358 с.
6. Информатика: Базовый курс: Учеб. пособие для студ. втузов / под ред. С.В. Симоновича. – Спб.: Питер, 2000. – 635 с.
7. Челлис Д., Перкинс У., Стоиб М. Учебное пособие для специалистов MSCE. Основы построения сетей. – М.: Издательство «Лори», 1997. – 235 с.
8. Титтел Э., Хадсон К., Стюарт Дж. Networking Essentials. Сертификационный экзамен – экстерном (экзамен – 70-058) – Спб.: Питер Ком, 1999. – 384 с.
9. Гук М. Энциклопедия. Аппаратные средства локальных систем. С.П. М. Харьков, Минск, Питер, 2001.
10. Кульгин М. Технологии корпоративных сетей. Энциклопедия – Спб: Издательство «Питер», 2000. – 704 с.
11. Сетевые средства Microsoft Windows NT Server 4.0: пер. с англ. – Спб: BHV – Санкт-Петербург, 1998. – 880 с.
12. Эви Немет, Гарт Снайдер, Скотт Сибасс, Трент Р. Хейн. UNIX: Руководство системного администратора: Пер. с англ. – К.: BHV, 1997. – 832 с
Оглавление
Введение 3
1. Сети передачи данных 4
1.1. Средства и методы организации вычислительных сетей 5
1.2. Сетевые стандарты 8
1.3. Функции, принципы действия, алгоритм работы
сетевого оборудования 9
Контрольные вопросы 11
2. Поддержка работы пользователей 12
2.1. Управление сетевыми учетными записями 12
2.2. Управление сетевой производительностью 20
Контрольные вопросы 27
3. Протоколы Интернета 27
3.1. Протокол IP как основа построения глобальных сетей 29
3.2. Динамическая конфигурация IP-протокола 32
3.3. Proxy-серверы 34
3.4. Броузеры 36
3.5. Передача данных по FTP 40
3.6. Использование Telnet 43
Контрольные вопросы 46
4. Средства представления данных в Интернет 46
Контрольные вопросы 58
5. Сетевые имена и безопасность 58
5.1. Схемы сетевого наименования 58
5.2. Модели безопасности 65
5.3. Дополнительные соглашения по безопасности 67
5.4. Восстановление после сбоев 72
Контрольные вопросы 79
6. Протокол TCP/IP 80
Контрольные вопросы 120
Заключение 120
Библиографический список 121
Учебное издание
Кисурин Александр Андреевич
Беспаленко Владимир Дмитриевич
Информатика
Компьютерный набор Ю.И. Вавиловой
ЛР № 066815 от 25.08.99 Подписано к изданию 10.01.2003
Уч.-изд.л. 7,1 «С»
Воронежский государственный технический университет
394026 Воронеж, Московский просп., 14