Материал: Книга Active directory
148 Группы t |
Глава 4 |
ACL_New_Product_Modify вместе с р а з л и ч н ы м и |
г л о б а л ь н ы м и группами |
и пользователями из каждого региона. |
|
Как показано в примере, универсальные группы могут помочь в представ-; лении и консолидации групп, распределенных по доменам в лесу, а также определить правила, которые можно применять во всем лесу. Далее описаны характеристики универсальных групп.
• |
Репликация |
Универсальная группа определяется в одном домене леса, но |
|
реплицируется в глобальный каталог. (Подробнее о глобальном каталоге |
|
|
рассказывается в главе 10.) Объекты в глобальном каталоге доступны во |
|
|
всем лесу. |
|
• |
Членство |
Универсальная группа может быть членом другой универсаль- |
|
ной или локальной группы домена в лесу. Кроме того, универсальная группа |
|
|
может использоваться для управления ресурсами, например для назначения |
|
|
разрешений доступа во всем лесу. |
|
Членство в группах: обобщение
На сертификационном экзамене 70 - 640 и при решении повседневных задач администрирования нужно знать все характеристики членства д л я каждой области действия группы.
В табл. 4-1 описаны объекты, которые могут быть членами в области действия каждой группы.
Табл. 4-1. Область действия и члены группы
Область |
Члены группы из того же |
действия |
домена |
группы |
|
Локальная |
Пользователи, компью- |
|
теры, глобальные груп- |
|
пы, универсальные груп- |
|
пы, локальные группы в |
|
домене, локальные поль- |
|
зователи, определенные |
|
на том же компьютере, |
|
где определена локаль- |
|
ная группа |
Локальная |
Пользователи, компыо- |
в домене |
теры, глобальные груп- |
|
пы, универсальные груп- |
|
пы, локальные группы |
|
в домене |
Универсальная |
Пользователи, компью- |
|
теры, глобальные груп- |
|
пы и универсальные |
|
группы |
Глобальная |
Пользователи, ком- |
|
пьютеры, глобальные |
|
группы |
Члены группы из |
Члены группы |
другого домена в том |
из доверенного |
же лесу |
внешнего домена |
Пользователи, ком- |
Пользователи, ком- |
пьютеры, глобальные |
пьютеры, глобаль- |
группы и универсаль- |
ные группы |
ные группы |
|
Пользователи, ком- |
Пользователи, ком- |
пьютеры, глобальные |
пьютеры, глобаль- |
группы и универсаль- |
ные группы |
ные группы |
|
Пользователи, ком- |
Нет доступа |
пьютеры, глобальные |
|
группы и универсаль- |
|
ные группы |
Нет доступа |
Нет доступа |
Занятие 1 |
Создание групп и управление ими |
149 |
К о н т р о л ь н ый вопрос
•Какие типы объектов могут быть членами глобальной группы в домене?
Ответ на к о н т р о л ь н ы й вопрос
•Глобальные группы могут содержать только пользователей, компьютеры
идругие глобальные группы из того же домена.
Преобразование области действия и типа группы
Если после создания группы возникает необходимость модифицировать ее область действия или тип, откройте диалоговое окно Свойства (Properties) существующей группы. На вкладке Общие (General) будет указана существующая область действия и тип (рис. 4-3). Обычно для группы можно выбрать по меньшей мере еще одну область действия и тип.
;,. МЛ1
|
|
|
Объект |
|
j |
Безопасность |
j |
Pea* гор атрибутов |
|||||
|
|
|
Общие |
j Чпе*ы группь | |
Ч«е«гр>тг | |
Угрввляется |
|||||||
|
|
|
|
Фи^-енсооьт |
|
|
|
|
|
|
|||
|
|
|
группы ^paa-VWidows 2003) [^.^згссвые |
|
|
||||||||
|
|
Orv:«wf> |
|
j |
|
|
|
|
|
|
|
||
|
|
Зп почта' |
|
Г |
|
|
|
|
|
|
|
||
|
|
Г?- Область ав*ств»« группы |
|
|
|
|
|||||||
|
Ti-n группе |
|
|
||||||||||
|
|
j (• Гпэбапьпг* |
|
|
|
(*. бвэопэоость |
|
|
|||||
|
|
|
|
|
<~ fpflrw распространена |
||||||||
\ |
Универсальная |
... 1 |
|
|
|
|
|
||||||
|
|
|
|
|
|
|
|
|
|
|
_ |
|
|
|
|
|
|
... .......... ... |
_ |
.... |
|
||||||
fl |
|
|
zi ' \ |
||||||||||
|
|
|
|
|
| |
QK |
| |
|
| |
"•-•••-• | |
|||
|
|
|
|
||||||||||
Рис. 4-3. |
|
Изменение области действия и типа группы |
|||||||||||
в диалоговом окне |
свойств |
|
|
|
|||||||||
Тип группы можно преобразовать, выбрав другой тип в секции Тип группы (Group Туре) на вкладке Общие (General). Однако при этом нужно проявлять осторожность. При преобразовании группы безопасности в группу распространения все ресурсы, разрешения доступа к которым назначены группе, больше не будут действовать. После преобразования группы безопасности в группу распространения пользователи, входящие в домен, больше не будут включать SID - идентификатор этой группы в свои маркеры безопасности доступа.
Область действия группы можно изменить одним из следующих способов:
•глобальную группу можно преобразовать в универсальную;
•локальную группу домена можно преобразовать в универсальную;
1 5 0 |
Группы t |
Глава 4 |
•универсальную группу можно преобразовать в глобальную;
•универсальную группу можно преобразовать в локальную группу домена.
Вы не можете напрямую преобразовать глобальную группу в локальную группу домена и локальную группу домена в глобальную. Однако сделать это можно, преобразовав вначале группу в универсальную, а затем универсальную — в требуемую область действия. Таким образом можно выполнять преобразования всех областей действия.
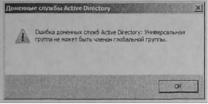
Однако помните, что область действия группы определяет типы объектов, которые могут быть членами группы. Если в группе уже есть члены или сама она входит в другую группу, изменение области действия может оказаться недоступным. Например, если глобальная группа входит в другую глобальную группу, вы не сможете преобразовать первую группу в универсальную, поскольку универсальная группа не может быть членом глобальной (отобразится сообщение об ошибке, показанное на рис. 4-4). Поэтому перед изменением области действия группы требуется откорректировать членство группы.
Рис. 4-4. Ошибка, которая возникает, когда членство группы не позволяет изменить ее область действия
Для изменения типа и области действия группы можно использовать команду Dsmod, описанную в главе 3:
dsmod group 0Н_группы -secgrp { yes | no ) -scope { 1 | g | и }
В качестве DN_zpynnu нужно указать отличительное имя модифицируемой группы. Следующие два параметра влияют на область действия и тип группы.
• Параметр -secgrp {yes | по } указывает тип группы: безопасность (yes) или распространение (по),
шПараметр -scope {11 g \ и } определяет область действия группы: локальная
вдомене (/), глобальная (g) или универсальная (и).
Управление членством в группе
Для добавления и удаления членов группы можно использовать несколько методов. Во-первых, вы можете открыть диалоговое окно Свойства (Properties) группы и перейти на вкладку Члены группы (Members). Для удаления члена группы выберите его и щелкните кнопку Удалить (Remove). Чтобы добавить член в группу, щелкните кнопку Добавить (Add). Откроется диалоговое окно Выбор: "Пользователи", "Контакты", "Компьютеры " или "Группы" (Select Users, Contacts, Computers, or Groups), показанное на рис. 4-5.
Занятие 1 |
|
Создание групп и управление ими |
1 5 1 |
|
|
Mix) |
|
ОАикт \ Sw^cHOCTb |
I F«i»Mci>eTi»^roe j |
|
|
о«щм Чл«.гита | |
«„„г,™ | |
j |
|
ЗВ Ш К Ш З Г EMfepwc -лп объекта (•Гфяьа'оввгепи", ТиггъСйЙ
^ С ^ В Ц Д - Г, |
вень'те >»ля |
|||
|
|
|
||
l^jrtoao com |
||||
|
||||
Be r« eJ^rwa « |
Л*в[RD?J) |
|||
|
|
|
||
|
|
|
!> Бгрйврв Haft Ытеу» |
|
|
|
|
f, Егсйвсв Мзс t*nc>d«nd |
|
Рис. 4-5. Добавление члена в группу
Далее приведены некоторые рекомендации.
I Вгтлв
c<rtcso«nvKa
eorto»cem/Ke
•В поле Введите имена выбираемых объектов (Enter The Object Name) диалогового окна Выбор (Select) можно ввести множество учетных записей, разделенных точкой с запятой . Например, на рис. 4-5 введены учетные
записи Продажи и Ф и н а н с ы , разделенные точкой с запятой.
•Вы можете ввести неполные имена учетных записей — полное имя вводить необязательно. Система Windows выполнит в Active Directory поиск учетных записей, которые начинаются с введенного имени. Если найдено лишь одно имя, система выберет его автоматически. Если же найдено множество имен, откроется диалоговое окно Найдено несколько имен (Multiple Names Found), где можно указать нужные объекты. Ввод неполных имен может сэкономить время, необходимое для добавления членов в группы, и помочь, если вы забудете точное имя члена.
•По умолчанию Windows выполняет поиск лишь тех пользователей и групп, которые соответствуют именам, введенным в диалоговое окно Выбор (Select). Чтобы добавить в группу компьютеры, щелкните кнопку Типы объектов (Object Types) и установите флажок Компьютеры (Computers).
•По умолчанию Windows выполняет поиск лишь групп домена. Чтобы добавить локальные учетные записи, в диалоговом окне Выбор (Select) щелкните кнопку Размещение (Locations).
• Если вы не можете найти член, который необходимо добавить в группу,
вдиалоговом окне Выбор (Select) щелкните кнопку Дополнительно (Advanced) . Откроется окно запросов с дополнительными опциями поиска
вActive Directory.
Добавить объект в группу можно также в оснастке Active Directory — пользователи и компьютеры (Active Directory Users And Computers). Д л я этого откройте диалоговое окно свойств объекта и перейдите на вкладку Член групп
152 |
Группы t |
Глава 4 |
(Member Of)- Щелкните кнопку Добавить (Add) и выберите группу. Вы также можете щелкнуть правой кнопкой мыши один или несколько выделенных объектов и применить команду Добавить в группу (Add То Group).
Атрибуты member и memberOf
При добавлении члена в группу изменяется атрибут member группы. Атрибут member многозначен. Каждый член представлен значением DN (отличительное имя) в группе. При перемещении или переименовании члена Active Directory автоматически обновляет атрибуты member групп, которым он принадлежит.
При добавлении члена в группу также косвенно о б н о в л я е т с я атрибут memberOf. Атрибут memberOf относится к особому типу атрибутов, который называется обратной ссылкой. Он обновляется в Active Directory, когда на объект ссылается атрибут прямой ссылки, например member. При добавлении члена в группу атрибут member всегда изменяется. Поэтому при использовании вкладки Член групп (Member Of) для добавления объекта в группу на самом деле изменяется атрибут member. Атрибут memberOf обновляется в Active Directory автоматически.
Быстрое изменение членства в группе
При добавлении пользователя в группу параметры членства вступают в силу не сразу. Членство в группах оценивается при входе пользователя (или запуске компьютера). Поэтому пользователю нужно выйти и вновь войти в систему, чтобы членство в группе было указано в маркере пользователя.
Кроме того, задержки может создавать репликация и з м е н е н и й членства в группах (репликация описана в главе 11). В частности, р е п л и к а ц и я замедляется, когда предприятие содержит несколько сайтов Active Directory. Применение изменений членства к пользователю можно ускорить, если внести изменение на контроллере домена в сайте пользователя . В оснастке Active Directory — пользователи и компьютеры (Active Directory Users And Computers) щелкните правой кнопкой мыши домен и выберите команду Сменить контроллер домена (Change Domain Controller).
Разработка стратегии управления группами
Включая группы в другие группы (это называемое вложением), можно создавать иерархию групп, поддерживающих бизнес-роли и правила . И з у ч и в бизнесцели и технические характеристики групп, вы можете приступать к разработке стратегии управления группами.
Ранее на этом занятии мы говорили, какие типы объектов могут быть членами каждой группы. Теперь выясним, какие типы объектов д о л ж н ы быть членами каждой группы. В результате мы определим оптимальную методику вложения групп AGDLA.
•Учетные записи (Accounts), то есть пользователи и компьютеры, становятся членами...
•...глобальных групп (Global), представляющих бизнес-роли. Эти группы ролей (глобальные группы) могут быть членами...