Материал: Книга Active directory
228 |
Инфраструктура групповой политики |
Глава 6 |
•Поддержка среды Active Directory.
•Мониторинг Active Directory.
Прежде всего
Для выполнения упражнений в этой главе в домене contoso.com должен быть создан контроллер домена SERVER01. Инструкции относительно того, как это делается, содержатся в главе 1.
История из жизни
Дэн Холме
Многие мои клиенты стараются повысить безопасность, снизить затраты и повысить эффективность работы пользователей. Всех этих целей достичь проще, если управлять изменениями и конфигурацией в организации. При возникновении проблем безопасности необходимо быстро реагировать, и когда в отдел технической поддержки от пользователей поступает множество просьб отконфигурировать системы, изменения лучше развертывать централизованно, заранее обеспечивая эффективную работу для пользователей. Кроме того, нужно быстро развертывать новое программное обеспечение. Мы привели лишь несколько примеров, связанных с управлением на различных предприятиях. Групповая политика представляет собой уникальную технологию, обеспечивающую значительные преимущества. Довольно часто администраторы неправильно применяют параметры групповой политики. Подготовившись к сертификационному экзамену, вы получите очень ценные навыки использования групповой политики, которые сможете применять на предприятии.
Занятие 1. Реализация групповой политики
Инфраструктура групповой политики содержит много перемещаемых компонентов, и чтобы обеспечить безопасность, нужно знать принципы их работы. На этом занятии мы обсудим компоненты, функции и принципы внутренней работы групповой политики.
Изучив материал этого занятия, вы сможете:
/Идентифицировать компоненты групповой политики. У Описывать основы обработки групповой политики.
/Создавать, редактировать и привязывать объекты групповой политики. ^ Создавать центральное хранилище для административных шаблонов.
/Выполнять поиск конкретных параметров в объекте групповой политики. ^ Создавать объект GPO из начального объекта групповой политики.
Продолжительность занятия — около 90 мин.
Занятие 1 |
Реализация групповой политики |
2 2 9 |
Обзор групповой политики
Групповая политика представляет собой компонент Windows, который позволяет управлять и з м е н е н и я м и и конфигурацией пользователей и компьютеров в центральной точке администрирования . Напомним, что групповая политика конфигурирует параметры одного или нескольких пользователей, одного или нескольких компьютеров. Существуют тысячи параметров конфигурации, которыми можно у п р а в л я т ь с помощью групповой политики, используя одну инфраструктуру с одним набором инструментов.
Параметры политики
Групповая политика основана на отдельных параметрах политики (они также называются политиками) и определяют конкретную конфигурацию для применения. Например, существует параметр политики, запрещающий пользователю получать доступ к средствам редактирования реестра. Если определить этот параметр политики и применить его к пользователю, то пользователь не запустит такие инструменты, как редактор реестра Regedit.exe. Еще один параметр политики, п о з в о л я ю щ и й отключить локальную учетную запись Администратор (Administrator), применяется, к примеру, д л я отключения учетной записи администратора на всех настольных системах и ноутбуках пользователей.
Эти два п р и м е р а определяют важный момент: некоторые параметры по- л и т и к и в л и я ю т на пользователя независимо от компьютера, на котором пользователь входит в сеть, а другие параметры политики влияют на компьютер
независимо |
от п о л ь з о в а т е л я , который входит на этот компьютер. Такие па- |
|
раметры п о л и т и к и , |
как параметр, запрещающий доступ к средствам редак- |
|
т и р о в а н и я |
реестра, |
н а з ы в а ю т с я параметрами конфигурации пользователей, |
или параметрами пользователей. Параметр политики, отключающий учетную запись администратора, а также другие аналогичные параметры, применяемые к компьютеру, н а з ы в а ю т с я параметрами конфигурации компьютеров, или па-
раметрами компьютеров.
Объекты групповой политики
Параметры п о л и т и к и определяются и содержатся в объекте групповой политики G P O ( G r o u p Policy Object) . Объект G P O включает один или множество параметров п о л и т и к и и, следовательно, применяется к одному или множеству конфигураций пользователя и л и компьютера.
Создание и управление объектами групповой политики
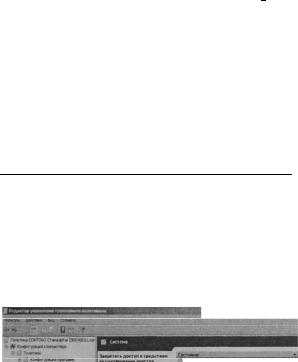
Объекты G P O м о ж н о создавать в Active Directory с помощью консоли Управление групповой политикой (Group Policy Management, G P M C ) , показанной на рис. 6-1. Они отображаются в контейнере Объекты групповой политики (Group Policy Objects). Ч т о б ы создать новый объект групповой политики, щелкните правой кнопкой м ы ш и контейнер Объекты групповой политики и выполните команду Создать (New) .
L Занятие 1 |
Реализация групповой политики |
2 3 1 |
||
| |
|
|
|
|
ми к о м п ь ю т е р а и |
п а р а м е т р а м и п о л ь з о в а т е л я , — |
соответственно |
узлы |
Конфи - |
гурация к о м п ь ю т е р а ( C o m p u t e r C o n f i g u r a t i o n ) и |
К о н ф и г у р а ц и я |
пользователя |
||
(User Configuration) . С л е д у ю щ и е у р о в н и и е р а р х и и т а к ж е представлены двумя
узлами: |
П о л и т и к и (Policies) |
и Н а с т р о й к а (Preferences) . Д а л е е мы рассмотрим |
|||||
разницу |
м е ж д у н и м и . Все о с т а л ь н ы е у р о в н и и е р а р х и и аналогично представ- |
||||||
лены |
у з л а м и и л и |
г р у п п а м и |
п а р а м е т р о в |
п о л и т и к и . В н у т р и |
этих узлов |
разме- |
|
щены |
п а р а м е т р ы |
п о л и т и к и . |
Н а рис . 6 - 2 |
в ы б р а н а п о л и т и к а |
Запретить |
доступ |
|
к средствам р е д а к т и р о в а н и я р е е с т р а ( P r e v e n t Access То Registry Editing Tools).
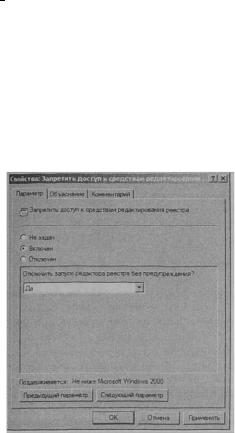
Чтобы о п р е д е л и т ь политику, д в а ж д ы щ |
е л к н и т е |
параметр политики . Откроется |
диалоговое о к н о С в о й с т в а ( P r o p e r t i e s ) |
п а р а м е |
т р а п о л и т и к и (рис. 6-3). |
Рис. 6-3. Диалоговое окно свойств параметра политики
Настройка параметра политики
Параметр п о л и т и к и м о ж е т п р е б ы в а т ь в |
т р е х с о с т о я н и я х : Не задан |
(Not Con- |
||||
figured), В к л ю ч е н |
( E n a b l e d ) и О т к л ю ч е н |
(Disabled) . Как показано на рис. 6-2, |
||||
в новом объекте G P O |
п а р а м е т р ы п о л и т и к и не заданы . Это означает, что объект |
|||||
G P O н е м о д и ф и ц и р у е т |
с у щ е с т в у ю щ у ю |
к о н ф и г у р а ц и ю данного конкретного |
||||
параметра п о л ь з о в а т е л я |
и л и к о м п ь ю т е р а . Е с л и в к л ю ч и т ь или отключить па- |
|||||
раметр п о л и т и к и , |
в к о н ф и г у р а ц и ю п о л ь з о в а т е л е й |
и компьютеров, к которым |
||||
применяется G P O , |
м о ж е т б ы т ь внесено изменение . Результат такого изменения |
|||||
зависит от п а р а м е т р а |
п о л и т и к и . Н а п р и м е р , если в к л ю ч и т ь параметр полити- |
|||||
ки З а п р е т и т ь д о с т у п |
к с р е д с т в а м р е д а к т и р о в а н и я |
реестра ( P r e v e n t |
Access То |
|||
Registry E d i t i n g Tools), |
п о л ь з о в а т е л и не |
з а п у с т я т |
редактор реестра |
Regedit.exe |
||
(Registry Editor) . Е с л и о т к л ю ч и т ь этот п а р а м е т р политики, пользователи смо-
гут запускать Regedit.exe. Т а к и м |
образом, |
о т к л ю ч а я политику, которая запре- |
щает операцию, вы т е м с а м ы м |
р а з р е ш а е т е |
эту операцию . |
232 |
Инфраструктура групповой политики |
Глава 6 |
|
ПРИМЕЧАНИЕ |
Знание и тестирование параметров политики |
|
|
Многие параметры политики довольно сложные, а результат их включения пли отключения проявляется не сразу. Кроме того, некоторые параметры политики влияют только на определенные версии Windows. Поэтому внимательно читайте описание параметра политики на панели сведении GPME (см. рис. 6-2) или на вкладке Объяснение (Explain) диалогового окна свойств параметра политики (см. рис. 6-3). И, наконец, перед развертыванием политики в производственной среде всегда тестируйте результаты применения параметра политики и его взаимодействие с другими параметрами политики.
Некоторые параметры политики связывают несколько настроек конфи - гурации в одну политику и могут требовать дополнительные параметры. Например, чтобы определить, можно ли помещать файлы реестра в систему без предупреждения с помощью команды regedit/s, нужно в к л ю ч и т ь п о л и т и к у ограничения доступа к средствам редактирования реестра (см. рис. 6-3).
Область действия
Конфигурация определяется параметрами в объектах групповой политики . Однако изменения конфигурации в G P O не влияют на компьютеры или пользователей предприятия, если к ним не применяется объект G P O . Эта концепция называется областью действия объекта групповой политики. Область действия G P O представляет собой коллекцию пользователей и компьютеров, к которым применяются параметры GPO.
Для управления областью действия G P O используется несколько методов. Основной метод состоит в связывании GPO . Объекты G P O можно связать с сайтами, доменами и подразделениями в Active Directory. После этого сайт, доиен ИЛИ подразделение определяют пределы области действия G P O . Параметры политики, определенные в GPO, будут влиять на все компьютеры и пользователей внутри узла, домена или подразделения, включая дочерние подразделения. Один объект GPO можно привязать к множеству сайтов или подразделений.
Затем область действия GPO можно ограничить дополнительно с помощью фильтров безопасности, указывающих на глобальные группы безопасности, к которым должен применяться или не применяться объект G P O , или фильтров инструментария управления Windows (Windows Management Instrumentation), указывающих область действия с помощью таких характеристик системы, как номер версии или свободное дисковое пространство.
Область действия объектов GPO подробно описана на занятии 2.
Результирующая политика
Компьютеры и пользователи в области действия объекта G P O будут применять параметры политики, указанные в этом GPO . Отдельный пользователь или компьютер может подпадать под область действия множества объектов GPO, привязанных к сайтам, домену или подразделениями, где расположен пользователь или компьютер. Таким образом, в случае применения множества объектов GPO параметры политики могут конфигурироваться иначе. Поэтому нужно