Материал: Компьютерные преступления. методические указания к выполнению практических занятий. Остапенко Г.А., Симонов К.В
2.3.9 Вопросы для самоконтроля
1. Что такое система распознавания вторжений Snort?
2. Каков общий формат директив написания контекстных правил?
3. Сформулируйте алгоритм создание собственных правил Snort.
4. Укажите виды систем обнаружения вторжения и их характеристика.
5. Каково назначение ключевого слова ipopts программы Snort?
6. Каким способом можно задавать номера портов?
7.Какую функцию выполняет препроцессор Portscan?
8. Перечислите режимы работы Snort.
9. Дайте характеристику режима обнаружения сетевых вторжений программы Snort.
10. Назовите основные характеристики режима сниффера программы Snort.
11. Назовите основные характеристики режима регистратора пакетов программы Snort.
2.4 Практическая работа №4 «Анализ антивирусного программного обеспечения»
2.4.1 Общие положения
Антивирусная программа (антивирус) — любая программа для обнаружения компьютерных вирусов, а также нежелательных (считающихся вредоносными) программ вообще и восстановления зараженных (модифицированных) такими программами файлов, а также для профилактики — предотвращения заражения (модификации) файлов или операционной системы вредоносным кодом[3]
2.4.2 Классификация антивирусных продуктов
Классифицировать антивирусные продукты можно сразу по нескольким признакам, таким как: используемые технологии антивирусной защиты, функционал продуктов, целевые платформы[2].
По используемым технологиям антивирусной защиты:
Классические антивирусные продукты (продукты, применяющие только сигнатурный метод детектирования)
Продукты проактивной антивирусной защиты (продукты, применяющие только проактивные технологии антивирусной защиты);
Комбинированные продукты (продукты, применяющие как классические, сигнатурные методы защиты, так и проактивные)
По функционалу продуктов:
Антивирусные продукты (продукты, обеспечивающие только антивирусную защиту)
Комбинированные продукты (продукты, обеспечивающие не только защиту от вредоносных программ, но и фильтрацию спама, шифрование и резервное копирование данных и другие функции)
По целевым платформам:
Антивирусные продукты для ОС семейства Windows
Антивирусные продукты для ОС семейства *NIX (к данному семейству относятся ОС BSD, Linux, Mac OS X и др.)
Антивирусные продукты для мобильных платформ (Windows Mobile, Symbian, iOS, BlackBerry, Android, Windows Phone 7 и др.)
Антивирусные продукты для корпоративных пользователей можно также классифицировать по объектам защиты:
Антивирусные продукты для защиты рабочих станций
Антивирусные продукты для защиты файловых и терминальных серверов
Антивирусные продукты для защиты почтовых и Интернет-шлюзов
Антивирусные продукты для защиты серверов виртуализации
и др.[4].
2.4.3 Выполнение практической работы
Для выполнения работы были выбраны несколько популярных типов антивирусного программного обеспечения: IKARUS virus.utilities, Comodo Internet Security Premium 2012, Kaspersky Internet Security 2012, DoctorWeb CureIT, McAfee Antivirus Plus и прочие.
Тестирование проводилось с помощью лабораторного стенда, включающего в себя вирусные базы:
2968 файлов. Набор разделен на две части. Первая часть — это файлы подозрительного характера, предположительно вирусы или как минимум, содержащие вредоносный код. Но не исключено, что в список попали абсолютно легальные файлы, или скажем не совсем легальные — креки, патчи. Отсеивать не стал, пусть будет, посмотрим на паранойю антивирусов. Структура второй части файлов сложнее. Ее в свою очередь можно разделить на четыре группы.
Первая группа — 100% вирусы. Как правило, это боевые файлы, извлеченные с зараженных компьютеров.
Вторая группа — это всякие adware: вредоносные тулбары, шпионские модули, лже-антивирусы и прочая нечисть. В частности это многочисленное семейство Hoax.Win32.ArchSMS, которое притворяется всем чем угодно — начиная от торрент-клиента и заканчивая антивирусом.
Третья группа — это не вирусы, а утилиты, которые детектятся как утилиты скажем, группы риска. К примеру, RemoteAdmin.Win32.WinVNC-based (удаленное управление компом) или HackTool.Win32.Clearlog (абсолютно легальная программа— но может быть использована злонамеренно или входить в состав вирусного комплекса).
Тестирование проводилось по критериям: Процент пропущенных подозрительных объектов (см. рис. 21), вирусов (см. рис. 22), время сканирования (см. рис. 23).
Тестирование проводилось на ПК под управлением Windows XP, с использованием виртуальной машины.
Полученные результаты (см. рис. 24а) (с использованием тех же стендов, однако с большим охватом антивирусных средств, взятый с сайта virlab.comss.ru):
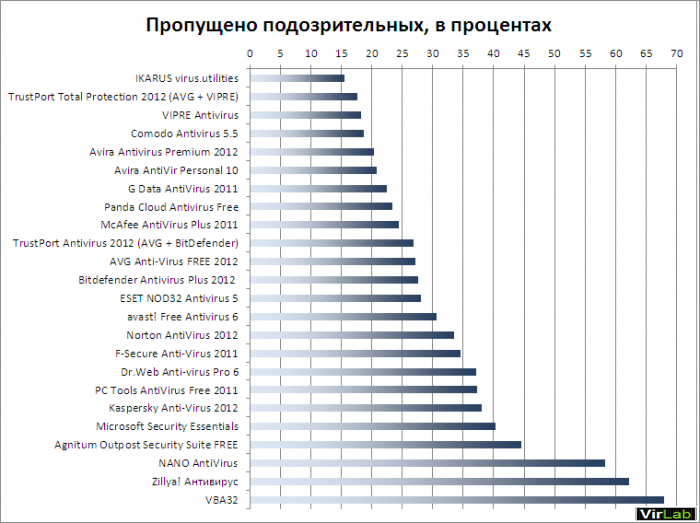
Рис. 21.Количество пропущенных вирусов, в процентах
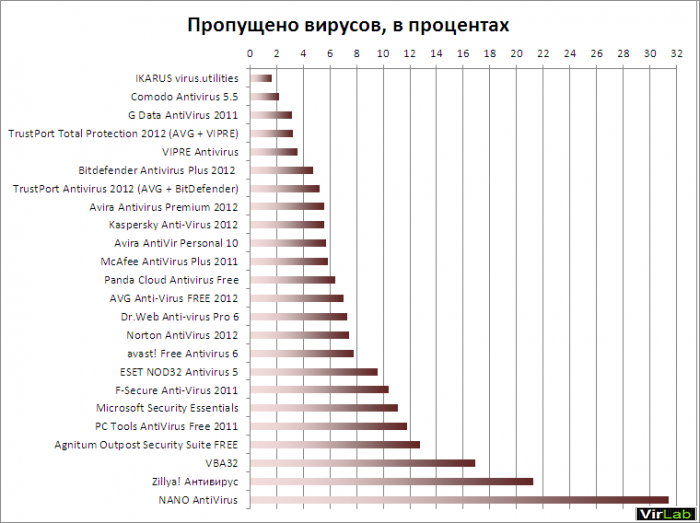
Рис. 22. Пропущено вирусов, в процентах
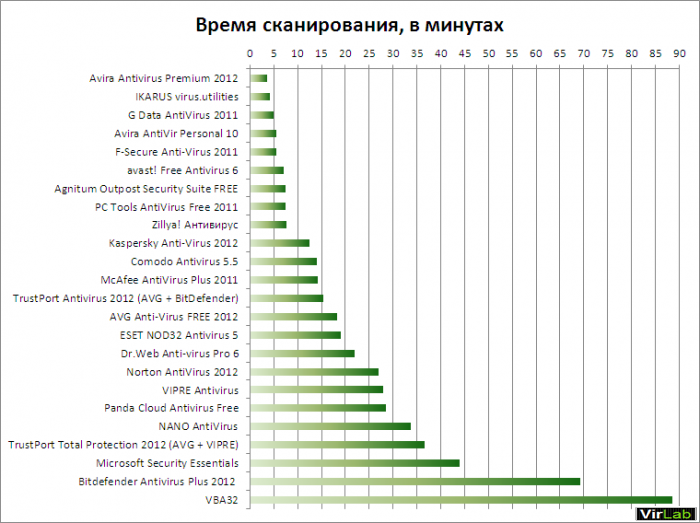
Рис. 23.Время сканирования, в минутах
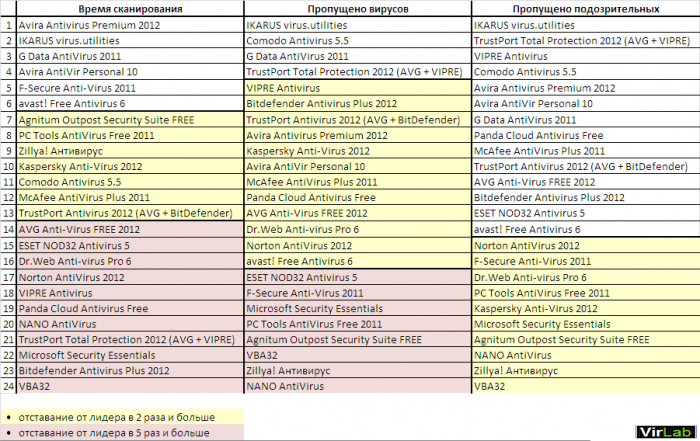
Рис. 24а. Сводная таблица результатов тестирования
В ходе выполнения данной практической работы студенты научатся проводить практическое исследование антивирусных программных средств, с использованием лабораторного стенда.
2.4.4 Вопросы для самоконтроля
1. Что такое антивирусная программа?
2. Приведите классификацию антивирусных продуктов по используемым технологиям антивирусной защиты.
3. Приведите классификацию антивирусных продуктов по функционалу продуктов.
4. Приведите классификацию антивирусных продуктов по целевым платформам.
5. Приведите описание процесса работы антивируса в системах Майкрософт.
6. Какова целевая функция и назначение антивирусных баз?
7. Какова целевая функция и назначение лжеантивирусов?
2.5 Практическая работа № 5: «Стеганография. Использование программ скрытого шифрования»
2.5.1 Основные понятия и определения стеганографии
Несмотря на то, что стеганография как способ сокрытия секретных данных известна уже на протяжении тысячелетий, компьютерная стеганография – молодое и развивающееся направление.
Как и любое новое направление, компьютерная стеганография, несмотря на большое количество открытых публикаций и ежегодные конференции, долгое время не имела единой терминологии.
До недавнего времени для описания модели стеганографической системы использовалась предложенная 1983 году Симмонсом так называемая «проблема заключенных». Она состоит в том, что два индивидуума (Алиса и Боб) хотят обмениваться секретными сообщениями без вмешательства охранника (Вилли), контролирующего коммуникационный канал. При этом имеется ряд допущений, которые делают эту проблему более или менее решаемой. Первое допущение облегчает решение проблемы и состоит в том, что участники информационного обмена могут разделять секретное сообщение (например, используя кодовую клавишу) перед заключением. Другое допущение, наоборот, затрудняет решение проблемы, так как охранник имеет право не только читать сообщения, но и модифицировать (изменять) их[1].
Позднее, на конференции Information Hiding: First Information Workshop в 1996 году было предложено использовать единую терминологию и обговорены основные термины.
Стеганографическая система или стегосистема – совокупность средств и методов, которые используются для формирования скрытого канала передачи информации.
При построении стегосистемы должны учитываться следующие положения:
противник имеет полное представление о стеганографической системе и деталях ее реализации. Единственной информацией, которая остается неизвестной потенциальному противнику, является ключ, с помощью которого только его держатель может установить факт присутствия и содержание скрытого сообщения;
если противник каким-то образом узнает о факте существования скрытого сообщения, это не должно позволить ему извлечь подобные сообщения в других данных до тех пор, пока ключ хранится в тайне;
потенциальный противник должен быть лишен каких-либо технических и иных преимуществ в распознавании или раскрытии содержания тайных сообщений.
Обобщенная модель стегосистемы представлена на (см. рис. 24б).
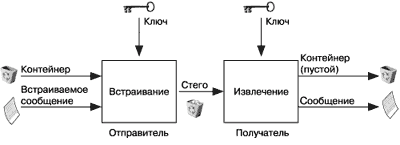
Рис. 24б. Обобщенная модель стегосистемы
В качестве данных может использоваться любая информация: текст, сообщение, изображение и т.п.
В общем же случае целесообразно использовать слово «сообщение», так как сообщением может быть как текст или изображение, так и, например, аудиоданные. Далее для обозначения скрываемой информации, будем использовать именно термин сообщение.
Контейнер – любая информация, предназначенная для сокрытия тайных сообщений.
Пустой контейнер – контейнер без встроенного сообщения; заполненный контейнер или стего – контейнер, содержащий встроенную информацию.
Встроенное (скрытое) сообщение – сообщение, встраиваемое в контейнер.
Стеганографический канал или просто стегоканал – канал передачи стего.
Стегоключ или просто ключ – секретный ключ, необходимый для сокрытия информации. В зависимости от количества уровней защиты (например, встраивание предварительно зашифрованного сообщения) в стегосистеме может быть один или несколько стегоключей.
По аналогии с криптографией, по типу стегоключа стегосистемы можно подразделить на два типа:
с секретным ключом;
с открытым ключом.
В стегосистеме с секретным ключом используется один ключ, который должен быть определен либо до начала обмена секретными сообщениями, либо передан по защищенному каналу.
В стегосистеме с открытым ключом для встраивания и извлечения сообщения используются разные ключи, которые различаются таким образом, что с помощью вычислений невозможно вывести один ключ из другого. Поэтому один ключ (открытый) может передаваться свободно по незащищенному каналу связи. Кроме того, данная схема хорошо работает и при взаимном недоверии отправителя и получателя.
2.5.2 Методы, технологии, алгоритмы
Большинство методов компьютерной стеганографии базируется на двух принципах.
Первый состоит в том, что файлы, которые не требуют абсолютной точности (например, файлы с изображением, звуковой информацией и пр.), могут быть до определенной степени видоизменены без потери функциональности.
Второй принцип основан на отсутствии специального инструментария или неспособности органов чувств человека надежно различать незначительные изменения в таких исходных файлах.
Для методов компьютерной стеганографии можно ввести определенную классификацию (см. рис. 25).
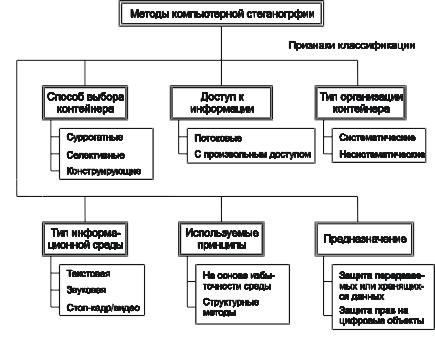
Рис. 25. Классификация методов сокрытия информации
По способу отбора контейнера, как уже указывалось, различают методы суррогатной стеганографии, селективной стеганографии и конструирующей стеганографии.
В методах суррогатной (безальтернативной) стеганографии отсутствует возможность выбора контейнера и для сокрытия сообщения выбирается первый попавшийся контейнер, зачастую не совсем подходящий к встраиваемому сообщению. В этом случае, биты контейнера заменяются битами скрываемого сообщения таким образом, чтобы это изменение не было заметным. Основным недостатком метода является то, что он позволяет скрывать лишь незначительное количество данных.
Основным направлением компьютерной стеганографии является использование свойств избыточности информационной среды. Следует учесть, что при сокрытии информации происходит искажение некоторых статистических свойств среды или нарушение ее структуры, которые необходимо учитывать для уменьшения демаскирующих признаков.
В особую группу можно также выделить методы, которые используют специальные свойства форматов представления файлов:
зарезервированные для расширения поля компьютерных форматов файлов, которые обычно заполняются нулями и не учитываются программой;
специальное форматирование данных (смещение слов, предложений, абзацев или выбор определенных позиций букв);
использование незадействованных мест на магнитных носителях;
удаление идентифицирующих заголовков для файла.
В основном, для таких методов характерны низкая степень скрытности, низкая пропускная способность и слабая производительность.
По предназначению различают стеганографические методы собственно для скрытой передачи или скрытого хранения данных и методы для сокрытия данных в цифровых объектах с целью защиты самих цифровых объектов.
По типу информационной среды выделяются стеганографические методы для текстовой среды, для аудио среды, а также для изображений (стоп-кадров) и видео среды.
2.5.3. Практическая реализация
2.5.3.1 Работа с s-Tools
Выбираем файл-контейнер (см. рис. 26)
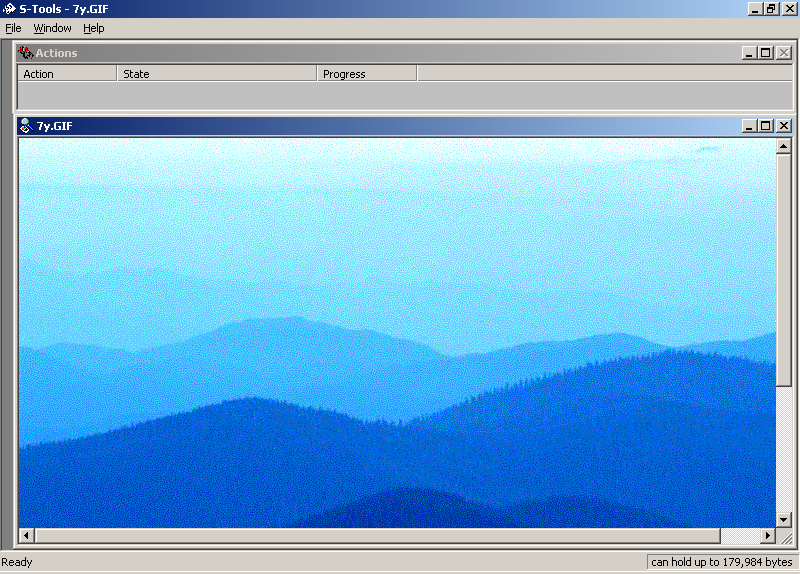
Рис. 26. Файл-контейнер
Перетаскиваем файл предназначенный для скрытия на окно. Вводим пароль и выбираем алгоритм шифрования (см. рис. 27).
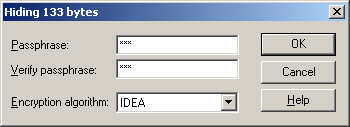
Рис. 27. Окно ввода пароля и выбора алгоритма шифрования
Выбираем опции преобразования цвета (см. рис. 28)