Материал: Компьютерные преступления. методические указания к выполнению практических занятий. Остапенко Г.А., Симонов К.В
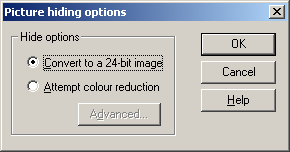
Рис. 28. Окно выбора опций преобразования цвета
Сохраняем файл со скрытой в нем информацией (см. рис. 29)
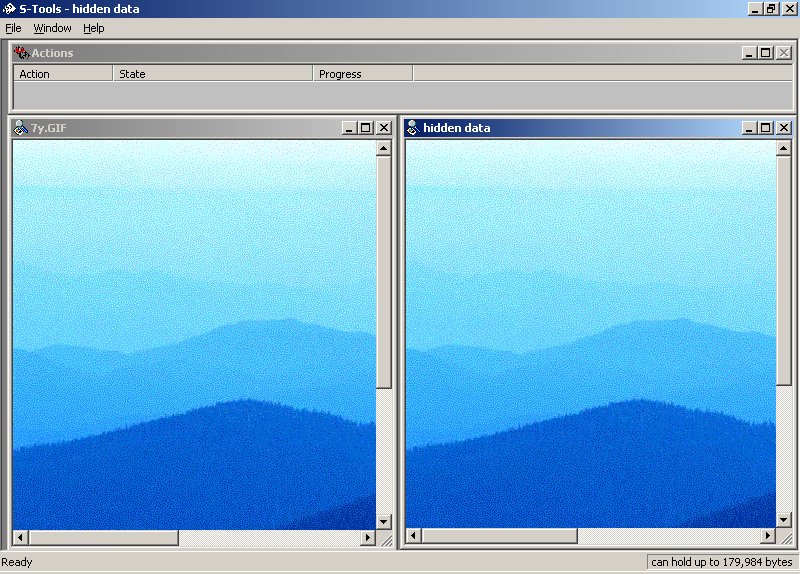
Рис. 29. Сохранение файла со скрытой в нем информацией
2.5.4 Программа ImageSpyer
Загружаем файл-контейнер. Нажимая на кнопку Load (см. рис. 30):
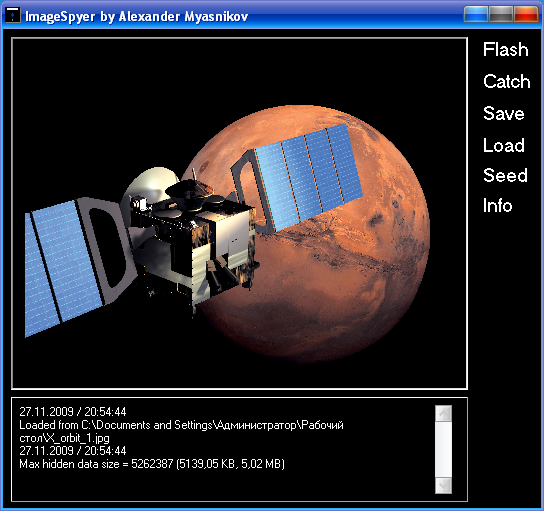
Рис. 30. Загрузка файла контейнера
Кнопка Flash поможет выбрать информацию для шифрования, вводим пароль (см. рис. 31).
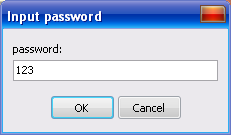
Рис. 31. Окно ввода пароля
Теперь загружаем файл с зашифрованной информацией, используя ту же самую Load и нажимаем кнопку Catch (см. рис. 32).
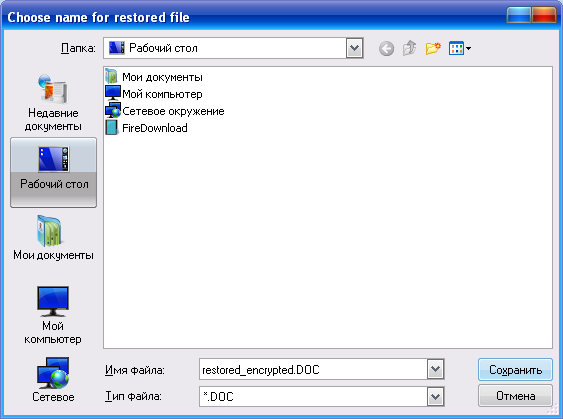
Рис. 32.Окно загрузки файла с зашифрованной информацией.
2.5.4 Вопросы для самоконтроля
1. Что такое стегосистема и особенности ее построения?
2. Опишите обобщенную модель стегосистемы.
3. Приведите характеристику стегосистем с секретным ключом.
4. Приведите характеристику стегосистем с открытым ключом
5. На каких принципах базируются методы компьютерной стеганографии?
6. Классифицируйте методы сокрытия информации.
7. Приведите описание методов, которые используются для контейнеров с произвольным доступом.
8. Приведите описание методов, использующих потоковые контейнеры.
ЗАКЛЮЧЕНИЕ
В работе рассмотрены вопросы, позволяющие студенту закрепить материал, предусмотренный учебной программой дисциплины «Компьютерные преступления в распределенных информационных системах» и в дальнейшем самостоятельно решать практические задачи.
В практической работе №1: «Анализ атак ориентированных на взлом программного обеспечения путем обхода процедуры авторизации» рассмотрены следующие вопросы:
-теоритические основы программной защиты информации;
-практическое применения программы Denoiser;
- теоретическое и практическое применение преобразования физических адресов в виртуальные
- основы применения языка низкого уровня Assembler;
- практические применение взлома ПО с использованием программы Denoiser;
В практической работе №2: «Восстановление данных с файловой системы ext3» рассмотрены следующие вопросы:
-теоритические основы восстановления данных;
-практическое применение восстановления с помощью fsck
-практическое применение восстановления с помощью утилиты ext3grep;
В практической работе №3: «Изучение работы Snort - свободной сетевой системы предотвращения вторжений (IPS)» рассмотрены следующие вопросы:
-теоритические основы и классификация систем предотвращения вторжений;
- практическая реализация использования программы свободной сетевой системы предотвращения вторжений Snort;
- практическая реализация анализа трафика в IP сетях;
- практическая реализация чтения пакетов в IP сетях;
- практическая реализация регистрации пакетов IP сетях;
- практическая реализация написания правил для Snort;
В практической работе №4 «Анализ антивирусного программного обеспечения» рассмотрены следующие вопросы:
-теоритические основы функционирования и классификация антивирусных программ;
- практическая реализация исследования антивирусных программных средств;
В практической работе № 5: «Стеганография. Использование программ скрытого шифрования» рассмотрены следующие вопросы:
-теоритические основы стеганографии – прием преобразования информации путем внедрения в информацию иного вида для скрытой передачи, цифровые водяные знаки;
-практические навыки внедрения текстовой информации в графические файлы за счет использования битов с минимальной значимостью;
- практическая реализация использования программ S-Tools и ImageSpyer.
- практическая реализация применения стеганографии в случае контейнеров с графической, аудио- и видеоинформацией
БИБЛИОГРАФИЧЕСКИЙ СПИСОК
Кулаков В.Г. Основы выявления и расследования компьютерных преступлений (в схемах и таблицах): Учеб. Пособие./ В.Г. Кулаков, В.Г. Кобяшев, А.Г. Остапенко - Воронеж: Международный институт компьютерных технологий, 2003. - 60 с.
Кулаков В.Г. Компьютерные преступления в сфере государственного и муниципального управления / В.Г. Кулаков, А.К. Соловьев, В.Г. Кобяшев. – Воронеж: Воронежский институт МВД России, 2002. – 116 с.
Остапенко Г.А. Информационные операции и атаки в социотехнических системах. Учебное пособие для вузов / Под ред. чл.-корр. РАН В.И. Борисова. – М.: Горячая линия - Телеком, 2007. – 134 с.
Остапенко Г.А. Информационные операции и атаки в социотехнических системах: организационно-правовые аспекты противодействия. Учебное пособие для вузов / Г.А. Остапенко, Е.А. Мешкова Под редакцией В.Г. Кулакова. – М.: Горячая линия – Телеком, 2008. – 208 с.: ил.
Остапенко Г.А. Рабочая программа по дисциплине ОПД.В.02.1 «Компьютерные преступления в распределенных компьютерных системах» для студентов специальностей 090301 "Компьютерная безопасность", 090303 «Информационная безопасность автоматизированных систем» очной формы обучения [Электронный ресурс] / Г.А.Остапенко Каф. систем информационной безопасности; Сост. - Электрон. текстовые, граф. дан. ( 371 Кб ). - Воронеж : ВГТУ, 2005. - 1 CD-R. - Имеется вариант на бумажном носителе. - 60 с.
Щербаков, В.Б. Обнаружение вторжений на основе анализа фрагментов унитарного кода [Электронный ресурс] : учеб. пособие. - Электрон. дан. (1 файл : 1454 Кб). - Воронеж : ГОУВПО "Воронежский государственный технический университет", 2007. - 1 CD-ROM. - 30-00.
Моделирование информационных операций и атак в сфере государственного и муниципального управления : Монография / под ред. В.И.Борисова. - Воронеж : ВИ МВД России, 2004. - 144 с. - Дар кафедры СИБ. - 100-00.
Остапенко Г.А. Нейронные модели обнаружения вторжений и атак на компьютерные сети [Электронный ресурс] : учеб. пособие. - Электрон. дан. (1 файл : 2402Кб). - Воронеж : ГОУВПО "Воронежский государственный технический университет", 2007. - 1 CD-ROM. - 30-00.
Дуров В.П. Программно-аппаратная защита информации [Электронный ресурс] : учеб. пособие. - Электрон. дан. (1 файл :6681088 байт). - Воронеж : ГОУВПО "Воронежский государственный технический университет", 2006. - 1 CD-ROM. - 30-00.
СОДЕРЖАНИЕ
МЕТОДИЧЕСКИЕ УКАЗАНИЯ 1
к выполнению практических занятий по учебной дисциплине 1
УДК 681.3.06 2
1. Общие положения 1
1.1 Цель и задачи практических занятий 1
2 СОДЕРЖАНИЕ ПРАКТИЧЕСКИХ РАБОТ 3
2.1 Практическая работа №1: «Анализ атак ориентированных на взлом программного обеспечения путем обхода процедуры авторизации» 3
2.1.1 Классификации механизмов защиты программного обеспечения (ПО) 3
2.1.2 Исследование программы Denoiser 6
2.1.3 Физические и виртуальные адреса 9
2.1.3 Вопросы для самоконтроля 16
2.2 Практическая работа №2: «Восстановление данных с файловой системы ext3» 16
2.2.1 Восстановление с помощью fsck 16
2.2.2 Восстановление данных с помощью утилиты ext3grep 16
2.2.3 Вопросы для самоконтроля 20
2.3 Практическая работа №3: «Изучение работы Snort - свободной сетевой системы предотвращения вторжений (IPS)» 21
2.3.1 Общие положения 21
2.3.2 Установка Snort (Windows XP) 22
2.3.3 Режим снифера 23
2.3.4 Режим регистратора пакетов 26
2.3.5 Режим обнаружения сетевых вторжений 28
2.3.6 Создание собственных правил Snort 29
2.3.7 Написание контекстных правил (подключение препроцессоров) 30
2.3.8 Подключение препроцессора Portscan 31
2.3.9 Вопросы для самоконтроля 36
2.4 Практическая работа №4 «Анализ антивирусного программного обеспечения» 37
2.4.1 Общие положения 37
2.4.2 Классификация антивирусных продуктов 37
2.4.3 Выполнение практической работы 38
2.4.4 Вопросы для самоконтроля 42
2.5 Практическая работа № 5: «Стеганография. Использование программ скрытого шифрования» 42
2.5.1 Основные понятия и определения стеганографии 42
2.5.2 Методы, технологии, алгоритмы 45
2.5.3. Практическая реализация 47
2.5.3.1 Работа с S-Tools 47
2.5.4 Программа ImageSpyer 49
ЗАКЛЮЧЕНИЕ 52
БИБЛИОГРАФИЧЕСКИЙ СПИСОК 54
МЕТОДИЧЕСКИЕ УКАЗАНИЯ 58
к выполнению практических занятий по учебной дисциплине 58
Компьютерные преступления методические указания к выполнению практических занятий по учебной дисциплине
«Компьютерные преступления в распределенных компьютерных системах» для студентов специальности
090301 «Компьютерная безопасность»
очной формы обучения
Составители: Остапенко Григорий Александрович
Симонов Константин Владимирович
В авторской редакции
Компьютерный набор К.В. Симонова
Подписано к изданию 21.12.2012.
Уч.-изд. л. 3,5. «С»
ФГБОУ ВПО «Воронежский государственный технический университет»
394026 Воронеж, Московский просп., 14