Материал: конспект-лекций
386
Таблиця 2.20 - Стандарти PHY 802.11
|
802.11 |
802.11 |
802.11b |
802.11a |
802.11g |
|
|
Параметр |
HR- |
802.11j |
|||||
FHSS |
DSSS |
OFDM |
ERP |
||||
|
DSSS |
|
|||||
|
|
|
|
|
|
||
Частотний діапазон |
2.4 |
2.4 |
2.4 |
5 |
2.4 |
4.9 |
|
(ГГц) |
|||||||
|
|
|
|
|
|
||
Максимальна швидкість |
2 |
2 |
11 |
54 |
54 |
54 |
|
передачі даних (Мбіт/с) |
|||||||
|
|
|
|
|
|
||
Тип модуляції |
QPSK |
GFSK |
CCK |
OFDM |
OFDM |
OFDM |
2.3.6 Організація безпеки безпроводових мереж Базові механізми захисту. При розробці в стандарт 802.11 були закладені деякі функції,
які можуть бути використані як захисні механізми. Не дивлячись на те, що їх ефективність набага-
то нижча за такі могутні засоби як 802.1 X і 802.11i, деякі з них повинні враховуватися при проек-
туванні безпроводової мережі.
До таких механізмів відносяться:
•обмеження зони розповсюдження радіосигналу;
•списки контролю доступу на основі списків МАС-адресов;
•відключення широкомовної розсилки ідентифікатора мережі;
•зміна стандартних настройок;
•захист точок доступу.
Контроль межі мережі. Обмеження зони розповсюдження радіосигналу дозволяє виріши-
ти дві задачі: понизити вірогідність виявлення радіомережі і зменшити відстань, з якої зловмисник може здійснювати активні або пасивні атаки. Обмежити зону розповсюдження радіосигналу ме-
жами фізичного периметра практично неможливо. Проте при проектуванні і розгортанні радіоме-
режі варто враховувати питання мінімізації рівня сигналу.
Сучасні підходи до організації високошвидкісних радіомереж за стільниковим принципом з чергуванням каналів вимагають обмеження потужності передавачів для зниження інтерференції на точках доступу, що працюють на однакових каналах.
Для обмеження радіусу обхвату радіомережі можуть використовуватися такі методи і засо-
би як аттенюатори, зниження потужності передавача вбудованими засобами точки доступу, вико-
ристання направлених антен і просто правильна орієнтація антен в просторі.
Ефективним способом є вибір місця розміщення АР на віддалі від меж будівлі. Крім того,
сучасні системи виявлення безпроводових атак можуть використовувати функцію визначення ко-
ординат пристрою для запобігання з'єднанню через межі фізичного периметра.
Для мереж з високими вимогами до безпеки можуть застосовуватися додаткові методи, такі як фарбування стін приміщень за допомогою спеціальної фарби, що володіє високим коефіцієнтом поглинання в частотному діапазоні, використовуваному радіомережами. Достатньо радикальним методом, вживаним в серверних кімнатах, або в інших критичних приміщеннях є установка пере-
387
шкоди в частотному діапазоні радіомереж. Для цього використовуються спеціалізовані генератори
шуму.
Вбільшості випадків надмірне зменшення потужності дає мінімальний виграш в порівнянні
зтим негативним впливом, який вона може надати на пропускну спроможність мережі. Доступ-
ність радіомережі - один з важливих аспектів її безпеки.
Списки контролю доступу. Більшість точок доступу і безпроводових комутаторів дозво-
ляє указувати чорні і білі списки МАС-адрес станцій, яким заборонено (або дозволено) підключа-
тися до мережі.
В результаті при спробі встановлення асоціації перевіряється, чи дозволено станції з такою МАС-адресом підключаться до мережі, і якщо ні, то відсилається кадр відмови Disassociate.
МАС-адреса не є унікальною і невід'ємною характеристикою мережного адаптера, обме-
ження доступу по МАС-адресам достатньо просто обійти. Для цього зловмисник може відредагу-
вати МАС-адрес у властивостях мережного адаптера або змінити його шляхом редагування ключа реєстру.
Використання прив'язки МАС-адреси до IP-адресу на сервері DHCP дозволяє понизити ві-
рогідність ряду атак на цю службу, наприклад вичерпання пулу адрес, та і просто навести в мережі лад. При налаштуванні аномальних модулів систем виявлення атак, як традиційних, так і безпро-
водових, наявність списку МАС-адрес клієнтів теж є корисною. Для безпроводових систем вияв-
лення атак списки адрес станцій є основою для формування політики безпеки.
Розсилка SSID. У службових кадрах точка доступу відправляє ідентифікатор мережі і інші службові дані. Саме цю інформацію виводять стандартні утиліти підключення до безпроводової мережі і численні «стамблери». Стандартом передбачена і реалізована в більшості точок доступу можливість відключати широкомовну розсилку SSID. Цей режим звичайно називається disable ssid broadcast. В результаті в полі SSID у службових кадрах буде вказано порожній рядок.
Такі мережі не відображатимуться в утилітах типу Netstumbler і не будуть доступні в спис-
ку мереж стандартного безпроводового клієнта. В результаті може виникнути відчуття, що таким чином вдасться приховати мережу від зловмисника, який не знає її SSID.
Але задача пошуку мережі по її ідентифікатору залишається невирішеною, і, оскільки вона не реалізується точкою доступу, її беруть на себе станції безпроводової мережі. Для цього клієнти розсилають в запитах Probe Request ідентифікатори мереж, що вказані в профілях підключення.
Якщо точка доступу відповідає на такий кадр, значить, її SSID співпадає із значенням, вказаним в запиті, і можна приступати до процедури підключення.
В результаті зловмисник, що прослуховує мережу в режимі моніторингу, дістає можливість визначити ідентифікатор мережі. Існує велика кількість утиліт, що працюють за таким принципом,
наприклад, популярний аналізатор безпроводових мереж Kismet.
388
З їх допомогою досить просто взнати ідентифікатор «прихованої» мережі, якщо з нею пра-
цюють клієнти. Крім того, така логіка роботи станції приводить до розголошування налаштунок профілю безпроводових підключень клієнта, оскільки він вимушений розсилати SSID із станцій,
що конфігуруються.
Таким чином, припинення широкомовної розсилки ідентифікатора мережі не є серйозним засобом захисту, хіба що може понизити кількість спрацьовувань системи виявлення атак, пов'я-
заних із спробами підключення зовсім вже невмілих «хакерів». Проте, оскільки більшість безпро-
водових клієнтів розсилає SSID мережі в запитах на підключення незалежно від типу точки досту-
пу, можливо, є значення використовувати цю можливість.
Зміна стандартних налаштувань. Модифікація параметрів «за умовчанням» в точці дос-
тупу переслідує дві цілі: утруднення визначення типу використовуваного пристрою і усунення можливих вразливостей системи, пов'язаних із стандартними значеннями параметрів.
Наявність даних про виробника і тип використовуваної в мережі точки доступу дає зловми-
снику можливість одержати інформацію про можливих уязвімостях пристрої. Так в будь-якій сис-
темі виявлення безпроводових атак існує перевірка на використання точкою доступу стандартних конфігурацій. Ці перевірки звичайно базуються на двох параметрах: МАС-адресі точки доступу і значенні ідентифікатора мережі SSID, що розсилається у сигнальних кадрах Beacon.
Одержані параметри порівнюються по таблиці, в якій описані стандартні значення параме-
трів для різних моделей. Природно, подібні перевірки здійснюють програми, що полегшують отримання несанкціонованого доступу до мережі.
Зміна МАС-адреси не завжди дозволяє приховати виробника точки доступу. Деякі типи пристроїв розсилають в службових кадрах додаткову інформацію, специфічну для даного вироб-
ника і навіть для конкретної реалізації пристрою. По можливості, подібне просочування інформа-
ції повинне бути усунена. Будь-яка протидія збору інформації є реалізацією «політики заплуту-
вання» (security through obscurity), тобто спробою приховати наявність уразливості, не усуваючи її.
У зв'язку з цим рекомендується не тільки міняти МАС-адрес і значення SSID точки доступу, але і модифікувати інші стандартні значення, такі як імена і паролі користувачів. Зміна МАС-адреса може також використовуватися для заховання виробника мережної картки робочих станцій корис-
тувачів.
Використовуючи уразливості, характерні для вживаної реалізації драйвера безпроводової мережі, зловмисник може проводити різні атаки - від зниження ступеня захисту повністю в обслу-
говуванні і навіть виконання довільного коду на комп'ютері користувача. Тому привласнення ста-
нції користувача МАС-адреси, що належить іншому виробнику, може ввести в оману недосвідче-
ного зловмисника. Але, як і у випадку з точками доступу, визначити тип використовуваного адап-
тера і навіть версію драйвера можна по особливостях мережної поведінки пристрою. Тому драйве-
ри мережних карток повинні обновлятися у міру випуску виробником відповідних виправлень.
389
Захист точок доступу. У зв'язку з тим, що АР є мережними пристроями, вони більшою чи меншою мірою схильні до атак з використанням стека TCP/IP. При виборі компонентів безпрово-
дової мережі корисно скористатися списком вразливостей для того, щоб оцінити кількість про-
блем безпеки, знайдених в продуктах того або іншого виробника. Важливими аспектами є опера-
тивність і якість усунення вразливостей. Окрім вже згадуваних змін стандартних наластунків (на-
приклад, порожнього пароля адміністратора) варто також обмежити доступ до інтерфейсу відда-
леного управління певними IP-адресами і по можливості, використовувати захищені протоколи віддаленого управління. Також варто включити в загальну програму управління процес відсте-
ження, тестування і застосування оновлень програмного забезпечення АР.
Протокол Wired Equally Privacy (WEP) приведений в базовому стандарті 802.11 як осно-
вний механізм захисту. Його застосування забезпечує двосторонню аутентифікацію станції і ме-
режі (метод Shared Key) і конфіденційність даних, що передаються. Для контролю цілісності ви-
користовується значення ICV (Integrity Check Value), що розраховується за допомогою функції
CRC. На кожному пристрої може бути встановлено до чотирьох ключів WEP; номер ключа, вико-
ристаного для шифрування, передається в заголовках пакету.
У основі протоколу WEP лежить потоковий симетричний шифр RC4. Для шифрування в
RC4 може використовуватися ключ завдовжки 64 і 128 біт. Деякі реалізації підтримують ключ до
256 біт. Алгоритм RC4 використовує функції PRGA (Psuedo Random Generation Algorithm) і KSA (Key Scheduling Algorithm). Ключ шифрування подається на вхід функції KSA, вихід якої викорис-
товується для ініціалізації датчика псевдовипадкових чисел. Послідовність байт на виході PRGA (гамма) підсумовується по модулю два з відкритим текстом (рис. 2.81).
Вибір за сучасними мірками короткого ключа в 64 біти пояснюється діючими в 1999 р. екс-
портними обмеженнями і невеликою обчислювальною потужністю пристроїв.
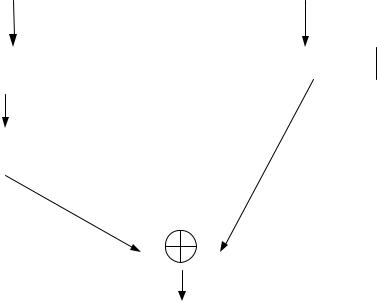
|
|
390 |
|
IV |
WEP |
Дані |
|
ключ |
|||
|
|||
|
|
KSA |
Дані |
ICV |
|
|
PRGA
Зашифрований пакет
Рисунок 2.81 - Шифрування WEP
Проте ефективна довжина ключа ще менше, оскільки 24 біти передаються в кожному пакеті у відкритому вигляді. Ці 24 біти - вектором ініціалізації (Initialization Vector, IV) або синхропосил-
ка, використовуються для того, щоб ключ RC4 був унікальним для кожного пакету. Таким чином,
секретна частина ключа WEP складає всього 40 або 104 біта.
Необхідність використання вектора ініціалізації обумовлена тим, що основою RC4 є скла-
дання кодованих даних по модулю два з псевдовипадковою послідовністю (гаммою), що генеру-
ється на основі ключа шифрування. У випадку, якщо для шифрування різних даних використову-
ється один і той же ключ RC4, зловмисник може за допомогою операції складання по модулю два одержати XOR-різницю між двома відкритими текстами (оскільки вона співпадає з XOR-різницею між зашифрованими даними). Наявність деякої інформації про відкритий текст дозволяє відновити гамму (виконавши операцію XOR між відкритим і зашифрованим текстами). Складання по моду-
лю двох гамм із зашифрованими даними дає відкритий текст. Ця особливість RC4 добре відома і повинна враховуватися при використовуванні цього шифру.
Відразу після публікації в протоколі WEP було визначено ряд недоліків. Для шифрування використовується безпосередньо пароль, введений користувачем, а не сесійний ключ, тобто відсу-
тній механізм прив'язки ключа до конкретної сесії або пари пристроїв. Ключ протоколу WEP од-
наковий для всіх станцій мережі і його компрометація (наприклад, втрата ноутбука) вимагає зміни ключів шифрування для всіх АР і клієнтів безпроводової мережі. Крім того, недостатня довжина ключа (5 ASCII-символів для 40 біт і 13 для 104) робить атаки за допомогою перебору цілком реа-