Дипломная (вкр): Обзор решений моделирования бизнес-процессов управления ИT сервисами
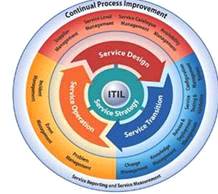
Рисунок 1.1 - Библиотека ITIL
Библиотека ITIL состоит из подробных сведений, которые отвечают на один из вопросов о том, каким образом возможно предоставление и поддержание ИТ-услуг и сервисов (Service Delivery, Service Support, Application Management). В практике описываются процессы создания, развертывания и поддержания ИТ-инфраструктуры (Infrastructure Management) на качественном уровне, способном соответствовать всем ожиданиям клиента.
Подходы, описанные в ITIL выдержаны с учетом унифицированности и с отсутствием каких-то конкретизаций по отношению к структуре и специфике организации, что делает его универсальным. Структурность такого подхода позволяет охватить широкий спектр вопросов, например, таких как понимание ИТ-услуги, как неотъемлемой части бизнеса и рассмотрение ее с точки зрения отдельного элемента, встроенного в ИТ-инфраструктуру и позволяющего поддерживать управление ее жизненным циклом.
Применение ITIL организацией позволяет решать следующие задачи:
· Повышать эффективность выполнения протекающих процессов, использующих современные информационные технологии, в том числе:
ü увеличение показателей продуктивности работы за счет повышения качества, уровня доступности и стабильности критичных ИТ-сервисов, гарантированного обеспечения сроков выполнения обращений и уверенность в их реализации;
ü снижение затрат, вызванных простоем компонентов ИТ-инфраструктуры, за счет сокращения времени простоя ИТ-приложений и ИТ-систем, гарантированного обеспечения сроков устранения неисправностей ИТ-инфраструктуры.
· Обеспечивать повышение качества предоставляемых услуг ИТ-сервисов путем снижения операционных затрат на обеспечение сопровождения ИТ-инфраструктуры за счет:
ü организации сервисно-процессного подхода к организации ИТ-деятельности;
ü оптимизации используемых ИТ-ресурсов (включая человеческие), эффективного распределения ролей, зон ответственности, обязанностей и полномочий сотрудников ИТ-инфраструктуры корпоративной информационной системы;
ü стандартизации, регламентации и автоматизации ИТ-деятельности, включая полную автоматизацию процессов ведения и использования базы знаний.
· Обеспечивать увеличение управляемости протекающими процессами и их развития (в том числе, повышение управляемости и прозрачности), обеспечение принятия своевременных, взвешенных и обоснованных управленческих решений за счет:
ü определения и параметризации объективных показателей оценки качества ИТ-сервисов, качества работы подразделений и сотрудников ИТ, обеспечения критериальной оценки работы ИТ-сервисов, отдельных сотрудников, подразделений и службы ИТ в целом;
ü создания системы автоматизированной отчетности, формируемой по фактическим значениям показателей качества ИТ-сервисов и работы службы ИТ;
ü создания системы непрерывного совершенствования и развития ИТ-сервисов и процессов управления ИТ.
Вывод: Библиотека ITIL представляет собой обобщенный набор «лучших
практик» в области управления ИТ. Авторы ITIL создали универсальный подход,
независящий от конкретных технологий и специфики организаций. Подход не
является научной методологией или требованиями каких-либо стандартов. Поэтому,
описания ITIL имеют рекомендательный, но не предписывающий характер.
1.3.2 MOF
Ведущие мировые компании-вендоры, занимающиеся производством программного и аппаратного обеспечения на практике разрабатывают на основе ITIL структурированные подходы (frameworks), отображающие точку зрения своей компании на управление ИТ-услугами. Одной из самых интересных «надстроек над ITIL» является Microsoft Operations Framework (MOF).представляет собой собрание лучших решений, принципов и моделей для достижения надежности, доступности и управляемости производственных систем, основанных на продуктах и технологиях Microsoft. MOF представляет из себя руководства, оформленные в виде статей с описанием управления службами, средствами контроля и эксплуатации. Описания управлений содержат конкретные решения и инструменты поддержки, охватывающие людей, процессы и технологии для эффективного управления производственными системами в условиях сложных и распределенных ИТ-сред.
Модель процессов MOF поддерживает успешное оказание ИТ-услуг при помощи следующих важнейших принципов:
- структурированная и распределённая ИТ архитектура;
- быстрый жизненный цикл, итеративное улучшение;
- управление, основанное на оценке;
- встроенное управление рисками.
Модель процессов MOF делится на 4 взаимосвязанных квадранта операционной
активности: изменение, эксплуатация, поддержка и оптимизация. Каждый из
квадрантов применяется на определенном этапе жизненного цикла ИТ
инфраструктуры. Задача каждого из квадрантов решается путем исполнения
соответствующих функций управления услугами (рис. 1.2).
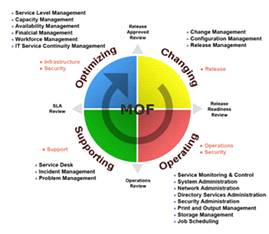
Рисунок 1.2 - Модель процессов MOF
является моделью, которая дает понимание какие мероприятия возможно организовать, чтобы обеспечить полный цикл управления ИТ-услугами и сервисами.
Отличительная особенность заключается в том, что его применимость крайне ограничена направленностью стандарта по отношению к средствам управления службами в Microsoft. Значительная часть ответов тяжело применима на практике для организаций, которые строят свою ИТ-инфраструктуру, отличную от принципов построения компании Microsoft.
Однако, MOF возможно рассматривать как одну из моделей, накопленный опыт которой возможно использовать как отправную точку для расширения своего понимания в отношении построения ИТ-инфраструктуры способной соответствовать ожиданиям клиента и отвечающей запросам клиента по предоставления ИТ-услуг.
Вывод: Значительным и достаточно критичным недостатком MOF есть тот факт,
что данная «надстройкой над ITIL» является непосредственным подходом Microsoft
к управлению ИТ-услугами и использованием продуктов именно в рамках данной
конкретной организации. Применение MOF нельзя считать универсальным подходом,
возможным для использования в других компаниях или организациях, т.к. он
представляет из себя крайне узконаправленный и подточенный под конкретную
организацию подход не гарантирующий успех.
1.3.3 Стандарт CobiT
Стандарт Control Objectives for Information and related Technology (CobiT) представляет собой набор универсальных задач ИТ управления. Его ценность заключается в том, что он предлагает модель, обеспечивающую взаимосвязь между бизнес-целями и ИТ-процессами.
В основе стандарта CobiT лежит парадигма, гласящая о том, что для предоставления информации, которая необходима организации для достижения ее целей, ресурсы ИТ должны регламентироваться набором естественно сгруппированных процессов. ИТ-ресурсы в CobiT описываются через четыре составляющие: приложения (Applications), данные (Information), инфраструктура (Infrastructure), люди (People).содержит верхнеуровневое описание 34-х ИТ-процессов различных аспектов корпоративного ИТ управления. Все процессы сгруппированы в четыре домена (рис. 1.3):
· Планирование и организация (Plan and organize);
· Приобретение и внедрение (Acquire and implement);
· Предоставление и поддержка (Deliver and support):
ü Определение и управление уровнями сервиса,
ü Управление сервисами подрядчиков,
ü Управление производительностью и мощностью,
ü Обеспечение непрерывности сервисов,
ü Обеспечение безопасности систем,
ü Определение и распределение ИТ затрат,
ü Обучение пользователей,
ü Управление службой поддержки и инцидентами,
ü Управление конфигурацией,
ü Управление проблемами,
ü Управление данными,
ü Управление физическим оборудованием,
ü Управление эксплуатацией,
· Мониторинг и оценка (Monitor and evaluate).
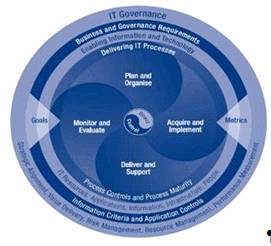
Рисунок 1.3 - Стандарт CobiT
Для каждого процесса нужен контроль, который определяется как политика, процедуры, методы и организационные структуры, обеспечивающий разумную гарантию выполнения бизнес-требования, и минимизацию нежелательных событий, которые будут предотвращены, обнаружены и исправлены.
Достоинствами CobiT является четкая структура механизмов контроля процессов и возможности проведения аудита ИТ-процессов на соответствие требованиям.
Основываясь на стандарте CobiT для проведения любых модернизаций и усовершенствований в организации описан ряд подготовительных мероприятий для того, чтобы:
· определить четкие требования к ИТ-службе;
· произвести комплексный взгляд на протекающие внутри организации бизнес-процессы;
· оценить риски и удостовериться в оптимизации затрат на ИТ-сервис;
· обеспечить заинтересованность, как со стороны руководства, так и со стороны рядовых сотрудников к внедрению ИТ-службы, обеспечить мотивацию к процессу внедрения и сопровождения, а также сформировать критерии ценности;
· разделить функции руководства и управления, а также обеспечить интеграционный подход к внедрению ИТ-сервисов на основании стандартов, регламентов и правил.
Единственное, что не описано в CobiT - это вопросы внедрения процессов, механизмы осуществления деятельности (включая управление) процессов, меры по совершенствованию ИТ процессов и услуг.
Вывод: Данный стандарт наиболее эффективно использовать для определения
целей в области ИТ, построения системы сбалансированных показателей (BSC) для
ИТ-подразделения и проведения внутренних и внешних аудитов в области
информационных технологий. На основании результатов аттестации процессов по
уровням зрелости возможно сформировать мероприятия по совершенствованию
процессов.
1.3.4 Стандарт ISO 20000
Первый в мире стандарт в области управления услугами официально разработанный Британским институтом Стандартизации (British Standard Institute) - BS 15000. Стандарт ISO/IEC 20000 «определяет требования к поставщику услуг по предоставлению потребителю управляемых услуг приемлемого качества» и «должен способствовать принятию в повседневной практике процессного комплексного подхода к эффективному предоставлению управляемых услуг»./IEC 20000 состоит из двух частей:
· Information Technology - Specification for Service management (ISO/IEC 20000-1: 2005). Набор формальных требований для организации предоставления ИТ-услуг с требуемым качеством;
· Information Technology - Code of Practice for Service
management (ISO/IEC 20000-2:2005). Практическое руководство по управлению
ИТ-услугами. В нем в форме рекомендаций подробно раскрываются подходы к
достижению формальных требований, изложенных в первой части стандарта.
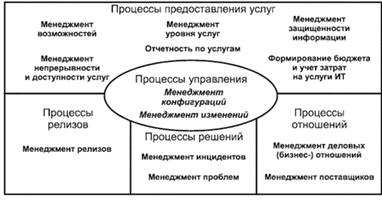
Рисунок 1.4 - Стандарт ISO/IEC 20000
Стандарт ISO/IEC 20000 вобрал в себя принципы процессного подхода и содержит ряд требований к процессам управления ИТ-услугами. В стандарте описаны процессы управления услугами (рис. 1.4), но не отображены взаимосвязи между процессами.
Согласно стандарту, необходимо обеспечить «систему управления, включающую политики и организацию управления, позволяющую реализовывать внедрение всех услуг ИТ и эффективное управление ими». Планирование и реализация управления услугами реализуется через цикл Деминга «Plan-Do-Check-Act» (PDCA). При этом описание цикла и действий, которые должны быть осуществлены на каждом этапе, практически полностью совпадают с описанием цикла PDCA, приведенного в стандарте ISO/IEC 9000 с учетом специфики ИТ-услуг:
Ø планирование (plan) - установка целей управления услугами и определения процессов управления услугами, необходимых для получения результатов, соответствующих требованиям потребителей и политикам поставщика услуг;
Ø реализация (do) - внедрение процессов управления услугами;
Ø проверка (check) - контроль и измерение процессов управления услугами и самих услуг. Предметом контроля и измерения должно быть соответствие этих процессов и услуг политикам поставщика услуг, целям управления услугами и требованиям потребителей услуг;
Ø действие (act) - выполнение действий по постоянному улучшению показателей процессов.
Вывод: Стандарт ISO/IEC 20000 можно считать одним из ключевых
теоретических руководств по управлению ИТ-услугами, т.к. описанный подход к
управлению услугами полностью соответствует запросам бизнеса по отношению к
пониманию ИТ-инфраструктуры организации. Благодаря данному стандарту дается
крайне исчерпывающее описание процессов, протекающих внутри оганизации.
1.3.5 Управление ИТ-проектами на основе PMBoK
Project Management Body of Knowledge (PMBoK) - свод знаний по управлению проектами и является американским национальным стандартом. В стандарте описывается непосредственно процесс управления проектами в терминах интеграции между процессами и взаимодействий между ними, а также цели, которым они служат.
По PMBoK управление проектами - это приложение знаний, навыков, инструментов и методов к работам по управлению процесса для удовлетворения требований, предъявляемых к проекту. Управление проектами выполняется с применением интеграции логически сгруппированных процессов управления проектами в количестве 42, распределенных в 5 групп. Эти 5 групп процессов следующие:
· инициация;
· планирование;
· исполнение;
· мониторинг и управление;
· завершение.
Вывод: Знания, которые накоплены в PMBoK по управлению проектами являются
одними из наиболее часто используемых и при их правильном применении внедрение
проектов в рамках ИТ-инфраструктуры будут приносить прибыль и обеспечивать
эффективные показатели качества.
1.3.6 Управление ИТ-проектами на основе PRINCE2
PRINCE2 является методом для управления проектами, разработанным для британского правительства и является обязательным для применения во всех государственных структурах Великобритании. Благодаря открытости, доступности и эффективности этого метода, им активно пользуются уже более чем в 150 странах мира и его популярность растет с каждым днем. Уже более 23 000 организаций по всему миру уже используют этот инновационный и надежный подход в своей практике и многие считают его лучшим методом управления проектами. Во многом это связано с тем, что PRINCE2 является действительно универсальным методом: он может быть применен к проектам в любой сфере деятельности и вне зависимо от различных условностей.состоит из набора принципов, тем управления, процессной модели этапов жизненного цикла проекта и руководства по применению метода в уникальных условиях среды проекта.- основан на четком процессе, разбитом на 8 стадий и 45 подпроцессов. У каждой стадии есть свой набор целей, активностей, а также входных и выходных артефактов. Есть критерии, по которым можно судить о качестве артефактов. Они позволяют контролировать отклонения от качества в течение жизненного цикла проекта.
Особенностью стандарта является его масштабируемость, которая позволяет оценить необходимость внедрения того или иного процесса или подпроцесса при условии наличия маленького проекта или более масштабного.
В сравнении с другими лучшими практиками и методами управления проектами, а именно PMBoK, PRINCE2 обеспечивает следующие преимущества:
- универсальность применения по отношению к любому типу проекта;
- единство терминологии и подходов;
- интегрируемость с другими практиками и со специфическими отраслевыми моделями и методологиями;
- фокус управленческих усилий на продукте проекта, в соответствии с согласованными стандартами качества;