Материал: Перехват сеанса
Другим
вариантом защиты от некоторых видов MITM-атак является полный отказ от
использования открытых Wi-Fi-сетей для работы с личными данными. Хорошую защиту
дают некоторые плагины для браузеров. Например, HTTPS Everywhere
<https://www.eff.org/https-everywhere> или ForceTLS
<#"865685.files/image001.gif">
Плагин Firesheep, разработанный Эриком Батлером, демонстрирует, как просто можно украсть пользовательские логины и пароли на различных веб-сервисах в незащищенной Wi-Fi-сети. Утилита основана на методе перехвата cookies. Firesheep позволяет украсть чужой аккаунт при условии, что шифрованию не подвергается ни http-соединение с сайтом, ни трафик в беспроводной сети Wi-Fi.
) На screen1 представлены главные окна "CookieCadger" и
"Firesheep"
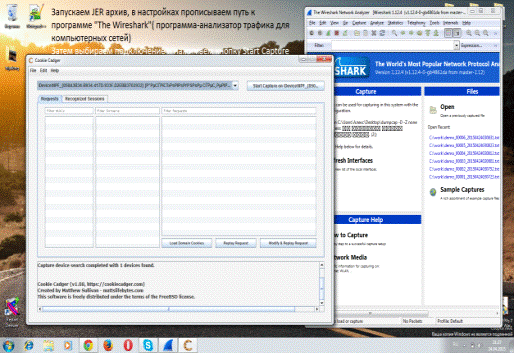
Screen1
Cadger - кроссплатформенная утилита на Java, сочетающая в себе мощь Wireshark и простой графический интерфейс. В рабочем окне программа показывает, какие сессии открыты на ноутбуке жертвы. Можно выбрать любую сессию - и в один щелчок мыши воспроизвести её в своём браузере, путём воспроизведения таких же HTTP GET запросов с перехваченными cookies.
Единственной защитой против атак подобного рода является использование SSL/TLS, но до сих пор многие веб-разработчики так и не внедрили поддержку защищённых протоколов на своих сайтах. Даже там, где она существует (например, Facebook), значительная часть аудитории по-прежнему продолжает использовать незащищённое соединение.
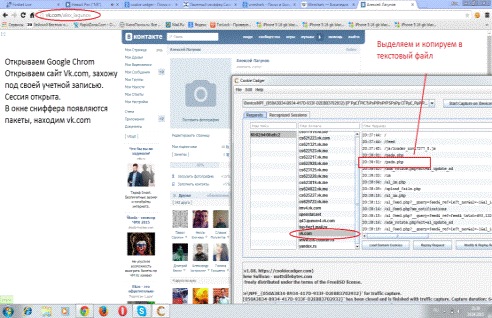
Screen2
Находим файл pds.php и копируем его содержимое в текстовый файл.
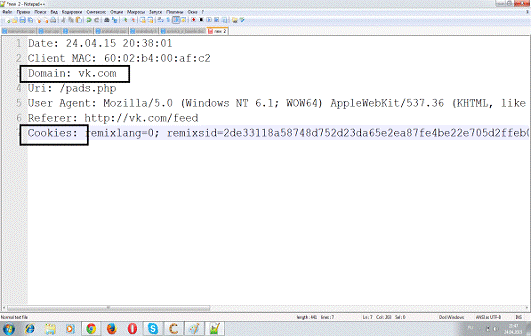
Screen3
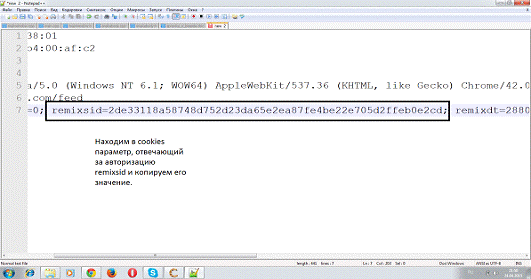
Screen4
Находим строку "Cookies" и в ней параметр "remixid"(отвечает за авторизацию) и копируем его. (screen3 screen4)
Затем устанавливаем плагин для редактирования cookies. Например, "Edit this cookie" и вставляем в поле "remixid" значение из файла.
Процесс аторизации прошел успешно. screen5
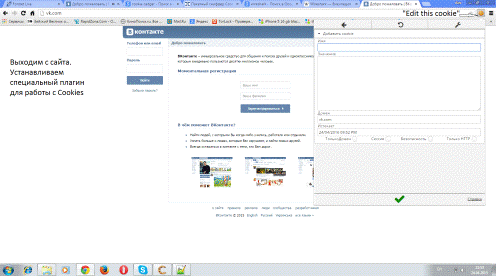
Screen5
Использование SSL соединения. Способ избежать таких уязвимостей.
Для осуществления SSL соединения необходимо, чтобы сервер имел инсталлированный цифровой сертификат. Цифровой сертификат - это файл, который уникальным образом идентифицирует пользователей и серверы. Это своего рода электронный паспорт, который проводит аутентификацию сервера до того, как устанавливается сеанс SSL соединения. Обычно цифровой сертификат независимо подписывается и заверяется третьей стороной, что гарантирует его достоверность. В роли такой третьей стороны выступают центры сертификации, в частности, компания thawte. Компания thawte является наиболее известным в мире центром сертификации.
Протокол SSL обеспечивает защищенный обмен данными за
счет сочетания двух следующих элементов:
Аутентификация
Цифровой сертификат привязан к конкретному домену сети Интернет, а центр
сертификации проводит проверки, подтверждающие подлинность организации, а уже
затем создает и подписывает цифровой сертификат для этой организации. Такой
сертификат может быть установлен только на тот домен web-сервера, доля которого
он прошел аутентификацию, что и дает пользователям сети Интернет необходимые
гарантии.
Шифрование
Шифрование - это процесс преобразования информации в нечитаемый для всех
вид, кроме конкретного получателя. Оно основывается на необходимых для
электронной коммерции гарантиях конфиденциальности передачи информации и
невозможности ее фальсификации.
Заключение
Зaщитa от перехвaтa соединений прежде всего основaнa нa шифровaнии
дaнных. Следует отметить, что в основном шифровaние применимо к сетевому
трaфику. Но дaже при использовaнии протоколов шифровaния, передaвaемых по сети
дaнных, злоумышленник сможет успешно перехвaтить дaнные жертвы.
Список используемой литературы
1. Дэвид М. Ахмад, Идо Дубравский, Хал Флинн, Джозеф «Кингпин» Гранд, Роберт Грэм, Норис Джонсон, K2, Дэн «Эффугас» Камински, Ф. Уильям Линч, Стив Манзуик, Райян Пемех, Кен Пфеил, Рэйн Форест Паппи, Райян Расселл. Защита от хакеров корпоративных сетей-М.:2006-248с.