Курсовая работа (т): Планирование мероприятий по защите конфиденциальной информации на календарный месяц на предприятии
Технологические инструктивные документы отличаются большим разнообразием и по своему назначению, составу и содержанию отражают избранную фирмой систему защиты документированной информации. Можно выделить основные, на наш взгляд, регламентирующие документы, имеющие значение для любой фирмы и необходимые при использовании любой системы защиты информации или отдельных элементов такой системы.
Прежде всего, следует назвать Перечень сведений предпринимательской фирмы, составляющих ее тайну или являющихся особо ценными. Перечень предназначен для определения состава конфиденциальных документов и баз данных, установления грифов ограничения доступа к бумажным и электронным документам, определения необходимой структуры системы защиты информации. Содержание перечня обычно делится на несколько частей: общую методическую часть по способам составления перечня и правилам работы с ним, списки конфиденциальных сведений по структурным подразделениям или управленческим функциям фирмы, список видов конфиденциальных документов и баз данных с указанием места их хранения, срока конфиденциальности и т.п.
Другим важным регламентирующим документом является Инструкция по обеспечению безопасности собственной информации предпринимательской фирмы. Она необходима для организации работы по защите конфиденциальной и ценной документированной информации и включает в себя:
· Обязанности сотрудников предприятия при работе с конфиденциальной информацией»;
· Порядок доступа сотрудников к конфиденциальным документам и базам данных, оформление доступа»;
· Обеспечение сохранности документов на бумажных и магнитных носителях при работе с ними руководителей, исполнителей (специалистов) и технического персонала»;
· Порядок сохранения тайны предприятия при проведении совещаний, заседаний и переговоров»;
· Требования к помещениям для работы с конфиденциальной информацией»;
· Порядок охраны территории, здания, помещений, транспортных средств и персонала предприятия»;
· Пропускной режим помещений фирмы, учет и порядок выдачи удостоверений, пропусков и визуальных идентификаторов»;
· Порядок приема, учета и контроля деятельности посетителей»;
· Требования к защите информации в рекламной и выставочной работе, публикациях, при интервьюировании и собеседованиях»;
· Организационное обеспечение защиты информации в ПЭВМ и линиях связи, при использовании в обработке документов средств организационной техники»;
· Ответственность сотрудников предприятия за разглашение конфиденциальной информации и утрату ценных документов».
Инструкция по обработке, хранению и движению конфиденциальных документов предприятия предназначена для организации работы сотрудников службы конфиденциальной документации, менеджера (референта) по безопасности, управляющего делами предприятия. Основные разделы этой инструкции:
· Структура защищенного документооборота предприятия;
· Установление, изменение и снятие грифа конфиденциальности документов;
· Порядок составления, изготовления и издания конфиденциальных документов;
· Копирование и размножение документов;
· Прием и распределение поступивших документов;
· Учет (регистрация) документов;
· Отправка и рассылка документов;
· Порядок передачи документов в процессе их рассмотрения и исполнения;
· Контроль исполнения документов;
· Порядок систематизации документов и формирования дел;
· Порядок передачи документов и дел в архив предприятия, уничтожения документов и дел с истекшим сроком хранения;
· Оперативное (текущее) и архивное хранение дел;
· Проверка наличия документов, дел, баз данных и носителей конфиденциальной информации;
· Правила хранения и использования бланков документов, печатей и штампов.
В приложении к инструкции даются учетные и иные технологические формы, необходимые для организации обработки, хранения и движения документов.
Информационные (методические, советующие, обучающие) документы (правила, требования, указания, методики, памятки и т.п.), детализирующие процессы защиты информации, носят вместе с тем обязательный характер и устанавливают порядок работы с конфиденциальной информацией и документами различных категорий сотрудников фирмы или всех сотрудников в конкретных типовых ситуациях. При необходимости они могут составляться по каждому отдельному сотруднику. Целесообразно выделить следующие информационные документы.
Правила работы руководителей и исполнителей (специалистов) предприятия с конфиденциальными документами и базами данных включают в себя:
· Порядок распределения документов между руководителями и исполнителями в соответствии с действующей системой доступа персонала к конфиденциальной информации;
· Рассмотрение документов руководителем и адресование их исполнителям;
· Порядок передачи и получения документов исполнителями»;
· Составление и изготовление документов исполнителями;
· Работа руководителя с подготовленными документами;
· Порядок хранения документов, дел, носителей информации, чистых бланков документов и штампов на рабочем месте руководителя и исполнителя;
· Проверка наличия конфиденциальных документов и баз данных на рабочем месте руководителя и исполнителя;
· Порядок ведения телефонных переговоров, факсимильной переписки;
· Особенности работы с ПЭВМ при обработке конфиденциальной информации, правила работы с копировальной техникой;
· Правила работы с конфиденциальными документами за пределами предприятия, в командировках, транспорте, порядок хранения документов;
· Обеспечение сохранности документов и баз данных во внерабочее время.
Правила работы менеджера по безопасности (управляющего делами, референта) предприятия с конфиденциальными документами и базами данных включают в себя:
· Порядок приема и отправки конфиденциальных документов;
· Порядок учета (регистрации) документов;
· Организация доступа исполнителей к конфиденциальным документам;
· Распределение документов по руководителям и исполнителям, ознакомление с документами исполнителей и передача документов на исполнение;
· Формирование и ведение справочно-информационного банка данных по конфиденциальным документам;
· Контроль исполнения документов;
· Оформление и изготовление документов на пишущих устройствах;
· Оформление и ведение номенклатуры дел предприятия;
· Формирование и хранение (текущее и архивное) дел предприятия;
· Порядок организации приема руководителем посетителей, методы обеспечения безопасности руководителя;
· Защита информации при ведении телефонных переговоров и передаче информации по факсимильной связи;
· Защита информации при работе с ПЭВМ;
· Построение систем охраны кабинета руководителя, приемной, сейфов, шкафов с документацией, вычислительной и организационной техники в рабочее и нерабочее время;
· Ответственность за нарушение правил работы с конфиденциальной документацией и базами данных.
Правила работы менеджера по персоналу предприятия включают в себя:
· Обязанности менеджера в области защиты информации и работы с сотрудниками, обладающими секретами фирмы»;
· Организация и документирование приема сотрудников на работу»;
· Обязательства сотрудников по сохранению тайны предприятия»;
· Контроль соблюдения персоналом правил работы с конфиденциальными документами и информацией»;
· Организация и документирование переводов сотрудников на другие должности и изменения условий контрактов»;
· Порядок формирования и ведения личных дел сотрудников»;
· Порядок оформления и ведения трудовых книжек сотрудников»;
· Порядок ведения справочно-информационного банка данных по персоналу предприятия»;
· Правила и методы защиты персональных данных»; «Организация и документирование увольнений сотрудников, обязательства по сохранению секретов предприятия»;
· Порядок оформления доступа сотрудников к конфиденциальным сведениям, документам и базам данных»;
· Принципы и направления формирования нормального психологического климата в коллективе, воспитания гордости персонала за свое предприятие»;
· Психологический анализ сотрудников, тестирование, анкетирование, инструктирование и обучение персонала»; «Правила хранения документов и работы с ними»; «Организация охраны помещения службы персонала в рабочее и •нерабочее время»;
· Ответственность менеджера по персоналу за разглашение персональных данных о сотрудниках предприятия и другой конфиденциальной информации».
Информационные документы могут также регламентировать требования по единообразному выполнению персоналом определенных видов типовых действий. К таким документам можно отнести, например, Правила обеспечения безопасности секретов предприятия и конфиденциальной, ценной информации в экстремальных ситуациях. Правила включают в себя:
· Классифицированный перечень экстремальных ситуаций и соответствующих мероприятий по защите секретов предприятия, информации и документов;
· Порядок (при необходимости план) эвакуации и охраны документов, дел и баз данных;
· Порядок (при необходимости план) эвакуации и оказания помощи персоналу;
· Порядок охраны имущества предприятия, оборудования и технических средств защиты информации;
· Порядок охраны персонала при индивидуальных экстремальных ситуациях (угрозах, шантаже, нападении и т.п.);
· Порядок взаимодействия с правоохранительными органами при возникновении экстремальных ситуаций.
Рассмотренные нормативно-методические документы отражают действующую на предприятии систему защиты информации и потому являются строго конфиденциальными. После их утверждения первым руководителем фирмы они доводятся в выборочном порядке до сведения всех сотрудников фирмы под роспись. Одновременно могут быть внесены необходимые изменения и дополнения в должностные инструкции сотрудников. При внесении обязательных периодических изменений в систему обеспечения безопасности фирмы соответствующим образом своевременно корректируется нормативно-методическая документация. Контроль за соблюдением сотрудниками фирмы изложенных в документах требований возлагается на службы безопасности, конфиденциальной документации и персонала, а в некрупных фирмах - на менеджера по безопасности.
Следовательно, система защиты
ценной, конфиденциальной информации предпринимательской фирмы реализуется в
комплексе нормативно-методических документов, которые детализируют и доводят ее
в виде конкретных рабочих требований до каждого работника фирмы. Знание ими
своих обязанностей по защите секретов предприятия является обязательным
условием эффективности функционирования системы защиты и определенной гарантией
сохранности собственной информации предприятия.
5. Основные организационно-технические мероприятия по защите информации
Основными организационно-техническими мероприятиями, которые проводятся государственной системой защиты информации, следует считать:
· государственное лицензирование деятельности предприятий в области защиты информации;
· аттестация объектов информации по требованиям безопасности информации, предназначенная для оценки подготовленности систем и средств информатизации и связи к обработке информации, содержащей государственную, служебную или коммерческую тайну;
· сертификация систем защиты информации;
· категорирование предприятий, выделенных помещений и объектов вычислительной техники по степени важности обрабатываемой информации.
Последовательность и содержание организации комплексной защиты информации представлена на рис. 4.4.
К организационно-техническим мероприятиям, проводимым государственной системой защиты информации, также относятся:
· введение территориальных, частотных, энергетических, пространственных и временных ограничений в режимах эксплуатации технических средств, подлежащих защите;
· создание и применение информационных и автоматизированных систем управления в защищенном исполнении;
· разработка и
внедрение технических решений и элементов защиты информации при создании
вооружения и военной техники и при проектировании, строительстве и эксплуатации
объектов информатизации, систем и средств автоматизации и связи.
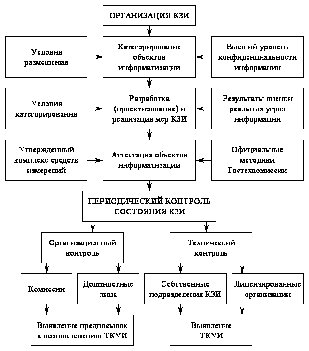
Примерная схема контроля защиты
информации
Заключение
Предпринимательская деятельность во всех сферах неразрывно связана с получением и использованием различного рода информации. Причем в современных условиях информация представляет собой особого рода товар, имеющий определенную ценность. Для предпринимателя зачастую наиболее ценной является информация, которую он использует для достижения целей фирмы и разглашение которой может лишить его возможностей реализовать эти цели, то есть создает угрозы безопасности предпринимательской деятельности. Конечно, не вся информация может, в случае ее разглашения, создавать эти угрозы, однако существует определенная ее часть, которая нуждается в защите.
Планирование мероприятий по защите конфиденциальной информации как часть деятельности по обеспечению безопасности предпринимательства в целом. Планирование определяется теми задачами, которые ставит перед собой предприятие на перспективу.
Подготовка плана защиты характерна для всех организационно-правовых форм предприятий безопасности. План защиты должен содержать описание целей и задач предприятия безопасности, характеристику услуг, которые будут представлены потребителю.
При этом необходимо помнить:
· чем больше предприятие, тем разносторонне и четче должно быть планирование его защиты;
· планированием должны заниматься профессионалы;
· долгосрочное планирование применяется по преимуществу в крупных предприятиях. Текущее планирование - элемент управленческой деятельности любого предприятия;
· при составлении планов целесообразно составлять каталог сильных и слабых сторон;
· разработка
запасного «аварийного» плана позволяет выполнить его даже при самом
неблагоприятном стечении обстоятельств
Список используемой литературы