Дипломная (вкр): Построение локальной вычислительной сети на основе VPN-технологии
Построение локальной вычислительной сети на основе VPN-технологии
Содержание
Введение
1. Проблематика построения VPN сетей
1.1 Анализ угроз информационной безопасности
1.2 Основные понятия и функции сети VPN
1.3 Способы создания защищенных виртуальных каналов
1.4 Классификация VPN сетей
1.4.1 Классификация VPN по архитектуре
1.4.2 Классификация VPN по типу технической реализации
1.4.3 Классификация VPN по типу используемой среды
2. Анализ протоколов VPN сетей
2.1 Модель OSI
2.2 Туннелирование на канальном уровне
2.2.1 Протокол РРТР
2.2.2 Протокол L2TP
2.3 Сетевой уровень
2.4 Построение защищенных сетей на сеансовом уровне
3. Построение VPN на основе Windows Server 2003
3.1 Настройка сервера VPN под Windows 2003 Server
3.2 Настройка клиентской части VPN под Windows 2003 Server
Выводы
Введение
В последнее время в мире телекоммуникаций наблюдается повышенный интерес к виртуальным частным сетям. Это обусловлено необходимостью снижения расходов на содержание корпоративных сетей за счет более дешевого подключения удаленных офисов и удаленных пользователей через сеть Internet. Действительно, при сравнении стоимости услуг по соединению нескольких сетей через Internet, например, с сетями Frame Relay можно заметить существенную разницу в стоимости. Однако необходимо отметить, что при объединении сетей через Internet, сразу же возникает вопрос о безопасности передачи данных, поэтому возникла необходимость создания механизмов позволяющих обеспечить конфиденциальность и целостность передаваемой информации. Сети, построенные на базе таких механизмов, и получили название VPN.
Нередко людям нужен доступ к своей информации, хранящейся на их домашнем компьютере, или на компьютере фирмы. Эту проблему можно решить, организовав удалённый доступ к нему с помощью модема и телефонной линии. Использование телефонной линии имеет свои особенности. Недостатки этого решения в том, что звонок с другой страны стоит немалых денег. Есть и другое решение под названием VPN. Преимущества технологии VPN в том, что организация удалённого доступа делается не через телефонную линию, а через Internet, что намного дешевле и лучше. По моему мнению, технология VPN имеет перспективу на широкое распространение по всему миру.
вычислительная сеть виртуальная частная
1. Проблематика построения VPN сетей
1.1 Анализ угроз информационной безопасности
Под угрозой понимают потенциально возможное событие, которое может привести к нанесению ущерба чьим-либо интересам. В дальнейшем под угрозой безопасности АС обработки информации будем понимать возможность воздействия на АС, которое прямо или косвенно может нанести ущерб ее безопасности.
В настоящее время известен обширный перечень угроз информационной безопасности АС, содержащий сотни позиций.
Рассмотрение возможных угроз информационной безопасности проводится с целью определения полного набора требований к разрабатываемой системе зашиты.
Перечень угроз, оценки вероятностей их реализации, а также модель нарушителя служат основой для анализа риска реализации угроз и формулирования требований к системе защиты АС. Кроме выявления возможных угроз, целесообразно проведение анализа этих угроз на основе их классификации по ряду признаков. Каждый из признаков классификации отражает одно из обобщенных требований к системе защиты. Угрозы, соответствующие каждому признаку классификации, позволяют детализировать отражаемое этим признаком требование.
Необходимость классификации угроз информационной безопасности АС обусловлена тем, что хранимая и обрабатываемая информация в современных АС подвержена воздействию чрезвычайно большого числа факторов, в силу чего становится невозможным формализовать задачу описания полного множества угроз. Поэтому для защищаемой системы обычно определяют не полный перечень угроз, а перечень классов угроз [1].
Классификация возможных угроз информационной безопасности АС может быть проведена по следующим базовым признакам.
. По природе возникновения:
естественные угрозы, вызванные воздействиями на АС объективных физических процессов или стихийных природных явлений;
искусственные угрозы безопасности АС, вызванные деятельностью человека.
. По степени преднамеренности проявления:
угрозы, вызванные ошибками или халатностью персонала, например некомпетентное использование средств защиты, ввод ошибочных данных;
угрозы преднамеренного действия, например действия злоумышленников.
. По непосредственному источнику угроз:
природная среда, например стихийные бедствия, магнитные бури и пр.;
человек, например вербовка путем подкупа персонала, разглашение конфиденциальных данных и т.п.;
санкционированные программно-аппаратные средства, например удаление данных, отказ в работе ОС;
несанкционированные программно-аппаратные средства, например заражение компьютера вирусами с деструктивными функциями.
. По положению источника угроз:
вне контролируемой зоны АС, например перехват данных, передаваемых по каналам связи, перехват побочных электромагнитных, акустических и других излучений устройств;
в пределах контролируемой зоны АС, например применение подслушивающих устройств, хищение распечаток, записей, носителей информации и т.п.;
непосредственно в АС, например некорректное использование ресурсов АС.
. По степени зависимости от активности АС:
независимо от активности АС, например вскрытие шифров криптозащиты информации;
только в процессе обработки данных, например угрозы выполнения и распространения программных вирусов.
. По степени воздействия на АС:
пассивные угрозы, которые при реализации ничего не меняют в структуре и содержании АС, например угроза копирования секретных данных;
активные угрозы, которые при воздействии вносят изменения в структуру и содержание АС, например внедрение троянских коней и вирусов.
. По этапам доступа пользователей или программ к ресурсам АС:
угрозы, проявляющиеся на этапе доступа к ресурсам АС, например угрозы несанкционированного доступа в АС;
угрозы, проявляющиеся после разрешения доступа к ресурсам АС, например угрозы несанкционированного или некорректного использования ресурсов АС.
. По способу доступа к ресурсам АС:
угрозы, осуществляемые с использованием стандартного пути доступа к ресурсам АС, например незаконное получение паролей и других реквизитов разграничения доступа с последующей маскировкой под зарегистрированного пользователя;
угрозы осуществляемые с использованием скрытого нестандартного пути доступа к ресурсам АС, например несанкционированный доступ к ресурсам АС путем использования недокументированных возможностей ОС.
. По текущему месту расположения информации, хранимой и обрабатываемой в АС:
угрозы доступа к информации, находящейся на внешних запоминающих устройствах, например несанкционированное копирование секретной информации с жесткого диска;
угрозы доступа к информации, находящейся в оперативной памяти, например чтение остаточной информации из оперативной памяти, доступ к системной области оперативной памяти со стороны прикладных программ;
угрозы доступа к информации, циркулирующей в линиях связи, например незаконное подключение к линиям связи с последующим вводом ложных сообщений или модификацией передаваемых сообщений, незаконное подключение к линиям связи с целью прямой подмены законного пользователя с последующим вводом дезинформации и навязыванием ложных сообщений;
угрозы доступа к информации, отображаемой на терминале или печатаемой на принтере, например запись отображаемой информации на скрытую видеокамеру.
Как уже отмечалось, опасные воздействия на АС подразделяют на случайные и преднамеренные. Анализ опыта проектирования, изготовления и эксплуатации АС показывает, что информация подвергается различным случайным воздействиям на всех этапах цикла жизни и функционирования АС.
Причинами случайных воздействий при эксплуатации АС могут быть:
аварийные ситуации из-за стихийных бедствий и отключений
электропитания;
отказы и сбои аппаратуры;
ошибки в программном обеспечении;
помехи в линиях связи из-за воздействий внешней среды.
Ошибки в ПО являются распространенным видом компьютерных нарушений. ПО серверов, рабочих станций, маршрутизаторов и т.д. написано людьми, поэтому оно практически всегда содержит ошибки. Чем выше сложность подобного ПО, тем больше вероятность обнаружения в нем ошибок и уязвимостей. Большинство из них не представляют никакой опасности, некоторые же могут привести к серьезным последствиям, таким как получение злоумышленником контроля над сервером, неработоспособность сервера, несанкционированное использование ресурсов (использование компьютера в качестве плацдарма для атаки и т.п.). Обычно подобные ошибки устраняются с помощью пакетов обновлений, регулярно выпускаемых производителем ПО. Своевременная установка таких пакетов является необходимым условием безопасности информации.
Преднамеренные угрозы связаны с целенаправленными действиями нарушителя. В качестве нарушителя может быть служащий, посетитель, конкурент, наемник и т.д. Действия нарушителя могут быть обусловлены разными мотивами: недовольством служащего своей карьерой, сугубо материальным интересом (взятка), любопытством, конкурентной борьбой, стремлением самоутвердиться любой ценой и т.п.
Несанкционированный доступ - наиболее распространенный и многообразный вид компьютерных нарушений. Суть НСД состоит в получении пользователем (нарушителем) доступа к объекту в нарушение правил разграничения доступа, установленных в соответствии с принятой в организации политикой безопасности. НСД использует любую ошибку в системе защиты и возможен при нерациональном выборе средств защиты, их некорректной установке и настройке. НСД может быть осуществлен как штатными средствами АС, так и специально созданными аппаратными и программными средствами.
Основные каналы НСД, через которые нарушитель может получить доступ к компонентам АС и осуществить хищение, модификацию и/или разрушение информации:
штатные каналы доступа к информации (терминалы пользователей, оператора, администратора системы; средства отображения и документирования информации; каналы связи) при их использовании нарушителями, а также законными пользователями вне пределов их полномочий;
технологические пульты управления;
линии связи между аппаратными средствами АС;
побочные электромагнитные излучения от аппаратуры, линий связи, сетей электропитания и заземления и др.
Из всего разнообразия способов и приемов НСД остановимся на следующих распространенных и связанных между собой нарушениях:
перехват паролей - "маскарад";
незаконное использование привилегий.
Перехват паролей осуществляется специально разработанными программами. При попытке законного пользователя войти в систему программа-перехватчик имитирует на экране дисплея ввод имени и пароля пользователя, которые сразу пересылаются владельцу программы-перехватчика, после чего на экран выводится сообщение об ошибке и управление возвращается ОС. [1].
1.2 Основные понятия и функции сети VPN
VPN - технология позволяющих обеспечить одно или несколько сетевых соединений (логическую сеть) поверх другой сети (например, Интернет). Несмотря на то, что коммуникации осуществляются по сетям с меньшим неизвестным уровнем доверия (например, по публичным сетям), уровень доверия к построенной логической сети не зависит от уровня доверия к базовым сетям благодаря использованию средств криптографии (шифрования, аутентификации, инфраструктуры открытых ключей, средств для защиты от повторов и изменений передаваемых по логической сети сообщений).
Цель VPN-технологий состоит в максимальной степени обособления потоков данных одного предприятия от потоков данных всех других пользователей сети общего пользования. Обособленность должна быть обеспечена в отношении параметров пропускной способности потоков и в конфиденциальности передаваемых данных. Таким образом, задачами технологий VPN являются обеспечение в сетях общего пользования гарантированного качества обслуживания для потоков данных, а также защита их от возможного НСД.
Так как основной задачей VPN является защита трафика, поэтому виртуальная сеть должна удовлетворять большому числу требований и, в первую очередь, обладать надежной криптографией, гарантирующей защиту от прослушивания, изменения, отказа от авторства. Кроме того, VPN должна иметь надежную систему управления ключами и криптоинтерфейс, позволяющий осуществлять криптооперации: защищенная почта, программы шифрования дисков и файлов и др. В настоящее время интерес к использованию средств для построения VPN постоянно растёт, что обусловлено целым рядом причин:
низкой стоимостью эксплуатации за счет использования сетей общего пользования вместо собственных или арендуемых линий связи;
масштабируемостью решений;
простотой изменения конфигурации;
"прозрачностью" для пользователей и приложений.
При использовании VPN-технологий можно обеспечить:
защиту (конфиденциальность, подлинность и целостность) передаваемой по сетям информации;
защиту внутренних сегментов сети от НСД со стороны сетей общего пользования;
сокрытие внутренней структуры защищаемых сегментов сети;
идентификацию и аутентификацию пользователей сетевых объектов;
централизованное управление политикой корпоративной сетевой
безопасности и настройками VPN-сети [2].
1.3 Способы создания защищенных виртуальных каналов
Любой из двух узлов виртуальной сети, между которыми формируется защищенный туннель, может принадлежать конечной или промежуточной точке защищаемого потока сообщений. Соответственно возможны различные способы образования защищенного виртуального, пример защищенный виртуального канала изображен на рисунке 1.1.
Вариант, когда конечные точки защищенного туннеля совпадают с
конечными точками защищаемого потока сообщений, является с точки зрения
безопасности лучшим. В этом случае обеспечивается полная защищенность канала
вдоль всего пути следования пакетов сообщений. Однако такой вариант ведет к
децентрализации управления и избыточности ресурсных затрат. Требуется установка
средств создания защищенных туннелей на каждый клиентский компьютер локальной
сети, что усложняет централизованное управление доступом к компьютерным
ресурсам и экономически не всегда оправдано. В большой сети отдельное
администрирование каждого клиентского компьютера с целью конфигурирования в нем
средств защиты является достаточно трудоемкой процедурой.
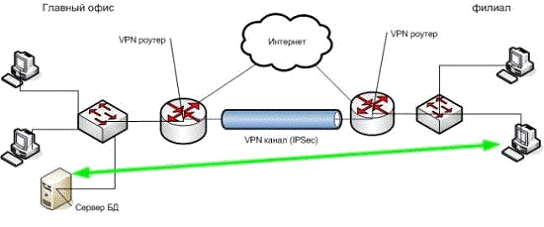
Рисунок 1.1 - Защищенный виртуальный канал
Поэтому, если отсутствует необходимость защиты трафика внутри локальной сети, входящей в виртуальную сеть, то в качестве конечной точки защищенного туннеля целесообразно выбрать брандмауэр или пограничный маршрутизатор этой локальной сети. В случае же, когда внутри локальной сети поток сообщений также должен быть защищен, то в качестве конечной точки туннеля в этой сети должен выступать компьютер, представляющий одну из сторон защищенного взаимодействия. При доступе к локальной сети удаленного пользователя компьютер этого пользователя также должен быть конечной точкой защищенного виртуального канала [3].