Дипломная (вкр): Построение локальной вычислительной сети на основе VPN-технологии
Распространен также вариант, характеризующийся более низкой безопасностью, но более высоким удобством применения. Согласно данному варианту Рабочие станции и серверы локальной сети, а также удаленные компьютеры не участвуют в создании защищенного туннеля, который прокладывается только внутри публичной сети с коммутацией пакетов, например, внутри Internet. В качестве конечных точек такого туннеля чаще всего выступают провайдеры Internet или пограничные маршрутизаторы (брандмауэры) локальной сети. При удаленном доступе к локальной сети туннель создается между сервером удаленного доступа провайдера Internet, а также пограничным провайдером Internet или маршрутизатором (брандмауэром) локальной сети. При объединении локальных сетей туннель формироваться только между пограничными провайдерами Internet или маршрутизаторами (брандмауэрами) локальной сети.
Аргументацией в пользу описанного варианта создания виртуальных сетей выступает тот факт, что уязвимыми для злоумышленников в большей степени являются сети с коммутацией пакетов, такие, как Internet, а не каналы телефонной сети или выделенные каналы связи. Виртуальные сети, построенные по данному варианту, обладают хорошей масштабируемостью и управляемостью. Для клиентских компьютеров и серверов локальной сети, входящей в виртуальную сеть, защищенные туннели полностью прозрачны и программное обеспечение этих узлов остается без изменений. Однако по причине того, что часть защищаемого трафика проходит в незащищенном виде по публичным каналам связи, данный вариант существенно снижает безопасность информационного взаимодействия. Кроме того, большая часть работы по созданию защищенных туннелей ложится на провайдеров, которым необходимо доверять и платить.
Создание защищенного туннеля выполняют компоненты виртуальной
сети, функционирующие на узлах, между которыми формируется туннель. Эти
компоненты принято называть инициатором и терминатором туннеля. Инициатор
туннеля инкапсулирует (встраивает) пакеты в новый пакет, содержащий наряду с
исходными данными новый заголовок с информацией об отправителе и получателе.
Хотя все передаваемые по туннелю пакеты являются пакетами IP, инкапсулируемые
пакеты могут принадлежать к протоколу любого типа, включая пакеты
немаршрутизируемых протоколов, таких, как NetBEUI. Маршрут между инициатором и
терминатором туннеля определяет обычная маршрутизируемая сеть IP, которая может
быть и сетью, отличной от Internet. Терминатор туннеля выполняет процесс,
обратный инкапсуляции - он удаляет новые заголовки и направляет каждый исходный
пакет в локальный стек протоколов или адресату в локальной сети. Сама по себе
инкапсуляция никак не влияет на защищенность пакетов сообщений, передаваемых по
туннелю VPN. Но благодаря инкапсуляции появляется возможность полной
криптографической защиты инкапсулируемых пакетов. Конфиденциальность
инкапсулируемых пакетов обеспечивается путем их криптографического закрытия,
т.е. зашифровывают, а целостность и подлинность - путем формирования цифровой
подписи. Поскольку существует большое множество методов криптозащиты данных,
очень важно, чтобы инициатор и терминатор туннеля использовали одни и те же
методы и могли согласовывать друг с другом эту информацию.
1.4 Классификация VPN сетей
Классифицировать VPN решения можно по нескольким основным
параметрам, которые представлены на рисунке 1.2.
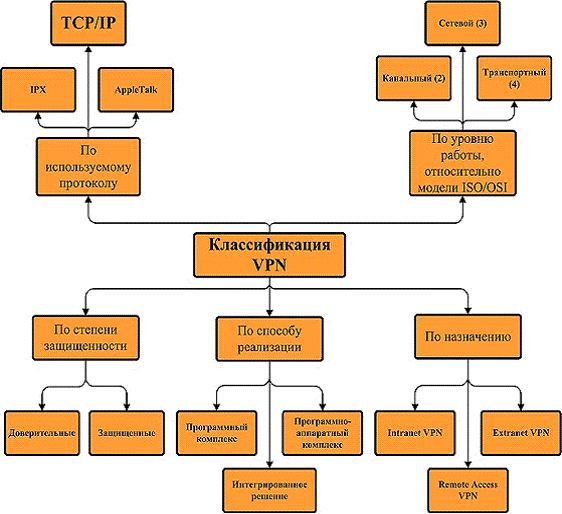
Рисунок 1.2 - Классификация VPN
По типу используемой среды:
Защищённые VPN сети. Наиболее распространённый вариант приватных частных сетей. C его помощью возможно создать надежную и защищенную подсеть на основе ненадёжной сети, как правило, Интернета.
Примером защищённых VPN являются: IPSec, OpenVPN и PPTP.
Доверительные VPN сети. Используются в случаях, когда передающую среду можно считать надёжной и необходимо решить лишь задачу создания виртуальной подсети в рамках большей сети. Вопросы обеспечения безопасности становятся неактуальными. Примерами подобных VPN решении являются: MPLS и L2TP. Корректнее сказать, что эти протоколы перекладывают задачу обеспечения безопасности на другие, например L2TP, как правило, используется в паре с IPSec [4].
По способу реализации:
VPN сети в виде специального программно-аппаратного обеспечения. Реализация VPN сети осуществляется при помощи специального комплекса программно-аппаратных средств. Такая реализация обеспечивает высокую производительность и, как правило, высокую степень защищённости.
VPN сети в виде программного решения. Используют персональный компьютер со специальным программным обеспечением, обеспечивающим функциональность VPN.
VPN сети с интегрированным решением.
Функциональность VPN обеспечивает комплекс, решающий также задачи фильтрации
сетевого трафика, организации сетевого экрана и обеспечения качества
обслуживания.
1.4.1 Классификация VPN по архитектуре
По архитектуре технического решения принято выделять три основных вида виртуальных частных сетей:
внутрикорпоративные VPN (Intranet VPN);с удаленным доступом (Remote Access VPN)
межкорпоративные VPN (Extranet VPN).VPN используют для объединения в единую защищённую сеть нескольких распределённых филиалов одной организации, обменивающихся данными по открытым каналам связи. При организации такой схемы подключения требуется наличие VPN серверов равное количеству связываемых офисов.
Данный способ целесообразно использовать как для обыкновенных филиалов, так и для мобильных офисов, которые будут иметь доступ к ресурсам "материнской" компании, а также без проблем обмениваться данными между собой.
Интранет построен на базе тех же понятий и технологий, которые используются для Интернета, такие как архитектура клиент-сервер и стек протоколов Интернет (TCP/IP). В Интранете встречаются все из известных интернет-протоколов, например, протоколы HTTP (веб-службы), SMTP (электронная почта), и FTP (передача файлов). Интернет-технологии часто используются для обеспечения современными интерфейсами функции информационных систем, размещающих корпоративные данные.
Интранет можно представить как частную версию Интернета, или как частное расширение Интернета, ограниченного организацией с помощью брандмауэра. Первые интранет-веб-сайты и домашние страницы начали появляться в организациях в 1990-1991. Однако по неофициальным данным, термин Интранет впервые стал использоваться в 1992 году в таких учреждениях, как университеты и корпорации, работающие в технической сфере [5].
Интранет также противопоставляют Экстранету; доступ к Интранету предоставлен только служащим организации, в то время как к Экстранету могут получить доступ клиенты, поставщики, или другие утверждённые руководством лица. В Экстранет-технологии помимо частной сети, пользователи имеют доступ к Интернет ресурсам, но при этом осуществляются специальные меры для безопасного доступа, авторизации, и аутентификации.
Интранет компании не обязательно должен обеспечивать доступ к Интернету. Когда такой доступ всё же обеспечивается, обычно это происходит через сетевой шлюз с брандмауэром, ограждая Интранет от несанкционированного внешнего доступа. Сетевой шлюз часто также осуществляет пользовательскую аутентификацию, шифрование данных, и часто - возможность соединения по виртуальной частной сети (VPN) для находящихся за пределами предприятия сотрудников, чтобы они могли получить доступ к информации о компании, вычислительным ресурсам и внутренним контактам.
Достоинства Intranet VPN:
применение мощных криптографических протоколов шифрования данных для защиты конфиденциальной информации;
надежность функционирования при выполнении таких критических приложений, как системы автоматизированной продажи и системы управления базами данных;
гибкость управления эффективным размещением быстро
возрастающего числа новых пользователей, новых офисов и новых программных
приложений.
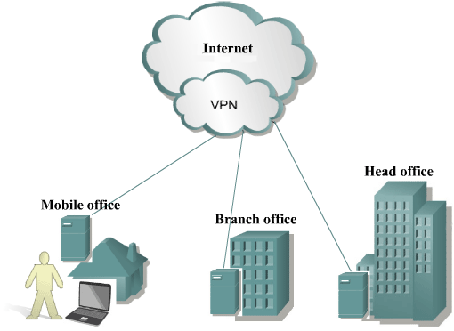
Рисунок 1.3 - Схема подключения Intranet VPN.
Access VPN используют для создания защищённого канала между
сегментом корпоративной сети (центральным офисом или филиалом) и одиночным
пользователем, который, работая дома, подключается к корпоративным ресурсам с
домашнего компьютера или, находясь в командировке, подключается к корпоративным
ресурсам при помощи ноутбука или смартфона.
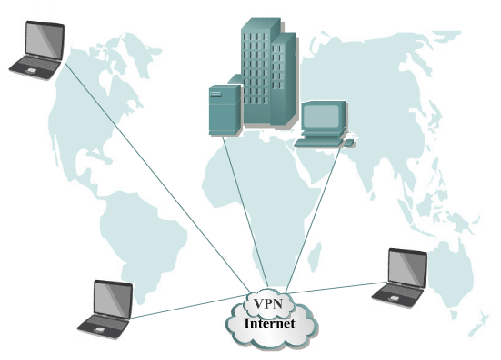
Рисунок 1.4 - Схема удалённого доступа VPN.
Преимущества перехода от частно управляемых dial networks к Remote Access VPN:
возможность использования местных dial-in numbers вместо междугородних позволяет значительно снизить затраты на междугородние телекоммуникации;
эффективная система установления подлинности удаленных и мобильных пользователей обеспечивает надежное проведение процедуры аутентификации;
высокая масштабируемость и простота развертывания для новых пользователей, добавляемых к сети;
сосредоточение внимания компании на основных корпоративных бизнес-целях вместо отвлечения на проблемы обеспечения работы сети.
Существенная экономия при использовании Remote Access VPN является мощным стимулом, однако применение открытого Интернет в качестве объединяющей магистрали для транспорта чувствительного корпоративного трафика становится все более масштабным, что делает механизмы защиты информации жизненно важными элементами данной технологии.VPN. Используют для сетей, к которым подключаются "внешние" пользователи (например, заказчики или клиенты). Уровень доверия к ним намного ниже, чем к сотрудникам компании, поэтому требуется обеспечение специальных "рубежей" защиты, предотвращающих или ограничивающих доступ последних к особо ценной, конфиденциальной информации.
Сети Extranet VPN в целом похожи на внутрикорпоративные виртуальные частные сети с той лишь разницей, что проблема защиты информации является для них более острой. Для Extranet VPN характерно использование стандартизированных VPN-продуктов, гарантирующих способность к взаимодействию с различными VPN-решениями, которые деловые партнеры могли бы применять в своих сетях.
Когда несколько компаний принимают решение работать вместе и открывают друг для друга свои сети, они должны позаботиться о том, чтобы их новые партнеры имели доступ только к определенной информации. При этом конфиденциальная информация должна быть надежно защищена от несанкционированного использования. Именно поэтому в межкорпоративных сетях большое значение придается контролю доступа из открытой сети посредством МЭ. Важна и аутентификация пользователей, призванная гарантировать, что доступ к информации получают только те, кому он действительно разрешен. Вместе с тем, развернутая система защиты от несанкционированного доступа не должна привлекать к себе внимания.
1.4.2 Классификация VPN по типу технической реализации
Существуют различные варианты построения VPN. При выборе
решения требуется учитывать факторы производительности средств построения VPN.
Например, если маршрутизатор и так работает на пределе мощности своего
процессора, то добавление туннелей VPN и применение шифрования / дешифрования
информации могут остановить работу всей сети из-за того, что этот маршрутизатор
не будет справляться с простым трафиком, не говоря уже о VPN. Опыт показывает,
что для построения VPN лучше всего использовать специализированное
оборудование, однако если имеется ограничение в средствах, то можно обратить
внимание на чисто программное решение. Рассмотрим некоторые варианты построения
VPN.на базе брандмауэров. Брандмауэры большинства производителей поддерживают
туннелирование и шифрование данных. Все подобные продукты основаны на том, что
трафик, проходящий через брандмауэр шифруется. К программному обеспечению
собственно брандмауэра добавляется модуль шифрования. Недостатком этого метода
можно назвать зависимость производительности от аппаратного обеспечения, на
котором работает брандмауэр. При использовании брандмауэров на базе ПК надо
помнить, что подобное решение можно применять только для небольших сетей с
небольшим объемом передаваемой информации. На рисунке 1.5 схематически
представлена схема построения VPN на базе брандмауэров.
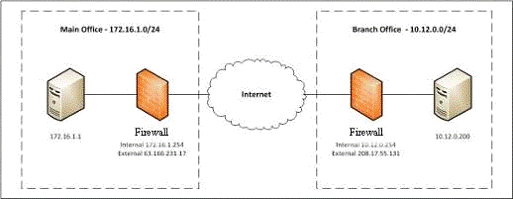
Рисунок 1.5 - Схема построения VPN на базе брандмауэров.
на базе маршрутизаторов. Другим способом построения VPN является применение для создания защищенных каналов маршрутизаторов (рисунок 1.6). Так как вся информация, исходящая из локальной сети, проходит через маршрутизатор, то целесообразно возложить на этот маршрутизатор и задачи шифрования.
Примером оборудования для построения VPN на маршрутизаторах является оборудование компании Cisco Systems. Начиная с версии программного обеспечения IOS 11.3, маршрутизаторы Cisco поддерживают протоколы L2TP и IPSec. Помимо простого шифрования проходящей информации Cisco поддерживает и другие функции VPN, такие как идентификация при установлении туннельного соединения и обмен ключами.
Для повышения производительности маршрутизатора может быть
использован дополнительный модуль шифрования ESA. Кроме того, компания Cisco
System выпустила специализированное устройство для VPN, которое так и
называется VPN Access Router (маршрутизатор доступа к VPN), предназначенное для
установки в компаниях малого и среднего размера, а также в отделениях крупных
организаций.
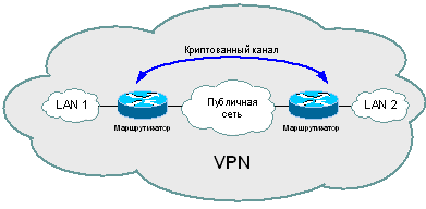
Рисунок 1.6 - VPN на базе маршрутизаторов.
на базе программного обеспечения. Следующим подходом к построению VPN являются чисто программные решения. При реализации такого решения используется специализированное программное обеспечение, которое работает на выделенном компьютере, и в большинстве случаев выполняет роль proxy-сервера. Компьютер с таким программным обеспечением может быть расположен за брандмауэром.
В качестве примера такого решения можно выступает программное обеспечение AltaVista Tunnel компании Digital. При использовании данного программного обеспечения клиент подключается к серверу Tunnel, аутентифицируется на нем и обменивается ключами. Шифрация производится на базе 56 или 128 битных ключей, полученных в процессе установления соединения. Далее, зашифрованные пакеты инкапсулируются в другие IP-пакеты, которые в свою очередь отправляются на сервер. Кроме того, данное программное обеспечение каждые 30 минут генерирует новые ключи, что значительно повышает защищенность соединения.
Положительными качествами AltaVista Tunnel являются простота
установки и удобство управления. Минусами данной системы можно считать
нестандартную архитектуру (собственный алгоритм обмена ключами) и низкую
производительность.на базе сетевой ОС. Решения на базе сетевой ОС мы рассмотрим
на примере системы Windows NT компании Microsoft. Для создания VPN Microsoft
использует протокол PPTP, который интегрирован в систему Windows NT. Данное
решение очень привлекательно для организаций использующих Windows в качестве
корпоративной операционной системы. Необходимо отметить, что стоимость такого
решения значительно ниже стоимости прочих решений. В работе VPN на базе Windows
NT используется база пользователей NT, хранящаяся на Primary Domain Controller
(PDC). При подключении к PPTP-серверу пользователь аутентифицируется по
протоколам PAP, CHAP или MS-CHAP. Передаваемые пакеты инкапсулируются в пакеты
GRE/PPTP. Для шифрования пакетов используется нестандартный протокол от
Microsoft Point-to-Point Encryption c 40 или 128 битным ключом, получаемым в
момент установки соединения. Недостатками данной системы являются отсутствие
проверки целостности данных и невозможность смены ключей во время соединения.
Положительными моментами являются легкость интеграции с Windows и низкая
стоимость.на базе аппаратных средств представлен на рисунке 1.7 Вариант
построения VPN на специальных устройствах может быть использован в сетях, требующих
высокой производительности. Примером такого решения служит продукт c IPro-VPN
компании Radguard. Данный продукт использует аппаратное шифрование передаваемой
информации, способное пропускать поток в 100 Мбит/с. IPro-VPN поддерживает
протокол IPSec и механизм управления ключами ISAKMP/Oakley. Помимо прочего,
данное устройство поддерживает средства трансляции сетевых адресов и может быть
дополнено специальной платой, добавляющей функции брандмауэра.