Дипломная (вкр): Построение системы информационной безопасности ООО 'Ладент VIP'
Построение системы информационной безопасности ООО 'Ладент VIP'
Содержание
Введение
. Теоретические основы технологии работы с персональными данными
.1 Нормативно-правовые документы в сфере информационной безопасности в РФ
.2 Угрозы информационных систем и их классификации
.3 Цели и задачи проектной части
. Описание предметной области
.1 Общая характеристика объекта исследования
.2 Характеристика структуры автоматизированной системы клиники
.3 Анализ системы информационной безопасности ООО «Ладент VIP»
.4 Общая характеристика существующей системы защиты персональных данных «Ладент VIP»
.4.1 Анализ системы защиты персональных данных при их автоматизированной обработке в ИС «Ладент VIP»
.4.2 Характеристика организации системы защиты персональных данных в условиях ООО «Ладент VIP»
. Проектная часть
.1 Исходные данные
.2 Внедрение системы аутентификации с использованием электронных ключей
.3 Защита информации от НСД и введение журнала безопасности с помощью СЗИ «Аура 1.2.4»
.4 Возможности настройки антивирусного ПО для обеспечения защиты персональных данных от НСД
.5 Совершенствование системы антивирусной защиты
Заключение
Список использованных
источников
Введение
Развитие информационных технологий и повсеместная информатизация общества дают как положительные, так и отрицательные результаты. Увеличение количества информации и информационных потоков в обществе ведет к совершенствованию многих процессов, развитию и улучшению взаимодействия, но также рождает новые угрозы и новый тип злоумышленников, которые оперируют в рамках виртуальных данных.
Важно понимать, что современное общество во всех своих видах деятельности и секторах повсеместно и повседневно использует большие массивы данных, которые обрабатываются, используются или хранятся в различных системах. Здесь стоит отметить, что информацию можно определить, как ресурс с высокой ценностью, поскольку своевременная и подходящая информация может дать гигантское преимущество конкурентам или игрокам на рынке, будь то экономический сектор или как-то повлиять на производство товаров и благ в любом другом. Таким образом информация, как ресурс, имеет ценность, которую необходимо защищать. Из этого следует, что любые типы утечек информации грозят ее обладателям, порой, колоссальными убытками.
Под информацией, которую необходимо защищать, обыватель понимает некую финансовую, трудовую или коммерческую, утечки которых напрямую связаны с экономическими убытками или затраченными средствами. Такая информация непосредственно связана с производством и, да, ее кража может сильно сказаться на экономических аспектах предприятия в целом. Но мы упускаем из вида другой тип информации, который напрямую затрагивает нашу с вами жизнь и утечки которого считаются ничуть не менее серьезными - персональные данные.
Представьте, что спам, приходящий вам на почту, может быть причиной продажи ваших персональных данных третьему лицу или как в результате кражи из компании, где они хранились. Но это самое безобидное, что может произойти при утечки персональных данных. Недостаточная защищенность информационных систем персональных данных может привести к краже денежных средств со счетов, неправомерному использованию чужих кредитных счетов, электронных учетных записей, подписей, электронных машин, получения доступа к другим системам, прочим кражам и так далее. Все это доказывает насколько актуальна проблема информационной безопасности уже сейчас и насколько более серьезной она станет в ближайшем будущем.
Нормативно-правовая база информационной технологий претерпевает изменения из года в год - выходят новые законы, вносятся правки в уже существующие, повсеместно появляются новые прецеденты, которые служат для написания новых актов и регламентов. Поэтому, при разработке системы информационной безопасности, необходимо оглядываться не только на технические факторы реальных проблем, но и на их нормативно-правовые аспекты, которые не менее важны. Таким образом, регламент безопасности информационной системы персональных данных должен включать в себя следующие пункты.
· порядок доступа специалистов к работе в программных комплексах, содержащих персональные данные;
· порядок организации системы разграничения доступа;
· порядок копирования и хранения информации, содержащей персональные данные;
· использование средств информационной безопасности при обработке персональных данных.
При этом необходимо проводить классификацию по типам, объемам персональных данных, обрабатываемым в информационных системах.
Данные задачи регламентируются как федеральными законами (152-ФЗ «О персональных данных»), так и нормативными актами ФСТЭК, ФСБ и других федеральных, а также отраслевых структур, а также государственными стандартами.
Важно понимать, что при повсеместно растущей автоматизации учета данных на предприятиях соразмерно должен развиваться понятийный аппарат сотрудников по вопросам информационной безопасности. Иначе, зачастую, мы сталкиваемся с тем, что недостаточная грамотность сотрудников приводит к серьезным последствиям: от утечек данных до нарушения работоспособности информационной системы. Из этого следует, что системы необходимо защищать не только от внешнего воздействия, но и от внутреннего.
Цель этой работы заключается в построении системы безопасности компьютерных программ. Здесь стоит заметить, что под определением «компьютерная программа» понимается следующее: «Программа для ЭВМ - представленная в объективной форме совокупность данных и команд, предназначенных для функционирования ЭВМ и других компьютерных устройств в целях получения определенного результата, включая подготовительные материалы, полученные в ходе разработки программы для ЭВМ, и порождаемые ею аудиовизуальные отображения». Таким образом, под определение «компьютерная программа» попадает не только технические инструменты информационной безопасности, но и программное обеспечение защищаемого субъекта.
Для выполнения данной цели, я выбрал частную стоматологическую клинику ООО «Ладент VIP» и поставил перед собой следующие задачи:
· анализ нормативно-правовых актов и требований к системам информационной безопасности;
· анализ структуры информационной системы ООО «Ладент VIP»;
· определение класса персональных данных, модели угроз и задач информационной безопасности в информационной системе частной клиники;
· оценка существующей системы защиты персональных данных, определение ее уязвимостей;
· предложения по улучшению системы информационной безопасности частной стоматологической клинки ООО «Ладент VIP».
Объект исследования: информационная система ООО «Ладент VIP»
Предмет исследования: организация работы с персональными данными.
Работа содержит три главы, введение, заключение и список использованных
источников. В первой главе мы рассмотрим нормативно-правовые аспекты
информационной безопасности, а также классификации конфиденциальных данных и
классификации информационных систем. Во второй главе проведен анализ работы по
защите информации в частной стоматологической клиники ООО «Ладент VIP»,
проведен анализ системы идентификации и аутентификации пользователей,
определены недостатки существующей системы. В главе 3 приведен проект
совершенствования системы защиты персональных данных информационной системы
частной стоматологической клиники ООО «Ладент VIP».
1. Теоретические основы технологии работы с персональными данными
В рамках данной работы рассматривается вопрос проектирования системы защиты персональных данных на примере медицинского учреждения ООО «Ладент VIP».
Необходимо рассмотреть нормативно-правовые акты и технологические
аспекты, в рамках которых оперирует информационная безопасность персональных
данных.
1.1 Нормативно-правовые документы в сфере информационной безопасности в РФ
С развитием автоматизированных средств обработки данных становится возможной утечка больших массивов информации по определенной тематике, в том числе и персональных данных. Нынешние съемные носители информации малогабаритны, но на них можно хранить огромные базы данных. Распространены случаи продаж баз данных, содержащих большие объемы информации, в том числе через сеть Интернет.
Объектами защиты информации в автоматизированных системах являются:
· информация, содержащаяся в системе;
· технические средства;
· носители информации;
· средства связи;
· средства обработки;
· программное обеспечение.
Нормативной базой технологии систем информационной безопасности являются: федеральное законодательство, нормативные правовые акты Президента Российской Федерации и Правительства Российской Федерации, а также руководящие документы Федеральной службы по техническому и экспортному контролю (ФСТЭК) и Федеральной службы безопасности Российской Федерации (ФСБ), регулирующие вопросы безопасности информации.
В соответствии с нормативными документами в области защиты информации, каждое предприятие и организация, в которой производится обработка персональных данных, обязано принять ряд организационных и технологических мер по обеспечению защиты информации.
Проведем обзор законодательства в области информационной безопасности.
Базовые нормативно-правовые акты в области информационной безопасности
приведены на рисунке 1.1.
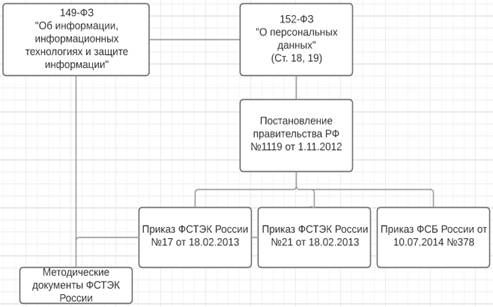
Рис. 1.1. Базовые нормативно-правовые акты в области защиты информации
информационный безопасность аутентификация защита
В таблице 1.1. приведен перечень законодательных актов РФ по
информационной безопасности, а также краткая аннотация к ним. В таблице 1.2.
приведен перечень постановлений Правительства РФ по информационной
Таблица 1.1. - Перечень законодательных актов РФ по информационной безопасности
|
149-ФЗ от 27.07.2006 |
«Об информации, информационных технологиях и защите информации» |
Регулирует отношения, возникающие при осуществлении права на поиск, получение, передачу и распространение информации, применение информационных технологий, обеспечение защите информации. |
||
|
152-ФЗ от 27.07.2006 |
«О персональных данных» |
Регулируются отношения, связанные с обработкой персональных данных, осуществляемой федеральными и региональными органами государственной власти и органами местного самоуправления, юридическими лицами, физическими лицами с использованием средств автоматизации или без использования таковых, если обработка персональных данных без использования таких средств соответствует характеру действий (операций), совершаемых с персональными данными с использованием средств автоматизации. |
||
|
63-ФЗ от 06.04.2011 |
«Об электронной подписи» |
Цель данного ФЗ Обеспечение правовых условий использования электронной подписи в электронных документах, при соблюдении которых такая подпись признается равнозначной собственноручной подписи в документе на бумажном носителе. |
«О лицензировании отдельных видов деятельности» |
Регулирует отношения, возникающие между федеральными органами исполнительной власти, органами исполнительной власти субъектов Российской Федерации, юридическими лицами и индивидуальными предпринимателями в связи с осуществлением лицензирования отдельных видов деятельности. |
Защита информации, содержащейся в информационной системе, является
комплексной задачей по проектированию, созданию и использованию системы
информационной безопасности и обеспечивается на протяжении всего жизненного
цикла информационной системы посредством принятия организационных и технических
мер защиты информации, направленных на предотвращение или минимизацию
последствий угроз безопасности информации в ней.
Таблица 1.2. Перечень постановлений Правительства РФ по информационной безопасности
|
Постановление Правительства РФ от 03.11.1994 № 1233 |
«Положение о порядке обращения со служебной информацией ограниченного распространения в органах государственной власти». |
Определение порядка обращения со служебной информацией, предназначенной для ограниченного распространения в государственных органах. |
|
Постановление Правительства РФ от 01.11.2012 № 1119 |
«Об утверждении Требований к защите персональных данных при их обработке в информационных системах персональных данных». |
Определение требований к реализации систем информационной безопасности ПД при их обработке в информационных системах, являющихся совокупностью персональных данных, хранящихся в базах данных, а также информационных технологий и технических средств, позволяющих осуществлять обработку таких персональных данных с использованием средств автоматизации. |
Под актуальными угрозами безопасности персональных данных понимается совокупность условий и факторов, создающих актуальную опасность несанкционированного, в том числе случайного, доступа к персональным данным
Базовый набор мер по обеспечению информационной безопасности определяется с учетом актуальных угроз, определяемых уполномоченными государственными органами. Согласно Постановлению Правительства РФ 2012 г., № 1119, оператор самостоятельно не определяет состав актуальных угроз. Оператор определяет только тип угроз на основании отраслевой модели.
Согласно Федеральному закону от 27 июля 2006г. № 152-ФЗ, оператор в рамках обработки персональных данных должен обеспечивать комплекс необходимых правовых, организационных и технических мер по обеспечению конфиденциальности персональных данных, что достигается путем определения угроз безопасности, оценки эффективности мероприятий по обеспечению безопасности, контроля за принимаемыми мерами по защите информации. Постановление № 1119 содержит довольно подробную классификацию информационных систем персональных данных, угроз безопасности таких систем, уровней защищенности информационных систем от указанных угроз. Так, в постановлении № 1119 выделено пять типов информационных систем персональных данных в зависимости от того, какие именно данные обрабатываются в рамках такой системы
1. информационные системы, обрабатывающие специальные категории персональных данных (данные, касающиеся расовой, национальной принадлежности, политических взглядов, религиозных или философских убеждений и т.д.);
. информационные системы, обрабатывающие биометрические данные (данные, характеризующие физиологические и биологические особенности человека, на основании которых можно установить его личность);
. информационные системы, обрабатывающие общедоступные персональные данные;
. информационные системы, обрабатывающие иные категории персональных данных (данные, не перечисленные выше);