Курсовая работа (т): Проектирование компьютерной сети офиса в среде моделирования Cisco Packet Tracer 5.3.3
Для взаимодействия с внешними сетями данная сеть может быть подключена к
сети Интернет. Для этого можно, например, подключить один из роутеров к витой
паре провайдера. Для доступа к сети Интернет будет необходимо внести в таблицы
маршрутизации роутеров изменения, предусматривающие возможность передачи
пакетов в сеть Интернет. А также изменить соответствующие настройки на
компьютерах (в нашем случае, нужно будет также внести изменения в настройки
серверов).
4 МОДЕЛИРОВАНИЕ ПОТОКОВ ТРАФИКА В СЕТИ
Моделирование трафика - это создание стохастической модели потоков трафика в сети, к примеру это может быть сотовая или компьютерная сеть.
Методы моделирования сетевого трафика, концептуально можно разделить на два класса - аналитические и имитационные. Аналитическое моделирование подразумевает формальное описание моделируемых объектов и процессов в виде совокупности математических уравнений и выражений. Данные модели удобны для проведения теоретических исследований и формальных манипуляций, однако, в большинстве случаев построение адекватной аналитической модели для многих видов сетевого трафика является практически невыполнимой задачей. В том случае, если моделирование ставит перед собой задачу вычисления рабочих характеристик моделируемой системы, наиболее предпочтительным является использование имитационных моделей. Имитационные модели представляют собой набор алгоритмов (обычно реализуемых с помощью программного обеспечения), которые шаг за шагом воспроизводят события, происходящие в реальной системе. Суть имитационного моделирования трафика заключается в создании алгоритма (метода), который позволил бы генерировать последовательности величин схожие с последовательностями значений интенсивности трафика, наблюдаемыми в исследуемой сети передачи данных[1].
На сегодняшний день можно выделить четыре класса моделей, применяемых для моделирования трафика в сети:
использующие классические модели потоков, применяемые в теории массового обслуживания;
основанные на так называемых модулированных случайных процессах;
учитывающие статистическое самоподобие некоторых видов трафика (фрактальные модели);
строящие имитационные последовательности по образцу трафика.
Проведем моделирование потоков трафика от ПК номер 1 к серверу. PDU с рабочей станции до прохода
через HUB1 представлено на рисунке 4.1.
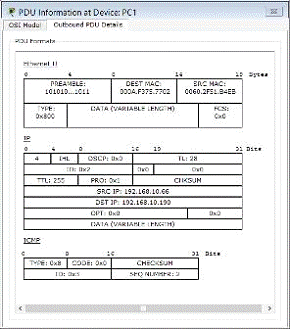
Рисунок 4.1 - PDU с рабочей станции до прохода через HUB1
между HUB1 и HUB3 представлено на рисунке 4.2.
Хабы никак не меняют свойства пакета, а делают широковещательный запрос с
MAC- адресом приемника. На рабочих станциях данные пакеты отбрасываются, хаб
пересылает его дальше, а на роутере пакет обрабатывается.перед прохождением
роутера R2 представлено на рисунке 4.3.
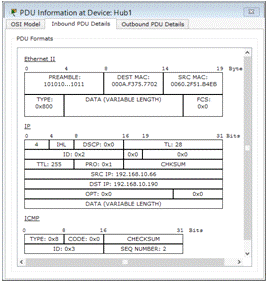
Рисунок 4.2 - PDU между HUB1 и HUB3
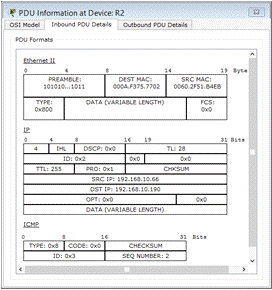
Рисунок 4.3 - PDU перед прохождением роутера R2
PDU после прохождения роутера R2 и перед прохождением роутера R1
представлено на рисунке 4.4.
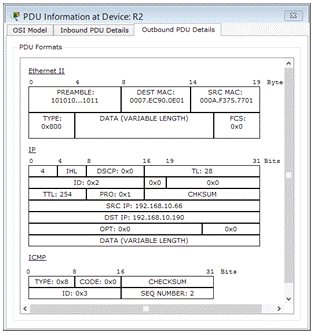
Рисунок 4.4 - PDU после прохождения роутера R2
Как видно, после прохождения роутера MAC-адрес назначения становится
MAC-адресом источника, а в поле DEST MAC подставляется адрес, соответствующий
физическому адресу роутера R1.после прохождения через роутер R1 представлено на
рисунке 4.5.
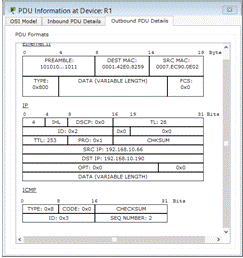
Рисунок 4.5 - PDU после прохождения через роутер R1
PDU между HUB6 и сервером Server-PT представлено на рисунке 4.6.
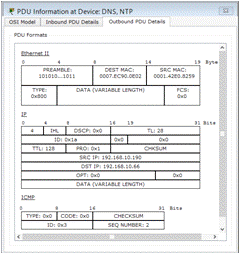
Рисунок 4.6 - PDU между HUB6 и сервером Server-PT
Проверка связи с помощью команды ping и tracert между рабочей станции PC1
одной подсети и сервером Server-PT представлено на рисунке 4.7.
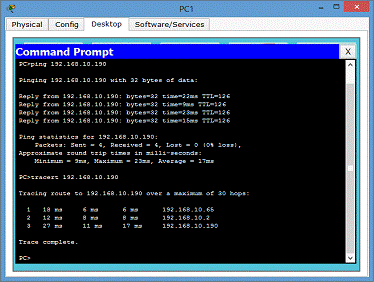
Рисунок 4.7 - Проверка связи между рабочей станцией и сервером.
Проверка связи с помощью команды ping между PC44 и PC35 по DNS имени PC
представлено на рисунке 4.8.
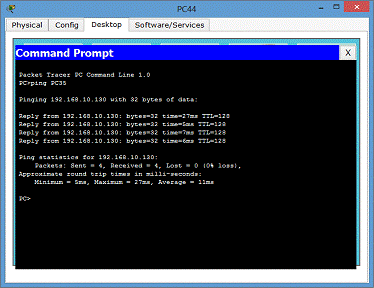
Рисунок 4.8 - Проверка связи между рабочей станцией по DNS имени PC.
5 РАСЧЕТ УДВОЕННОЙ ЗАДЕРЖКИ РАСПРОСТРАНЕНИЯ СИГНАЛА (PDV)
Data Unit (PDU) - протокольная единица обмена, модуль данных протокола (в OSI представляет собой объект данных, которыми обмениваются "машины протокола" (сущности уровня) в пределах данного уровня; содержит как управляющую информацию (PCI), так и пользовательские данные).
Для того, чтобы сеть Ethernet, состоящая из сегментов различной физической природы, работала корректно, необходимо, чтобы выполнялись три основных условия:
- Количество станций в сети не превышает 1024;
- Удвоенная задержка распространения сигнала (Path Delay Value, PDV) между двумя самыми удаленными друг от друга станциями сети не превышает 575 битовых интервалов;
- Сокращение межкадрового расстояния (Interpacket Gap Shrinkage) при прохождении последовательности кадров через все повторители не более, чем на 49 битовых интервалов (напомним, что при отправке кадров станция обеспечивает начальное межкадровое расстояние в 96 битовых интервалов).
Соблюдение этих требований обеспечивает корректность работы сети даже в случаях, когда нарушаются простые правила конфигурирования, определяющие максимальное количество повторителей и максимальную длину сегментов каждого типа.
При расчете удвоенной задержки распространения сигнала в компьютерной сети (PDV) производятся следующие действия:
определяются все сегменты компьютерной сети, тип коммутационного оборудования, длинна кабелей;
определяется суммарная удвоенная задержка (в битовых интервалах), которая вносится кабелем между двумя наиболее отдаленными компьютерами;
определяется максимальная задержка, которая вносится сетевыми адаптерами двух наиболее отдаленных друг от друга компьютеров;
определяется суммарная задержка, которая вносится коммутационным оборудованием, соединяющим два наиболее отдаленных компьютера;
суммируются результаты расчетов удвоенных задержек.
При этом учитывается наличие/отсутствие доменов коллизий в сети и в соответствии с полученными результатами определяется ее трудоспособность.
Удвоенная задержка, которая вносится кабелем представлена в таблице 5.1:
Таблица 5.1 - Удвоенная задержка, которая вносится кабелем [2].
|
Тип кабеля |
Удвоенная задержка в битовых интервалах |
|
|
|
На 1 м |
На максимальной длине |
|
UTP 5 |
1.112 |
111.2 (100 м) |
|
STP |
1.112 |
111.2 (100 м) |
|
Оптический |
1.0 |
412 (412 м) |
Максимальная задержка, вносимая кабелем, приведена в таблице 5.2:
Таблица 5.2 - Максимальная задержка, которая вносится сетевыми адаптерами
|
Тип сетевых адаптеров |
Максимальная задержка в битовых интервалах |
|
Два адаптера TX/FX |
100 |
|
Два адаптера Т4 |
138 |
Задержка, вносимая коммутационным оборудованием, приведена в таблице 5.3:
Таблица 5.3 - Задержка, которая вносится коммутационным оборудованием [2]
|
Коммутационное оборудование |
Максимальная задержка при двойном обороте в битовых интервалах |
|
Концентратор класса 1 |
140 |
|
Концентратор класса 2 |
92 |
|
Коммутатор |
0 (не создает домен коллизий) |
|
Маршрутизатор |
0 (не создает домен коллизий) |
Самым дальним расстоянием является расстояние между двумя любыми компьютерами, которые принадлежат разным подсетям. Возьмем компьютеры PC1 и PC35
Маршрутизаторы не создают домен коллизий, поэтому компонентами ее вносящими являются соединительные кабели, сетевые адаптеры и концентраторы класса 2.
Общая длина от PC 1 к HUB1 составляет 100 метров.
PDV=100*1,112+100=211.2 bt 211.2 bt < 575 bt
Полученный результат подтверждает, что сеть рабочая.
6 ТЕХНИЧЕСКИЕ СРЕДСТВА
6.1 Описание среды моделирования компьютерной сети
В данной курсовой роботе компьютерная сеть была разработана в Cisco Packet Tracer.Tracer - симулятор сети передачи данных, выпускаемый фирмой Cisco Systems. Позволяет делать работоспособные модели сети, настраивать (командами Cisco IOS) маршрутизаторы и коммутаторы, взаимодействовать между несколькими пользователями (через облако). Включает в себя серии маршрутизаторов Cisco 1800, 2600, 2800 и коммутаторов 2950, 2960, 3650. Кроме того есть серверы DHCP, HTTP, TFTP, FTP, рабочие станции, различные модули к компьютерам и маршрутизаторам, устройства WiFi, различные кабели[3].
Успешно позволяет создавать даже сложные макеты сетей, проверять на работоспособность топологии, помогает создавать сетевые модели, осуществлять визуализацию и анимацию передачи информации в сети. Как и любое моделирование, Packet Tracer опирается на упрощенные модели сетевых устройств и протоколов. Реальные компьютерные сети остаются эталоном для понимания поведения сети и развития навыков для их построения. Packet Tracer был создан, чтобы помочь решить проблему обеспечения доступа к сетевому оборудованию.
.2 Описание структурных элементов сети
При разработке компьютерной сети использовались такие структурные элементы как: рабочие станции PC-PT, серверы, маршрутизаторы 2621XM, концентраторы.
Рабочая станция - комплекс аппаратных и программных средств, предназначенных для решения определённого круга задач. Другое название абонента сети, клиента сети (в противоположность серверу) или специального компьютера, ориентированного на работу в сети[4].
Рабочая станция как место работы специалиста представляет собой полноценный компьютер <#"866863.files/image015.gif">
Рисунок 6.3.1 - Витая пара
Экранирование обеспечивает лучшую защиту от электромагнитных наводок как внешних, так и внутренних и т. д. Экран по всей длине соединён с неизолированным дренажным проводом, который объединяет экран в случае разделения на секции при излишнем изгибе или растяжении кабеля.
В зависимости от структуры проводников - кабель применяется одно- и многожильный. В первом случае каждый провод состоит из одной медной жилы и называется жила-монолит, а во втором - из нескольких и называется жила-пучок.
Одножильный кабель не предполагает прямых контактов с подключаемой периферией. То есть, как правило, его применяют для прокладки в коробах, стенах и т. д. с последующим терминированием розетками. Связано это с тем, что медные жилы довольно толсты и при частых изгибах быстро ломаются. Однако для «врезания» в разъёмы панелей розеток такие жилы подходят как нельзя лучше.
В свою очередь многожильный кабель плохо переносит «врезание» в разъёмы панелей розеток (тонкие жилы разрезаются), но замечательно ведет себя при изгибах и скручивании. Кроме того, многожильный провод обладает бо́льшим затуханием сигнала. Поэтому многожильный кабель используют в основном для изготовления патчкордов (англ. patchcord), соединяющих периферию с розетками[6].
.4 Протокол SNMP
(англ. Simple Network Management Protocol - простой протокол сетевого управления) - стандартный интернет-протокол для управления устройствами в IP-сетях на основе архитектур UDP/TCP. К поддерживающим SNMP устройствам относятся маршрутизаторы, коммутаторы, серверы, рабочие станции, принтеры, модемные стойки и другие. Протокол обычно используется в системах сетевого управления для контроля подключенных к сети устройств на предмет условий, которые требуют внимания администратора. SNMP определен Инженерным советом интернета (IETF) как компонент TCP/IP. Он состоит из набора стандартов для сетевого управления, включая протокол прикладного уровня, схему баз данных и набор объектов данных.предоставляет данные для управления в виде переменных, описывающих конфигурацию управляемой системы. Эти переменные могут быть запрошены (а иногда и заданы) управляющими приложениями.
При использовании SNMP один или более административных компьютеров (где функционируют программные средства, называемые менеджерами) выполняют отслеживание или управление группой хостов или устройств в компьютерной сети. С каждой управляемой системой связана постоянно запущенная программа, называемая агент, которая через SNMP передаёт информацию менеджеру.
Агенты SNMP обрабатывают данные о конфигурации и функционировании управляемых систем и преобразуют их во внутренний формат, удобный для поддержания протокола SNMP. Протокол также разрешает активные задачи управления, например, изменение и применение новой конфигурации через удаленное изменение этих переменных. Доступные через SNMP переменные организованы в иерархии. Эти иерархии, как и другие метаданные (например, тип и описание переменной), описываются базами управляющей информации.
Управляемые протоколом SNMP сети состоят из трех ключевых компонентов:
- Управляемое устройство;
- Агент - программное обеспечение, запускаемое на управляемом устройстве, либо на устройстве, подключенном к интерфейсу управления управляемого устройства;
- Система сетевого управления (Network Management System, NMS) - программное обеспечение, взаимодействующее с менеджерами для поддержки комплексной структуры данных, отражающей состояние сети.
Управляемое устройство - элемент сети (оборудование или программное средство), реализующий интерфейс управления (не обязательно SNMP), который разрешает однонаправленный (только для чтения) или двунаправленный доступ к конкретной информации об элементе. Управляющие устройства обмениваются этой информацией с менеджером. Управляемые устройства могут относиться к любому виду устройств: маршрутизаторы, серверы доступа, коммутаторы, мосты, концентраторы, IP-телефоны, IP-видеокамеры, компьютеры-хосты, принтеры и т.п.
Агентом называется программный модуль сетевого управления, располагающийся на управляемом устройстве, либо на устройстве, подключенном к интерфейсу управления управляемого устройства. Агент обладает локальным знанием управляющей информации и переводит эту информацию в специфичную для SNMP форму или из неё (медиация данных).
В состав Системы сетевого управления (NMS) входит приложение, отслеживающее и контролирующее управляемые устройства. NMS обеспечивают основную часть обработки данных, необходимых для сетевого управления. В любой управляемой сети может быть одна и более NMS.работает на прикладном уровне TCP/IP (седьмой уровень модели OSI). Агент SNMP получает запросы по UDP-порту 161. Менеджер может посылать запросы с любого доступного порта источника на порт агента. Ответ агента будет отправлен назад на порт источника на менеджере. Менеджер получает уведомления (Traps и InformRequests) по порту 162. Агент может генерировать уведомления с любого доступного порта. При использовании TLS или DTLS запросы получаются по порту 10161, а ловушки отправляются на порт 10162.указывает пять основных протокольных единиц обмена (protocol data units - PDU). Еще две PDU, GetBulkRequest и InformRequest, были введены SNMPv2 и перенесены на SNMPv3[7].