Материал: Теория управления рисками информационных систем. Остапенко А.Г., Куликов С.С
1.2. Обзор процесса управления рисками информационной безопасности
Процесс управления рисками ИБ состоит из установления контекста, оценки риска, обработки риска, принятия риска, коммуникаций риска, а также мониторинга и переоценки риска информационной безопасности.
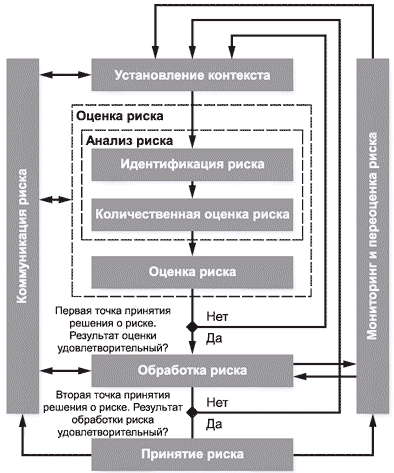
Как показано на рис. 1, в процессе управления рисками ИБ процедуры оценки риска и/или обработки риска могут выполняться итеративно. Итеративный подход к проведению оценки риска может увеличить глубину и детализацию оценки при каждой последующей итерации. Итеративный подход позволяет сбалансировано затрачивать время и усилия на выбор мер и средств контроля и управления, в то же время по-прежнему обеспечивая соответствующую оценку высокоуровневых рисков.
Сначала устанавливается контекст, а затем проводится оценка риска. Если при этом удается получить достаточную информацию для эффективного определения действий, требуемых для снижения риска до приемлемого уровня, то задача выполнена, после чего следует обработка риска. Если информация является недостаточной, то проводится очередная итерация оценки риска в условиях пересмотренного контекста (например, критериев оценки рисков, критериев принятия рисков или критериев влияния), возможно в ограниченной части полной предметной области (см. рис. 1.1, первая точка принятия решения) [17].
Конец первой или последующих итераций
Рис. 1.1. Процесс менеджмента риска информационной безопасности
Сначала устанавливается контекст, а затем проводится оценка риска. Если при этом удается получить достаточную информацию для эффективного определения действий, требуемых для снижения риска до приемлемого уровня, то задача выполнена, после чего следует обработка риска. Если информация является недостаточной, то проводится очередная итерация оценки риска в условиях пересмотренного контекста (например, критериев оценки рисков, критериев принятия рисков или критериев влияния), возможно в ограниченной части полной предметной области (см. рис. 1.1, первая точка принятия решения).
Процедура принятия риска должна обеспечивать однозначное принятие остаточных рисков руководством организации. Это особенно важно в ситуации, когда корректирующие меры не предпринимаются или их принятие откладывается, например, из-за стоимости.
В процессе управления рисками ИБ важна осведомленность об обработке систем. Даже до обработки рисков информация об идентифицированных рисках может быть очень ценной для управления инцидентов и может способствовать снижению потенциального ущерба. Осведомленность о рисках, о характере мер и средств, применяемых для снижения рисков, и о проблемных областях в системе помогает максимально эффективно отреагировать на инциденты и непредвиденные события. Детализированные результаты каждого вида деятельности, входящего в процесс управления рисками ИБ, а также результаты, полученные из двух точек принятия решений о рисках, должны быть документированы.
В данном пособии определяются, какие меры и средства, реализуемые в рамках области применения, границ и контекста СМИБ, должны выбираться и применяться с учетом риска. Применение процесса управления рисками ИБ дает возможность выполнить это требование. Существует много подходов, посредством которых этот процесс может быть успешно внедрен в системы. В каждом случае применения этого процесса в системе должен использоваться тот подход, который наилучшим образом соответствует конкретным обстоятельствам.
В СМИБ установление контекста, оценка риска, разработка плана обработки риска и принятие риска являются частью фазы «планирование». В фазе «осуществление» СМИБ процедуры и меры, требуемые для снижения риска до приемлемого уровня, реализуются в соответствии с планом обработки риска. В фазе «проверка» СМИБ определяется потребность в повторной оценке и обработке риска в свете инцидентов и изменившихся обстоятельств. В фазе «действие» осуществляются любые необходимые работы, включая дополнительное выполнение процесса управления рисками ИБ [28].
В табл. 1.1 показана взаимосвязь процедур управления рисками с четырьмя фазами процесса СМИБ.
Таблица 1.1
Взаимосвязь процедур управления рисками с четырьмя фазами процесса СМИБ
Процесс СМИБ |
Процесс менеджмента риска ИБ |
Планирование |
Установление контекста Оценка риска Планирование обработки риска Принятие риска |
Осуществление |
Реализация плана обработки риска |
Проверка |
Проведение непрерывного мониторинга и переоценки рисков |
Действие |
Поддержка и усовершенствование процесса менеджмента риска ИБ |
1.3. Основные критерии в управлении рисками
В зависимости от области применения, объекта и целей управления рисками могут применяться разные подходы. Подходы, используемые на каждой из итераций, могут также различаться. Должен быть выбран или разработан соответствующий подход к оценке риска, учитывающий основные критерии, каковыми являются: критерии оценки риска, критерии влияния, критерии принятия риска.
Кроме того, в системе должны оцениваться, имеются ли необходимые ресурсы для:
выполнения оценки рисков и создания плана по обработке рисков;
определения и реализации политик и процедур, включая реализацию выбранных мер и средств контроля и управления;
мониторинга мер и средств контроля и управления;
мониторинга процесса управления рисками ИБ [8].
Критерии оценки рисков
Должны быть разработаны критерии для оценки рисков информационной безопасности организации с учетом:
стратегической ценности обработки информационных систем;
критичности затронутых информационных элементов;
законодательно-нормативных требований и договорных обязательств;
оперативного значения и значения для доступности, конфиденциальности и целостности систем;
ожидания и реакции причастных систем, а также негативных последствий для нематериальных элементов систем.
Кроме того, критерии оценки рисков могут использоваться для определения приоритетов при обработке рисков.
Критерии влияния
Критерии влияния должны разрабатываться и определяться исходя из степени ущерба или величины расходов, понесенных организацией вследствие события, связанного с ИБ, с учетом:
уровня классификации информационного элемента, на который оказывается влияние;
нарушения ИБ (например, утрата конфиденциальности, целостности и доступности);
потери полезности системы;
нарушения планов и конечных сроков;
ущерба для репутации;
нарушения законодательных, нормативных или договорных требований [27].
Критерии принятия риска
Критерии принятия риска должны быть разработаны и определены. Критерии принятия риска зачастую зависят от политик, намерений, целей организации и интересов причастных сторон.
В системе должны быть определены собственные шкалы для уровней принятия риска. При разработке следует учитывать следующее:
критерии принятия риска могут включать ряд пороговых значений, когда указывается желаемый целевой уровень риска, но при условии, что при определенных обстоятельствах будут приниматься риски, находящиеся выше этого уровня;
критерии принятия риска могут выражаться как соотношение количественно оцененной прибыли (или иной выгоды бизнеса) к количественно оцененному риску;
различные критерии принятия риска могут применяться к различным классам риска, например, могут не приниматься риски, связанные с неисполнением законодательно-нормативных требований, в то время как принятие рисков высокого уровня может быть допустимо, если это определено договорным обязательством;
критерии принятия риска могут включать требования о проведении в будущем дополнительной обработки риска, например, риск может быть принят, если принято решение и взяты обязательства предпринять меры по его снижению до приемлемого уровня в течение определенного периода времени.
Критерии принятия риска могут различаться в зависимости от того, насколько долго, предположительно, риск будет существовать, например, риск может быть связан с временной или кратковременной деятельностью. Критерии принятия риска должны устанавливаться с учетом следующего:
критериев бизнеса;
особенностей законодательно-нормативной среды;
операций;
технологий;
финансов;
социальных и гуманитарных факторов [68].
Глава 2. Оценка риска информационной безопасности
2.1. Общее описание оценки риска информационной безопасности
При оценке рисков риски должны быть идентифицированы, количественно или качественно охарактеризованы, для них должны быть назначены приоритеты в соответствии с критериями оценки риска и целями организации.
Риск представляет собой комбинацию последствий, вытекающих из нежелательного события и вероятности возникновения события. Оценка риска количественно или качественно характеризует риски и дает возможность назначать для них приоритеты в соответствии с осознаваемой ими серьезностью или другими установленными критериями [87].
Процесс оценки риска состоит из:
- анализа, включающего идентификацию риска и установление значения риска;
- оценки риска.
В процессе оценки риска устанавливается ценность информационных элементов, выявляются потенциальные угрозы и уязвимости, которые существуют или могут существовать, определяются существующие меры и средства контроля и управления и их воздействие на идентифицированные риски, определяются возможные последствия и, наконец, назначаются приоритеты установленным рискам, а также осуществляется их ранжирование по критериям оценки риска, зафиксированным при установлении контекста.
Оценка риска часто проводится за две (или более) итерации. Сначала проводится высокоуровневая оценка для идентификации потенциально высоких рисков, служащих основанием для дальнейшей оценки. Следующая итерация может включать дальнейшее углубленное рассмотрение потенциально высоких рисков. В тех случаях, когда полученная информация недостаточна для оценки риска, проводится более детальный анализ, возможно, по отдельным частям сферы действия, и, возможно, с использованием иного метода [41].
2.2. Анализ риска
При анализе риска в первую очередь проводится идентификации риска. Цель идентификации риска - определить, что могло бы произойти при нанесении возможного ущерба, и получить представление о том, как, где и почему мог иметь место этот ущерб. Этапы, описанные в табл. 2, должны объединять входные данные для деятельности по количественной оценке риска.
Таблица 2.1
Этапы анализа риска
Этап анализа риска |
Входные данные |
Действие |
Руководство по реализации |
Выходные данные |
1 |
2 |
3 |
4 |
5 |
Определение элементов |
Сфера действия и границы проведения оценки риска, перечень, включающий владельцев, местоположение, функцию и т.д. |
Должны быть определены элементы, входящие в установленную сферу действия. |
При определении элементов следует иметь в виду, что информационная система состоит не только из аппаратных и программных средств. Определение элементов следует проводить с соответствующей степенью детализации, обеспечивающей информацию, достаточную для оценки риска. Степень детализации, используемая при определении активов, влияет на общий объем информации, собранной во время оценки риска. Эта информация может быть более детализирована при последующих итерациях оценки риска. |
Перечень элементов, подлежащих управлению рисками, и перечень процессов, связанных с элементами, а также их значимость. |