Материал: Zakorov - Informatsionnaya bezopasnost 2014
взаимодействия может не оказаться необходимой информации об интересующем объекте.
Примером распределенной вычислительной сети с заложенной неопределенностью является сеть Интернет. Во-первых, у узлов, находящихся в одном сегменте, может не быть информации об аппаратных адресах друг друга. Во-вторых, применяются непригодные для непосредственной адресации доменные имена узлов, используемые для удобства пользователей при обращении к удаленным системам.
Отсутствие в распределенных вычислительных сетях криптозащиты сообщений – последняя из рассматриваемых в данной теме причин успеха удаленных угроз информационной безопасности.
Поскольку в вычислительных сетях связь между объектами осуществляется по каналам связи, то всегда существует принципиальная возможность для злоумышленника прослушать канал и получить несанкционированный доступ к информации, которой обмениваются по сети ее абоненты. В том случае, если проходящая по каналу информация не зашифрована и атакующий каким-либо образом получает доступ к каналу, то удаленная атака "анализ сетевого трафика" является наиболее эффективным способом получения информации. Очевидна и причина, делающая эту атаку столь эффективной. Эта причина – передача по сети незашифрованной информации.
Отсутствие контроля за маршрутом сообщения в сети является одной из причин успеха удаленных угроз. Рассмотрим один из вариантов устранения этой причины.
Все сообщения, передаваемые в распределенных сетях, проходят по цепочке маршрутизаторов, задачей которых является анализ адреса назначения, выбор оптимального маршрута и передача по этому маршруту пакета или на другой маршрутизатор или непосредственно абоненту, если он напрямую подключен к данному узлу. Информация о маршруте передачи сообщения может быть использована для идентификации источника этого сообщения с точностью до подсети, т. е. от первого маршрутизатора.
Задачу проверки подлинности адреса сообщения можно частично решить на уровне маршрутизатора. Сравнивая адреса отправителя, указанные в сообщении с адресом подсети, из которой получено сообщение, маршрутизатор выявляет те сообщения, у которых эти параметры не совпадают, и соответственно, отфильтровывает такие сообщения.
Контроль за виртуальным соединением
Для предотвращения такой атаки как "отказ в обслуживании", вызванной "лавиной" направленных запросов на атакуемый узел целесообразно ввести ограничения на постановку в очередь запросов от одного объекта.
Для повышения защищенности распределенных вычислительных сетей
целесообразно проектировать их с полностью определенной информацией об
60
ее объектах, что позволит устранить шестую из указанных причин успешной реализации удаленных угроз.
Однако в вычислительных сетях с неопределенным и достаточно большим числом объектов (например, Интернет) спроектировать систему с отсутствием неопределенности практически невозможно, а отказаться от алгоритмов удаленного поиска не представляется возможным.
Из существующих двух типов алгоритмов удаленного поиска (с использованием информационно-поискового сервера и с использованием широковещательных запросов) более безопасным является алгоритм удаленного поиска с использованием информационно-поискового сервера.
Тема 3.7. Механизмы безопасности компьютерных сетей
Идентификация и аутентификации применяются для ограничения доступа случайных и незаконных субъектов (пользователи, процессы) информационных систем к ее объектам (аппаратные, программные и информационные ресурсы).
Общий алгоритм работы таких систем заключается в том, чтобы получить от субъекта (например, пользователя) информацию, удостоверяющую его личность, проверить ее подлинность и затем предоставить (или не предоставить) этому пользователю возможность работы с системой.
Наличие процедур аутентификации и/или идентификации пользователей является обязательным условием любой защищенной системы, поскольку все механизмы защиты информации рассчитаны на работу с поименованными субъектами и объектами информационных систем.
Идентификация – присвоение субъектам и объектам доступа личного идентификатора и сравнение его с заданным.
Аутентификация (установление подлинности) – проверка принадлежности субъекту доступа предъявленного им идентификатора и подтверждение его подлинности. Другими словами, аутентификация заключается в проверке: является ли подключающийся субъект тем, за кого он себя выдает.
Вкачестве идентификаторов обычно используют:
–набор символов (пароль, секретный ключ, персональный идентификатор и т. п.), который пользователь запоминает или для их запоминания использует специальные средства хранения (электронные ключи);
–физиологические параметры человека (отпечатки пальцев, рисунок радужной оболочки глаза и т. п.) или особенности поведения (особенности работы на клавиатуре и т. п.).
Наиболее распространенными простыми и привычными являются методы аутентификации, основанные на паролях – конфиденциальных идентификаторах субъектов.
61
Парольные методы аутентификации по степени изменяемости паролей делятся на:
–методы, использующие постоянные (многократно используемые) пароли;
–методы, использующие одноразовые (динамично изменяющиеся)
пароли.
Использование одноразовых или динамически меняющихся паролей является более надежным методом парольной защиты.
В последнее время получили распространение комбинированные методы идентификации и аутентификации, требующие, помимо знания пароля, наличие карточки (token) – специального устройства, подтверждающего подлинность субъекта.
Карточки разделяют на два типа:
–пассивные (карточки с памятью);
–активные (интеллектуальные карточки).
Самыми распространенными являются пассивные карточки с магнитной полосой, которые считываются специальным устройством, имеющим клавиатуру и процессор. При использовании указанной карточки пользователь вводит свой идентификационный номер. В случае его совпадения с электронным вариантом, закодированным в карточке, пользователь получает доступ в систему. Это позволяет достоверно установить лицо, получившее доступ к системе и исключить несанкционированное использование карточки злоумышленником (например, при ее утере). Такой способ часто называют двухкомпонентной аутентификацией.
Интеллектуальные карточки кроме памяти имеют собственный микропроцессор. Это позволяет реализовать различные варианты парольных методов защиты, например, многоразовые пароли, динамически меняющиеся пароли.
Методы аутентификации, основанные на измерении биометрических параметров человека, обеспечивают почти 100 % идентификацию, решая проблемы утери или утраты паролей и личных идентификаторов. Однако эти методы нельзя использовать при идентификации процессов или данных (объектов данных), они только начинают развиваться, требуют пока сложного и дорогостоящего оборудования. Это обусловливает их использование пока только на особо важных объектах.
Примерами внедрения указанных методов являются системы идентификации пользователя по рисунку радужной оболочки глаза, по почерку, по тембру голоса и др.
Новейшим направлением аутентификации является доказательство подлинности удаленного пользователя по его местонахождению. Данный защитный механизм основан на использовании системы космической навигации, типа GPS (Global Positioning System).
62
Общая процедура идентификации и аутентификации пользователя при его доступе в защищенную информационную систему заключается в следующем. Пользователь предоставляет системе свой личный идентификатор (например, вводит пароль или предоставляет палец для сканирования отпечатка). Далее система сравнивает полученный идентификатор со всеми хранящимися в ее базе идентификаторами. Если в процессе аутентификации подлинность субъекта установлена, то система защиты информации должна определить его полномочия (совокупность прав). Это необходимо для последующего контроля и разграничения доступа
кресурсам.
Вцелом аутентификация по уровню информационной безопасности делится на три категории:
1. Статическая аутентификация.
2. Устойчивая аутентификация.
3. Постоянная аутентификация.
Первая категория обеспечивает защиту только от несанкционированных действий в системах, где нарушитель не может во время сеанса работы прочитать аутентификационную информацию. Примером средства статической аутентификации являются традиционные постоянные пароли. Устойчивая аутентификация использует динамические данные аутентификации, меняющиеся с каждым сеансом работы. Реализациями устойчивой аутентификации являются системы, использующие одноразовые пароли и электронные подписи. Устойчивая аутентификация обеспечивает защиту от атак, где злоумышленник может перехватить аутентификационную информацию и использовать ее в следующих сеансах работы.
Постоянная аутентификация обеспечивает идентификацию каждого блока передаваемых данных, что предохраняет их от несанкционированной модификации или вставки. Примером реализации указанной категории аутентификации является использование алгоритмов генерации электронных подписей для каждого бита пересылаемой информации.
Тема 3.8. Криптография и шифрование
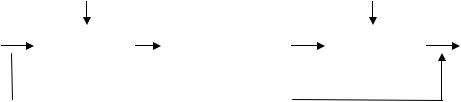
Самый надежный технический метод защиты информации основан на использовании криптосистем. Криптосистема включает:
–алгоритм шифрования;
–набор ключей (последовательность двоичных чисел), используемых для шифрования;
–систему управления ключами.
Общая схема работы криптосистемы показана на рис. 2.
63
|
Ключ |
|
Ключ |
|
Текст |
Алгоритм |
Шифротекст |
Алгоритм |
Текст |
|
шифрования |
|
шифрования |
|
|
|
Методология |
|
|
|
|
|
|
Рис. 2. Схема работы криптосистемы
Криптосистемы решают такие проблемы информационной безопасности как обеспечение конфиденциальности, целостности данных, а также аутентификацию данных и их источников.
Криптографические методы защиты являются обязательным элементом безопасных информационных систем. Особое значение криптографические методы получили с развитием распределенных открытых сетей, в которых нет возможности обеспечить физическую защиту каналов связи.
Основным классификационным признаком систем шифрования данных является способ их функционирования. По способу функционирования системы шифрования данных делят на два класса:
–системы "прозрачного" шифрования;
–системы, специально вызываемые для осуществления шифрования. В системах "прозрачного" шифрования (шифрование "налету")
криптографические преобразования осуществляются в режиме реального времени, незаметно для пользователя. Например, пользователь записывает подготовленный в текстовом редакторе документ на защищаемый диск, а система защиты в процессе записи выполняет его шифрование. Системы второго класса обычно представляют собой утилиты (программы), которые необходимо специально вызывать для выполнения шифрования.
Как уже отмечалось, особое значение криптографические преобразования имеют при передаче данных по распределенным вычислительным сетям. Для защиты данных в распределенных сетях используются два подхода: канальное шифрование и оконечное (абонентское) шифрование.
В случае канального шифрования защищается вся информация, передаваемая по каналу связи, включая служебную. Этот способ шифрования обладает следующим достоинством – встраивание процедур шифрования на канальный уровень позволяет использовать аппаратные средства, что способствует повышению производительности системы.
Оконечное (абонентское) шифрование позволяет обеспечить конфиденциальность данных, передаваемых между двумя абонентами. В этом случае защищается только содержание сообщений, вся служебная информация остается открытой.
Классические криптографические методы делятся на два основных типа: симметричные (шифрование секретным ключом) и асимметричные (шифрование открытым ключом).
64