Материал: arsirii_ea_setevye_tekhnologii
51
К адресу компьютера сети и схеме его назначения можно предъявить несколько требований:
−Адрес должен уникально идентифицировать компьютер в сети любого масштаба.
−Схема назначения адресов должна сводить к минимуму ручной труд администратора и вероятность дублирования адресов.
−Адрес должен иметь иерархическую структуру, удобную для построения больших сетей.
−Адрес должен быть удобен для пользователей сети, а это значит, что он должен состоять из символов
−Адрес должен быть по возможности компактным, чтобы не перегружать память коммуникационной аппаратуры
Следует заметить, эти требования противоречат друг другу, например, например, адрес, который имеет иерархическую структуру, скорее всего, будет менее компактным, чем неиерархический (такой адрес часто называют "плоским", то есть не имеющим структуры). Символьный же адрес, скорее всего, потребует больше памяти, чем адрес-число.
По этому вполне очевидно, что одна схема адресация не сможет рационально выполнить все эти требования. Именно поэтому на практике обычно используется сразу несколько схем адресации, так что компьютер одновременно может иметь несколько адресов-имен.
Очень удобно, потому как каждый соответствующего вида адрес компьютер может использовать в той ситуации, когда ему наиболее удобно.
Рассмотрим наиболее распространенные схемы адресации компьютеров в сети.
1. Аппаратные (hardware) адреса.
Эти адреса предназначены для сети небольшого или среднего размера, поэтому они не имеют иерархической структуры. Типичным представителем адреса такого типа является адрес сетевого адаптера. Такой адрес обычно используется только аппаратурой, поэтому его стараются сделать по возможности компактным и записывают в виде двоичного или шестнадцатеричного значения, например 0081005е24а8.
Аппаратные адреса не задаются вручную, они "вшиваются" в аппаратуру фирмой изготовителем, или могут генерироваться случайно при каждом запуске оборудования, при таком способе уникальность адреса в пределах сети обеспечивается также оборудованием
К недостаткам аппаратных адресов можно отнести. Во-первых, абсолютное отсутствие какой-либо иерархии. А во-вторых, если вы захотите поменять сетевой адаптер, то должны помнить, что адрес компьютера тоже изменится, а если вы установите несколько сетевых адаптеров, то у компьютера появится несколько адресов, а это очень неудобно для пользователей сети.
52
2. Символьные адреса или имена
Такие адреса необходимы для лучшего запоминания людьми, поэтому они должны нести какой-то смысл. Символьные адреса легко использовать как в небольших, так и крупных сетях. Если это большая сеть, то символьное имя может иметь сложную иерархическую структуру. Например, www.ospu.odessa.ua адрес говорит о том, что данный компьютер поддерживает веб-сервер Одесского национального политехнического университета, который расположен в городе Одесса в Украине.
3. Числовые составные адреса
Символьные адреса конечно удобны для людей, но их использование несет много проблем в сеть. Во-первых, символьные имена могут иметь большую длину. Во-вторых, символьные имена можно менять, тогда когда захочется, такое непостоянство и большая длина имени существенно затруднит передачу их по сети. Поэтому в большинстве случаях в больших сетях для определения адресов узлов используют числовые составные адреса фиксированного и компактного форматов.
Например, такими являются ІР- и ІРХ-адреса Они имеют двухуровневую иерархию. Т.е. сам адрес делится на старшую часть - номер сети, и младшую - номер узла. Такое деление позволяет передавать сообщения между сетями только на основании номера сети, а номер узла используется только после доставки сообщения в нужную сеть.
В последнее время, чтобы сделать маршрутизацию в крупных сетях более эффективной, придумали более сложные варианты числовой адресации. Эти варианты позволяют иметь в адресе три и более составляющих (это особенно используется в работе сети Internet)
В современных сетях для адресации узлов применяются, как правило, одновременно все три схемы. Пользователи придумывают со своей стороны символьные имена, которые автоматически заменяются в сообщениях, которые передаются по сети, на числовые адреса. Эти сообщения передаются именно с помощью этих числовых номеров, а после доставки сообщения в пункт назначения вместо числового номера используется уже аппаратный адрес компьютера.
Сегодня такая схема характерна даже для небольших автономных сетей, где, казалось бы, она и не нужна, - но это все равно делают лишь для того, чтобы при включении этой сети в большую сеть не нужно было менять состав операционной системы.
Явной проблемой такой схемы является обеспечение точного соответствия между адресами различного типа. Этой проблемой занимается служба разрешения имен. С помощью этой службы проблема решается как полностью централизованными, так и распределенными средствами.
Если выбрать централизованный подход, то нужно выделить в сети один компьютер. Этот компьютер называют сервер имен, на нем хранится таблица соответствия друг другу имен различных типов, например
53
символьных имен и числовых номеров. Все остальные компьютеры обращаются к этому серверу имен, чтобы по символьному имени найти числовой номер компьютера, с которым они хотят обменяться данными.
Если же использовать распределенный подход, то тут каждый компьютер сам решает задачу установления соответствия между именами. Например, если пользователь указал для узла назначения числовой номер, то перед началом передачи данных компьютер-отправитель посылает всем компьютерам сети сообщение (широковещательное) с просьбой опознать это числовое имя. Все компьютеры, получают это сообщение, сравнивают заданный номер со своим собственным. И если какой-то компьютер обнаружил совпадение, то он посылает ответ, содержащий его аппаратный адрес, и только после этого осуществляется отправка сообщений по локальной сети.
С одной стороны распределенный подход хорош тем, что не требует выделять специальный компьютер, который к тому же часто требует ручного задания таблицы соответствия имен. Но, с другой стороны, он требует широковещательных сообщений, а такие сообщения перегружают сеть, так как они требуют обязательной обработки всеми узлами, а не только узлом назначения. Поэтому распределенный подход используется только в небольших локальных сетях. В крупных сетях всегда стараются использовать централизованный подход.
Наиболее известной службой централизованного разрешения имен является служба Domain Name System (DNS) сети Internet.
2.7 Структуризация, как средство построения больших сетей.
Как мы уже отметили выше, для небольших сетей (10-30 компьютеров) чаще всего используется одна из типовых топологий - общая шина, кольцо, звезда. Все эти топологии обладают свойством однородности, то есть все компьютеры в такой сети имеют одинаковые права доступа к другим компьютерам. Такая однородность структуры делает простой процедуру наращивания числа компьютеров, облегчает обслуживание и эксплуатацию сети. Но не все так гладко, как кажется. Как только эта сеть начинает разрастаться до масштабов больших сетей, однородная структура связей превращается из преимущества в недостаток.
Сети с однородной структурой имеют несколько очень не маловажных ограничений:
−на длину связи между узлами;
−на количество узлов в сети;
−на интенсивность трафика (потока сообщений), порождаемого узлами сети.
Для снятия этих ограничений начали использовать специальные методы структуризации сети и специальное структурообразующее оборудование - повторители, концентраторы, мосты, коммутаторы, маршрутизаторы.
54
Оборудование такого рода также называют коммуникационным, имея в виду, что с помощью него отдельные сегменты (участки, фрагменты) сети взаимодействуют между собой.
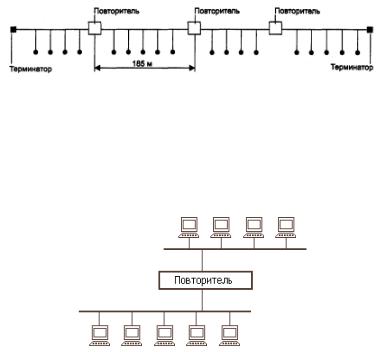
Простейшее из коммуникационных устройств - повторитель (repeator). Повторитель физически соединяет различные сегменты кабеля локальной сети. И делается это с целью увеличения общей длины сети.
Рис. 2. 12. Пример использования повторителя.
Повторитель передает сигналы, приходящие из одного сегмента сети, в другие ее сегменты. Повторитель позволяет преодолеть ограничения на длину линий связи за счет улучшения качества передаваемого сигнала (восстановления его мощности и амплитуды, улучшения фронтов и т. п.).
Рис. 2. 13. Пример использования повторителя.
Повторитель, который имеет несколько портов и соединяет несколько физических сегментов, часто называют концентратором (concentrator) или хабом (hub - основа, центр деятельности). В данном устройстве сосредоточиваются все связи между сегментами сети.
Здесь следует отметить, что в работе концентраторов любых сетевых технологий много общего. А именно: все они повторяют сигналы, пришедшие с одного из своих портов, на других своих портах. Разница состоит только в том, на каких именно портах повторяются входные сигналы.
Следует заметить, что концентратор всегда изменяет физическую топологию сети, но при этом не изменяет логическую топологию.
Организация сетей большого и среднего размера никогда не обходится только физической структуризацией, тут просто необходимо логически обдумать структуру сети. С помощью только физической структуризации никогда не решишь проблему перераспределения передаваемого потока информации в сети между разными сегментами сети, что является самой важной проблемой работы больших сетей.
Такие сети состоят из множества подсетей рабочих групп, отделов, филиалов предприятия и других административных образований. Очень часто наиболее интенсивный обмен данными наблюдается между компьютерами, принадлежащими к одной подсети, и только небольшая часть
55
обращений происходит к ресурсам компьютеров, находящихся вне локальных рабочих групп.
Сейчас, конечно немного все изменяется с развитием и массовым использованием технологии Internet, нагрузка сети снимается с использованием на многих предприятиях централизованных хранилищ корпоративных данных, активно используемых всеми сотрудниками предприятия. И теперь все повернулось в обратную сторону, и не редко интенсивность внешних бывает обращений выше интенсивности обмена между "соседними" машинами. Но независимо от того, в какой пропорции распределяются внешний и внутренний трафик, ясно становится видно следующую проблему: для повышения эффективности работы сети неоднородность информационных потоков необходимо учитывать.
С такой проблемой не могут справиться сети типовых топологий (шина, кольцо, звезда). Например, в сети с общей шиной взаимодействие любой пары компьютеров занимает ее на все время обмена, поэтому при увеличении числа компьютеров в сети шина становится узким местом.
При этом у вас в сети компьютеры одного отдела будут ждать, когда окончит обмен пара компьютеров другого отдела, и это при том, что необходимость в связи между компьютерами двух разных отделов возникает гораздо реже и требует совсем небольшой пропускной способности.
Давайте рассмотрим эту ситуацию нагляднее.
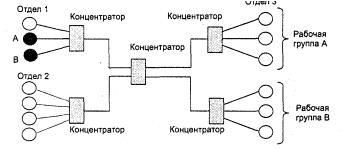
Рис. 2. 14 Физическая структуризация сети с помощью концентратора.
На рис. 2.14 показана сеть, построенная с использованием концентраторов. Пусть компьютер А, находящийся в одной подсети с компьютером В, посылает ему какие-то данные. Несмотря на разветвленную физическую структуру сети, концентраторы распространяют данные по всем ее сегментам. Поэтому данные, посылаемые компьютером А компьютеру В, хотя и не нужны компьютерам отделов 2 и 3, в соответствии с логикой работы концентраторов все равно поступают на сегменты и этих отделов тоже. И до тех пор, пока компьютер В не получит адресованную ему информацию, ни один из компьютеров этой сети не сможет передавать данные.
Такая ситуация возникает из-за того, что логическая структура данной сети осталась однородной - она никак не учитывает увеличение интенсивности трафика внутри отдела. В каждой подсети 80% трафика сети является внутренним, и только 20% приходится на внешний трафик.