Материал: arsirii_ea_setevye_tekhnologii
166
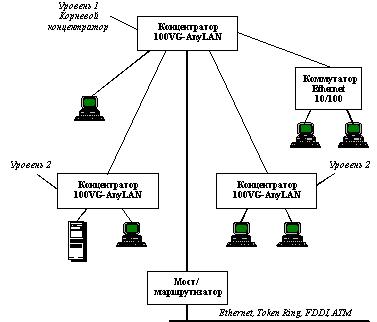
Сеть 100VG-AnyLAN состоит из центрального концентратора, называемого также корневым, и соединенных с ним конечных узлов и других концентраторов.
Рис. 7.7 Сеть 100VG-AnyLAN
При соединении концентраторов допускается три уровня каскадирования. Каждый концентратор и сетевой адаптер 100VG-AnyLAN должен быть настроен либо на работу с кадрами Ethernet, либо с кадрами Token Ring, причем одновременно циркуляция обоих типов кадров не допускается.
Рассмотрим алгоритм работы сети 100VG-AnyLAN. Концентратор циклически выполняет опрос портов. Станция, желающая передать пакет, посылает специальный низкочастотный сигнал концентратору, запрашивая передачу кадра и указывая его приоритет. В сети 100VG-AnyLAN
используются два уровня приоритетов - низкий и высокий.
Низкий уровень приоритета соответствует обычным данным (файловая служба, служба печати и т. п.), а высокий приоритет соответствует данным, чувствительным к временным задержкам (например, мультимедиа).
Приоритеты запросов имеют статическую и динамическую составляющие, то есть станция с низким уровнем приоритета, долго не имеющая доступа к сети, получает высокий приоритет.
Если сеть свободна, то концентратор разрешает передачу пакета. После анализа адреса получателя в принятом пакете концентратор автоматически отправляет пакет станции назначения.
Если сеть занята, концентратор ставит полученный запрос в очередь, которая обрабатывается в соответствии с порядком поступления запросов и с учетом приоритетов. Если к порту подключен другой концентратор, то опрос приостанавливается до завершения опроса концентратором нижнего уровня.
Станции, подключенные к концентраторам различного уровня иерархии, не имеют преимуществ по доступу к разделяемой среде, так как
167
решение о предоставлении доступа принимается после проведения опроса всеми концентраторами опроса всех своих портов.
Остается неясным вопрос - каким образом концентратор узнает, к какому порту подключена станция назначения? Во всех других технологиях кадр просто передавался всем станциям сети, а станция назначения, распознав свой адрес, копировала кадр в буфер.
Для решения этой задачи концентратор узнает адрес MAC станции в момент физического присоединения ее к сети кабелем. Если в других технологиях процедура физического соединения выясняет связность кабеля (link test в технологии 10Base-T), тип порта (технология FDDI), скорость работы порта (процедура auto-negotiation в Fast Ethernet), то в технологии 100VG-AnyLAN концентратор при установлении физического соединения выясняет адрес MAC станции. И запоминает его в таблице адресов MAC, аналогичной таблице моста/коммутатора.
Отличие концентратора 100VG-AnyLAN от моста/коммутатора в том, что у него нет внутреннего буфера для хранения кадров. Поэтому он принимает от станций сети только один кадр, отправляет его на порт назначения и, пока этот кадр не будет полностью принят станцией назначения, новые кадры концентратор не принимает. Так что эффект разделяемой среды сохраняется. При этом улучшается безопасность сети - кадры не попадают на чужие порты, и их труднее перехватить.
Физическая среда передачи технологии 100VG-AnyLAN
Технология 100VG-AnyLAN поддерживает несколько спецификаций физического уровня.
Первоначальный вариант был рассчитан на четыре неэкранированные витые пары категорий 3,4,5. Позже появились варианты физического уровня, рассчитанные на две неэкранированные витые пары категории 5, две экранированные витые пары типа 1 или же два оптических многомодовых оптоволокна.
Важная особенность технологии 100VG-AnyLAN - сохранение форматов кадров Ethernet и Token Ring. Сторонники 100VG-AnyLAN утверждают, что этот подход облегчит межсетевое взаимодействие через мосты и маршрутизаторы, а также обеспечит совместимость с существующими средствами сетевого управления, в частности с анализаторами протоколов.
Несмотря на много хороших технических решений, технология 100VGAnyLAN все-таки не нашла большого количества сторонников и значительно уступает по популярности технологии Fast Ethernet.
7.6. Сети Token-Ring
Как мы уже знаем из предыдущих разделов, исторически сложились два направления в разработке базовых сетевых технологий.
168
В1975 году - фирма Xerox реализовала экспериментальную сеть Ethernet, которая затем в 1980 стала фирменным стандартом Ethernet DIX трех ведущих фирм разработчиков - DEC, Intel Xerox, она получила название Ethernet DIX и очень быстро стала очень популярной. На основе Ethernet DIX комитет IEEE утвердил стандарт сетевой технологии Ethernet 802.3. Отличительной чертой сетевой технологии Ethernet является ее простой и дешевый метод доступа CSMA/CD.
Вэтот же период фирма IBM трудилась над разработкой фирменного стандарта - сетевой технологии Token Ring. Эта технология стала, и попрежнему является, основной технологией фирмы IBM для локальных сетей (LAN), второй по популярности среди технологий LAN после Ethernet/IEEE
802.3.В 1984 году институтом IEEE был создан отдельный комитет - 802.5, который полностью взял за основу своего стандарта технологию Token Ring IBM, и сейчас также продолжает отслеживать ее дальнейшую разработку.
Поэтому название технологии "Token Ring" обычно применяется, как для сетей Token Ring IBM, так и сетей IEEE 802.5.
Таким образом, на рынке сетевых технологий практически одновременно стали самыми популярными два стандарта Ethernet и Token Ring.
Следует отметить, что перед пользователями становилась проблема выбора: Ethernet действительно очень дешево, просто, и как правило выбор останавливается именно на ней, но и технология Token Ring, хоть она и намного сложнее Ethernet, но она имеет свои значительные преимущества по надежности. Важно то, что некоторые фирмы быстро ухватились за надежность технологии Token Ring и простоту Ethernet и стали работать над созданием новых технологий, которые старались включать в себе эти особенности.
Еще в 1970 году фирма Datapoint разработала сеть ArcNet (Attached Resource Communication Network) - некую комбинацию Token Ring и Ethernet.
Это подтверждает название метода доступа, который используется в технологии ArcNet - Token Bus. В прошлом фирма Datapoint полностью контролировала развитие технологии ArcNet. С появлением комитета 802.4 института IEEE начались попытки полностью стандартизировать технологию фирмы Datapoint. Однако полностью стандартизировать сети ArcNet так и не удалось. Стандарт 802.4 взял за основу метод доступа сетей ArcNet - метод Token Bus. В данное время сеть ArcNet практически не используется.
7.6.1 Технология Token Ring (802.5) основные характеристики.
Сетевая технология Token Ring была разработана компанией IBM в 1970 году, а затем передана в качестве проекта стандарта в комитет IEEE 802, который на ее основе принял в 1985 году стандарт 802.5.
Token Ring осталась основной технологией компании IBM при построении локальных сетей на основе компьютеров различных классов. В отличие от сетей Ethernet, которые строго стандартизированы только
169
комитетом 802.3, развитие и усовершенствование сетей Token Ring контролируется компанией IBM. В настоящее время именно IBM производит около 60 % сетевых адаптеров этой технологии.
Технология Token Ring в общем случае использует комбинированную топологию зведа-кольцо. Компьютеры объединены в физическое кольцо с помощью концентраторов, к которым они подключаются по топологии "звезда". Логически сеть Token Ring также имеет топологию "кольцо".
Технология Token Ring является более сложной технологией, чем Ethernet. Сети Token Ring, как и сети Ethernet характеризует разделяемая среда передачи данных. Только в этом случае она состоит из отрезков кабеля, соединяющих все станции сети в кольцо. Кольцо рассматривается как общий разделяемый ресурс. Метод доступа к этому общему разделяемому ресурсу, используется не случайный, как в сетях Ethernet, а так называемый, детерминированный, т.е позволяющий всем станциям в кольце в определенном порядке получать доступ к общей среде. Этот порядок задается кадром специального формата - маркером. Поэтому и метод доступа называют маркерный метод доступа. Такой же метод используется не только в сетях Token Ring, но еще в сетях FDDI стандарта ANSI, и сетях ArcNet.
Сети Token Ring в отличие от Ethernet работают с двумя битовыми скоростями - 4 и 16 Мбит/с. В одном кольце все станции могут работать только на одной определенной скорости.
Сети Token Ring обладают свойствами отказоустойчивости, здесь присутствует контроль работы сети. Кадр, посланный станциейотправителем, всегда возвращается к ней обратно, и в нем содержится информация о том, был ли он удачно принят станцией получателем. А если были какие-то ошибки при этом, в некоторых случаях устраняются автоматически, в других случаях ошибки только фиксируются, а их устранение выполняется вручную обслуживающим персоналом. Станцияполучатель определяет, что это ее кадр, в случае совпадения аппаратного адреса, который находится в кадре. Тогда она его копирует себе и возвращает обратно в сеть. Контроль в сети выполняет специально выделенная станция. Ее называют - активный монитор.
Рассмотрим работу MAC уровня Token Ring, а также возможные типы физической среды, которые он использует.
7.6.2 Канальный уровень 802.5. Маркерный метод доступа. Форматы кадров Token Ring.
Маркерный метод доступа к разделяемой среде
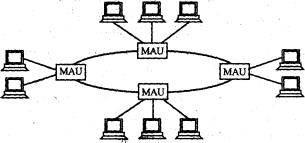
Сеть Token-Ring имеет топологию кольцо, хотя внешне она больше напоминает звезду. Это связано с тем, что отдельные абоненты (компьютеры) присоединяются к сети не прямо, а через специальные концентраторы или многостанционные устройстра доступа (MSAU или МАU -Multistation Access Unit). Поэтому физически сеть образует звездно-кольцевую топологию (рис. 7.8). В действительности же абоненты объединяются все-
170
таки в кольцо, то есть каждый из них передает информацию одному соседнему абоненту, а принимает информацию от другого соседнего абонента.
Рис. 7.8. Звездно-кольцевая топология сети Token-Ring
Т.е каждая станция связана со своей предшествующей и последующей станцией и может непосредственно обмениваться данными только с ними. Любая станция сети всегда получает данные только от своего ближайшего предыдущего соседа. Такая станция называется ближайшим активным соседом, расположенным выше по потоку (данных) - Nearest Active Upstream Neighbor, NAUN. А передает данные она всегда своему ближайшему соседу вниз по потоку данных. Доступ станций по кольцу обеспечивается постоянно перемещающимся кадром специального формата - маркером.
Получив маркер, станция анализирует его и, при отсутствии у нее данных для передачи, продвигает этот маркер к следующей станции (передача всегда вниз по потоку). Если же эта станция имеет данные для передачи, то она изымает маркер из кольца, что дает ей право доступа к физической среде и передаче своих данных. Другими словами, станция удерживает (захватывает) маркер на время передачи своего кадра. Сразу после захвата маркера, станция выдает в кольцо свой кадр данных (формат стандарта Token Ring) последовательно по битам. Дальше все станции по очереди получают этот кадр и передают его дальше побитно. То есть, в принципе, каждая из станций работает как повторитель. Если кадр (в кадре имеются адреса отправителя и получателя) попал к станции получателю, то, распознав свой адрес, она копирует кадр в свой внутренний буфер. Но при этом станция получатель еще вставляет в это же кадр признак подтверждения приема и передает этот кадр дальше по кольцу до станции отправителя. Т.е станция отправитель всегда должна получить свой отосланный кадр назад. В этом состоит принцип обеспечения гарантии доставки кадров в сети Token Ring. Если станция отправитель получила свой кадр с подтверждением приема, она изымает этот кадр из кольца и передает в сеть новый маркер для обеспечения возможности другим станциям сети передавать данные.
Рассмотрим пример. Пусть в сети работает 6 станций в одном кольце, в этом кольце циклически от станции к станции передается маркер (рис. 7.9). Станция №1 должна передать кадр данных станции №3 и ожидает, когда она