Дипломная работа: Автоматизация банковских операций по предоставлению услуг аренды сейфовых ячеек в ПАО «Сбербанк»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
61
предотвратить при помощи гибкости созданной ИС и при помощи
оперативной доработки программной архитектуры. Второй риск можно
предотвратить при помощи постоянного мониторинга состояния
оборудования.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
На основании требований информационной безопасности были
разработаны основные требования по обеспечению информационной
безопасности на предприятии, включающие в себя следующие частные
документы [13]:
1. Регламент по условиям применения, подготовки к эксплуатации,
ввода в эксплуатацию, эксплуатации и специальных требований по ПАК
«Соболь»;
2. Основные правила, инструкции и требования по обеспечению
внутренней ИТ-безопасности компании;
3. Инструкции по зачислению на работу и допуску новых работников
к работе в АС и предоставление им необходимых полномочий по доступу к
средствам системы, по лишению работников прав доступа в систему и их
увольнению, по действиям различных категорий сотрудников, включая
персонал отдела безопасности информации, по устранению последствий
кризисных (нештатных или аварийных) ситуаций, при их возникновении,
действия сотрудников по устранению последствий кризисных (нештатных
или аварийных) ситуаций при их возникновении, процедуры контроля в
случае инцидентов.
Посредством максимизации целевой функции установлено, что из всех
имеющихся программных комплексов СЗИ от НСД наибольшую
«эффективность» имеет ПАК «Соболь». Следовательно, в своих классах этот
продукт в наибольшей мере соответствуют запросам потребителей, чем
62
другие. Поэтому, данный комплекс выбран в качестве средства защиты от
НСД в диспансере.
Следует также подметить, что выбор весов факторов во многом носит
субъективный характер, несмотря на то, что организован на сопоставлении
факторов и оценке их значимости по отношению друг к другу. Это может
повлиять на итог сравнительного анализа, поэтому имеется возможность
развития научно-исследовательской деятельности, направленной на поиск
теоретической аргументации выбора подобных коэффициентов значимости.
Комплекс "Соболь" служит, чтобы предотвратить
несанкционированный доступ сторонних лиц к ресурсам защищаемого ПК
[14].
Комплекс "Соболь" выполняет следующие важнейшие функции:
- защита от несанкционированной загрузки ОС со съемных носителей:
USB-устройств, магнитооптических и оптических дисков, ZIP- устройств,
дискет и пр.;
- аутентификация и идентификация пользователей ПК в процессе их
входа в систему при помощи персональных электронных идентификаторов
Rutoken RF, Rutoke, iKey 2032, eToken PRO (Java), eToken PRO, iButton;
- контроль целостности аппаратного и программного обеспечения,
защищаемого ПК до загрузки ОС:
* компонентов системного реестра ПК;
* файлов и физических секторов жесткого диска;
* журнала транзакций;
* конфигурации оперативной памяти;
* таблиц ACPI;
* структур SMBIOS;
* PCI-устройств;
- совместное функционирование с СЗИ Secret Net, АПКШ "Континент",
СЗИ vGate-S R2, СЗИ vGate R2, СКЗИ "Континент-АП" и СКЗИ "КриптоПро
CSP", СЗИ Security Studio Honeypot Manager;
63
- регистрация событий, которые касаются безопасности системы;
- контроль работоспособности ключевых элементов комплекса:
персональных электронных идентификаторов, энергонезависимой памяти,
датчика случайных чисел;
- блокирование ПК при условии, что после его включения
администрирование не будет передаваться расширению BIOS "Соболя".
Действие данного комплекса заключается в проверке пользовательских
полномочий на вход в систему. Когда предоставлены необходимые атрибуты
— пароль и персональный идентификатор, пользователь имеет право на вход.
Если они отсутствуют, то данному пользователю запрещается вход в
систему.
В "Соболе" реализованы такие важнейшие защитные механизмы:
- регистрация событий, касающихся безопасности системы;
- сторожевой таймер;
- контроль целостности аппаратного и программного обеспечения,
защищаемого ПК;
- блокирование загрузки ОС со съемных носителей;
- аутентификация и идентификация пользователей.
Работает комплекс "Соболь" в двух режимах — инициализации и
эксплуатации (рабочем режиме) [25].
Первый режим предназначен, чтобы подготовить комплекс к
эксплуатации. В "Соболе" реализованы два метода инициализации —
программный и аппаратный. До начала рабочего режима комплекса
выполняется аппаратная инициализация. Она состоит в реализации таких
ключевых операций: переключение платы данного комплекса в режим
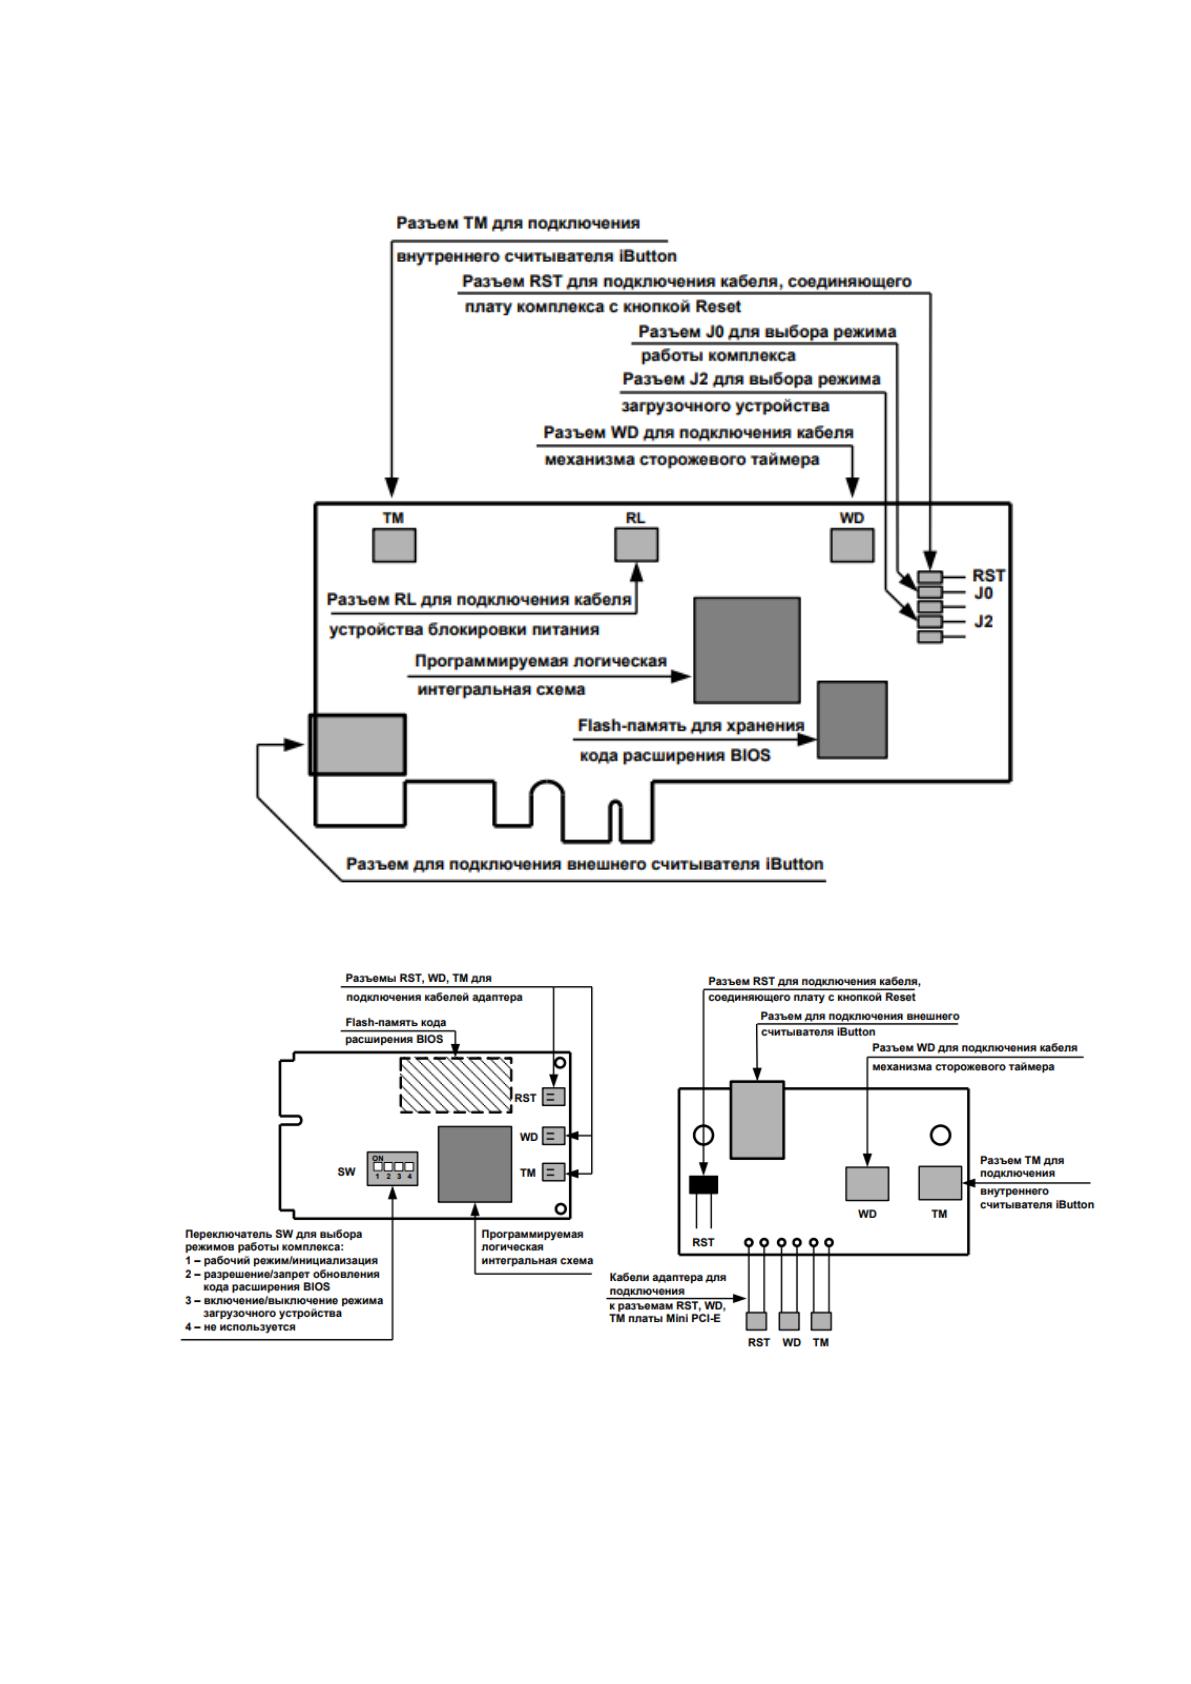
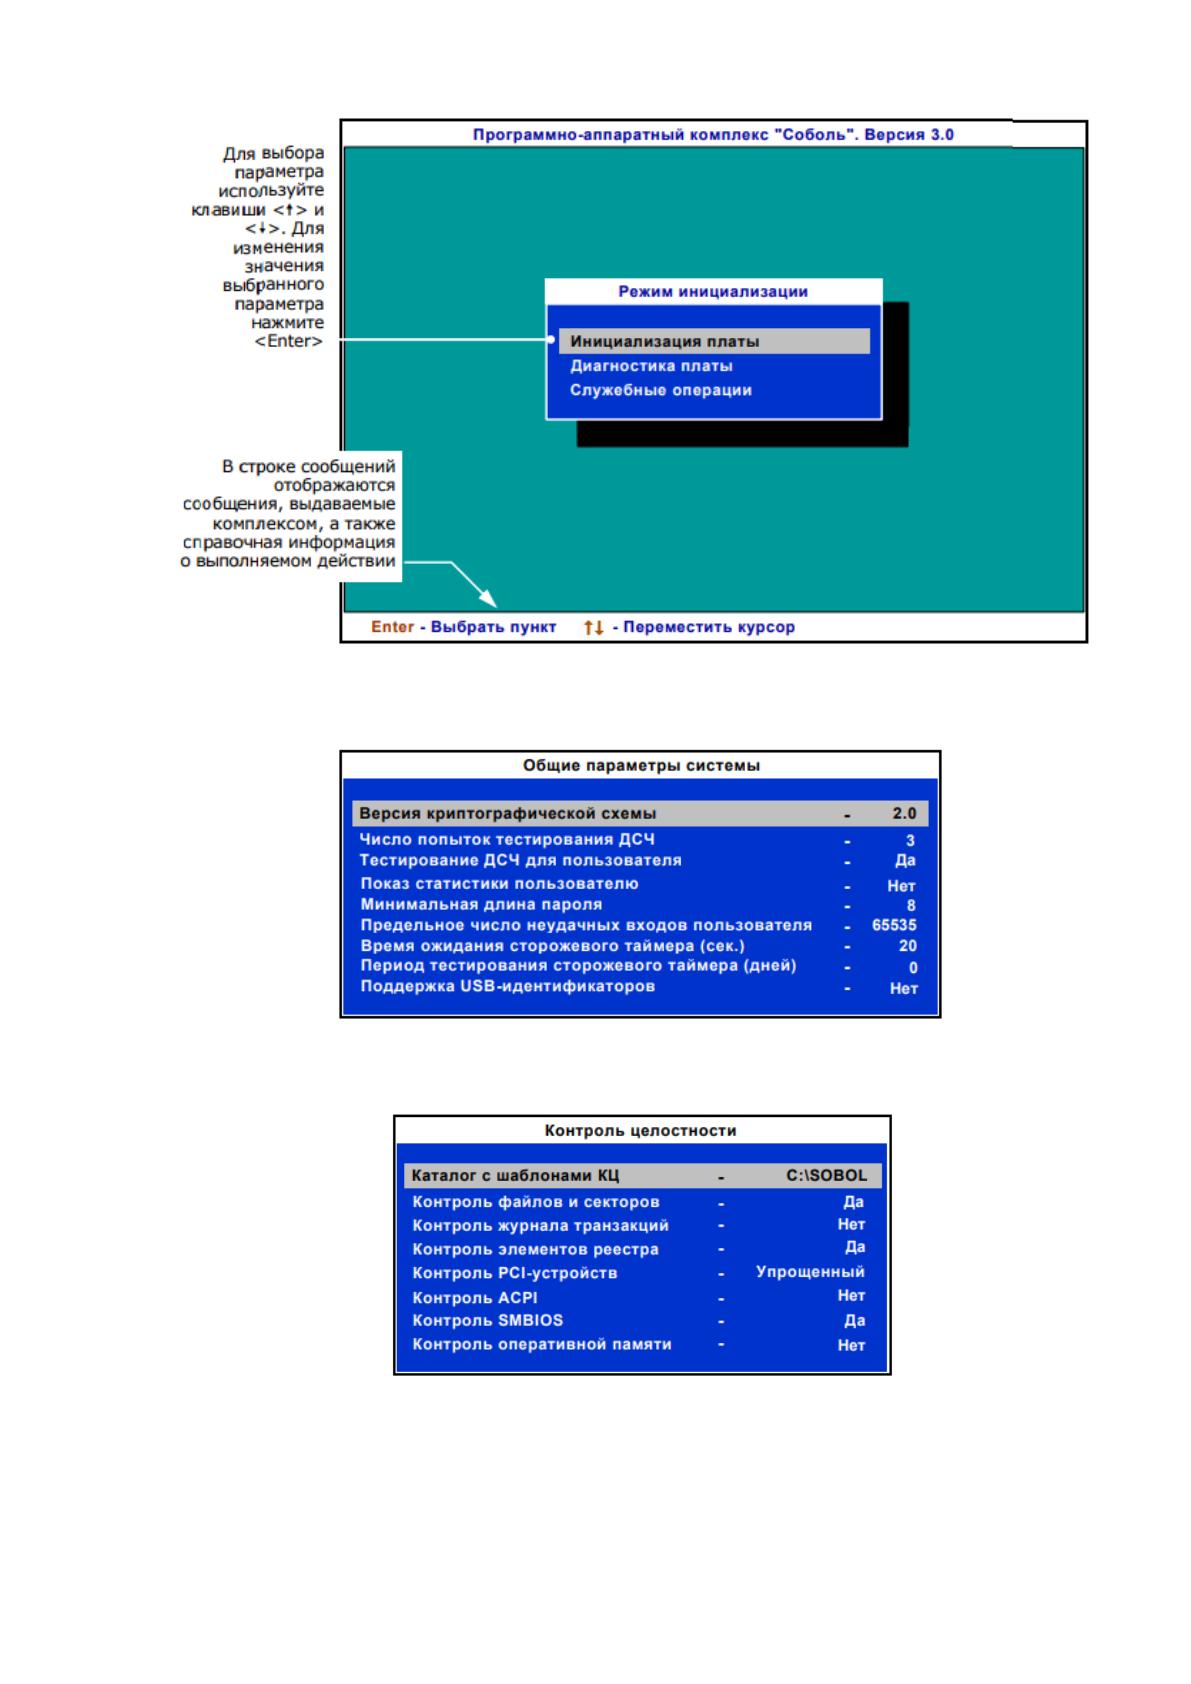
инициализации (рис. 10-11), настройка общих параметров (рис. 12-13),
настройка контроля целостности (рис. 14), регистрация администратора (рис.
15-16).
Отличие программной инициализации от аппаратной состоит в том, что
она реализовывается в период рабочего режима функционирования этого
64
комплекса и переключения платы в режим инициализации не требует.
Аналогично реализуются и остальные процедуры.
Рисунок 10 Месторасположение разъемов на плате PCI-E/PCI
Рисунок 11 Месторасположение разъемов на плате Mini PCI-E и
на адаптере для платы Mini PCI-E
65
Рисунок 12 Запуск процедуры инициализации
Рисунок 13 Диалог настройки общих параметров (режим
инициализации)
Рисунок 14 Настройка контроля целостности
Источник: https://baza.diplomsite.ru/previewfile/1478