Дипломная работа: Автоматизация банковских операций по предоставлению услуг аренды сейфовых ячеек в ПАО «Сбербанк»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
66
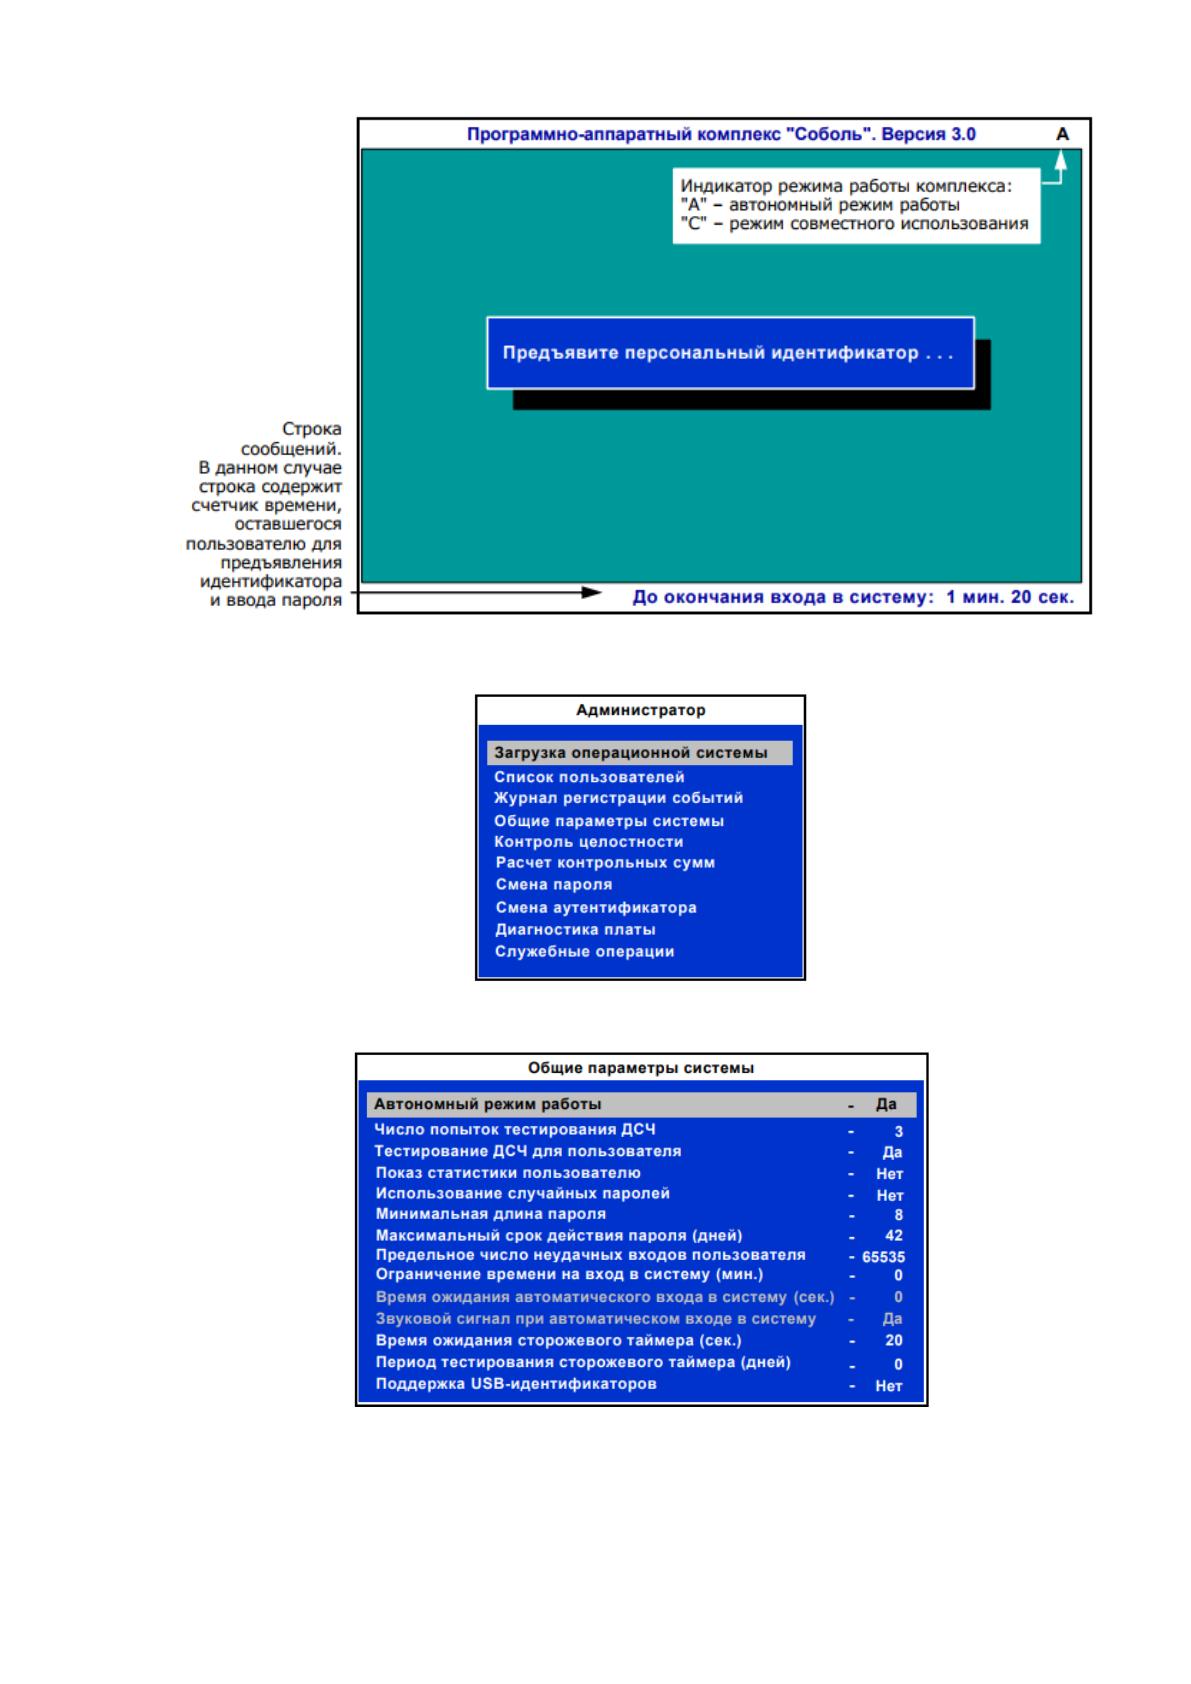
Рисунок 15 Вход в систему
Рисунок 16 Меню администратора
Рисунок 17 Диалог настройки общих параметров (режим
эксплуатации)
67
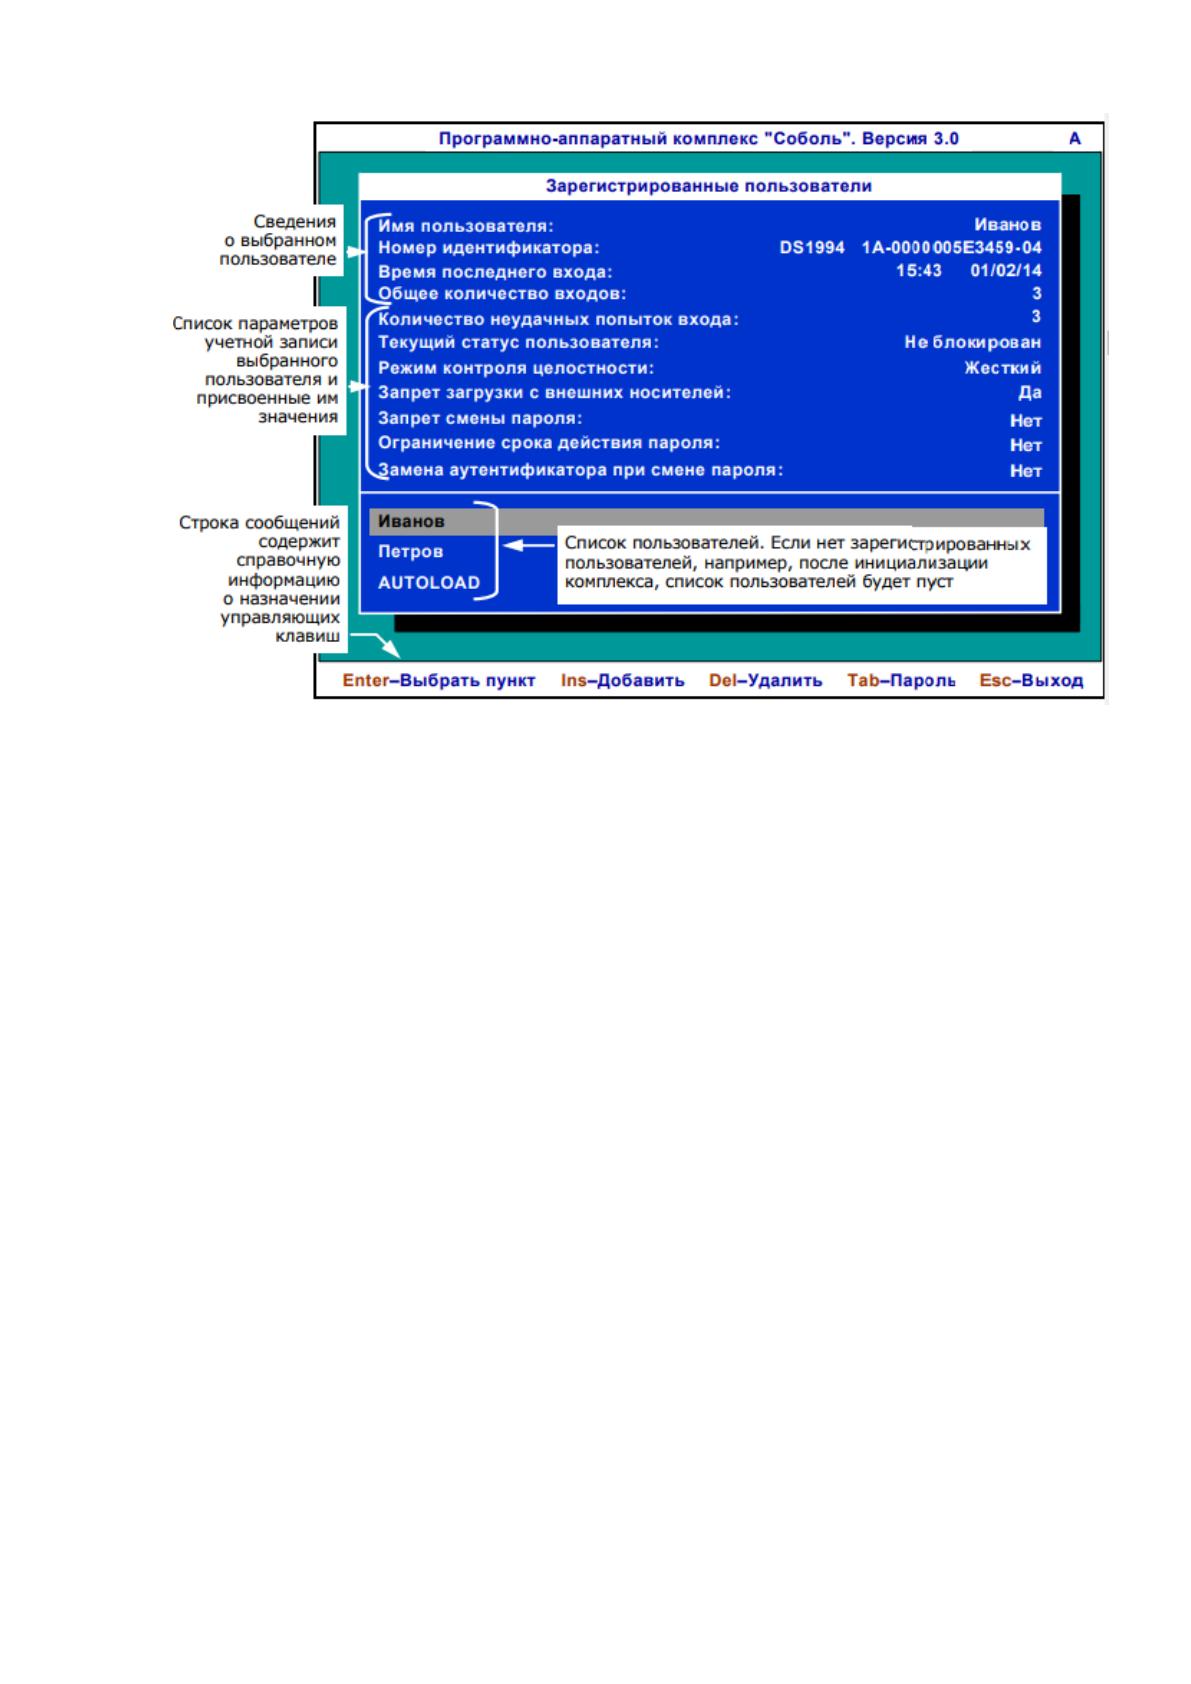
Рисунок 18 Окно "Зарегистрированные пользователи"
Механизмом аутентификации и идентификации обеспечивается
проверка при попытке входа в систему пользовательских полномочий на
вход.
Аутентификация (проверка подлинности) и идентификация
(распознавание) пользователей выполняется в процессе каждого
пользовательского входа в систему.
Чтобы идентифицировать пользователей в "Соболе" используют
уникальные номера аппаратных устройств, так называемые идентификаторы.
При аутентификации проверяется правильность указанного
пользовательского пароля с применением аутентификатора пользователя.
USB-ключи, USB-считыватели Athena ASEDrive IIIe USB V2/V3 смарт-
карт eToken PRO подключаются к штатным USB-разъемам компьютера.
Идентификаторы iButton подключаются к контактному устройству
(считывателю) для iButton.
В зависимости от вида предъявляемого идентификатора в "Соболе"
поддерживаются двухфакторный (для Rutoken RF, Rutoken, iKey 2032,
68
iButton), а также двухфакторный усиленный (для eToken PRO (Java), eToken
PRO) методы аутентификации.
При осуществлении двухфакторной аутентификации вначале
предъявляют персональный идентификатор iButton/iKey
2032/Rutoken/Rutoken RF, потом вводят пользовательский пароль.
При реализации двухфакторной усиленной аутентификации вначале
предъявляют персональный идентификатор eToken PRO/PRO (Java), потом
вводят его PIN-код и пользовательский пароль.
Для всех без исключения идентификаторов eToken PRO (Java) и eToken
PRO производитель устанавливает по умолчанию PIN- код — 1234567890,
обеспечивающий, если его предъявить, в автоматическом режиме доступ к
памяти идентификатора. Чтобы повысить эффективность защиты
информации от НСД администратору комплекса необходимо установить
PIN-код, который будет отличаться от PIN-кода, установленного по
умолчанию. В таком случае после того, как предъявлен eToken PRO/PRO
(Java) комплексом обязательно запрашивается его значение. Следует
установленный PIN-код ввести и нажать на <Enter>.
Если предъявляется персональный идентификатор, который в системе
не зарегистрирован, то:
- запрещается вход пользователя в систему;
- попытка НСД к ПК фиксируется в журнале регистрации событий.
Если вводится пароль, который не соответствует предъявленному
идентификатору, то:
- запрещается вход пользователя в систему;
- на единицу увеличивается счетчик безуспешных пользовательских
попыток входа в систему;
- попытка НСД к ПК фиксируется в журнале регистрации событий.
Служебные сведения о регистрации пользователя (номер
персонального идентификатора, который присвоен, имя и др.) хранятся в
энергонезависимой памяти данного комплекса.
69
Администратору комплексом "Соболь" предоставляются такие
дополнительные возможности по администрированию процедурой
аутентификации и идентификации, а также процедурами по смене
аутентификатора и пароля пользователя:
- ограничивать минимально допустимую длину;
- режим применения случайных паролей для процедур по смене
администратора и пользовательского пароля, а также процедуры по
регистрации нового пользователя;
- ограничивать время действия аутентификатора и пароля и
пользователя, по окончании которого пользователю необходимо сменить
свой аутентификатор и пароль;
- ограничивать время, которое отводится пользователю при входе в
систему, чтобы предъявить персональный идентификатор и ввести пароль.
Блокирование несанкционированной загрузки ОС с внешних съемных
носителей (USB-устройств, магнитооптических дисков, ZIP-устройств,
оптических дисков, дискет и пр.) осуществляется при помощи блокировки
доступа к перечисленным устройствам от включения ПК и до окончания
процедуры загрузки штатной копии ОС. Если загрузка такой копии ОС
произведена успешно, доступ к данным устройствам будет восстановлен.
Распространяется запрет на всех без исключения пользователей ПК,
исключая администратора.
При помощи механизма контролирования целостности обеспечивается
контролирование целостности программных и аппаратных ресурсов ПК до
загрузки его ОС. Контролирование целостности является функцией,
предназначенной для наблюдения изменений характеристик заданных
ресурсов.
Реализованный в ПАК "Соболь" механизм по контролю целостности в
своем составе содержит программные элементы, успешное
функционирование которых находится в зависимости от операционной
системы ПК.
70
Реализация контроля целостности в данном комплексе основывается на
вычислении некоторых контрольных значений проверяемых объектов и их
сравнении с рассчитанными ранее для каждого такого объекта эталонными
значениями.
Составление перечня подлежащих контролю объектов выполняется при
помощи программы администрирования шаблонами контроля целостности.
Такая программа включена в комплект поставки этого комплекса. Перечни
подлежащих контролю объектов, а также значения их контрольных сумм
сохраняются на жестком диске ПК в форме файлов-шаблонов. Пути к таким
файлам-шаблонам содержатся в защищенной памяти платы ПАК.
При помощи механизма контролирования целостности можно
осуществлять контроль:
- неизменности одиночных файлов, групп файлов, каталогов и
подкаталогов, расположенных на жестком диске ПК;
- целостности служебных областей жесткого диска (Master Boot Record,
NTFS Boot Sector и др.);
- таких элементов (объектов) системного реестра ОС Windows, как
ключи реестра и параметры (переменные);
- целостности PCI-устройств, которая заключается в контроле
устройств, использующих шины стандарта Mini PCI Express, PCI-X, PCI, PCI
Express, с установленными в системе соответствующими драйверами.
В ПАК "Соболь" реализованы три режима контроля: упрощенный —
заключается в контроле наличия/отсутствия PCI-устройства; стандартный —
контролируется стандартное 256-байтное конфигурационное адресное
пространство, выделяемое каждому PCI- устройству; расширенный —
контролируется стандартное 256-байтное и расширенное 4-килобайтное
конфигурационное адресное пространство, выделяемое каждому PCI-
устройству;
Источник: https://baza.diplomsite.ru/previewfile/1478