Дипломная работа: Автоматизация и обеспечение информационной безопасности обработки заявок в ПАО "СКБ Банк"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
22
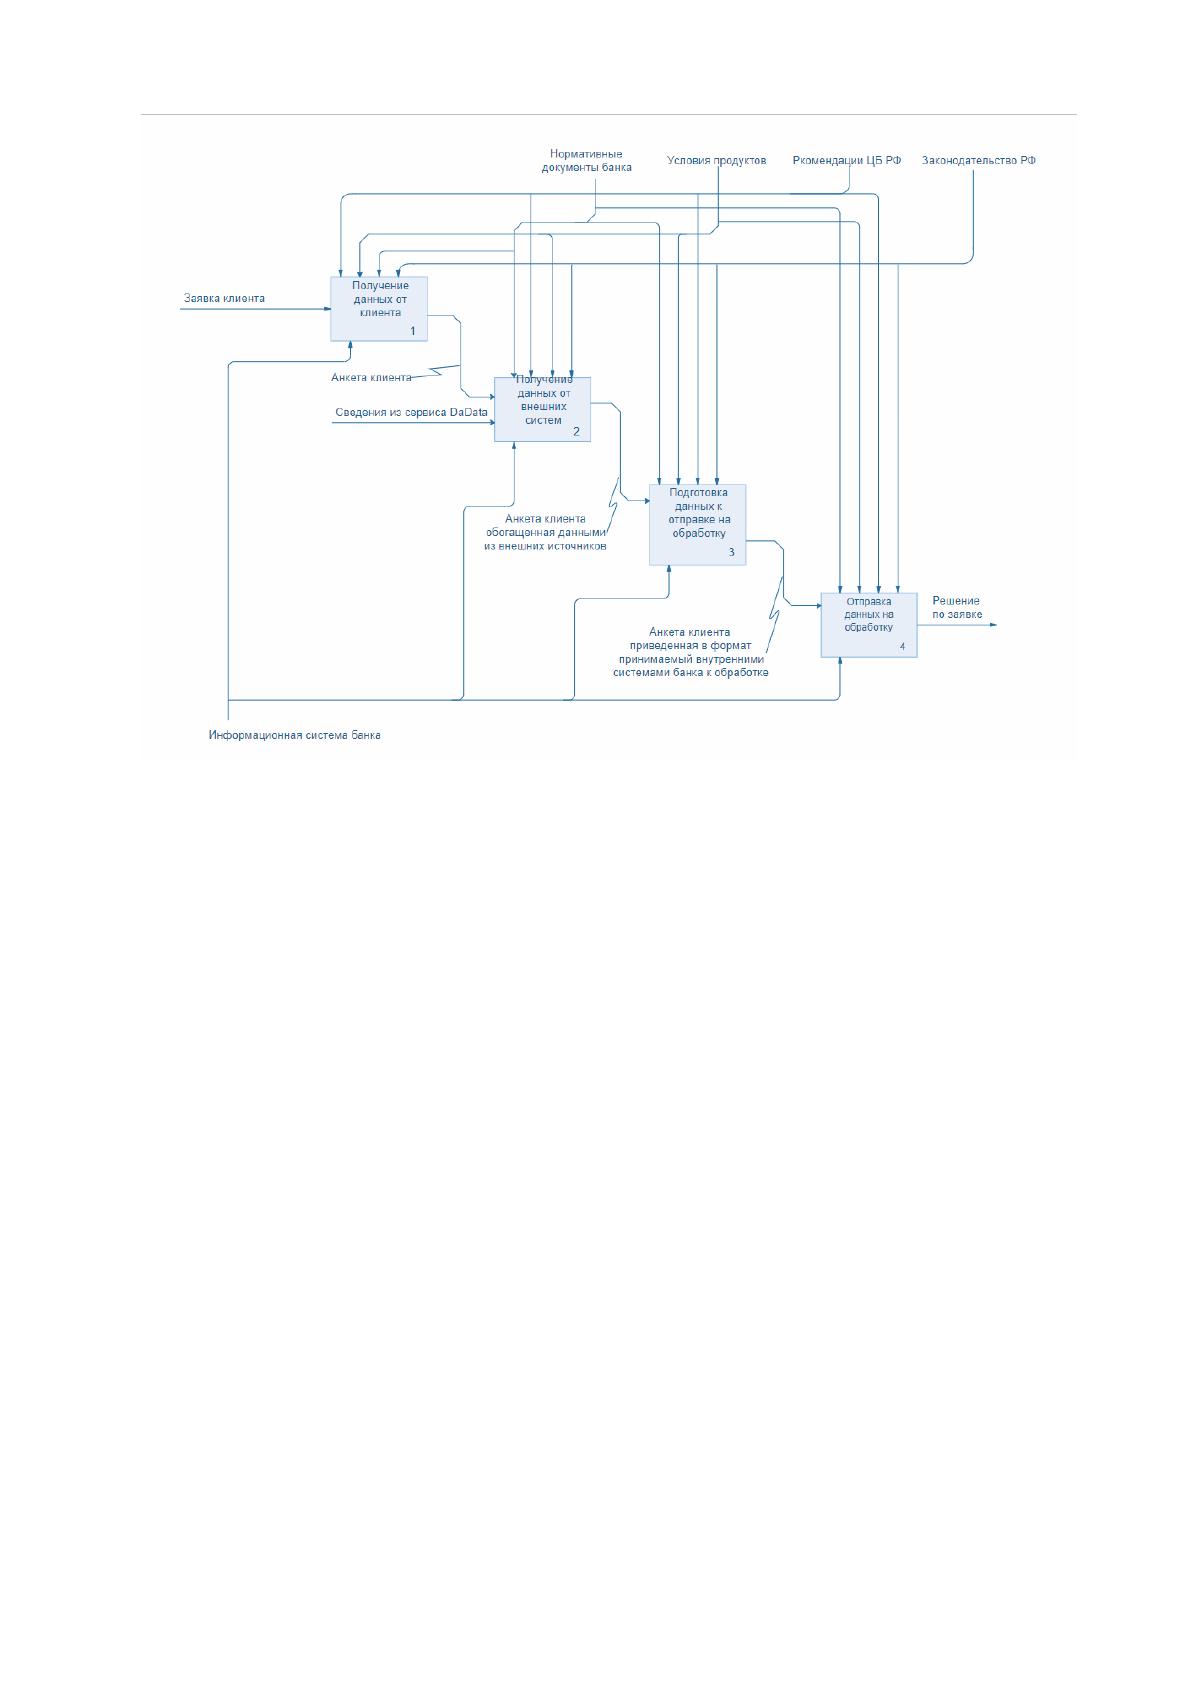
Рисунок 1.5 Декомпозиция процесса регистрации заявки
В соответствии с представленной схемой, информация вводимая клиентом
в форме на сайте Системы Дистанционных Продаж (СДП) передается в систему
управления взаимоотношениями с клиентами (CRM) Siebel (Siebel), CRM
передает данную информацию в систему определения платежеспособности
клиента, и в систему определения рисков, ответы от этих систем возвращаются в
CRM и обогащают тело заявки клиента своими данными. Обогащенная заявка,
содержащая информацию о рисках и все данные о клиенте, передается в систему
принятия решений (СПР). В Системе принятия решений производится расчет
допустимых объемов кредитования и условия кредитов, для одной заявки
возможен расчет нескольких предложений, по нескольким продуктам банка.
После завершения расчета подготовленные в СПР предложения передаются в
CRM. CRM передает информацию о рассчитанных предложениях в СДП для
дальнейшей обработки и взаимодействия с клиентом. В зависимости от наличия
положительных решений, по заявке от клиента, СДП создает ряд коммуникаций
для передачи этой информации клиенту:
23
• формирует и передает клиенту СМС сообщение с информацией о
предлагаемых ему услугах, и персональной ссылкой на страницу с подробной
информацией о них. Либо сообщение об отказе в предоставлении услуги.
• Формирует задание для кол-центра на совершение звонка для сообщения
клиенту о наличии предложения в случае положительного решения.
Переходя по отправленной в смс ссылке клиент принимает одно или
отклоняет все предложения, предоставленные банком. Информация о решении
клиента передается СДП в CRM. В этот момент банком принимается
окончательное решение о выдаче кредита. Решение банка передается в СДП для
передачи клиенту приглашения в выбранный на этапе оформления заявки офис
банка в виде СМС и телефонного звонка кол-центра. На данном этапе работа с
клиентом в канале СДП завершена.
1.2.3 Обоснование необходимости использования вычислительной
техники для решения задачи
Основным документом в рассматриваемой задаче является заявка
потенциального клиента на получение банковской услуги, содержащая
персональные данные клиента или информацию о предприятии, которое он
представляет.
В случае заполнения кредитной заявки, клиентом передаются в систему
персональные данные в объеме не позволяющем оперативно обрабатывать,
проверять на точность и правильность предоставленные данные, а также
передавать в специализированные системы обработки и анализа информации
при способе передачи отличном от способа с использованием информационных
систем.
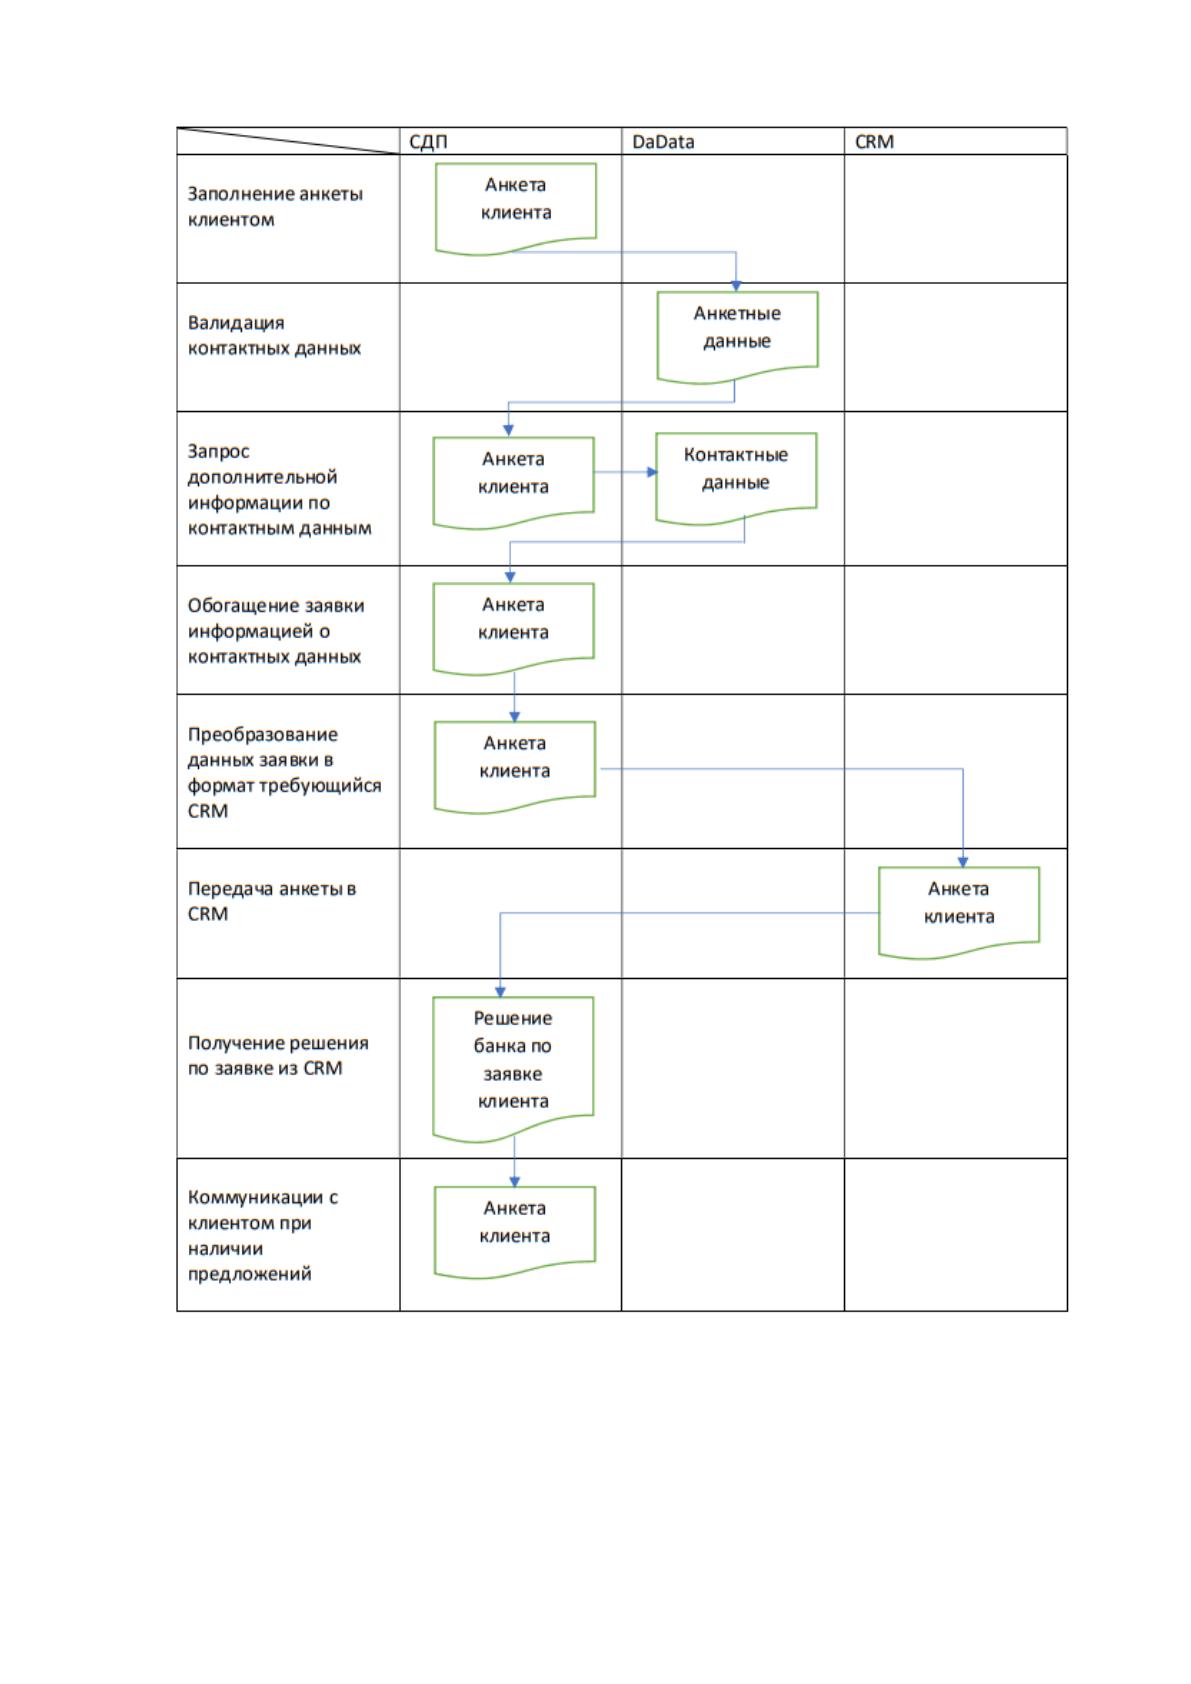
Схема документооборота документов данного типа представлена на рис.
1.6.
24
Рисунок 1.6. Схема документооборота процесса обработки заявки
В процессе заполнения клиентом заявки вводимая информация
накапливается в памяти приложения, в то же время система на основе введенных
клиентом данных, совершает запросы во внешние информационные системы для
получения дополнительной информации о правильности и актуальности
25
предоставленных клиентом данных, таких как номер телефона, номер паспорта,
СНИЛС, адрес проживания и др. В результате заполнения анкеты формируется
единое сообщение от приложения в систему CRM, содержащее все полученные
о клиенте данные. В случае ухода клиента со страницы заполнения формы
предусмотрен механизм отправки сообщения, содержащего только часть
полученных от клиента данных, и отправка клиенту сообщения с приглашением
продолжить заполнение заявки перейдя по ссылке. Данная функция защищает от
потери данных о клиенте и о его заявке только в части случаев, когда клиент
самостоятельно решил прекратить заполнение заявки или случайно закрыл окно
браузера. В случаях же потери связи, сбоев программного обеспечения,
компьютерной техники или потери связи с интернетом, данные заявки теряются
безвозвратно.
Вторым узким местом варианта с ожидающим полной информации о
клиенте системе перед отправкой заявки в работу это продолжительность
процесса обработки информации в системах банка после заполнения анкеты,
клиент не имеет возможности получить ответ на свою заявку непосредственно
после ее заполнения и ему приходится возвращаться на сайт по ссылке
полученной после того, как система сообщит ему о наличии предложений.
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
В ПАО «СКБ Банк» функционирует политика безопасности.
В компании действуют следующие нормативно-правовые документы в
области защиты информации и информационной безопасности (ИБ):
- Положение о конфиденциальной информации
- Положение об использовании программного обеспечения
- Положение об использовании электронной почты
- Положение об использовании сети Интернет
- Положение об использовании мобильных устройств и носителей
информации
- Правила внутреннего трудового распорядка
- Приказ о введении политики информационной безопасности
26
- Приказ о введении Правил внутреннего трудового распорядка
- Приказ о введении внутриобъектового пропускного режима
За исполнение этих нормативно-правовых документов отвечают
начальник службы безопасности и начальник отдела системного
администрирования.
В трудовых договорах сотрудников предприятия есть пункт, посвященный
неразглашению конфиденциальной информации в течение срока действия
договора, а также трех лет после его прекращения. Сотрудники обязаны
выполнять все относящиеся к ним требования приказов, инструкций и
положений по обеспечению сохранности коммерческой тайны и иной
конфиденциальной информации Работодателя, соблюдению внутриобъектового
и пропускного режимов.
При использовании сотрудниками электронной почты запрещено:
1) Использовать электронную почту в личных целях.
2) Передавать электронные сообщения, содержащие:
a. конфиденциальную информацию,
b. информацию, составляющую коммерческую тайну, за
исключением случаев, когда это входит в служебные обязанности
отправителя.
c. информацию, защищенную авторскими или другим правами,
без разрешения владельца.
d. Информацию, файлы или ПО, способные нарушить или
ограничить функциональность программных и аппаратных
средств корпоративной сети.
3) Переходить по ссылкам и открывать вложенные файлы входящих
электронных сообщений, полученных от неизвестных отправителей.
4) По собственной инициативе осуществлять рассылку (в том числе и
массовую) электронных сообщений (если рассылка не связана с выполнением
служебных обязанностей).
5) Публиковать свой электронный адрес, либо электронный адрес
других работников Организации на общедоступных Интернет-ресурсах
(форумы, конференции и т.п.).
Источник: https://baza.diplomsite.ru/previewfile/1778