Дипломная работа: Автоматизация подсистемы учета статистических данных и формирования
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
64
• Устанавливать только легальное ПО и запретить применение
«пиратских» программ;
• Проводить периодические проверки программ и данных в системах,
имеющих критически важные производственные процессы. Нахождение
неопознанных или случайных файлов и нужно расследовать при помощи
формальных процедур;
• Флэшки и другие внешние носители неизвестного происхождения
нужно проверять на наличие вирусов до момента их активного использования;
• Важно разработать необходимые управленческие процедуры и
обязанности по оперативному реагированию в момент поражения систем
компьютерными вирусами и принятию мер по минимизации последствий от их
реализации. Нужно подготовить надлежащие планы обеспечения постоянной
работы компании даже в случае вирусного заражения, а также планы резервного
копирования и восстановления всех нужных данных и программ.
Антивирусное ПО нужно применять следующим образом:
• ПО для нахождения отдельных вирусов нужно использовать для
проверки компьютеров и носителей данных на наличие отдельных явных вирусов
либо в виде меры предосторожности, либо в качестве повседневной процедуры;
• ПО для нахождения изменений, внесенных в данные, нужно
установить по мере необходимости на ПК для выявления изменений в
работающих программах.
Вопросы безопасности разработанного сайта делят на 2 большие категории:
внутренние, которые угрожают функционированию проекта и исходят от самих
пользователей, и внешние, которые являются угрозой в первую очередь для
пользователей проекта.
Внутренние элементы защиты затрагивают не только потенциальные
уязвимости в коде, которые могут привести к различным видам атак, например,
SQL-инъекциям, XSS и т.п.
Внешние элементы защиты веб-приложения включают такую особенность,
что разработчик не имеет почти никакого доступа к компьютеру пользователя –
чаще всего его область влияния ограничивается браузером. Поэтому главной
65
задачей является реализация защиты пользователя в случае воровства данных его
активной сессии или получение злоумышленником доступа к его данных для
входа: логина, пароля, кража e-mail и т.п.
Далее будут рассмотрены и предложены решения для различных областей
внутренних и внешних элементов защиты.
SQL-инъекция является самым популярным средством взлома сайтов и
программ, работающих с БД, основанная на внедрении в запрос некого SQL-
запроса.
Внедрение SQL, в рамках применяемой СУБД и условий внедрения, дает
шанс атакующему выполнить отдельный запрос к БД (к примеру, прочитать
содержимое всех таблиц, удалить, добавить или скорректировать данные), иметь
доступ для чтения и/или записи отдельных файлов и реализации произвольных
команд на исходном сервере.
Межсайтовый скриптинг, также известный, как XSS, является уязвимостью
интерактивных ИС в сети. XSS возникает, когда в составляемые сервером
страницы каким-то образом попадают пользовательские скрипты. Специфика
таких атак состоит в том, что вместо самой атаки сервера они применяют
уязвимый сервер для реализации атаки на клиента (подробнее на рис. 8).
Описанные выше XSS атаки являются не единственным способом кражи
данных пользователя. ПК сотрудника может быть заражен вирусом или его
данные могут перехватываться из его сети, с помощью анализатора трафика.
Поэтому нужно как можно сильнее затруднить возможность применения
злоумышленником данных сессии другого пользователя. Известным методом для
защиты от кражи сессионных данных стала проверка на смену IP-адреса в рамках
единой пользовательской сессии. Но, как стало известно, DHCP у поставщиков
услуг Интернет-соединения (провайдеров) зачастую настроен так, что IP-адрес в
течение конкретного сеанса связи с Интернетом может меняться до нескольких
раз за час. Да и статический IP-адрес не гарантия того, что пользователь будет тот
же: злоумышленник может быть в той же локальной сети, что и атакованный.
Как уже упоминалось, инструменты web-разработчика ограничены
стандартными данными, доступными средствами html, так что следующим шагом
66
в развитии данной системы стала проверка данных, содержащих информацию о
браузере пользователя (UserAgent), а также параметрах его экрана: разрешении,
цветовой схеме и т.п., которые доступны инструментами JavaScript. Данное
изменение позволило более стабильно отслеживать кражи сессионных данных,
ведь изменение браузера или параметров экрана в рамках одной сессии одним
пользователем очень маловероятно.
Совокупность подобных проверок уже сейчас внедрен в базовый алгоритм
инициализации сессии пользователя. Проверка, в случае наличия MAC-адреса,
почти полностью гарантирует безопасность сессионных данных, однако, даже в
случае применения обычного браузера, что происходит зачастую, проверки
стандартных данных чаще всего бывает достаточно.
Далее в данной системе может быть проверка IP-адреса пользователя, в
случае его смены, на неизменность параметров, доступных через WHOIS, таких
как: ID Интернет провайдера, город и т.д.
Стандартным средством определения считаются регистрационные данные
пользователя: имя пользователя и пароль. Если эти данные у пользователя крадут,
то есть риск безвозвратной потери контроля над аккаунтом.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
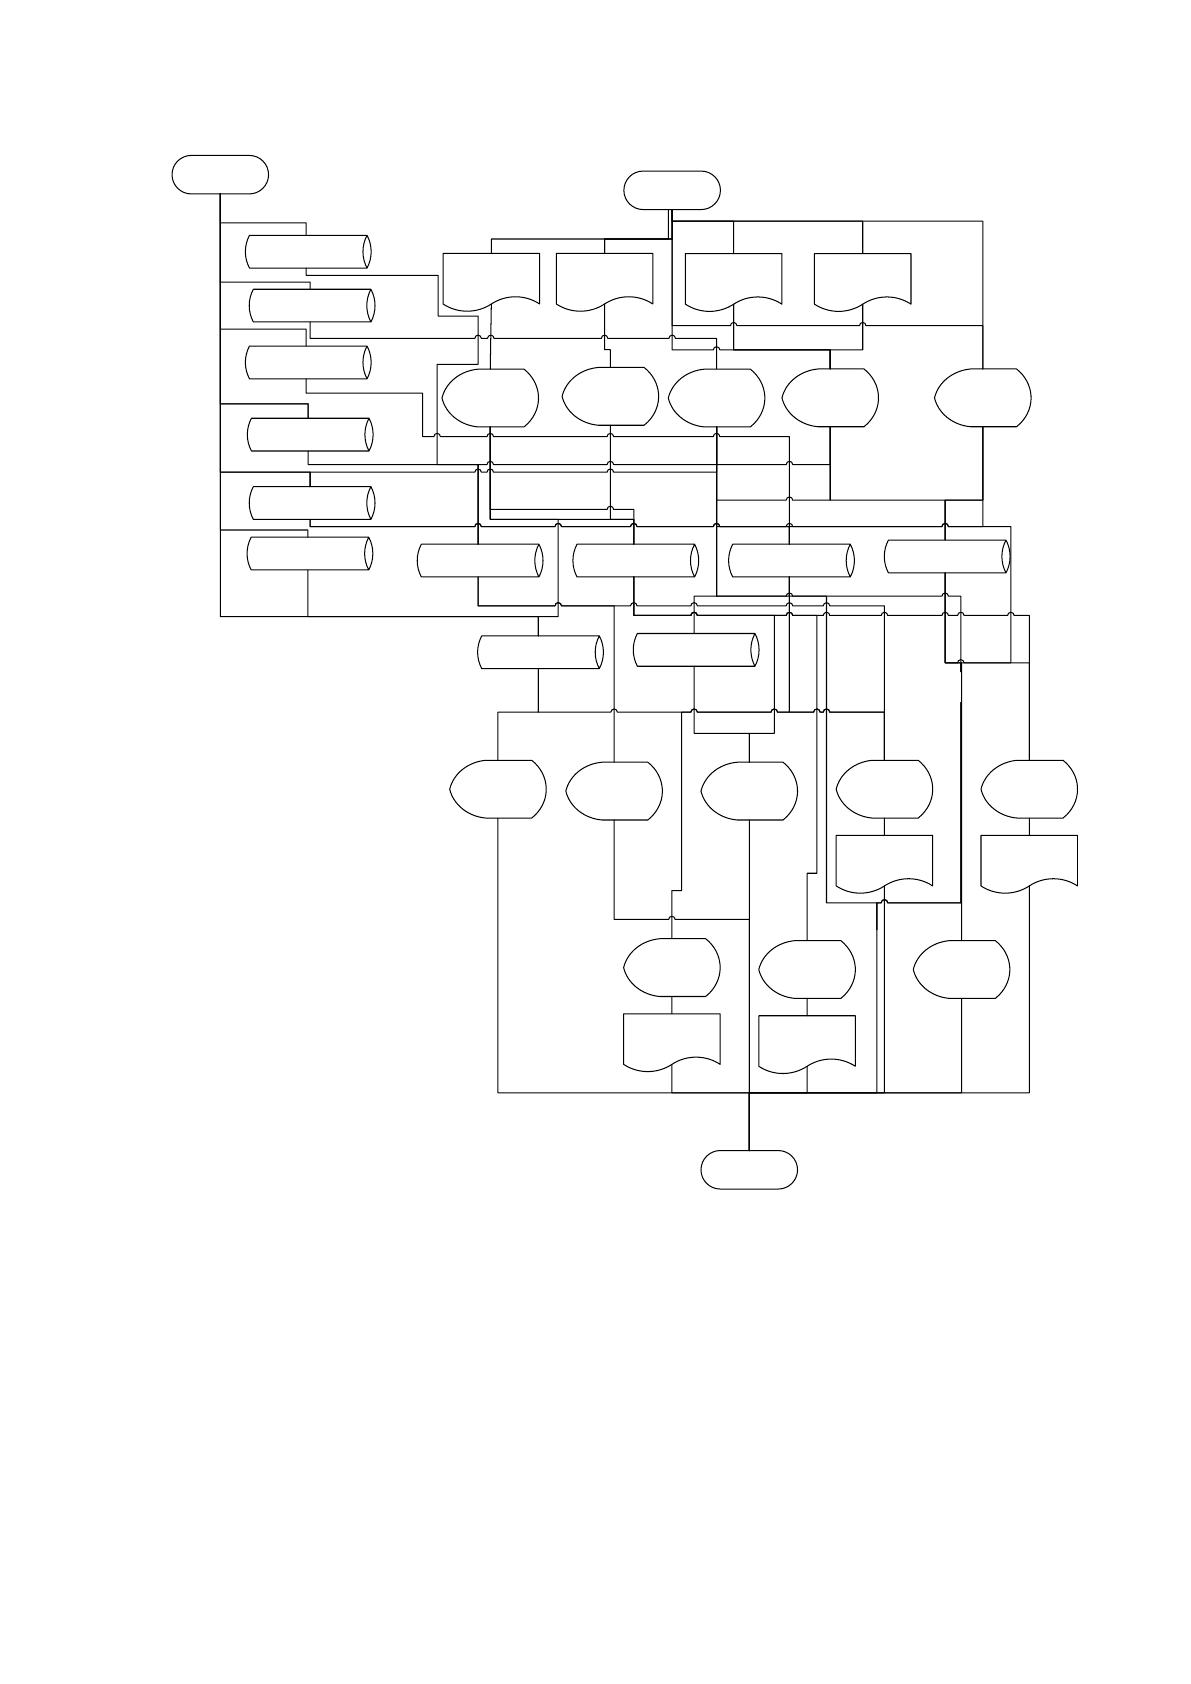
Информационная модель представляет собой схему движения входных,
промежуточных и результативных потоков и функций предметной области.
Кроме того, она объясняет, на основе каких входных документов и какой
нормативно-справочной информации происходит выполнение функций по
обработке данных и формирование конкретных выходных документов.
Информационная модель представлена на рис. 2.1.
67
ИС
Спр Статус заявки
Спр Статус
заявки*
Спр Пользователь
Т Заявка
Т Услуги в заявке*
Спр Услуга
Т Услуги в заявке
Т Заявка*
Учет
клиентов
Учет
сотрудников
Список
сотрудников
Учет типов
пользовател
ей
Список услуг
Учет заказа
Сотрудник
Сотрудник
Список
клиентов
Учет услуг
список
клиентов
список
договоров
Отчет Заявка
Отчет Заявка
Отчет Договор
Отчет
Договор
Спр
Пользователь*
Спр Тип
пользователя*
Спр Тип
пользователя
Спр Услуга*
Список типов
пользователей
Журнал учета
заявок
Журнал
учета заявок
Прайс-лист
Прайс-лист
Отчет по
работе
менеджеров
список
пользовател
ей
Рис. 2.1 Информационная модель системы
2.2.2 Характеристика нормативно-справочной, входной и
оперативной информации
Справочники ИС считаются особой группой совокупных данных.
Справочники нужны для упорядочивания различной информации: значений,
параметров, типов, спецификаций и т.п. Итогом подобной систематизации часто
68
становится то, что, занося отдельные данные в систему, пользователь далее
заносит только те значения, которые находятся в соответствующем справочнике.
Такой подход значительно облегчает ввод, помогает минимизировать некоторые
ошибки (опечатки), а также делает проще последующий анализ.
Справочники изначально создаются незаполненными, поэтому
предварительно необходима их тонкая настройка. Также в процессе
использования возникают некоторые потребности в корректировке справочных
значений или создании новых полей.
Перечень используемых справочников приведен в таблице 2.3.
Таблица 2.3
Перечень используемых справочников
Название
справочника
Ответственный
за ведение
Средний
объём
справочника
в записях
Средняя
частота
актуализации
Средний объем
актуализации,
%
Пользователь
Администратор
5
1 раз в год
10
Статус
заявки
Администратор
100
1 раз в год
20
Тип
пользователя
Администратор
50
1 раз в год
20
Услуга
Администратор
50
1 раз в год
20
Реквизитный состав справочников приведен в Таблице 2.3.
Таблица 2.4
Реквизитный состав справочников
Наименование
Перечень реквизитов
Клиент
наименование;
юридическая форма;
телефон;
юридический адрес;
физический адрес;
дата начала сотрудничества
(заключение первого договора);
ФИО руководителя;
Контактные данные;
Специализация.
.
Услуга
Название услуги;
Источник: https://baza.diplomsite.ru/previewfile/1918