Дипломная работа: Автоматизация приема платежей в электронном магазине через пис WEBMONEY в ЗАО "Артур-фарм"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
19
1
Обработка
заказа
клиента
2
Сборка
товара на
складе
3
Подготовка
сопроводительных
документов
4
Отправка в
службу
доставки
Товар и
сопроводительные
документы
Заказ
клиента
База данных товаров и клиентов
Менеджер отдела продаж Кладовщик
Бланки документов
Данные
заказа
Товар
Товар и
сопроводительные
документы
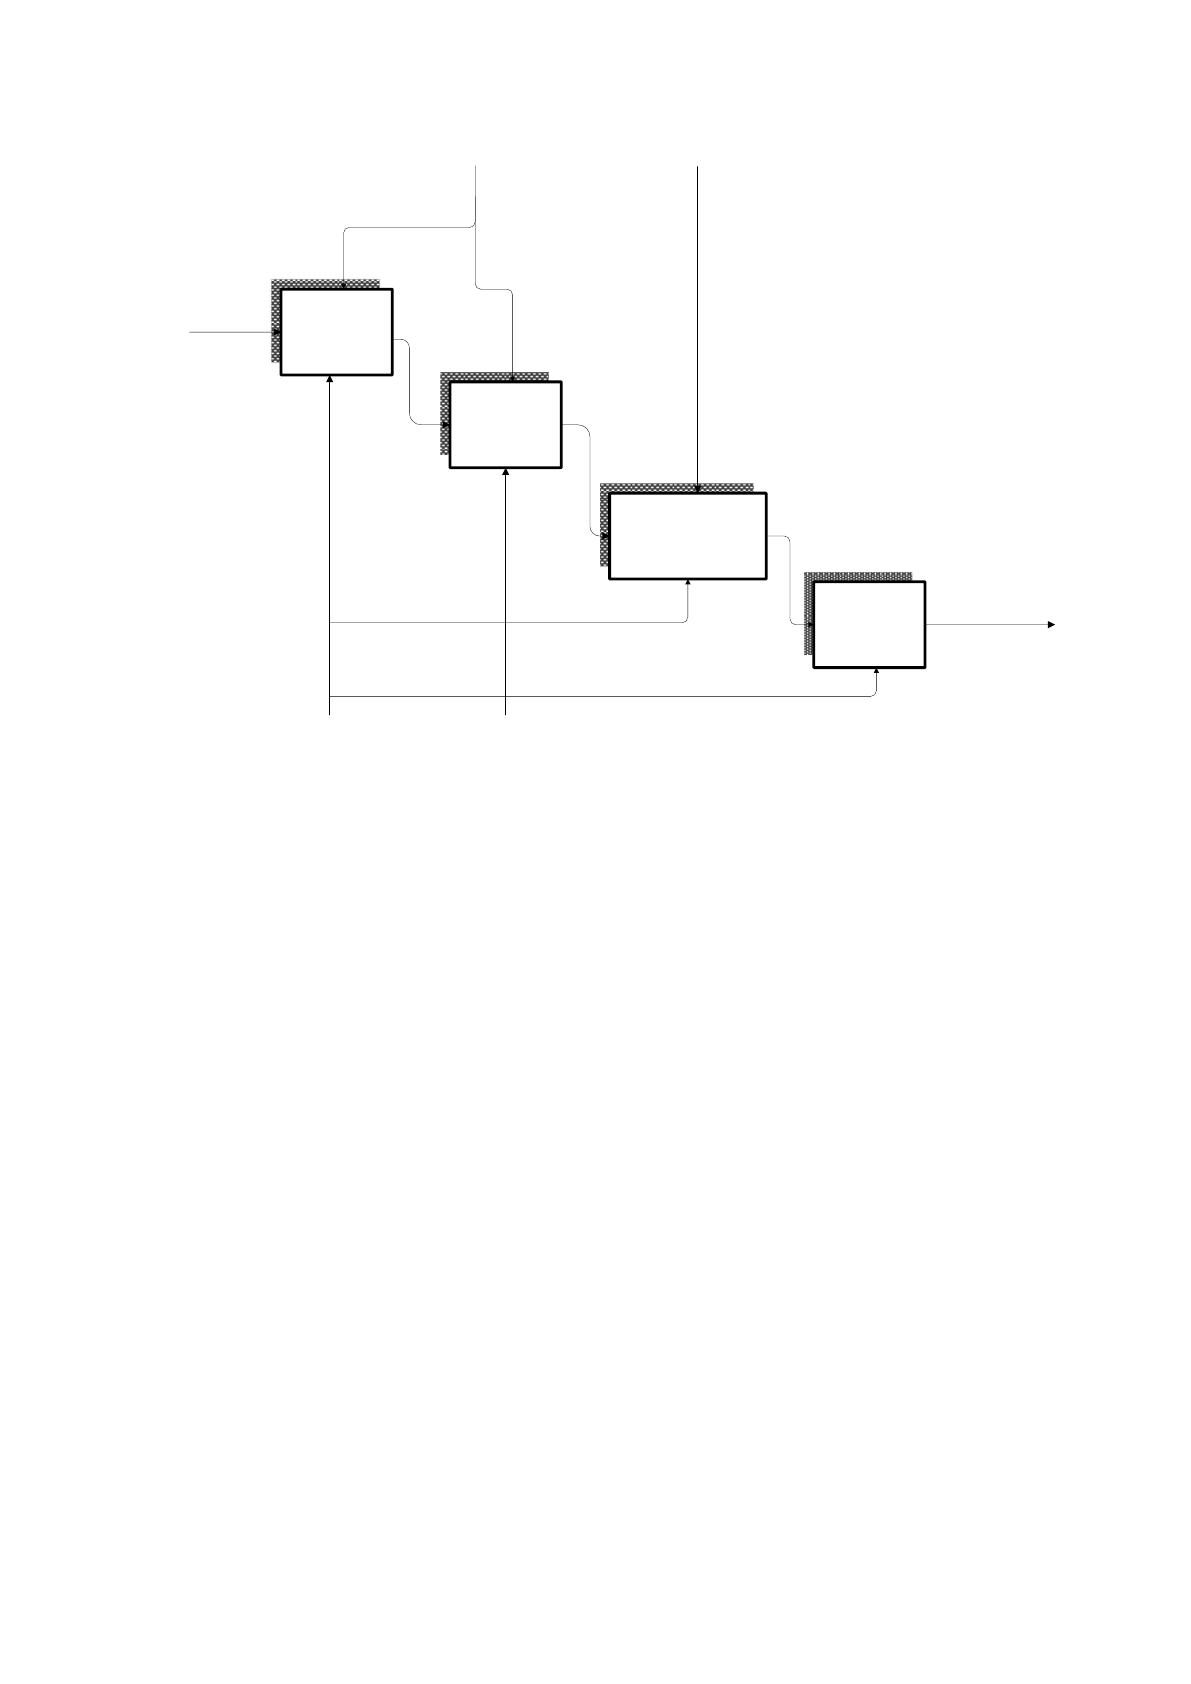
Рис 1.7. IDEF0 диаграмма оформления заказа клиента интернет - магазина
20
1.2.3 Обоснование необходимости использования
вычислительной техники для решения задачи
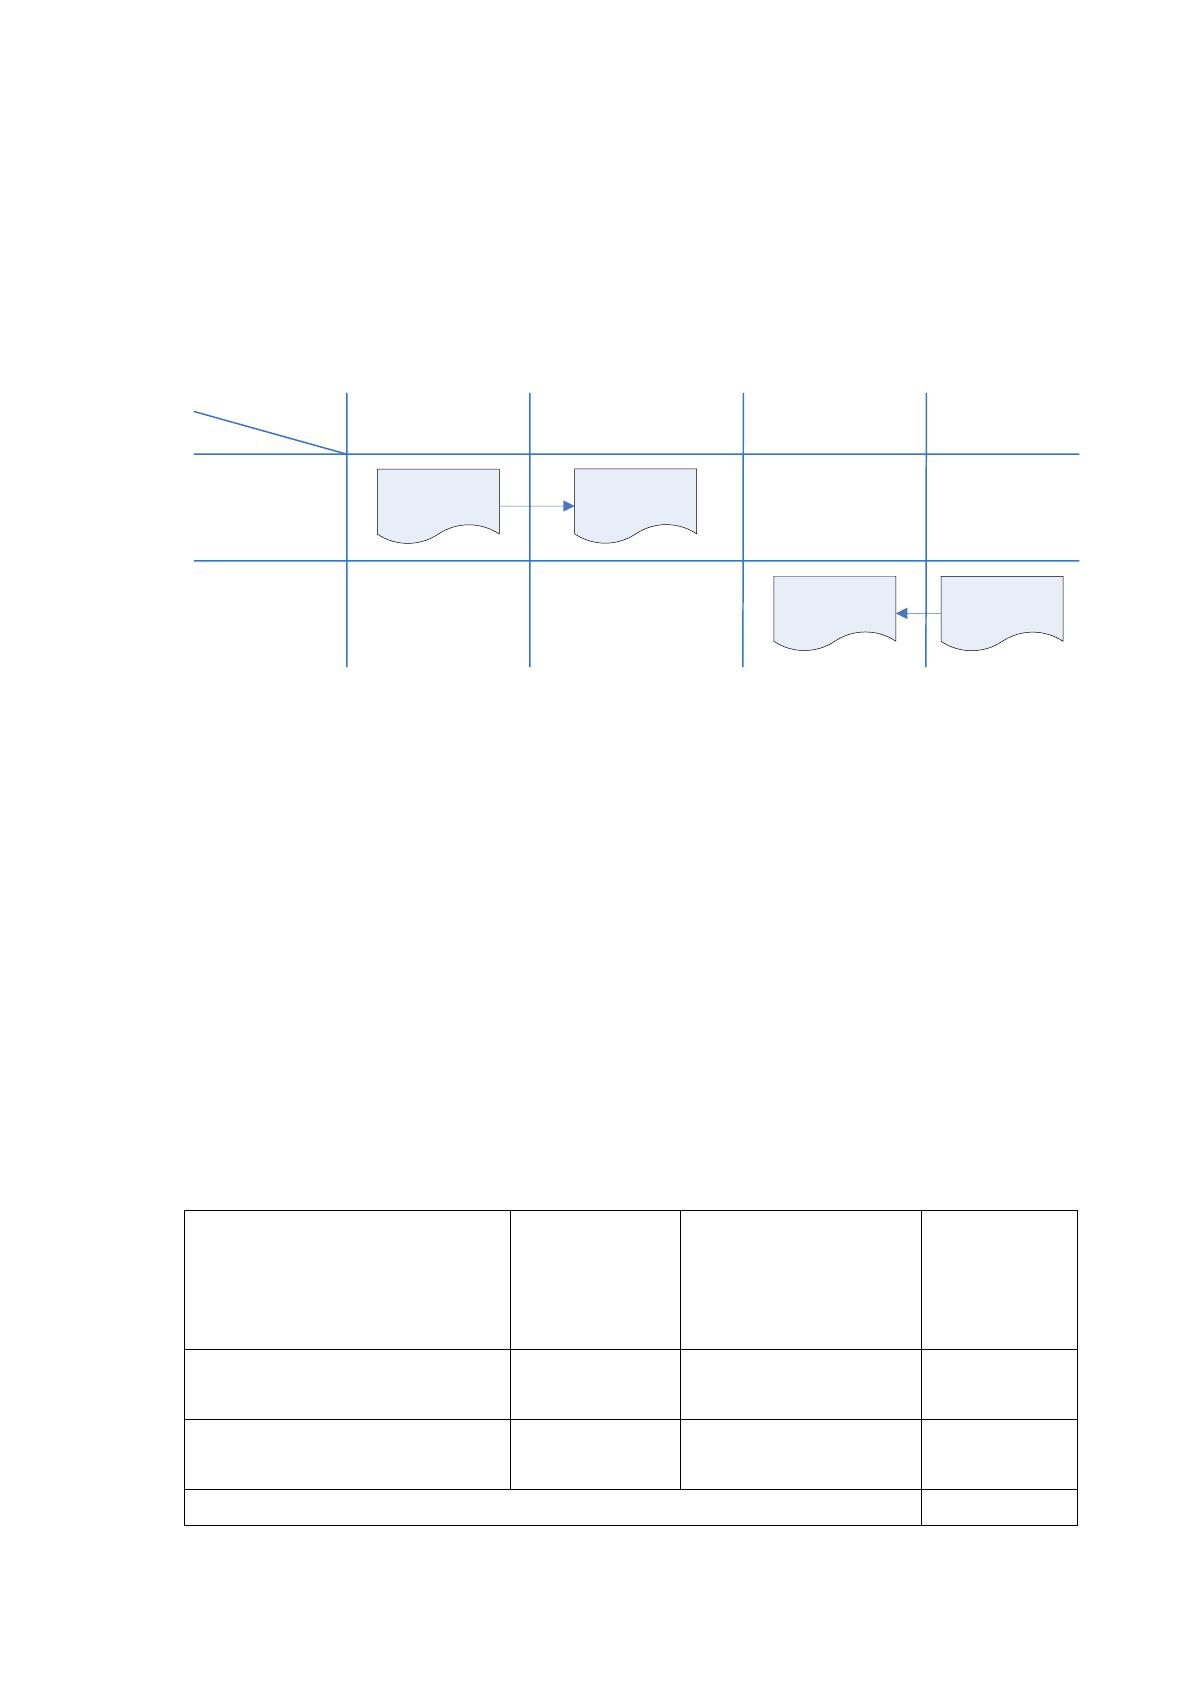
Основным документами в рассматриваемой задаче являются: выписка с
расчетного счета банка и счет. Схема документооборота указанных документов
показана на рис. 1.8.
Действие
Клиент
1. Выставление
счета клиенту
2. Получение и
обработка выписки
с расчетных счетов
банков
Исполнитель
счет
Менеджер отдела
продаж
Бухгалтер
счет
Менеджер
банка
Выписка с
расчетного
счета банка
Выписка с
расчетного
счета банка
Рис. 1.8. Схема документооборотов в рассматриваемой задаче
В существующей информационной системе в связи с отсутствием средств
автоматизации и большого объема информации, присутствуют следующие
недостатки:
недостаточное использование технических, программных,
информационных средств и технологий обработки документов;
существенные затраты времени на анализ и оформление отчетной
документации;
Временные характеристики работы сотрудников участвующих в
обработке заказа приведены в таблице 1.7.
Таблица 0.7
Временные характеристики работы некоторых сотрудников
Действие
Среднее
количество за
рабочий день,
минут
Время, необходимое
для выполнения одного
действия,
минут
Общее время,
минут
Среднее время обработки оплаты
менеджером отдела продаж
20
15
300
Среднее время обработки оплаты
бухгалтером
46
10
460
ИТОГО, минут:
760
21
Таким образом, общее время обработки оплат заказов менеджером отдела
продаж и бухгалтером составляет 760 минут или 12 часов 40 минут.
Проведем расчет ожидаемого эффекта от внедрения средств
автоматизации.
При использовании вычислительной техники процесс оплаты заказа
происходит автоматически, бухгалтер освобождается от необходимости
обработки выписок из банков, а менеджер отдела продаж от – выставления и
проверки счетов.
Таким образом, ожидаемая экономия времени на обработку оплаты заказа
для менеджера отдела продаж составляет 5 часов, для бухгалтера - 7 часов 40
минут ежедневно, что позволяет увеличить эффективность работы сотрудников
ЗАО «Артур-Фарм».
Другими преимуществами автоматизации рассматриваемого бизнес-
процесса будут:
централизованное хранение данных
выдача результатов в удобной форме на принтер и экран
сокращение времени оформления документов
Минимизация ошибок в документах;
сокращение задержек при отправке документов;
Кроме того, модуль автоматизированного приема платежей за товары
является отличительной чертой современного интернет - магазина, ведущей
необходимые записи автоматически, поэтому модуль должен быть разработан.
22
1.2.4 Анализ системы обеспечения информационной
безопасности и защиты информации
ЗАО «Артур-Фарм» располагает следующими нормативно-правовыми и
организационно-распорядительными документами:
1. Регламент информационной безопасности:
доступ сотрудников к служебной информации, составляющей
коммерческую тайну;
доступ к использованию программного обеспечения ЗАО «Артур-
Фарм» (1С Предприятие; Windows Server 2012 R2).
2. Регламенты использования сети Internet, электронной почты ЗАО
«Артур-Фарм».
Для более эффективного исполнения регламентов в ЗАО «Артур-Фарм»
настроена служба Active Directory на Windows Server 2012 R2 Standart Edition.
Она позволяет настраивать и контролировать информационную безопасность.
Охарактеризуем Active Directory следующим образом:
Доменные службы Active Directory (AD DS) — службы каталогов,
позволяющие хранить данные каталога, управлять обменом данными между
пользователями и доменами, включая управление процессами входа в
пользователей, проверкой подлинности и поиск в каталоге [14].
Аудит. Все изменения пользователей фиксируются, следовательно,
можно узнать, какое значение имел измененный атрибут до
изменения.
Точная настройка политики паролей. Политика паролей
настраивается для отдельных групп внутри домена, одна и та же политика
паролей для каждой учетной записи домена не используется.
Управляемые учетные записи служб. При изменении пароля
учетной записи службы автоматически изменяются пароли для всех служб,
использующих эту учетную запись.
Служба сертификатов Active Directory. Active Directory хранит
закрытый ключ и сертификаты, используемые для удостоверения пользователей
и шифрования данных при их передаче через незащищенные соединения.
23
Встроенный протокол SCEP. Есть возможность выдавать
сертификаты сетевым устройствам, например маршрутизаторам.
Сетевой ответчик. Записи в списке отзывов сертификатов (CRL)
возвращаются запросившей стороне в виде отдельных сертификатов, что
снижает трафик при проверке сертификатов клиентскими системами.
PKI предприятия (представление PKI). Позволяет
диагностировать работоспособность центра сертификации (ЦС) и управлять
иерархией ЦС администратору служб сертификации.
Службы федерации Active Directory (AD FS). Предоставляют
внешним организациям доступ к ресурсам домена.
Контроль проверки подлинности. Позволяет выполнять проверку
подлинности с помощью смарт-карт и использовать другие сценарии проверки
подлинности.
Службы управления правами Active Directory. Службы управления
правами Active Directory (AD RMS) защищают файл путем перечисления прав
пользователей на открытие, изменение, печать, перенаправление информации
или выполнение других действий с ней. Это позволяет защищать данные за
пределами организации.
Настройку и поддержку информационной безопасности и защиты
информации осуществляет – узкий круг IT специалистов, IT отдела. Начальник
IT отдела отвечает за контроль и работоспособность информационной
безопасность и защиты информации.
Обеспечение информационной безопасности и защиты информации на
уровнях:
Программный – Microsoft Windows Server 2012 R2, Active Directory:
а) права доступа (к операционной системе Windows 7, Windows Server
2012 R2, терминальный доступ к Windows Server R2);
б) права пользователя системы (разграничены права доступа
пользователей 1С Предприятие, сетевого файлового хранилища);
в) парольная защита, доступ к базе (установлены пароли на такие
программные продукты как: NOD 32 AntiVirus System, 1С Предприятие);
Источник: https://baza.diplomsite.ru/previewfile/1998