Дипломная работа: Автоматизация учёта и анализа ассортимента на примере интернет-магазина ООО "Ситилинк"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
31
ГЛАВА 2. Проектная часть
2.1 Разработка проекта автоматизации
2.1.1 Этапы жизненного цикла проекта автоматизации
Жизненный цикл (ЖЦ) информационной системы - это период создания и
использования информационной системы (ИС), начиная с момента
возникновения требования к ИС и заканчивая моментом, когда он полностью
перестает работать.
Основным нормативным документом, регулирующим жизненный цикл
программного обеспечения, является международный стандарт ISO / IEC 12207.
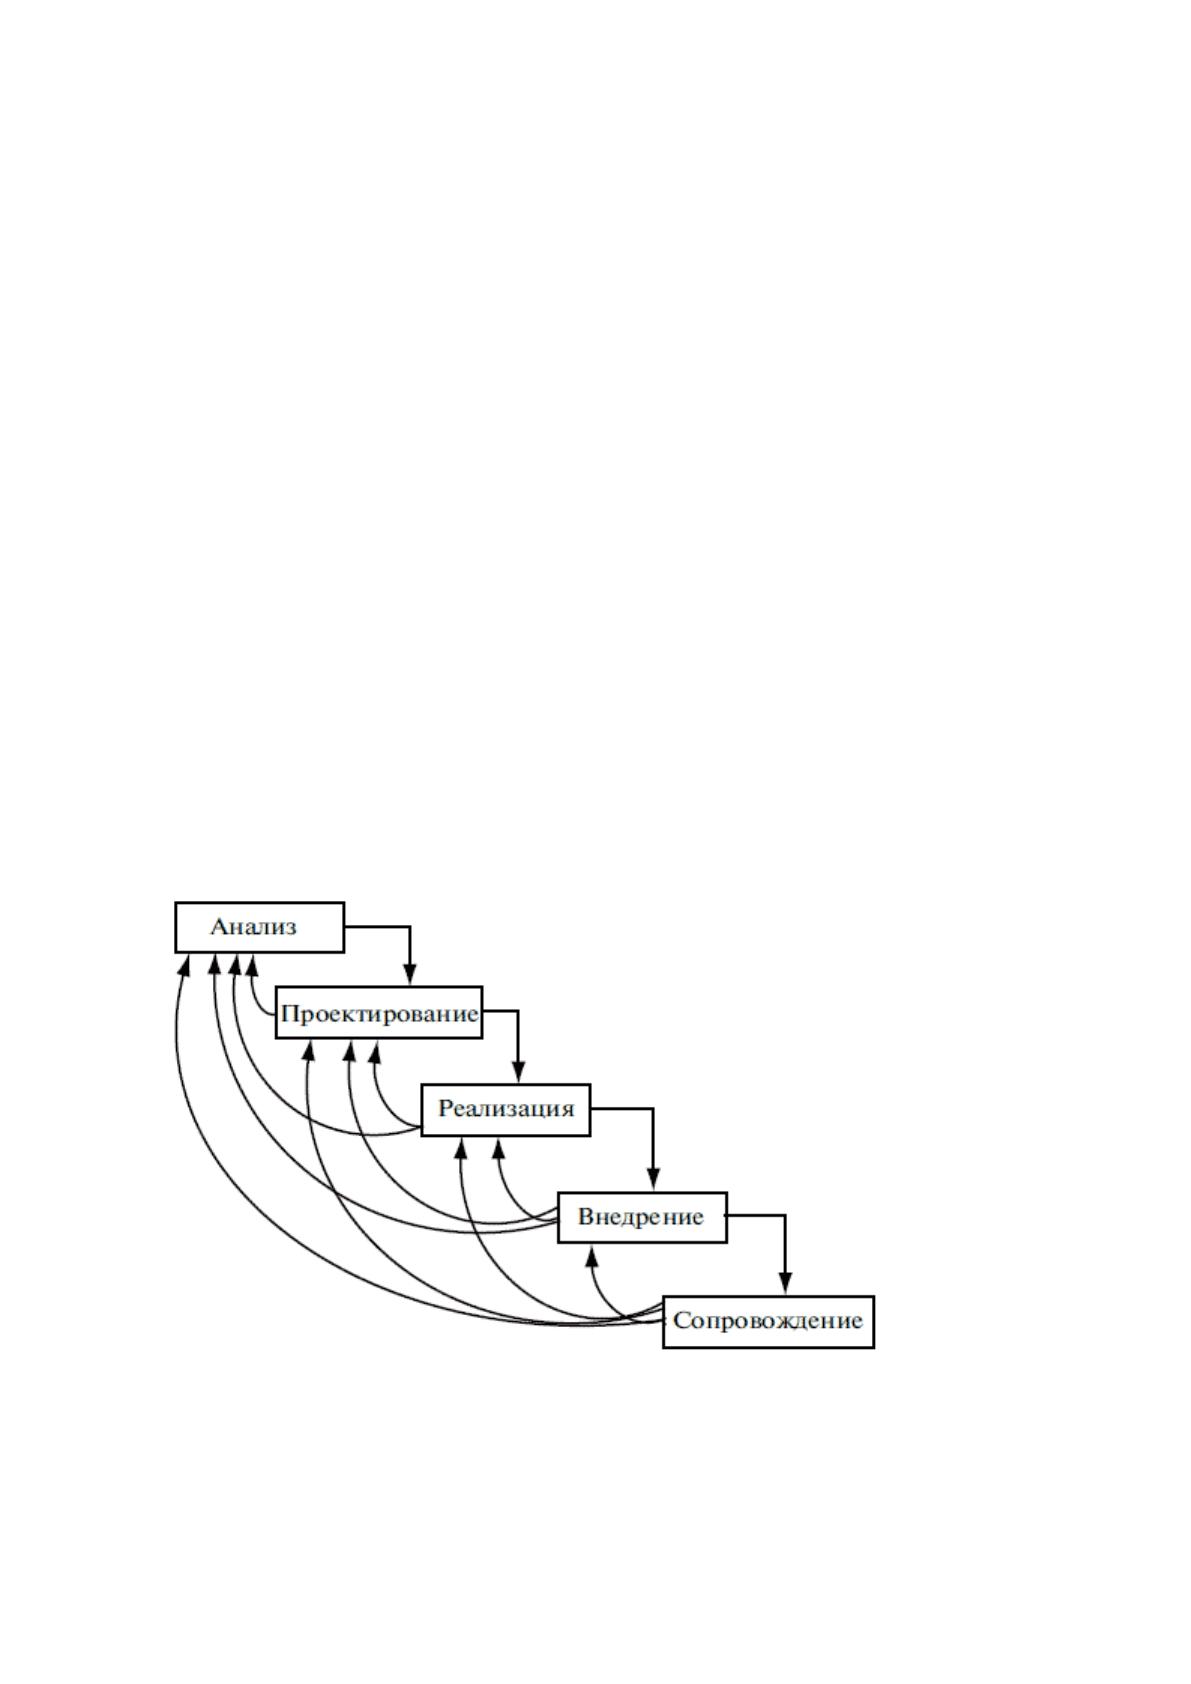
Структура жизненного цикла включает в себя процессы, действия и
задачи, которые необходимо выполнить при создании информационной
системы. Каждый процесс делится на набор действий; Каждое действие делится
на набор задач. Каждый процесс, действие или задача инициируется и
выполняется другим процессом по мере необходимости, и нет заранее
определенных последовательностей выполнения. При этом ссылки на исходные
данные сохраняются.
Согласно этому стандарту в структуре жизненного цикла выделяются
следующие этапы.
1) Предпроектное обследование и анализ данных:
· Сбор материалов для проектирования, отличающий формулировку требований
от изучения объекта автоматизации, дает предварительные выводы
предпроектной версии ИС;
· Требуется анализ материалов и разработка документации, технико-
экономическое обоснование с техническими требованиями для проектирования
ИС.
2) Дизайн:
2.1) эскизный проект;
• Выбор проектных решений по аспектам развития ИС;
• описание реальных компонентов ИС;
• Реализация и утверждение технического проекта (ТП).
2.2) Детальный проект:
• выбор или разработка математических методов или алгоритмов программ;
32
• Корректировка структур базы данных (БД);
• Создание документации для доставки и установки программных продуктов;
• Подбор технического оборудования с установочной документацией.
2.3) разработка техно-рабочего проекта (ТРП) ИС.
2.4) разработка методологии реализации функций управления с использованием
ИС и описание правил действий аппарата управления.
3) Разработка приложений, тестирование, написание документации:
• Получение и установка аппаратного и программного обеспечения;
• Тестирование позволяет обнаружить наличие ошибок;
• Подготовка текстовых и учебных материалов.
4) Реализация:
• Ввод разработанного модуля;
• Обучение сотрудников, для которых разработан этот модуль;
• Доставка и подписание актов приемки и сдачи работ.
5) Эксплуатация и обслуживание:
• ежедневная эксплуатация;
• Общая поддержка всего проекта.
Рисунок 2.1 – Модель жизненного цикла
ГОСТ 34 «Единая автоматизированная система учета персонала всех
государственных предприятий» регламентирует процесс автоматизации учета
персонала на всех этапах.
33
Стандарт ISO/IEC 15288 «Информационные технологии. Системная
инженерия. Процессы жизненного цикла системы» [19] - практически первый
международный стандарт, в котором методологические принципы
проектирования системы всесторонне рассматриваются с точки зрения
организации процессов жизненного цикла. Документ обеспечивает основу для
моделирования и реализации общих процессов, составляющих системы
жизненного цикла, предоставляя возможность оценивать и улучшать их и
охватывая все концепции и идеи, связанные с этими системами, от
проектирования до времени вывода из эксплуатации. Процессы жизненного
цикла, определенные стандартом, могут использоваться один раз, многократно
или рекурсивно, как по отношению к системе в целом, так и к любым ее
элементам, применяемым к системам индивидуального и массового
производства, а также для адаптации к требованиям клиент. [19].
Стандарт MSF (Microsoft Solutions Framework) представляет собой набор
принципов и правил работы, в определенной степени ориентированных на
проекты разработки программного обеспечения и развитие информационной
инфраструктуры.
Стандарт RUP (Rational Unified Process) - это методология разработки
программного обеспечения, созданная Rational Software, которая в основном
соответствует стандартам и правилам, связанным с процессами жизненного
цикла программного обеспечения и оценкой технологической зрелости
организаций-разработчиков (ISO 12207, ISO 9000, CMM и т. Д.).
Стандарт COBIT (Control Objectives for Information and related Technology)
[20] определяет набор универсальных задач управления ИТ. Основная ценность
COBIT заключается в том, что он предлагает модель, которая обеспечивает связь
между бизнес-целями и ИТ-процессами.
Методология управления, контроля и аудита информационных систем
была разработана Международной ассоциацией аудита и контроля
информационных систем и позволяет:
• Построить работу ИТ-службы на процессной основе;
34
• Организовать мониторинг работы ИТ-службы, привязанной к целям и задачам
бизнеса;
• Провести ИТ-аудит и сравнить уровень развития ИТ с другими компаниями в
отрасли.
Процедура аудита включает четыре последовательных этапа:
идентификация и документирование (сбор и первоначальный анализ
информации); оценка механизмов управления; тест на соответствие; детальное
тестирование.
На этапе идентификации и документирования процедуры документируются, а
существующие механизмы управления определяются путем опроса руководства
и сотрудников организации с целью выяснения следующих вопросов:
требования бизнеса и связанные с этим риски; организационная структура;
распределение ролей и обязанностей; политика и процедуры; нормативные
требования; существующие механизмы управления; существующая отчетность.
На этапе оценки механизмов управления эффективность существующих
механизмов управления оценивается при выполнении задач управления, их
выполнимость и пригодность сравниваются с установленными критериями,
отраслевыми стандартами и критическими факторами успеха. Используя методы
экспертных оценок, определяется, для каких механизмов контроля на
следующем этапе необходимо проверить соответствие установленным
процедурам. Аудитор должен обеспечить документирование существующих ИТ-
процессов, четкое определение ответственности и подотчетности и, при
необходимости, предоставление механизмов компенсационного управления.
Тест на соответствие относится к этапу аудита, задачей которого является
получение гарантий пригодности существующих механизмов управления для
решения задач управления. Проверка осуществляется путем получения прямых и
косвенных доказательств надлежащего выполнения установленных процедур
управления за оцениваемый период. На этом этапе также проводится
ограниченное исследование адекватности результатов процессов управления,
определяется уровень детального тестирования и объем дополнительной работы,
необходимой для получения гарантий адекватности ИТ-процесса.
35
Детальный тест является заключительным этапом аудита, целью которого
является оценка и обоснование рисков невыполнения управленческих задач с
использованием аналитических методов и экспертных оценок. Его конечная
цель - побудить руководство предпринять корректирующие действия для
улучшения состояния системы управления ИТ. На этом этапе аудитор
документирует недостатки в механизмах управления, угрозы и уязвимости,
возникающие в результате этих недостатков, реальные и потенциальные
последствия реализации угроз посредством причинно-следственного анализа и
сравнительного тестирования.
Методика Oracle CDM является развитием технологии CASE.
Методология Oracle CDM определяет следующие процессы на протяжении
жизненного цикла информационной системы:
определение производственных требований;
изучение существующих систем;
определение технической архитектуры;
спроектировать и построить базу данных;
разработка и внедрение модулей;
преобразование данных;
тестирование;
обучение;
переход на новую систему;
подтверждение и сопровождение.
Для разрабатываемого дополнительного программного модуля больше
подходят стандарт ISO / IEC 12207 и ГОСТ 34.601-90. Эти стандарты имеют
набор процессов, действий и задач, охватывающих самый широкий диапазон
возможных ситуаций с максимальной адаптивностью. Стандарт содержит очень
мало описаний, направленных на проектирование базы данных.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их описание
Процесс разработки программного обеспечения связан с определенными
рисками, возникающими на всех этапах работы - от этапа управления
требованиями до внедрения готового продукта.
Источник: https://baza.diplomsite.ru/previewfile/2475