Дипломная работа: Автоматизация учёта спроса на продуктовый ассортимент в фирме ООО "ПКФ ЭнергоСофт"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
61
реализация и проверка выбранных мер;
оценка остаточного риска.
Любо проект по разработке программного обеспечения, независимо от
масштаба и назначения имеет ответственного или руководителя. В случае если
работает команда, то это руководитель проекта, обладающий полномочиями по
управлению всеми ресурсами, в случае если это частная разработка без
привлечения команды, то сам разработчик должен предугадывать и управлять
возможными рисками.
Контроль за рисками осуществляется на всех этапах жизненного цикла
информационной системы. Риски, влияющие на ход проекта по автоматизации
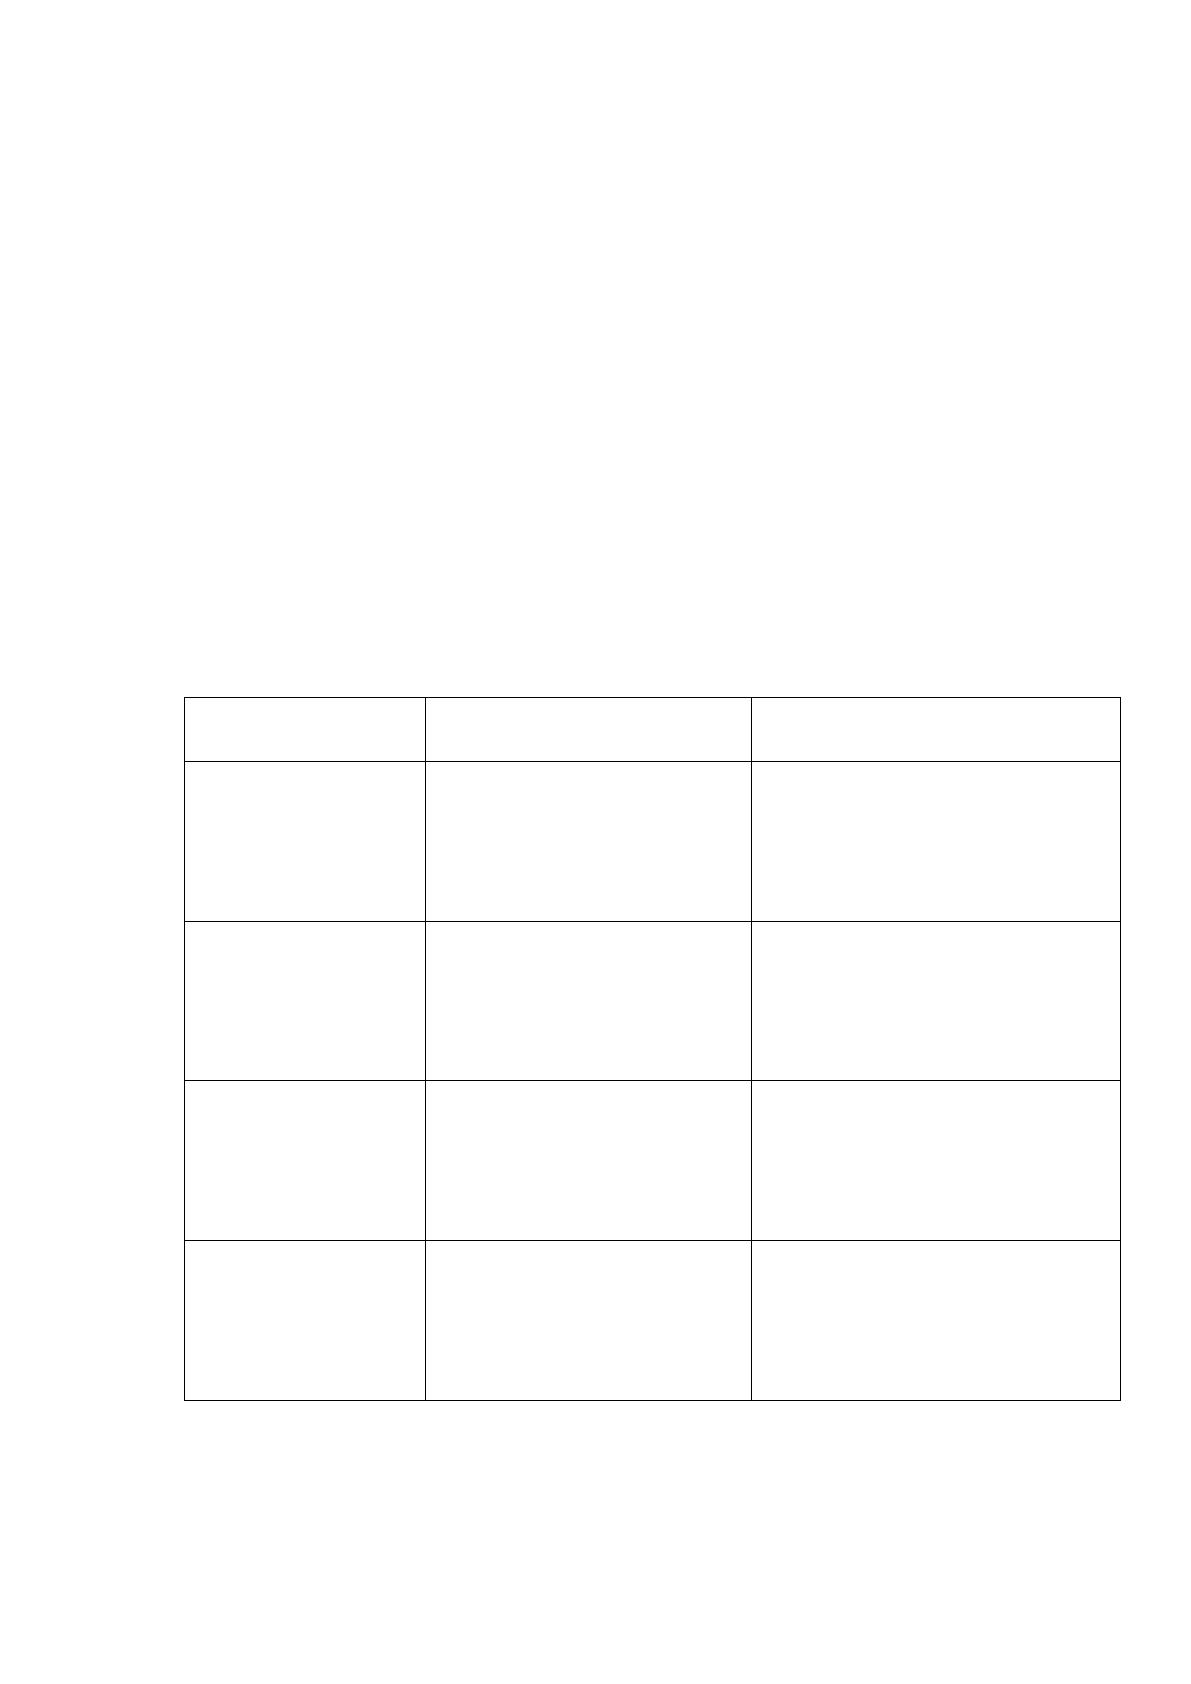
учета товарно-материальных ценностей, представлены в таблице 2.1.
Таблица 2.1
Риски, влияющие на ход проекта
Виды рисков
Снижение видов риска
Снижение вероятности
возникновения риска
Риски, связанные с
масштабом проекта
Анализ последовательности
выполнения этапов, оценка и
переоценка результатов и их
планирование
Программа работ, четкое
распределение обязанностей и
порядка выполнения работ.
Управление ресурсами на
каждом этапе.
Риски, связанные с
недостаточным
опытом в сфере ИТ
Участие в тренингах,
стажировках. Привлечение
опытных сотрудников со
знаниями в области
командной разработки.
Документирование работ,
подготовка отчетов по работам,
ведение истории исполнения
работ, анализ третьей
(незаинтересованной стороной)
Технические риски
проекта
Изучение современных
средств разработки,
платформ и технологий,
следования стандартам и
протоколам разработки ИС.
Использование стандартов
предприятия на проектные
работы, разработка стандартов
проекта
Организационные
риски проекта
Обеспечение командной
работы, создание
взаимозаменяемости, где это
возможно, управление
трудовыми ресурсами
Назначение руководителей в
группах и на этапах, создание
ответственных лиц, подбор
командных участников.
Каждый проект должен быть подвержен анализу и рассмотрению
возможности возникновения рисков выполнения проекта, изучения всех
возможных рисков и сведение их к минимуму. Для реализации проекта по учету
62
спроса на продуктовый ассортимент, в частности в рамках организации имеется
риски затягивания сроков, изменения функциональных требований со стороны
заинтересованных сотрудников. В связи, с чем должна быть подготовлена
техническая документация с постановкой задачи, назначены ответственные лица
со стороны будущих пользователей и разработчика [4].
Риски, связанные с организационной составляющей, а так же связанные с
отсутствием материальных и трудовых ресурсов можно исключить, поскольку
производится собственная разработка для организации.
Высока вероятность риска, связанного с недостаточностью опыта
самостоятельной разработки, что должно быть компенсировано руководством
ИТ-отдела и полным соответствием этапов работы ЖЦ ИС.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Программное обеспечение информационной системы «Учёта спроса на
продуктовый ассортимент» ООО «ПКФ ЭнергоСофт» должно соответствовать
требованиям организации безопасности и защиты данных. Для этого
производится проверка на соответствие проектируемой ИС действующему
законодательству в области защиты данных и информационной безопасности. В
настоящее время имеются федеральные законы и стандарты, которые
регламентируют данную деятельность.
Федеральный закон РФ «Об информации, информационных технологиях
и о защите информации» в ст. 16 ч. 1 содержит определение понятия «защита
информации». Она включает в себя меры правового, организационного и
технического характера, целью которых является недопущение неправомерного
доступа, уничтожения, модифицирования, блокирования, копирования,
предоставления, распространения, а также от иных неправомерных действий в
отношении информации; соблюдение режима конфиденциальности
информации; обеспечение доступа к информации.
Поскольку расчет зарплаты связан с работой с персональными данными,
необходимо приведение информационной системы в соответствие с
63
требованиями Федерального закона № 152-ФЗ «О персональных данных». Т.е.
сотрудники обязательно должны дать согласие на обработку персональных
данных в письменном виде. Организация в свою очередь обязуется выполнить
все мероприятия по их защите.
Основными нормативными документами обеспечения информационной
безопасности являются:
международный стандарт по обеспечению информационной
безопасности ISO 17799 («Нормы и правила при обеспечении безопасности
информации»);
международный стандарт ISO 09126:1991. ИТ. Оценка
программного продукта;
национальный стандарт Российской Федерации ГОСТ Р ИСО/МЭК
27002-2012 - «Методы и средства обеспечения безопасности. Свод норм и
правил информационной безопасности» ;
федеральный закон от 27.07.2006 № 149-ФЗ «Об информации,
информационных технологиях и защите информации»;
федеральный закон от 27.07.2006 №152-ФЗ «О персональных
данных»;
ГОСТ 34.201-89 «Информационная технология. Комплекс
стандартов на автоматизированные системы».
Для реализации требований информационной безопасности при работе
информационной системы «Учёта спроса на продуктовый ассортимент» ООО
«ПКФ ЭнергоСофт» реализуются следующие виды защиты:
физическая защита;
программная защита;
организационные меры защиты.
Разработка в ООО «ПКФ ЭнергоСофт» локальных нормативно-правовых
актов и документов такие как:
доступ сотрудников к служебной информации, составляющей
коммерческую тайну;
доступ к персональным данным клиентов и контрагентов;
составление реестра пользователей, имеющих доступ к ИС.
64
На программном уровне информационная система будет защищена
следующими видами защиты:
настройка доступа средствами операционных систем Microsoft
Windows Server 2016, Active Directory;
предоставление прав доступа (к операционной системе Windows 10,
Windows Server, Терминальный доступ Windows Server);
парольная защита, доступ к базе (установлены пароли на
программные продукты, такие как: антивирусная защита, брандмауэр Windows).
Для проектируемой информационной системы предлагается
разграничение прав доступа по объектам обработки информации, а именно
видам документов, обрабатываемых в ИС, а так же форм отчётности, форм
просмотра и изменения информации, справочников, а так же доступа к таблицам
базы данных для внесения данных через операции импорта.
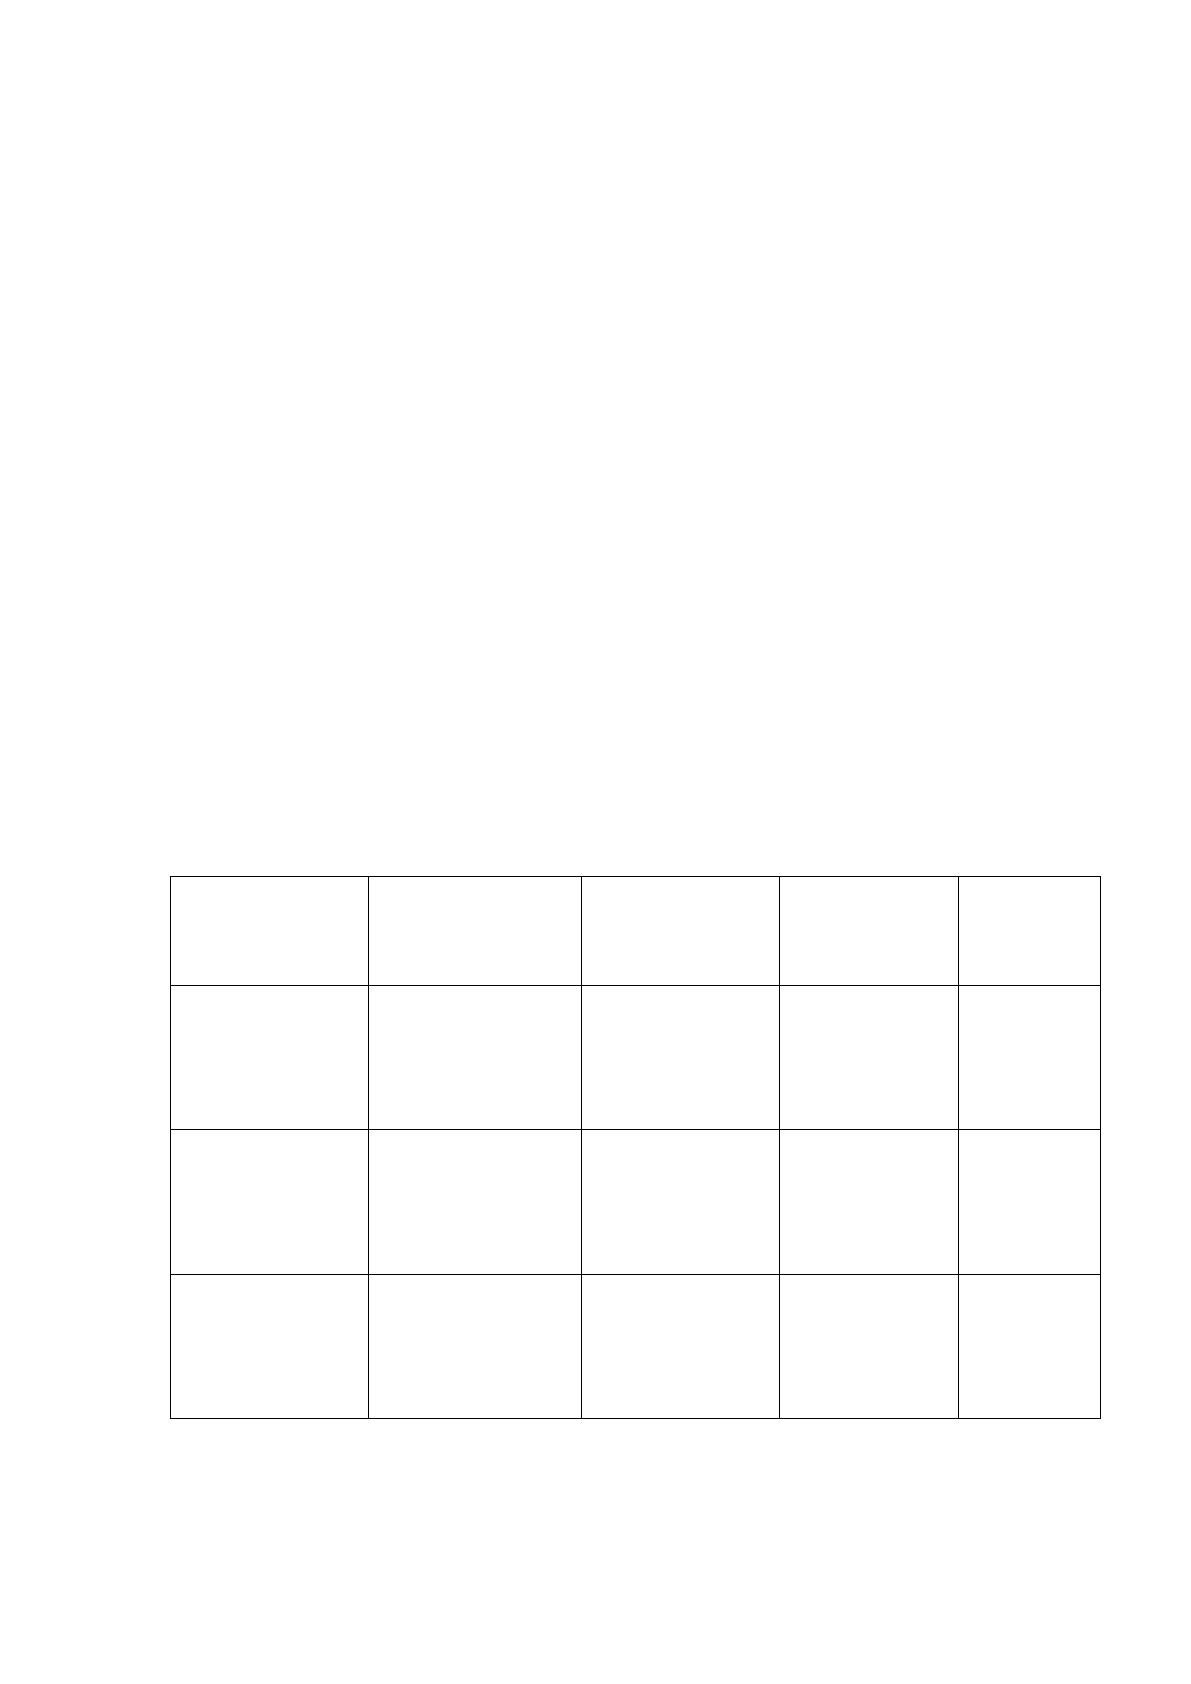
Разграничение прав пользователей в проектируемой информационной
системе представлено в таблице 2.2.
Таблица 2.2
Разграничение прав пользователей
Пользователь
Операции с
данными
Загрузка
данных и
управление БД
Поиск
документов
Отчёты
Менеджер по
снабжению
Чтение/
создание/
удаление/
изменение
Чтение
Чтение/
Создание/
удаление/
изменение
Чтение/
создание/
удаление/
изменение
Начальник
отдела
снабжения
Чтение/
создание/
удаление/
изменение
Чтение
Чтение
Чтение/
создание/
удаление/
изменение
Специалист ИТ
отдела
(администратор)
Чтение
Чтение/
создание/
удаление/
изменение
Чтение
Чтение
Настройку и поддержку информационной безопасности и защиты
информации осуществляет – узкий круг ИТ специалистов ИТ отдела.
65
Начальник ИТ отдела отвечает за контроль и соблюдения установленных
правил и требований информационной безопасности и защиты информации при
работе информационной системы.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
Информационная модель включает в себя совокупность входных и
выходных документов, файлов входной оперативной, постоянной,
промежуточной и результатной информации, подробное описание которых
будет дано далее.
С помощью информационной модели проще понять и описать те
операции, которые будут выполняться в разрабатываемой ИС, а также здесь
определяется какие данные должны присутствовать в обработке.
Данная модель показывает, какую информацию и о каких объектах
необходимо хранить в БД информационной системы [11].
Описываются все экранные формы и операции которые необходимо
разработать для каждой области автоматизации и для каждого пользователя.
Рассмотрев информационную модель можно сказать, что она описывает
все операции и всех заинтересованных лиц, которые будут работать с системой и
получать результатные данные из нее.
Основными участниками информационной модели являются:
менеджер по снабжению;
начальник отдела снабжения;
администратор.
Информационная модель задачи, представленная в виде схемы данных на
рисунке 2.1, представляет собой структурное представление движения
информационных потоков (путь данных) с момента поступления входной
информации до момента выдачи выходных форм.
Источник: https://baza.diplomsite.ru/previewfile/2489