Материал: Книга Active directory
528 |
Сайты и репликация |
Глава 11 |
ПРИМЕЧАНИЕ Ответы
Ответы на эти вопросы с пояснениями, почему тот или иной вариант является правильным или неправильным, вы найдете в разделе «Ответы» в конце книги,
1.Клиентские компьютеры в филиале медленно работают во время входа.
Вотчетах указано, что их сервером входа является контроллер домена в удаленном узле, а не контроллер домена филиала. Чем обусловлена данная проблема?
A. Для сайта не назначен контроллер домена филиала. Б. Сайту филиала не назначена связь сайтов.
B. Диапазон IP-адресов филиала не связан с сайтом. Г. Подсеть филиала назначена для двух сайтов.
2. Вы добавляете в филиал контроллер домена только для чтения. Вам нужно, чтобы клиенты проходили проверку подлинности с помощью контроллера RODC. Что для этого требуется? (Укажите все варианты.)
A. Объект подсети с сетевым префиксом диапазона IP-адресов филиала. Б. Учетная запись контроллера домена в подразделении сайта.
B. Транспорт связи сайтов для узла.
Г.Объект сервера в объекте сайта филиала.
Занятие 2. Настройка глобального каталога и разделов каталогов приложений
При перемещении нескольких контроллеров в домене нужно учесть репликацию базы данных каталогов между контроллерами. На этом занятии мы рассмотрим разделы каталога, реплицируемые на каждый контроллер домена в лесу, а также принцип управления репликацией глобального каталога и разделов приложений.
Изучив материал этого занятия, вы сможете:
У Определять назначение глобального каталога.
S Конфигурировать контроллеры домена как серверы глобального каталога. S Реализовывать кэширование членства универсальных групп.
S Определять роль разделов каталога приложений.
Продолжительность занятия — около 45 мин.
Просмотр разделов Active Directory
Вглаве 1 говорилось о том, что для идентификации и управления доменные службы AD DS включают специальное хранилище — базу данных Ntds.dit.
Вэтом отдельном файле и содержатся разделы каталога. Каждый раздел каталога, который также называется контекстом именования, хранит объекты
• Занятие 2 |
Настройка глобального каталога и разделов каталогов приложений |
529 |
с отдельной областью и специальным назначением. В данной книге описаны три основных контекста именования:
•Домен (Domain) Контекст именования доменов (Naming Context, NC) содержит все объекты домена, включая пользователей, группы, компьютеры и контейнеры групповой политики (Group Policy Container, GPC).
• |
Конфигурация (Configuration) Этот раздел содержит объекты, представ- |
|
ляющие логическую структуру леса, включая домены, а также физическую |
|
топологию, включая сайты, подсети и службы. |
• |
Схема ( S c h e m a ) Определяет классы объектов и их атрибуты для целого |
|
каталога. |
Каждый контроллер домена поддерживает копию, или реплику, нескольких контекстов именования. Конфигурация реплицируется на каждый контроллер домена в лесу, равно как и схема. Контекст именования для домена реплицируется на все контроллеры в домене, но не реплицируется на контроллеры в других доменах, так что каждый контроллер содержит минимум три реплики: контекст именования ( N C ) для своего домена, конфигурацию и схему.
По традиции эти полные реплики включают все объекты и атрибуты с возможностью записи на каждом контроллере домена. Однако контроллер RODC в Windows Server 2008 поддерживает реплику лишь с правом чтения всех объектов в контекстах именования конфигурации, схемы и домена. В то же время определенные атрибуты, в частности пользовательские пароли, не реплицируются на контроллер R O D C , если политика контроллера RODC не разрешает такую репликацию. На контроллеры RODC также никогда не реплицируются атрибуты, являющиеся секретными данными домена и леса.
Глобальный каталог
Представим себе лес с двумя доменами, каждый из которых содержит два контроллера. Все четыре контроллера домена поддерживают реплику схемы и конфигурации леса. Контроллеры в домене А содержат реплики контекста именования (NC) домена А, а контроллеры в домене Б — реплики NC домеиа Б.
Что происходит при выполнении пользователем в домене Б поиска пользователя, компьютера или группы из домена А? Контроллеры в домене Б не поддерживают информацию об объектах в домене А, поэтому контроллер в домене Б может не ответить на запрос объектов в NC домена А.
Для выполнения таких задач используется глобальный каталог. Глобальный каталог (Global Catalog, GC) — это раздел, который хранит информацию о каждом объекте в лесу. Когда пользователь в домене Б выполняет поиск объекта домена А, результаты запроса предоставляет глобальный каталог. Для оптимизации эффективности GC содержит лишь поднабор атрибутов, которые используются для поиска среди доменов. По этой причине глобальный каталог GC также называют частичным набором атрибутов (Partial Attribute Set, PAS). В отношении поддержки поиска глобальный каталог можно сравнить с типом индекса для хранилища данных AD DS.
530 |
Сайты и репликация |
Глава 11 |
Размещение серверов глобального каталога
Глобальный каталог, значительно повышающий эффективность службы каталога, необходим для таких приложений, как Microsoft Exchange Server и Microsoft Office Outlook. Поэтому он должен быть доступен для этих и других приложений. Каталог GC обслуживается только одним контроллером домена, и в идеале каждый контроллер домена должен быть сервером GC. Многие организации конфигурируют свои контроллеры доменов как серверы глобального каталога.
Потенциальный недостаток такой конфигурации связан с репликацией. Глобальный каталог — еще один раздел, который нужно реплицировать. В одном доменном лесу при настройке всех контроллеров домена как серверов GC требует незначительной нагрузки, поскольку все контроллеры домена уже поддерживают полный набор атрибутов для всех объектов домена и леса. В лесу из множества доменов дополнительная нагрузка связана с репликацией изменений частичного набора атрибутов в других доменах. Однако многие организации считают, что механизм репликации Active Directory достаточно эффективен для репликации GC без значительного влияния на сети, и ее преимущества компенсируют это негативное влияние. Если все контроллеры домена отконфигурировать как серверы GC, то больше не понадобится определять расположение хозяина операций инфраструктуры, поскольку эта роль не нужна в домене, все контроллеры которого являются серверами глобального каталога.
В частности, рекомендуется конфигурировать сервер GC на контроллере домена в узле, где выполняются следующие условия:
•чтобы выполнить запросы каталога, задействованное приложение нередко использует порт 3268 глобального каталога;
•подключение к серверу GC является медленным и нестабильным;
•этот сайт содержит компьютер Exchange Server.
Настройка сервера глобального каталога
При создании первого домена в лесу первый контроллер домена конфигурируется как сервер глобального каталога. Вы должны решить, должен ли каждый дополнительный контроллер домена являться сервером GC. Мастер установки доменных служб Active Directory (Active Directory Domain Services Installation Wizard) и команда Dcpromo.exe позволяют отконфигурировать сервер GC при повышении ранга рядового компьютера до контроллера домена. Глобальный каталог также можно добавить или удалить с контроллера домена с помощью оснастки Active Directory — сайты и службы (Active Directory Sites And Services). Разверните сайт, откройте контейнер Servers внутри сайта и разверните объект сервера контроллера домена. Щелкните правой кнопкой мыши узел NTDS Settings и выполните команду Свойства (Properties). На вкладке Общие (General), показанной на рис. 11-7, установите флажок Глобальный каталог (Global Catalog). Чтобы удалить GC с контроллера домена, выполните те же действия и сбросьте указанный флажок.
• Занятие 2 |
|
Настройка глобального каталога и разделов каталогов приложений |
531 |
т ш т м я |
— ш и и „ |
|
|
Общие J Подключения j Объект ] Безопасность j Редактор атрибутов | |
|
||
J |
NTDS Setthgs |
|
|
Owe-*** |
|
j |
|
Политика запросов ; f |
|
||
DNS-псведомим: |
j84A9846A-E29W7A0-A454-2215FSD9l2&s. jnsd< |
|
|
Глобальный каталог |
|
||
бремя, требуемое из публикацию глобального каталога, зависит от |
|
||
топологии репликации, |
|
||
| |
OK |
j Отмена J |
| Справка |
Рис. 11 -7. Флажок установки глобального каталога в диалоговом окне свойств NTDS Settings
Кэширование членства в универсальных группах
В главе 4 говорилось о том, что Active Directory поддерживает группы с универсальной областью видимости. В универсальные группы включаются пользователи и группы из множества доменов в лесу. Членство в универсальных группах реплицируется в глобальном каталоге. При входе пользователя данные его членства в универсальных группах извлекаются с сервера глобального каталога. Если глобальный каталог недоступен, членство в универсальных группах также недоступно. Универсальная группа применяется для того, чтобы запретить пользователю доступ к ресурсам — в таком случае система Windows не позволит ему проходить проверку подлинности в домене. Если пользователь раньше уже входил на компьютер, он может применить для входа кэшированные учетные данные, однако доступ к сетевым ресурсам будет запрещен. Таким образом, складывается следующая ситуация: если сервер GC недоступен, пользователи не смогут входить в сеть и получать доступ к сетевым ресурсам.
Такая проблема не возникает, если каждый контроллер домена является сервером глобального каталога. Однако при ограниченной репликации и невозможности назначить контроллер домена сервером GC для успешного входа можно включить кэширование членства универсальных групп (Universal Group Membership Caching, UGMC). При настройке такого кэширования контроллер домена в филиале получит данные членства универсальных групп из глобального каталога для пользователя, впервые вошедшего в сеть, и на неопределенный период кэширует эту информацию, обновляя данные членства универсальных групп каждые восемь часов. Таким образом, если сервер GC
f 532 |
Сайты и репликация |
Глава 11 |
|
' окажется недоступным, контроллер домена использует кэшнрованные данные членства универсальных групп, чтобы пользователь смог пойти в сеть.
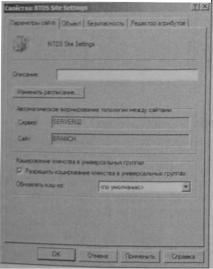
Поэтому на контроллерах домена в сайтах с ненадежной связью с сервером GC рекомендуется отконфигурировать U G M C . Откройте оснастку Active Directory' - сайты и службы (Active Directory Sites And Services) н в дереве консоли выберите нужный сайт. На панели сведений щелкните правой кнопкой мыши элемент NTDS Site Settings и выполните команду Свойства (Properties). В диалоговом окне Свойства: NTDS Site Settings ( N T D S Site Settings Properties), показанном на рис. 11-8, установите флажок Разрешить кэширование членства в универсальных группах (Enable Universal Group Membership Caching) и укажите глобальный каталог, с которого будет выполняться обновление кэша членства в универсальных группах.
Рис. 11-8. Диалоговое окно свойств NTDS Site Settings с опцией включения кэширования членства в универсальных группах
Разделы каталога приложений
Итак, разделы домена, конфигурации и схемы реплицируются на все контроллеры в домене, разделы конфигурации и схемы затем реплицируются на все контроллеры доменов в лесу. Active Directory поддерживает разделы каталога приложений - секции хранилища данных, которые содержат объекты, необходимые для работы приложения или службы вне ядра служб AD DS. В отличие от других разделов вы можете нацеливать разделы приложений для репликации на конкретных контроллерах домеиа. По умолчанию они не реплицируются на все контроллеры доменов.
Разделы каталога приложений предназначены для поддержки приложении и служб каталогов и могут содержать объект любого типа, за исключением прин-