Материал: Книга Active directory
58 |
Администрирование |
Глава 2 |
|
|
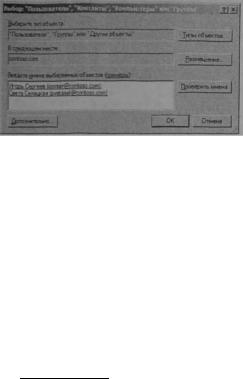
Рис. 2-9. Имена, разрешенные в ссылки с помощью кнопки проверки имен
Вам не нужно вводить полное имя. Вы можете вводить только неполные имена. Например, на рис. 2-8 показаны имена Игорь н Света. Если щелкнуть кнопку ОК или Проверить имена (Check Names), система Windows попытается преобразовать неполное имя в корректный объект. Если найден лишь один соответствующий объект, например имя входа Игорь, оно будет разрешено (см. рис. 2-9). Если же найдено несколько соответствующих объектов, как в случае с именем Света, откроется диалоговое окно Найдено несколько имен (Multiple Names Found), показанное на рис. 2-10. Выберите корректное имя (имена) и щелкните ОК. Выбранное имя будет разрешено (см. рис. 2-9).
Е |
|
|
|
|
JJ4 |
|
|
^ввп слветств>вт6(Ы1«чемод»10въ«т Вьйвситеолтихнихиэамсхаилн |
|||||
|
•'f |
.'w |
г с* ! Эл^тр^зипэ |
|
jBna.-v.fr |
|
|
& CeeTi Ив»<ял Svw«/ |
jvttav^ccmcn |
Бухгалтер |
cortoitjCTm/Ka |
||
|
& Свата Пстрэаа ivcuprt |
flvtta&etgcGrto |
Бухгалтер |
corto» сопт/Ка . |
||
I S
Рис. 2-10. Диалоговое окно Найдено несколько имен
По умолчанию диалоговое окно выбора выполняет поиск во всем домене. Если вам нужно ограничить область поиска или искать в другом домене, щелкните кнопку Размещение (Locations).
Кроме того, диалоговое окно выбора пользователей, контактов, компьютеров или групп редко выполняет поиск всех четырех типов объектов. Например, при добавлении членов в группу поиск компьютеров не выполняется по умолчанию. Если ввести имя компьютера, оно не будет корректно разрешено. При указании имени на вкладке Управляется (Managed By) поиск групп не выполняется по умолчанию. Чтобы корректно разрешать объекты, вы ДОЛЖНЫ
Занятие 2 |
Создание объектов в Active Directory |
59" |
|
|
т |
указать тип объектов для области поиска в диалоговом окне выбора. Щелкните кнопку Типы объектов (Object Types), в диалоговом окне Типы объектов (рис. 2-11) выберите корректные типы и щелкните ОК .
Выбермтв типы объектов. котсрыв меобхо;ммо искать
Титы объектов
В. i Др>тпе объекты
•Контакты
П*1.|.1.ЧШ)ЛВ1
0 Группы
13 ?> Погъзовэтелм
OK j Отмена |
Рис. 2-11. Диалоговое окно Типы объектов
Е с л и отыскать н у ж н ы е объекты не удалось, в диалоговом окне выбора щелкните кнопку Д о п о л н и т е л ь н о (Advanced) . В расширенном представлении (рис. 2-12) д л я поиска можно использовать два поля — имени и описания, а также отключенные учетные записи, пароли с неограниченным сроком действия
иустаревшие учетные записи, вход в систему с помощью которых не выпол-
ня л с я в течение указанного периода времени. В зависимости от типа искомого
объекта некоторые поля на вкладке О б щ и е запросы ( C o m m o n Queries) могут ' быть отключены. Щелкните кнопку Типы объектов (Object Types), чтобы точно указать тип объекта, который вам нужен.
[выбор* |
"Пользователя", "Контакты", " К о м п ь ю т е р ы " « в |
|
|
|
|
|
|
||||
|
Выберите тип объекта: |
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
|
|
|
|||
|
"Пользователи" |
|
|
|
Типы объектов,, |
j |
| |
||||
1 |
В следующем месте: |
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
|
|
||||
!: |
jcoitoso.com |
|
|
|
|
Размещение... |
j |
j |
|||
|
|
|
|
|
|
|
|
|
|
||
|
Общие запросы j |
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
|
|
|
Столбцы... |
|
j |
:: |
Имя. |
{начинается |
j v j |
j |
|
|
|
|
|||
|
|
|
|
|
|
||||||
|
|
|
|
|
|
|
|
|
Поиск |
|
| |
|
О п и с к е |
{начинается |
j J |
j |
|
|
|
|
|||
|
|
|
|
|
|
|
|||||
|
|
|
|
|
|
|
|
|
|
|
|
|
Г~ |
Отхяюченньй учетные записи |
|
|
|
. . |
|
| |
|||
|
|
|
|
|
|
|
|||||
|
Г" |
Пароли с неограничег*>ым сроком действия |
|
|
|
|
|
|
|||
|
|
|
|
|
|
|
|
|
|||
|
Число |
со времени последнего « о д а е систему: j |
~ ~ 3 |
|
|
|
|
||||
|
|
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
|
|
|
Отмена |
|
|
|
Результаты поиска: |
|
|
|
|
_ J |
|
1 |
|||
|
|
|
|
|
|
|
|||||
|
|
|
|
|
|
|
|
|
|
|
|
• |
Имя (RON) |
: В папке |
|
Электронная почта |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Рис. 2-12. Расширенное представление диалогового окна выбора объектов
60 |
Администрирование |
Глава 2 |
Команды поиска
Системы Windows также обеспечивают средство запросов Active Directory, которое многие администраторы называют окном поиска (Find) . Один из способов запустить окно Поиск (Find) — щелкнуть кнопку Поиск объектов в доменных службах Active Directory (Find Objects in Active Directory Domain Services) в панели инструментов оснастки Active Directory — пользователи и компьютеры (Active Directory Users and Computers). На рис. 2-13 показана эта кнопка и соответствующее окно поиск (Find).
|
|
i |
. |
" E h |
|
J MwcQrectnry-г»Л|Ювател«и |
|
|
|
||
Co»oадше мпросы |
|
|
|
||
« " " О Е Я Э |
|
ШШШ |
-101 х| |
||
|
. Сояри*С * * » |
Ъ и в ^ ВИ£ Справка |
|
|
Обзор . |
, |
Oonter |
i: ^То<ьзоеате>у иомтакть! и грутт |
Где [ V' cortosao |
||
|
Fofegn |
||||
__ LoetV* |
и груггы j Дзпоп»«тел>но | |
|
|||
|
. Progr» |
|
|||
|
|
|
|
|
|
|
System |
|
|
|
|
|
. User» |
|
|
|
|
|
NTDSQ |
|
|
|
|
. |
Грутгь |
|
|
|
|
|
|
|
|
|
Т9. |
Рис. 2-13. Окно поиска
С помощью раскрывающегося списка Найти (Find) укажите тип ( т и п ы ) объектов, поиск которых хотите выполнить, или выберите Пользовательский поиск (Custom Search) или Общие запросы (Common Queries). В раскрывающемся списке Где (In) укажите область поиска. Рекомендуется по возможности ограничивать поиск, поскольку его быстродействие на уровне крупного домена будет снижено. В совокупности раскрывающиеся списки Найти (Find) и Где (In) определяют область поиска.
Затем отконфигурируйте критерий поиска. Поля, доступные для критерия, зависят от типа выполняемого запроса. Чтобы получить расширенный контроль над запросом, в раскрывающемся списке Найти (Find) выберите Пользовательский поиск (Custom Search). Если выбрать этот тип поиска и перейти на вкладку Дополнительно (Advanced), можно создавать мощные запросы LDAP. Например, запрос OU=*main* выполняет поиск подразделения с именем, содержащим слово main, и возвращает подразделение Domain Controllers. Другие типы поиска используют только текст в начале имени. Пользовательский поиск с групповыми символами позволяет создавать запросы содержимого.
Указав область и критерий поиска, щелкните кнопку Найти (Find Now). Отобразятся результаты поиска. Вы можете щелкнуть правой кнопкой мыши
любой элемент в списке результатов и выполнить такие команды, как Переместить (Move), Удалить (Delete) и Свойства (Properties).
Занятие 2 Созданиеобъектов в Active Directory 61" т
Окно поиска (Find) также отображается в других компонентах Windows, в том числе в мастере Установка принтера (Add Printer Wizard) при локализации сетевого принтера. Папка Сеть (Network) также содержит кнопку Поиск в Active Directory (Search Active Directory). Д л я удобства поиска можно добавить на рабочий стол или в главное меню настраиваемый ярлык. Конечным объектом ярлыка должна быть команда rundll32 dsquery,OpenQueryWindow.
Поиск объектов с помощью команды Dsquery
В Windows есть утилиты командной строки с функциями, аналогичными функциям таких пользовательских интерфейсов, как оснастка Active Directory — пользователи и компьютеры (Active Directory Users and Computers). Многие из этих команд начинаются с букв DS, поэтому они называются командами DS.
Команда Dsquery |
может л о к а л и з о в а т ь объекты в |
Active Directory. |
Аналогично |
д р у г и м к о м а н д а м DS, Dsquery |
подробно документирована . |
Введите команду dsquery.exe/?, чтобы получить сведения о ее синтаксисе и применении. Д л я большинства команд DS требуется указать класс объекта, к которому нужно применить команду. Например, вы можете ввести команду dsquery
для |
|
поиска пользователя, а т а к ж е |
Dsquery computer, Dsquery group и Dsquery ou |
для |
поиска с о о т в е т с т в у ю щ и х т и п о в объектов . В соответствии с указателем |
||
типа |
объекта можно и с п о л ь з о в а т ь |
п е р е к л ю ч а т е л и д л я назначения критерия |
|
запроса. Например, к а ж д ы й объект м о ж н о локализовать, отыскать по имени с
помощью переключателя - п а т е . Б о л ь ш и н с т в о объектов |
можно запрашивать |
|||
на основе |
описания (переключатель |
-desc). П р и н ц и п а л ы |
безопасности мож- |
|
но также отыскать на основе имен входа п р е д - W i n d o w s 2000 |
(переключатель |
|||
-samid). Чтобы узнать, какие свойства |
м о ж н о запрашивать, |
введите команду |
||
dsquery |
objecttype/?. |
|
|
|
Например, д л |
я л о к а л и з а ц и и всех пользователей, имена которых начинают- |
ся с Jam, можно |
ввести запрос dsquery user -name jam*. После переключателя |
свойства (в данном случае п а т е ) м о ж н о ввести к р и т е р и й (без учета регистра)
с такими |
г р у п п о в ы м и с и м в о л а м и , к а к |
звездочка, к о т о р а я |
представляет все |
||||
числовые |
и другие символы . По у м о л ч а н и ю к о м а н д а Dsquery |
возвращает най- |
|||||
денные |
объекты с |
р а с п о з н а в а е м ы м и и м е н а м и DN (Distinguished Name), как |
|||||
видно на рис. 2-14. |
|
|
|
|
|||
c:4>dsquerv user -name jam* |
|
|
|||||
"CN-James D. Krcin«i',OU-Enplo^o«s,OU=P«Dplo,DC-cuntoso,DG=con" |
|
||||||
"CN-Janes Fine,OU-People,DC=contoso,DC=con" |
|
|
|||||
"CN-James |
|
Hendergart,OU-Employees, OU-People, DC-con to so, DC-co m" |
|
||||
"CN-James |
|
R. Hamilt on, OU-Employe es,0U -People, DC-con toso, DC-con" |
|
||||
"CN=James |
|
wan Eaton,OU=Employees,OU=People,DC=contoso.DC=con>" |
|
||||
"CN=Jamie Redingr,OUBEmployees,OU-People,DC=contoso,DC-corn" |
|
||||||
Рис. 2-14. |
|
Команда Dsquery |
|
|
|
||
Если распознаваемые имена DN н е у д о б н ы д л я п р о с м о т р а результатов, до- |
|||||||
бавьте в |
команду. Dsquery |
переключатель |
- о . Н а п р и м е р , вы можете добавить |
||||
переключатель |
-о |
samid, |
ч т о б ы в е р н у т ь |
р е з у л ь т а т ы с и м е н а м и входа пред - |
|||
Windows 2000, |
и л и |
переключатель -о ирп, ч т о б ы в е р н у т ь с п и с о к U P N - и м е н |
|||||
g2 |
Администрирование |
Глава 2 |
Имена DN, RDN и CN
Параметр DN представляет тип пути к объекту в Active Directory. Каждый объект в Active Directory имеет уникальный параметр DN. Например, пользователь Джеймс Файи имеет DN-путь CN—James Fine,OU=People,DC=contoso,
DC=com.
Как видите, DN-путь начинается с объекта и доходит до домена верхнего уровня в пространстве DNS-имен contoso.com. Как мы уже говорили, CN означает общее имя (Common Name). При создании пользователя данные поля Полное имя (Full Name) используются для создания общего имени CN объекта пользователя. Параметр 0U означает подразделение (Organizational Unit), a DC — компонент домена (Domain Component).
Секция DN до первого 0U или контейнера называется относительным отличительным именем, или RDN (Relative Distinguished Name). В случае с Джеймсом Файном именем RDN объекта будет С N "James Fine. Не каждое RDN-имя становится CN-именем. Именем RDN подразделения People соответственно станет OU=People.
Поскольку имя DN объекта должно быть уникальным в службе каталогов, RDN-имя объекта должно быть уникальным внутри своего контейнера. Поэтому при приеме на работу еще одного служащего с именем Джеймс Файн и размещении объектов обоих пользователей в одном подразделении ( O U ) второй пользователь получит другое имя CN. Та же логика применяется к файлам в папке: в одной папке не может быть двух файлов с идентичными именами.
При работе с Active Directory вам часто придется иметь дело с именами DN, как н в случае с файловыми путями при работе с файлами и папками. Поэтому нужно уметь читать и интерпретировать имена DN.
Практические занятия. Создание и поиск объектов
вActive Directory
Впредложенных далее упражнениях вы создадите и отыщете объекты в Active Directory. Вы создадите подразделения, пользователей, группы и компьютеры. Затем вы создадите сохраненный запрос и настроите представление этого сохраненного запроса. Объекты, созданные в этом упражнении, будут использоваться на других практических занятиях этого руководства.
Упражнение 1. Создание подразделений
Контейнеры Users и Computers, создаваемые по умолчанию, упрощают установку домена Active Directory и миграцию в него. Рекомендуется создавать подразделения в соответствии с моделью управления компанией и использовать эти подразделения для создания объектов в службе каталогов и управления ими. В этом упражнении вы создадите подразделения для домена contoso.com. Они будут использоваться на последующих практических занятиях данного руководства.
1.Войдите на машину SERVER01 как администратор.
2.Откройте оснастку Active Directory — пользователи и компьютеры (Active Directory Users And Computers).