Материал: Книга Active directory

Занятие 1 |
|
|
|
|
|
Реализация групповой политики |
|
2 5 3 |
|||||||
|
а обработка |
п а р а м е т р о в |
п о л и т и к и |
п о л ь з о в а т е л я в ы п о л н я е т с я |
при |
входе |
|||||||||
|
и каждые п о с л е д у ю щ и е 9 0 - 1 2 0 м и н . |
|
|
|
|
|
|
|
|
||||||
• |
По умолчанию к л и е н т с к и е р а с ш и р е н и я C S E п р и м е н я ю т параметры только |
||||||||||||||
|
в случае и з м е н е н и я G P O . И с к л ю ч е н и е составляют параметры безопасности, |
||||||||||||||
|
которые п р и м е н я ю т с я к а ж д ы е 16 |
часов н е з а в и с и м о от |
|
и з м е н е н и я |
G P O . |
||||||||||
|
Клиентские |
р а с ш и р е н и я |
|
C S E м о ж н о |
к о н ф и г у р и р о в а т ь |
д л я |
повторного |
||||||||
|
применения |
п а р а м е т р о в |
п р и к а ж д о м |
о б н о в л е н и и политики, |
а также для |
||||||||||
|
применения |
и л и о т к а з а от |
и с п о л ь з о в а н и я п о л и т и к и п р и л о ж е н и я в случае |
||||||||||||
|
обнаружения |
м е д л е н н о г о |
п о д к л ю ч е н и я . |
|
|
|
|
|
|
|
|||||
• |
В г р у п п о в у ю |
п о л и т и к у |
W i n d o w s |
S e r v e r 2 0 0 8 в к л ю ч е н |
узел |
Настройка |
|||||||||
|
(Preferences), |
к о т о р ы й д о б а в л я е т |
более 20 к л и е н т с к и х |
расширений |
CSE |
||||||||||
|
для у п р а в л е н и я о б ш и р н ы м |
к о л и ч е с т в о м |
п а р а м е т р о в |
пользователя |
или |
||||||||||
|
компьютера. |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
• |
А д м и н и с т р а т и в н ы е ш а б л о н ы |
( ф а й л ы |
.adm, |
а т а к ж е .admx и .adml) опреде- |
|||||||||||
|
ляют п о л ь з о в а т е л ь с к и й |
и н т е р ф е й с и |
и з м е н е н и я реестра для |
|
параметров |
||||||||||
|
политики в |
у з л е А д м и н и с т р а т и в н ы е |
ш а б л о н ы (Administrative |
Templates) |
|||||||||||
объекта G P O .
•Управление а д м и н и с т р а т и в н ы м и ш а б л о н а м и можно централизовать путем
создания ц е н т р а л ь н о г о х р а н и л и щ а .
• В Windows Server 2 0 0 8 т а к ж е д о б а в л е н а возможность прикрепления комментариев к объектам G P O и п а р а м е т р а м политики, а также создания новых объектов G P O на основе н а ч а л ь н ы х объектов групповой политики, которые содержат о с н о в н ы е п а р а м е т р ы п о л и т и к и административных шаблонов.
Закрепление материала
Далее следуют в о п р о с ы д л я п р о в е р к и з н а н и й , полученных на занятии 1. Эти
вопросы можно |
н а й т и и на с о п р о в о д и т е л ь н о м компакт-диске. |
ПРИМЕЧАНИЕ |
Ответы |
Ответы на вопросы с пояснениями, почему тот или иной вариант ответа является правильным или неправильным, вы найдете в разделе «Ответы» в конце книги.
1. Компания Litware, Inc с о д е р ж и т т р и бизнес - структуры, каждая из которых представлена п о д р а з д е л е н и е м в д о м е н е litvvareinc.com. Администраторам бизнес - структур н е о б х о д и м а в о з м о ж н о с т ь у п р а в л е н и я групповой политикой пользователей и к о м п ь ю т е р о в в своих подразделениях. Какие действия
нужно п р е д п р и н я т ь , |
ч т о б ы а д м и н и с т р а т о р ы могли полностью управлять |
||
групповой |
п о л и т и к о й |
в с в о и х б и з н е с - с т р у к т у р а х ? |
(Укажите все варианты. |
Каждый п |
р а в и л ь н ы й |
о т в е т я в л я е т с я л и ш ь частью |
полного решения.) |
А. Скопировать а д м и н и с т р а т и в н ы е ш а б л о н ы из центрального хранилища в папку PolicyDefinitions на р а б о ч и х с т а н ц и я х W i n d o w s Vista администраторшу
254 |
Инфраструктура групповой политики |
Глава 6 |
Б.Добавить администраторов бизиес-структур в группу Владельцы — создатели групповой политики (Group Policy Creator Owners) .
В. Делегировать разрешение Связывание объектов G P O (Link G P O s ) администраторам в домене litwareinc.com.
Г. Делегировать в подразделении бизнес-структуры разрешение С в я з ы - вание объектов GPO (Link GPOs) администраторам к а ж д о й бизнесструктуры.
2. Вы являетесь администратором компании Contoso, Ltd. Д о м е н c o n t o s o x o m содержит дочерний домен es.contoso.com для ф и л и а л а в И с п а н и и . Адми - нистраторы этого домена просят предоставить им интерфейс на испанском языке для редактора управления групповыми п о л и т и к а м и G P M E . К а к
предоставить такие версии административных шаблонов? |
|
A. Войти на контроллер домена es.contoso.com, з а т е м о т к р ы т ь |
п а п к у |
%SystemRoot%\SYSVOL\domain\Policies\PolicyDefinitions и |
скопи - |
ровать файлы ADM в папку ES. |
|
Б. Скопировать файлы A D M L в папку \ \ e s . c o n t o s o . c o m \ S Y S V O L \ es.contoso.com\policies\PolicyDefinitions\es.
B. Войти на контроллер домена es.contoso.com, открыть папку %SystemRoot%\ SYSVOL\domain\Policies\PolicyDefinitions и с к о п и р о в а т ь ф а й л ы ADMX в папку ES.
Г. Установить файл Boot.win с компакт-диска W i n d o w s Server 2008 на контроллере дочернего домена.
3.Вы работаете администратором в компании Contoso Ltd. На к о н ф е р е н ц и и администратор компании Fabrikam, Inc попросил с к о п и р о в а т ь представ - ленную вами успешную конфигурацию, развернутую с п о м о щ ь ю объекта GPO, в его домен. Каким образом выполнить эту операцию вместе с адми - нистраторами Fabrikam?
A. Щелкнуть правой кнопкой мыши объект групповой п о л и т и к и C o n t o s o и выполнить команду Сохранить отчет (Save Report) . С о з д а т ь объект GPO в домене Fabrikam, щелкнуть его правой к н о п к о й м ы ш и и в ы п о л - нить команду Импорт параметров (Import).
Б. Щелкнуть правой кнопкой мыши объект групповой п о л и т и к и C o n t o s o и выполнить команду Архивировать (Back Up). В домене Fabrikam щелкнуть правой кнопкой мыши контейнер Объекты групповой п о л и т и к и (Group Policy Objects) и выполнить команду Восстановить из архива (Restore From Backup).
B. Щелкнуть правой кнопкой мыши объект групповой п о л и т и к и C o n t o s o и выполнить команду Архивировать (Back Up) . В д о м е н е F a b r i k a m создать объект GPO, щелкнуть его правой кнопкой м ы ш и и в ы п о л н и т ь команду Вставить (Paste).
Г. Щелкнуть правой кнопкой мыши объект групповой п о л и т и к и Contoso и выполнить команду Архивировать (Back Up) . В д о м е н е Fabrikam создать объект GPO, щелкнуть его правой кнопкой м ы ш и и в ы п о л н и т ь команду Импорт параметров (Import).
Занятие 2
Занятие 2. Управление областью действия
групповой политики
Сам по себе объект групповой политики — это всего лишь коллекция инструкций конфигурации, обрабатываемых клиентскими расширениями CSE компьютеров. Пока для объекта G P O не определена область действия, он не будет применяться к пользователям и компьютерам. Область действия GPO определяет компьютеры, CSE-расширения которых будут получать и обрабатывать GPO, а параметры в этом G P O будут применяться только к пользователям и компьютерам в области действия G P O . Д л я определения области действия GPO используется несколько механизмов:
• связь G P O с сайтом, доменом или подразделением и включение этой связи;
•опция Принудительный (Enforce) объекта GPO;
• опция Блокировать наследование (Block Inheritance) объекта GPO;
•фильтрация наследования групп;
• фильтрация W M I ;
•включение и отключение узла политики;
•нацеливание настройки;
•обработка замыкания политики .
Поскольку необходимо уметь определять пользователей и компьютеры, для которых развертывается конфигурация, вы должны научиться работать с областью действия G P O . На этом занятии мы рассмотрим все механизмы, с помощью которых назначается область действия GPO, а также концепции применения, наследования и приоритетов групповой политики.
Изучив материал этого занятия, вы сможете:
S Управлять связями GPO.
Оценивать параметры наследования и приоритет GPO.
S Понимать принцип работы опций Блокировать наследование (Block Inheritance) и Принудительный (Enforce).
Использовать фильтрацию безопасности для ограничения области действия GPO.
SПрименять фильтр WMI к объекту GPO. Реализовывать обработку замыкания политики.
Продолжительность занятия — около 90 мин,
Связи объектов GPO
Объект G P O можно связать с одним или несколькими сайтами, доменами или подразделениями Active Directory, после чего пользователи или компьютеры, в этом контейнере, включая компьютеры пользователей в дочерних подразделениях, подпадают под область действия GPO .
Как уже говорилось ранее, на занятии 1, объект G P O можно привязать к домену или подразделению, щелкнув его правой кнопкой мыши и выполнив
Занятие 2 |
Управление областью действия групповой политики |
257 |
GPO и связать этот G P O |
с каждым подразделением. Изменения, внесенные |
|
позже в GPO, будут применены ко всем подразделениям, с которыми связан объект GPO.
Удаление и о т к л ю ч е н и е связи объекта G P O
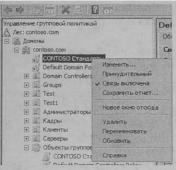
После связывания объекта G P O эта связь указывается в консоли GPMC на значке сайта, домена или подразделения. Связь G P O обозначена небольшой стрелкой на значке. Щ е л ч к о м правой кнопкой мыши связи G P O открывается контекстное меню (рис. 6-7).
Рис. 6-7. Контекстное меню связи объекта GPO
Связь G P O можно удалить с помощью команды Удалить (Delete) в контекстном меню. При удалении связи G P O объект G P O не удаляется и остается в контейнере Объекты групповой политики (Group Policy Objects). Удаление связи изменяет область действия объекта G P O , который больше не применяется к компьютерам и пользователям внутри узла, домена или подразделения, с которым был раньше связан.
Для того чтобы отключить связь G P O , щелкните ее правой кнопкой мыши и сбросьте ф л а ж о к Связь включена (Link Enabled). После этого изменится область действия объекта G P O , который больше не будет применяться к компьютерам и пользователям внутри контейнера. Следует отметить, что эту связь можно включить повторно.
Наследование и приоритеты объектов GPO
Объекты G P O , в которых отконфигурирован один и тот же параметр политики, могут конфликтовать друг с другом. Например, если параметр политики включен в одном G P O , отключен в другом и не задан в третьем, то приоритет объектов G P O определяет, какой параметр политики будет применен к клиенту. Объект G P O с более высоким приоритетом превалирует над объектом GPO с более низким приоритетом. Приоритет отображается в консоли GPMC в виде номера: чем меньше его значение, тем выше приоритет, так что GPO с порядком 1 превалирует над другими объектами GPO . Чтобы определить приоритет каждого GPO, выберите домеи или подразделение, а затем перейдите на вкладку Наследование групповой политики (Group Policy Inheritance).